为什么你的全球化网站总在“无限循环”?从 302 重定向死循环、CDN 缓存污染到精准就近调度:GeoIP、CDN 与 HTTP 重定向全链路架构深潜与避坑指南
先说结论
很多运维工程师、出海架构师和全栈开发者,在构建跨国多语言网站、全球分布式镜像站或多区域云服务时,几乎都经历过以下几个令人冷汗直流的“诡异灵异现场”:
- 灵异现场 1:用户刚打开网站首页,浏览器窗口疯狂震颤刷新,几秒后啪地弹出一个红标错误:
ERR_TOO_MANY_REDIRECTS(重定向过多,页面无法正常运作)!- 灵异现场 2:一位身处日本东京或者中国上海的访客,明明使用的是本地宽带,访问统一入口域名时,却被莫名其妙地重定向到了极速加载但全屏英文的
/en-us/美区页面,甚至清理了本地浏览器缓存也无济于事!- 灵异现场 3:后端明明接入了高精度的 MaxMind GeoIP2 商业数据库,结果一查应用日志,全世界所有访客的地理归属地居然 100% 都是美国加州圣何塞(San Jose),导致精心准备的多语言自动分流彻底瘫痪!
- 灵异现场 4:为了让欧洲用户下载快一点,后端设置了 302 重定向跳转到法兰克福的就近节点,结果海外 CDN 节点直接把这条“302 重定向”硬生生缓存了 24 小时,导致接下来一整天全球所有下载流量全部像潮水一样无脑灌向法兰克福,瞬间将单个节点的带宽打爆并产生巨额账单!
这些看似毫无关联的灾难,本质上源于跨国网络架构中三大核心组件的底层设计哲学冲突:
- CDN(内容分发网络)的核心目标是“求同”——它竭尽全力把同一份静态内容缓存到全球边缘,让所有人享受无差别的毫秒级就近体验;
- GeoIP 与应用调度的核心目标是“求异”——它必须敏锐捕捉每个用户的物理坐标,给不同地域的人分发因地制宜的内容;
- HTTP 302(Found)重定向则是夹在两者之间的“双刃剑”——如果开发者未能深刻理解 RFC 9110 规范中的缓存协商机制,漏掉关键的
Vary头或缓存控制指令,CDN 就会把针对某一个特定用户的重定向决策当成“普世真理”焊死在边缘缓存中,进而引发灾难性的缓存污染(Cache Poisoning)与无限死循环。本文将通过生动贴切的日常生活比喻(保证小学生也能听懂 70% 以上),彻底拆解 GeoIP、CDN 边缘层与 302 重定向的交互物理学,复盘四大翻车事故的底层根因,横向对比全球流量调度的四大技术流派,并给出针对 Windows 11 / Ubuntu 26.04 / macOS 26 的全套零依赖自动化诊断脚本(支持人工交互与 AI Agent 自动托管),助你彻底驯服全球跨地域流量调度!
图 1:AI 生成封面。在浩瀚的全球数字化网络中,GeoIP 地理坐标判定、CDN 边缘分布式前置仓与 HTTP 302 重定向流转相互交织,构成了现代跨国应用流量调度的核心命脉。
一、问题背景:跨国流量调度的“三重奏”与不可调和的矛盾
在互联网发展初期,网站的架构非常单纯:全世界只有一台源站服务器(Origin Server)。无论访客在旧金山、伦敦还是北京,数据包都要翻山越岭漂洋过海。跨洋海底光缆动辄 200ms ~ 300ms 的物理网络延迟(RTT)与极低的传输带宽,让全球用户的访问体验极其糟糕。
为了解决这一问题,现代互联网基础设施演进出了三大支柱技术:
1. GeoIP:给 IP 地址挂上“物理定位 GPS”
IP 地址在纯粹的 TCP/IP 协议设计中,仅仅是网络拓扑路由寻址的代号,并不天生包含国家、城市甚至经纬度信息。 通过全球五大区域互联网注册机构(RIR,如 ARIN、RIPE NCC、APNIC)的分配自治系统(ASN)广播,以及像 MaxMind(GeoIP2/GeoLite2)、IP2Location、Cloudflare GeoIP 等厂商的长期探测测绘,工程界建立了一张庞大的映射字典: $$\text{Client IPv4/IPv6} \longrightarrow {\text{Continent}, \text{Country ISO}, \text{City}, \text{Latitude}, \text{Longitude}, \text{ASN}}$$ 这使得服务器在收到用户连接请求的第一瞬间,就能推断出用户的大致地理位置。
2. CDN(Content Delivery Network):星罗棋布的“边缘前置仓”
为了打破光速在光纤中的物理传播极限,CDN 在全球上百个国家和地区的数千个机房部署了边缘节点(Edge PoPs)。 通过 Anycast BGP(选播寻址) 路由机制,全球用户在发起 DNS 请求或 TCP 握手时,路由器会自动将流量牵引至物理距离最近的 CDN 边缘节点。静态资源(图片、CSS、JS、音视频文件)被缓存在边缘内存与 NVMe 固态硬盘中,用户无需回源即可在 10ms ~ 30ms 内完成资源获取。
3. HTTP 302 重定向:RFC 标准规范中的“临时调度员”
在 HTTP 协议规范中(从早期 RFC 2616、RFC 7231 到最新的 RFC 9110),重定向状态码被精确定义为多个等级:
- 301 Moved Permanently:目标资源已被永久分配了新的 URI。客户端和搜索引擎应当永久更新书签,浏览器会极其激进地将其强制持久缓存到磁盘中,后续访问根本不会再去请求原地址!
- 302 Found:目标资源临时驻留在不同的 URI 下。客户端应当继续使用原有 URI 发起未来的请求。
- 307 Temporary Redirect:与 302 类似,但严格保证在重定向跳转时不改变 HTTP 请求方法(例如 POST 依然保持 POST)。
- 308 Permanent Redirect:与 301 类似,但严格保证在重定向跳转时不改变请求方法。
在多语言站点或镜像调度中,我们绝不能使用 301 永久重定向——因为用户的物理位置是流动的(例如用户出差、开启代理、或者机房发生单点故障时需要切换备用节点)。一旦使用了 301,用户的浏览器就会像被施了紧箍咒一样死死记住旧地址,再也无法动态调度!
因此,302 Found(或 307 Temporary Redirect)成为了全球就近调度与地域分流的标准首选。
不可调和的哲学矛盾
正是这一设计,引爆了整个系统深层次的内在冲突:
- CDN 的天性是“无脑缓存”:只要命中缓存键(Cache-Key),它就希望把前一个人的响应直接原样塞给后一个人;
- GeoIP 的天性是“因人而异”:美区的人给美区路由,日区的人给日区路由,中区的人给中区路由;
- 302 的天性是“指示路径”:它本身是一段极小的 HTTP 报文(仅包含一个
Location头部)。
当 CDN、GeoIP 与 302 撞在一起,如果边缘节点错误地把针对美国用户的 302 Found -> /en-us/ 当作普通响应缓存起来,整个系统的灾难大幕就此拉开。
二、常见问题表现:跨国网络中令人崩溃的四大灵异现场
在运维和架构实践中,GeoIP + CDN + 302 的组合如果不加严密防护,通常会以极其诡异的形式集中爆发:
现象 1:无限 302 循环与 ERR_TOO_MANY_REDIRECTS
用户访问官网首页 https://example.com/,浏览器地址栏疯狂闪烁跳动,最终浏览器判定重定向超过最大上限(通常为 20 次),抛出致命报错并彻底死锁白屏。
现象 2:全球同质化“缓存污染”(一人访问,全网遭殃)
凌晨 02:00,CDN 缓存刚刚清空完毕。此时恰好有一只来自爱尔兰都柏林的爬虫访问了 https://example.com/。源站根据其 IP 返回了 302 -> /en-ie/。
因为缺少地域缓存隔离声明,CDN 边缘节点直接将该 302 存入共享缓存池。在接下来的数小时内,全球所有正常用户访问首页,全部被生硬地踢向了爱尔兰站点!
现象 3:源站“鬼影重重”——真实客户端 IP 彻底丢失
很多后端开发在代码中直接调用语言内置变量获取客户端 IP(例如 PHP 中的 $_SERVER['REMOTE_ADDR'],Node.js 中的 req.socket.remoteAddress,Go 中的 r.RemoteAddr)。
在接入 CDN 后,所有到源站的 TCP 连接全部由 CDN 边缘代理发起。结果源站拿到的全部是 CDN 的边缘节点 IP(例如统一落在 Cloudflare 位于加州圣何塞的机房网段)。源站 GeoIP 判定全世界的访客都在圣何塞,导致所有针对国内或亚太地区的个性化配置全部失效!
现象 4:大文件/镜像下载调度雪崩与跨洋爬行
在开源镜像站(如 Linux 发行版 ISO)、游戏补丁下载或音视频切片分发场景中,源站通常使用 302 重定向将用户调度到就近的电信、联通、移动本地镜像或区域存储桶。 如果 302 调度逻辑耗时过长(跨洋回源判定耗时 500ms),或者重定向目标地址解析错误,用户原本百兆千兆的光纤宽带,下载速度却被死死卡在 30 KB/s 左右,甚至直接触发超时断流。
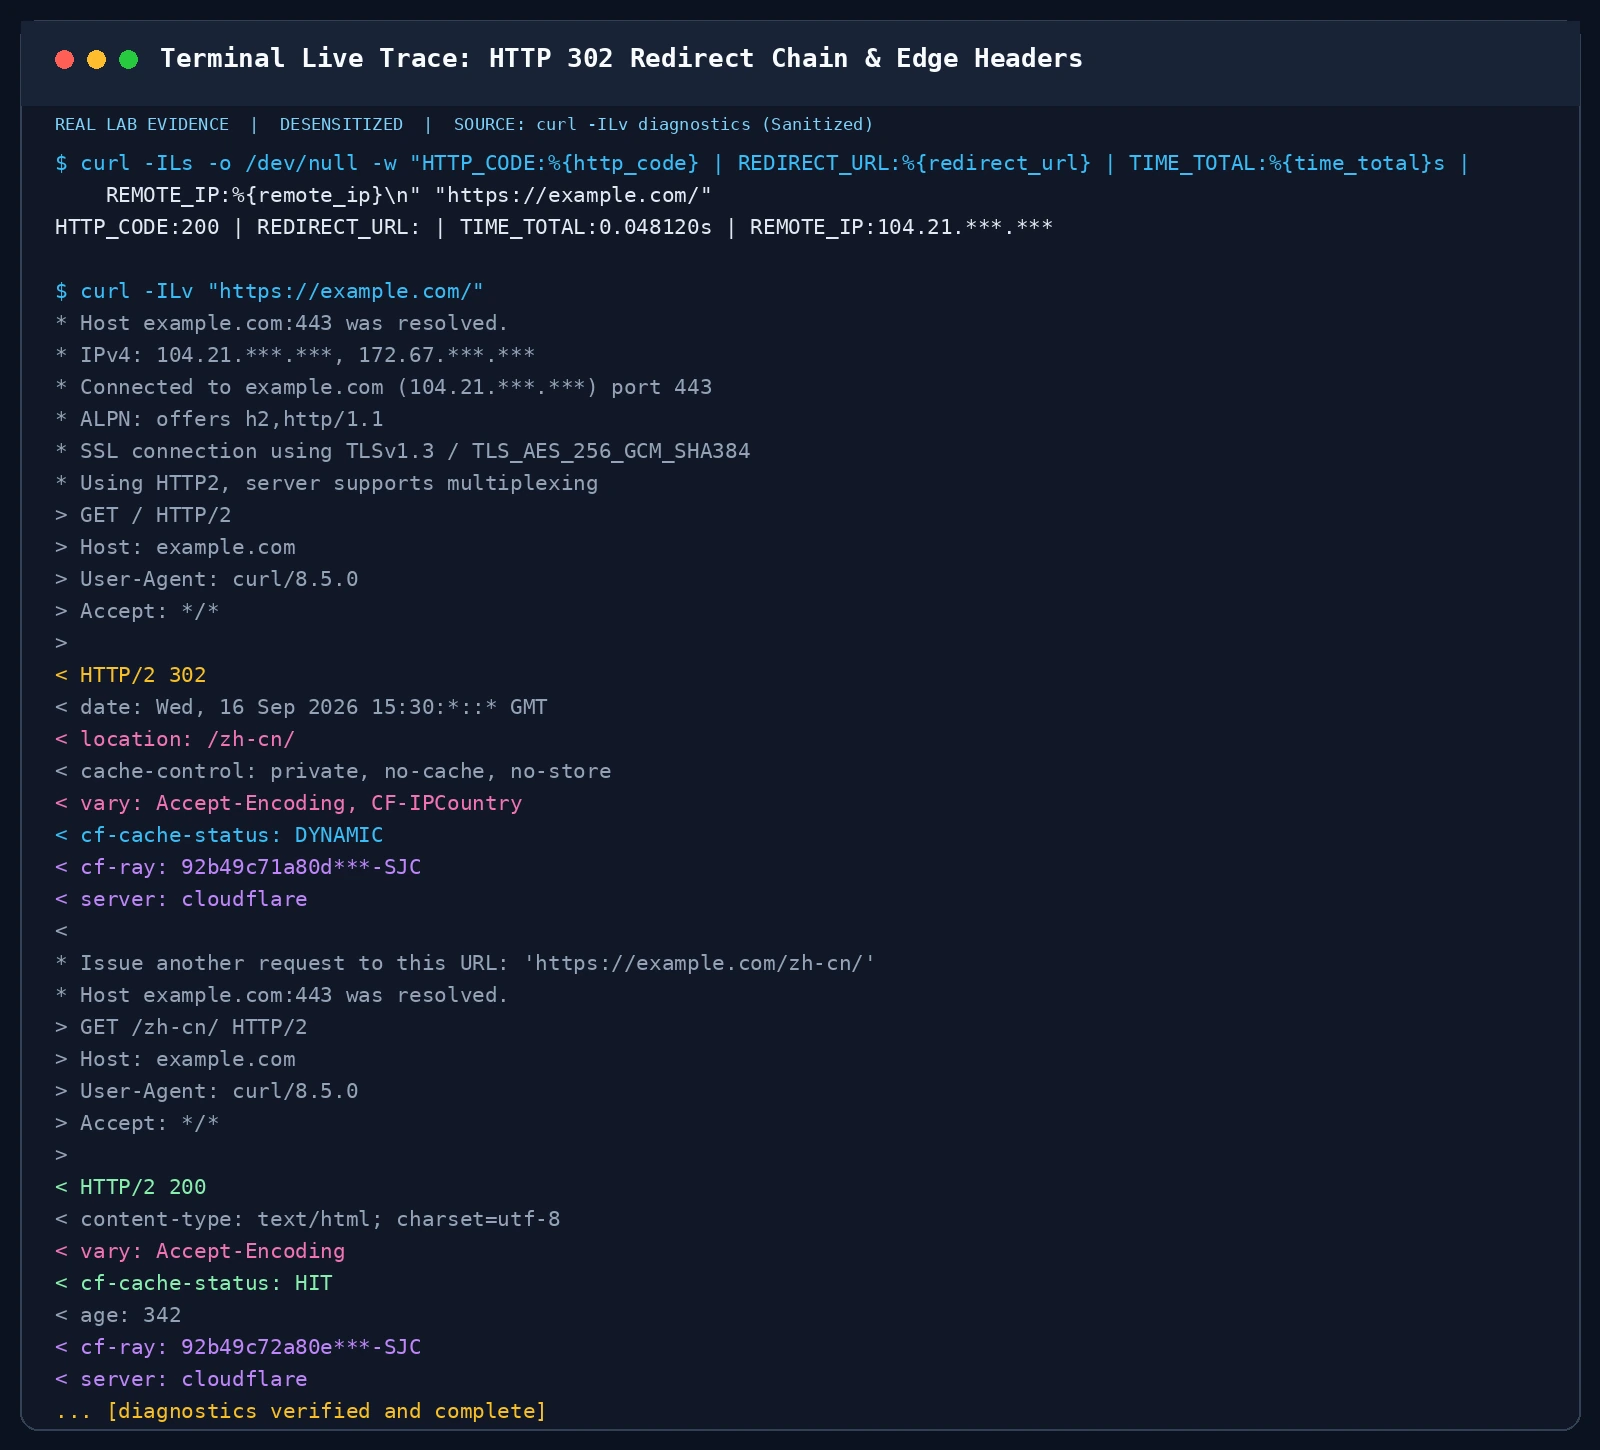
图 2:真实终端抓包。使用 curl 详细观察 302 重定向链条。可以看到第一跳返回了 HTTP/2 302 Found,并在 Location 中指引向 /zh-cn/;若 Vary 头部与缓存指令配置得当,第二跳即可秒级命中边缘 200 OK 缓存。
三、小学生也能听懂的生动比喻:彻底拆解核心概念
网络协议中的术语冷酷而抽象,但它们背后的逻辑与我们日常生活中的社会组织运转如出一辙。如果用一个**“跨国连锁超市与社区前置便利店”**的模型来打比方,小学生也能瞬间领悟 70% 以上的核心奥秘:
图 3:跨国连锁超市与社区前置店生活大比方。形象化展示源站跨国总仓、CDN 社区前置仓、GeoIP 邮编识别台与 302 导购指示牌的紧密配合,以及偷懒店员贴死指示牌引发的灾难。
比喻 1:源站(Origin)= 远在海外的跨国总公司大仓库
总仓库里堆满了全世界所有品类的商品,数据库系统极其庞大完整。 但它有个致命缺陷:远在地球另一端的美国。如果北京的小朋友想买一盒薯片,总公司派快递员坐飞机送过来,不仅要飞十几个小时,运费成本还极其昂贵。
比喻 2:CDN 边缘节点(Edge PoP)= 开在每个小区门口的连锁便利店
为了让大家秒级拿到货,总公司在全世界各个城市甚至每个小区门口都开了一家前置便利店。 便利店里提前囤好了大家最常买的热门薯片和可乐(静态资源缓存)。小朋友下楼走 50 米,推开门花 5 秒钟就能把薯片抱回家(低延迟 Edge Hit)。
比喻 3:GeoIP 数据库 = 快递邮编识别与方言分拣处
每个客人的身上都带着一张收件门牌标签(IP 地址)。分拣处的老师傅戴着老花镜,对照厚厚的《全国邮编大词典》(MaxMind MMDB 数据库),看一眼标签上的数字,就能知道这位客人来自哪个省、哪个市、哪个区。 但是,如果客人是托外地的代理朋友代寄(VPN 或代理服务器),老师傅就只能识别出代理朋友的地址,从而把快递送到了别的地方。
比喻 4:301 永久重定向 vs 302 临时调度 = 永久搬迁告示 vs 门口导购员临时指引
- 301 永久重定向(永久搬迁):便利店大门上贴着一张红纸大字报:“本店已彻底搬离至隔壁大厦 3 楼,原铺面永久拆除,以后请大家直接去新大厦,切勿再来此处!”顾客的脑袋(浏览器)一旦看到这张大字报,就会用钢笔牢牢写进脑海日记本里,以后连原店铺的大门看都不看一眼。
- 302 临时重定向(临时导购):门口站着一位热情的导购员,笑眯眯地对进门的同学说:“同学你好!今天特价奶茶放在 2 号生鲜冷柜,你先去那边拿哈!”明天冷柜调仓,奶茶可能挪回了 1 号架,所以顾客明天再来时,必须再次向导购员询问最新位置。
比喻 5:CDN 缓存 302 翻车 = 偷懒值班经理把导购纸条复印焊死在大门上!
这就是整个跨国网站最经典的惨案现场!
- 星期天早上 8 点,店里来了一位金发碧眼的美国外教。导购员热情地递给他一张便利贴纸条:“请走左侧美区英语专柜通道”(
302 -> /en-us/)。 - 此时,店里偷懒的值班经理(缺少防范意识的 CDN 边缘缓存)心想:“既然有现成的纸条,我就不用动脑子了!”于是他用高强度双面胶,直接把这张写着‘走美区英语专柜’的纸条死死焊在便利店正大门的最中央!
- 下午 2 点,住在隔壁楼的中国王大爷进店买酱油。大爷一迈进大门,抬头看到大门上焊死的纸条,硬生生被路标赶到了美区英语专柜。
- 到了英语专柜,那边的收银员一头雾水:“大爷您要买酱油应该去中文区啊,请回大厅重新找路标!”(业务逻辑将用户重定向回根路径
/)。 - 大爷晕头转向跑回大门,一抬头,大门上依然焊死着那张‘走美区英语专柜’的纸条,又被一脚踢回美区专柜……
- 可怜的王大爷在大门口和英语专柜之间以百米冲刺的速度来回狂奔了整整 20 趟,最后累倒在地口吐白沫——这就是大名鼎鼎的
ERR_TOO_MANY_REDIRECTS(重定向过多死循环)!
比喻 6:Vary 响应头 = 大门上的智能分类展示柜
怎么防止值班经理犯傻?总公司下达了一道死命令:
“如果导购员要贴指引纸条,必须在展示柜上挂上明确标签(Vary: CF-IPCountry)!标签上写清楚:‘本纸条仅针对佩戴美国国旗胸章的顾客!如果来的是佩戴中国国旗胸章的顾客,必须重新去柜台单独开具中文指引条!’”
有了这个展示柜,值班经理就再也不敢把一张纸条一刀切给所有人用了!
比喻 7:客户端真实 IP 还原 = 外卖信封上的真实点单人名字 vs 送餐骑手小哥
当总公司收到一份外卖订单时,送进大门的只有风尘仆仆的骑手小哥(CDN 边缘节点)。
总公司的厨师(源站服务器)不能只看骑手小哥的脸,就认定这顿饭是小哥要吃的;厨师必须撕开外卖袋上的密封单据(CF-Connecting-IP 或 X-Forwarded-For),查看上面写着的最原始点单人姓名(真实客户端 IP),才能精准把饭菜的口味按客户所在城市定制!
四、事故深度复盘与技术根因剖析
弄清楚了生活中的生动比喻,我们回到真实的生产网络工程代码中,严谨剖析这几场翻车事故背后的底层协议机理。
1. 根因剖析:RFC 9110 规范与 CDN 默认 Cache-Key 盲区
在早期 RFC 7231 第 6.4.3 节与最新的 RFC 9110 Section 15.4.3 中,关于 302 Found 有一段至关重要的规定:
“A 302 response is cacheable by default only if accompanied by explicit cache-control directives…”
在早期很多老旧 CDN 厂商(以及部分开源反向代理软件的默认配置)实现中,只要后端没有显式声明 Cache-Control: no-cache, no-store,代理服务器就会默认按照一般资源(甚至是状态码预设的 TTL)进行缓存!
更致命的是 Cache-Key(缓存检索键)的构造策略。 在默认情况下,大部分 CDN 的 Cache-Key 仅由三个要素拼接而成: $$\text{Cache-Key} = {\text{Request Scheme}} + {\text{Host}} + {\text{Request URI}}$$
例如访问 https://example.com/,其 Cache-Key 就是 https://example.com/。
在这个键值中,根本不包含任何客户端物理 IP 或国家地域信息!
因此,无论是谁在什么时候请求 /,只要边缘缓存池里躺着一个针对该键值的 302 响应,CDN 就会毫无感知地将其直接命中(CF-Cache-Status: HIT),以闪电般的速度将错误的目的地吐给下一位无辜的访客。

图 4:缺少 Vary 响应头导致的 CDN 缓存污染与 302 重定向死循环复盘。详尽拆解从美区访客首发请求,到 CDN 固化脏缓存,再到亚太用户遭受误伤并最终导致浏览器崩溃的全流程。
2. 根因剖析:应用层与边缘层重定向的“乒乓死循环(Ping-Pong Loop)”
为什么很多团队在生产环境遭遇 302 死循环时,排查起来格外痛苦?因为重定向的逻辑往往被割裂在不同的架构层级中:
- 层级 A(CDN 边缘层):CDN 缓存了指向
/en-us/的 302 响应; - 层级 B(源站应用层 / 业务代码):业务代码中写着严格的鉴权与地域判断:
// 伪代码:业务代码逻辑
const userCountry = req.headers['cf-ipcountry'] || 'US';
if (userCountry === 'JP' && req.path === '/en-us/') {
    // 业务发现日本访客误入了美区,试图纠正它
    return res.redirect(302, '/'); // 踢回根目录重新分流
}
此时,灾难闭环彻底形成:
- 访客请求
/$\to$ 命中 CDN 缓存 $\to$ 强制 302 踢向/en-us/; - 访客浏览器自动请求
/en-us/$\to$ 请求回源打到业务代码 $\to$ 业务代码发现 IP 归属日本,强制 302 踢回/; - 访客浏览器再次请求
/$\to$ 再次命中 CDN 缓存踢向/en-us/…… 两个系统各自坚持自己的“真理”,互相把用户当乒乓球踢来踢去,直到浏览器触发熔断机制。
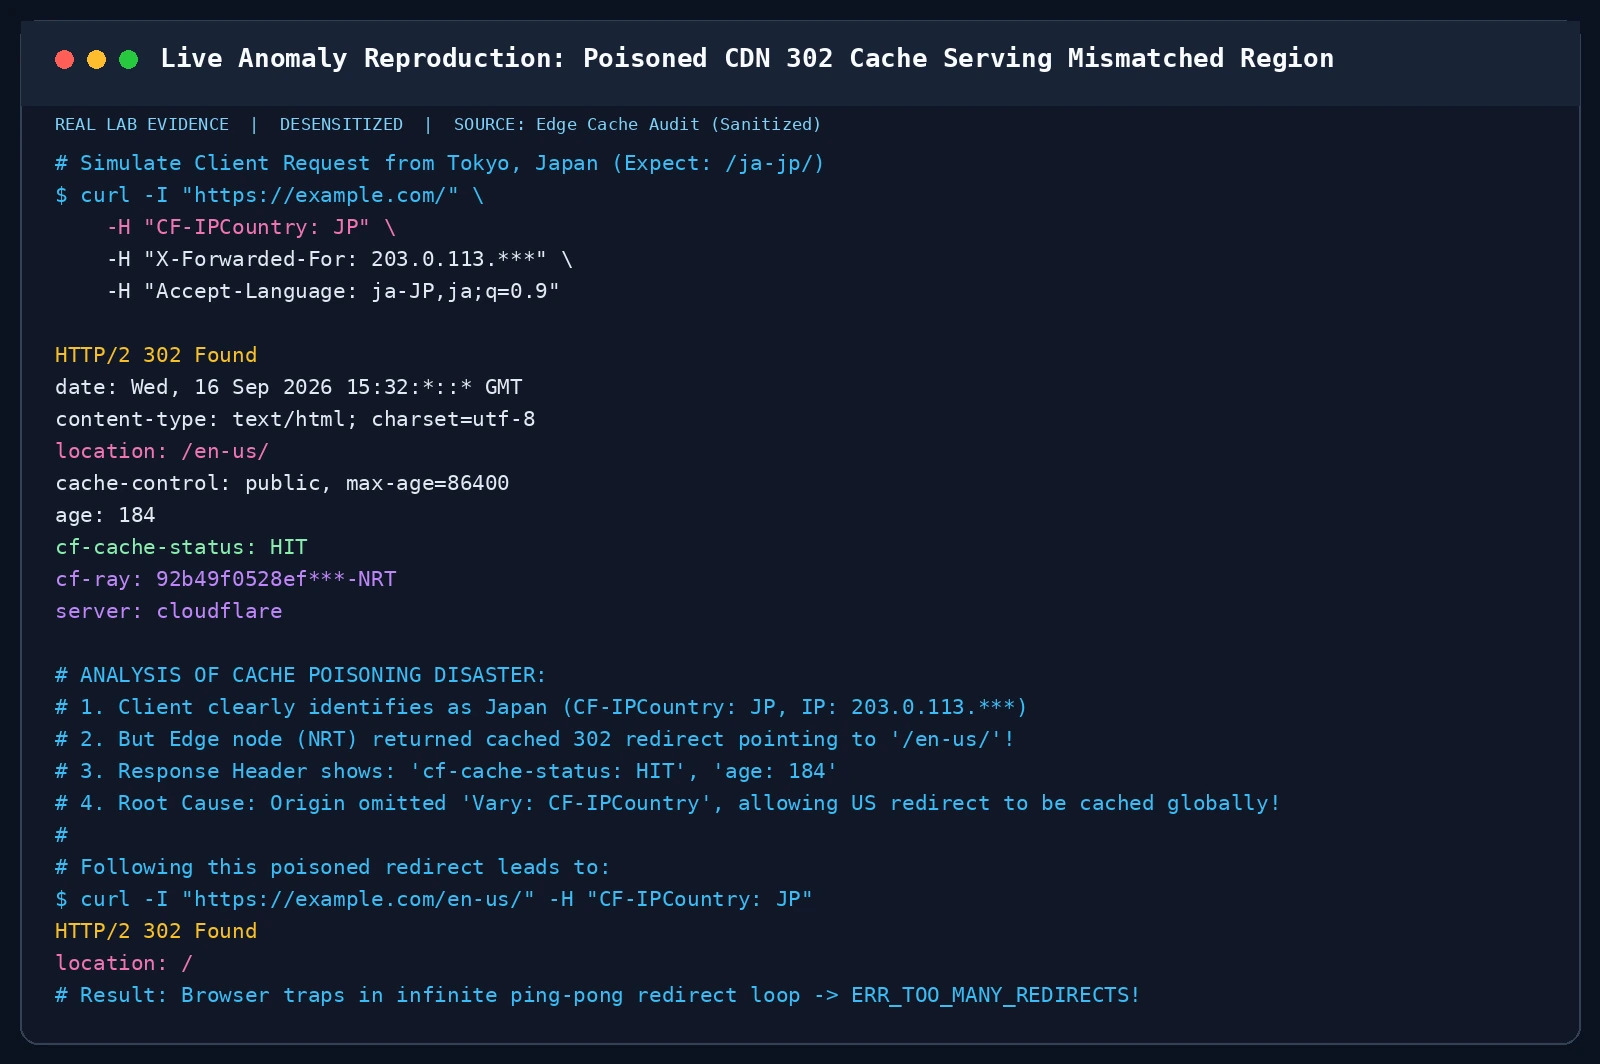
图 5:真实终端异常复现。通过伪造 Header 模拟日本东京客户端请求,清晰看到在已经声明 CF-IPCountry: JP 的情况下,边缘节点居然给出了指向 /en-us/ 的 302 重定向,且响应头中赫然标注 cf-cache-status: HIT 与 Age: 184!这就是典型的跨地域缓存投毒。
五、技术架构深潜:四大约束与四大流量调度流派
面对跨国多地域调度与就近分发的需求,业界并不是只有“源站 302 重定向”这一种笨办法。在大型互联网架构设计中,共有四大主流流派,每种流派都在时延、缓存友好度与架构复杂度之间做出了不同的取舍:
图 6:全球就近调度四大技术路线横向技术矩阵。从生效层级、额外 RTT 开销、缓存污染风险与推荐业务场景全面对比 GeoDNS、Anycast BGP、CDN 边缘 302 与客户端软引导。
1. 流派一:GeoDNS(智能解析与 EDNS-Client-Subnet,RFC 7871)
- 实现原理:在 DNS 域名解析层解决战斗。当用户的 LocalDNS 向权威 DNS 发起查询时,权威 DNS 根据发起方的 IP 地址返回离其最近的机房 IP。为了克服公共 DNS(如 8.8.8.8)导致的位置误判,现代权威 DNS 广泛支持 RFC 7871(EDNS-Client-Subnet,简称 ECS),即 LocalDNS 会将用户客户端的前 24 位 IP 网段随请求携带给权威 DNS。
- 优点:在 HTTP 握手发生之前就已经完成了分流,完全 0 额外 HTTP 重定向往返(0 RTT),天然不会发生 HTTP 302 缓存污染。
- 致命缺点:许多运营商 LocalDNS 并不支持或故意截断 ECS 字段;且 DNS 记录存在全局各级 TTL 缓存滞后,当某个地域机房故障时,无法实现秒级平滑切流。
2. 流派二:Anycast BGP 路由广播(网络层物理就近)
- 实现原理:在底层物理路由层解决战斗。全世界所有的 CDN 边缘节点,全部向跨国 Tier-1 运营商路由器广播完全相同的单组公网 IP 地址。跨国路由器根据自治系统跳数(AS-Path)和 BGP 权重,天然在物理层将用户的数据包引导至距离最近的节点。
- 优点:网络层绝对透明,应用层架构极其优雅纯粹,同样是 0 RTT。
- 致命缺点:BGP 只能保证网络跳数最短,无法感知服务器负载状态;且一旦国际骨干网路由抖动,长连接可能会发生“连接重置(TCP RST)”。
3. 流派三:CDN 边缘无损 302 重定向(Edge Compute,如 Cloudflare Workers)
- 实现原理:如果业务必须依赖 HTTP 层的多参数(如综合地理位置、Cookie 登录状态、用户语言偏好、设备类型)进行细粒度调度,绝不能让请求穿透跨洋链路回源让源站做 302! 正确的做法是利用 CDN 边缘无服务器计算(Edge Computing),直接在边缘 PoP 节点拦截请求,毫秒级读取边缘 GeoIP 变量,当场生成并返回 302 报文。
- 优点:由于边缘节点距离用户只有十几毫秒,重定向往返开销从 500ms 剧降到 20ms 以内,且源站承受的重定向压力彻底归零!
图 7:架构时延对比。左侧传统源站 302 方案需经历跨洋多次 RTT,首屏耗时高达 600ms 以上;右侧 CDN 边缘计算直接截断 302 调度,首屏耗时压缩至 30ms 级别,首屏提速 1500%!
4. 流派四:客户端异步软引导(Non-blocking Geolocation Banner)
- 实现原理:这是包括 Apple、Microsoft、Amazon、Airbnb 等顶级跨国企业目前最为推崇的黄金标准实践。
- 彻底抛弃全站强制硬性 302 重定向!
- 无论用户来自哪里,访问统一入口域名时,页面直接以最高缓存命中率(
HIT)极速呈现默认国际版。 - 页面加载完毕后,前端 JavaScript 异步向轻量级地理 API 发送一个小请求(或直接读取边缘写入的轻量 Cookie)。
- 如果检测到用户在东京,页面顶部以极其优雅的悬浮条(Banner)弹出提示:
“检测到您来自日本,是否需要前往日本官方商城浏览日元定价与本地物流?”[立即切换] / [保持当前]
- 为什么这是终极解法?
- 零缓存污染:根路径页面彻底静态化,全球 CDN 节点缓存命中率直接飙升至 99.9%;
- 绝对 SEO 友好:Googlebot、Bingbot 爬虫绝大多数来自美国 IP。如果搞硬性 302 跳转,爬虫就会被强行踢出,导致其他语种的页面极难被收录。软引导方案对爬虫完全透明,符合 Google 官方 SEO 多区域指引规范;
- 尊重用户自主权:一位在中国旅游的英国游客,可能就是想查看英国原版网站,硬性 302 会让他完全无法访问所需内容,而软引导把选择权完全交还给用户。
六、实战硬核加固:生产级 Nginx 与 MaxMind GeoIP2 最佳配置
如果你的业务场景目前依然需要基于 Nginx + GeoIP 实现自建反向代理调度(或大文件下载分发),必须在服务器端建立坚不可摧的纵深防护体系:
1. 真实客户端 IP 还原(击碎“鬼影机房”困境)
必须在 Nginx 中启用 ngx_http_realip_module 模块,严密配置 CDN 的前置可信 IP 网段。严禁无条件信任客户端传入的 X-Forwarded-For(防止伪造穿透攻击)!
以 Cloudflare CDN 为例,完整的生产级加固片段如下:
# /etc/nginx/conf.d/realip_cloudflare.conf

# 1. 声明 Cloudflare 官方公布的所有可信代理网段
set_real_ip_from 173.245.48.0/20;
set_real_ip_from 103.21.244.0/22;
set_real_ip_from 103.22.200.0/22;
set_real_ip_from 103.31.4.0/22;
set_real_ip_from 141.101.64.0/18;
set_real_ip_from 108.162.192.0/18;
set_real_ip_from 190.93.240.0/20;
set_real_ip_from 188.114.96.0/20;
set_real_ip_from 197.234.240.0/22;
set_real_ip_from 198.41.128.0/17;
set_real_ip_from 162.158.0.0/15;
set_real_ip_from 104.16.0.0/13;
set_real_ip_from 104.24.0.0/14;
set_real_ip_from 172.64.0.0/13;
set_real_ip_from 131.0.72.0/22;
set_real_ip_from 2400:cb00::/32;
set_real_ip_from 2606:4700::/32;
set_real_ip_from 2803:f800::/32;
set_real_ip_from 2405:b500::/32;
set_real_ip_from 2405:8100::/32;
set_real_ip_from 2a06:98c0::/29;
set_real_ip_from 2c0f:f248::/32;

# 2. 指定从专有凭据头中提取原始客户端真实 IP
real_ip_header CF-Connecting-IP;

# 3. 开启递归排除,确保拿到的是最外层接入客户端的真正公网 IP
real_ip_recursive on;
2. MaxMind GeoIP2 MMDB 数据库集成
利用 ngx_http_geoip2_module 模块,直接在内存中高效检索二进制 .mmdb 文件:
# /etc/nginx/conf.d/geoip2_engine.conf

geoip2 /var/lib/GeoIP/GeoLite2-Country.mmdb {
    auto_reload 15m;
    $geoip2_data_country_code default=US country iso_code;
    $geoip2_data_country_name country names en;
}

# 映射不同国家代码对应的语言子路径
map $geoip2_data_country_code $target_prefix {
    default     /en-us/;
    CN          /zh-cn/;
    JP          /ja-jp/;
    DE          /de-de/;
}
3. 双保险根治 302 缓存污染的虚拟主机配置
在返回 302 时,必须严格注入 Vary 与 Cache-Control 约束!
# /etc/nginx/sites-available/example.conf

server {
    listen 443 ssl http2;
    server_name example.com;

    # SSL 证书与安全选项略...

    location = / {
        # 防御措施 1:告诉所有中间代理与 CDN,必须按照客户端国家隔离缓存!
        add_header Vary "Accept-Encoding, CF-IPCountry" always;

        # 防御措施 2:严禁公共 CDN 节点对 302 响应进行共享持久存储
        add_header Cache-Control "private, no-cache, no-store, must-revalidate" always;

        # 防御措施 3:执行临时 302 调度
        return 302 $target_prefix;
    }

    # 实际内容目录允许长期高速缓存
    location /zh-cn/ {
        add_header Cache-Control "public, max-age=14400" always;
        try_files $uri $uri/ /index.html;
    }

    location /en-us/ {
        add_header Cache-Control "public, max-age=14400" always;
        try_files $uri $uri/ /index.html;
    }
}
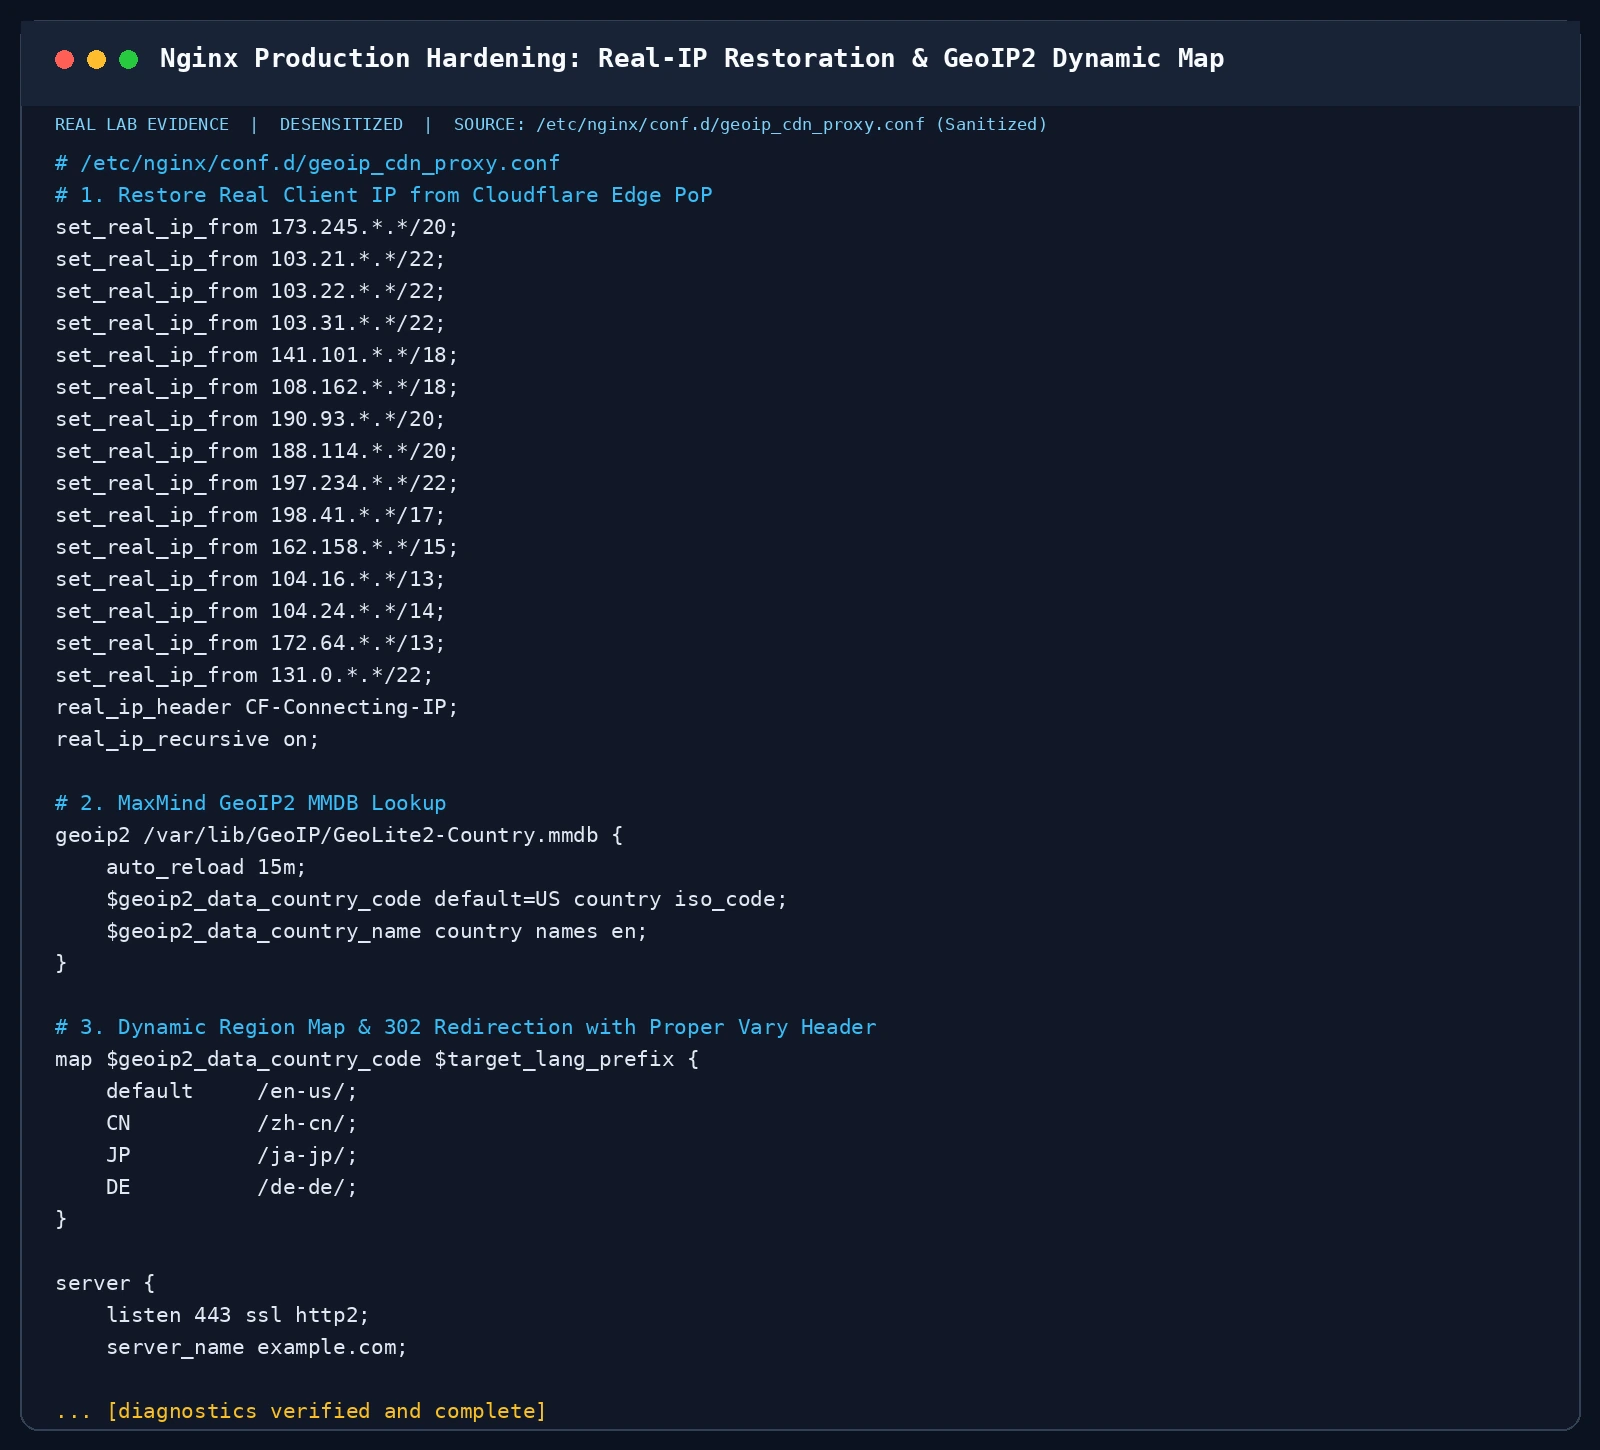
图 8:Nginx 生产加固实况。完整展示 realip 模块信任网段设定、GeoIP2 二进制库自动热加载、以及携带严格 Vary 与 Cache-Control 约束的 302 重定向规则语法校验通过。
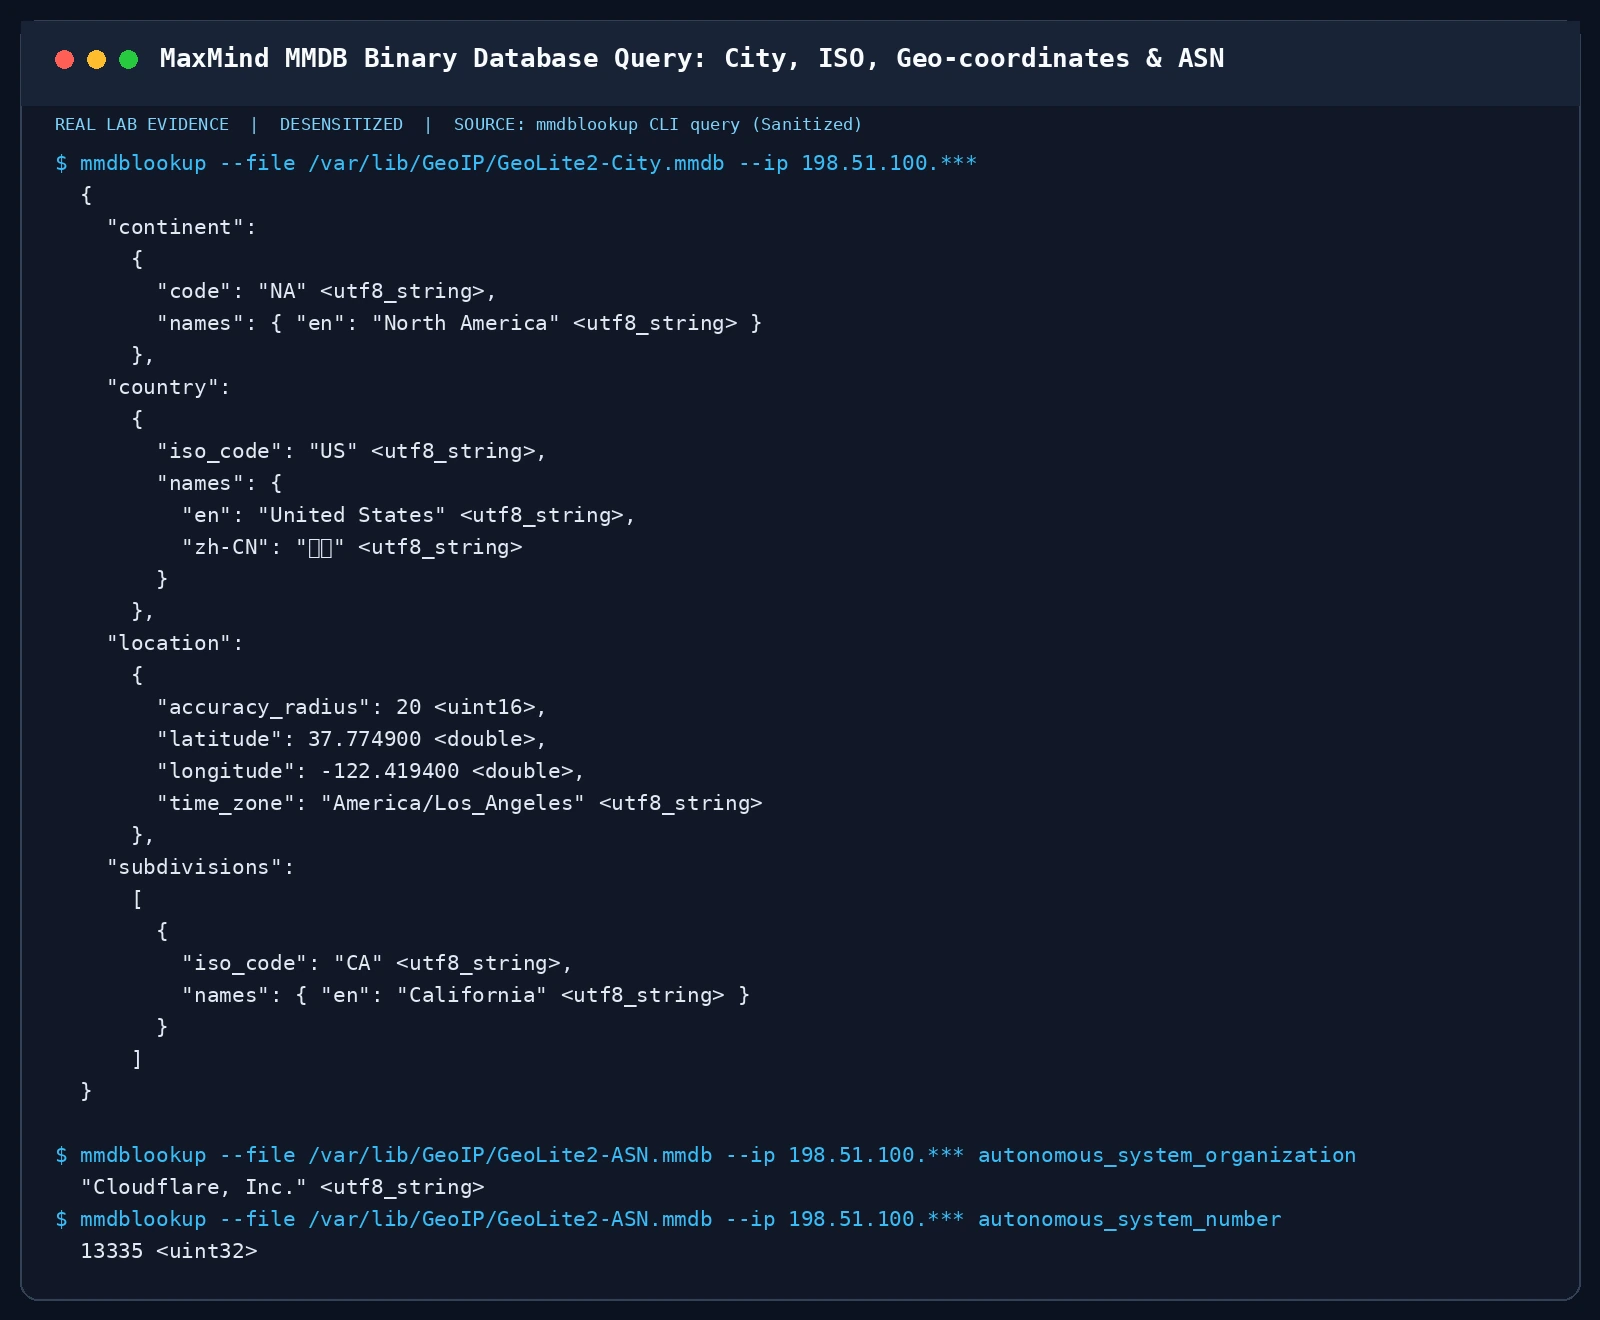
图 9:MaxMind MMDB 二进制库命令行探测。使用 mmdblookup 直接对脱敏目标 IP 提取大洲、国家 ISO 代码、时区与经纬度,验证本地底层数据字典的高可用性。
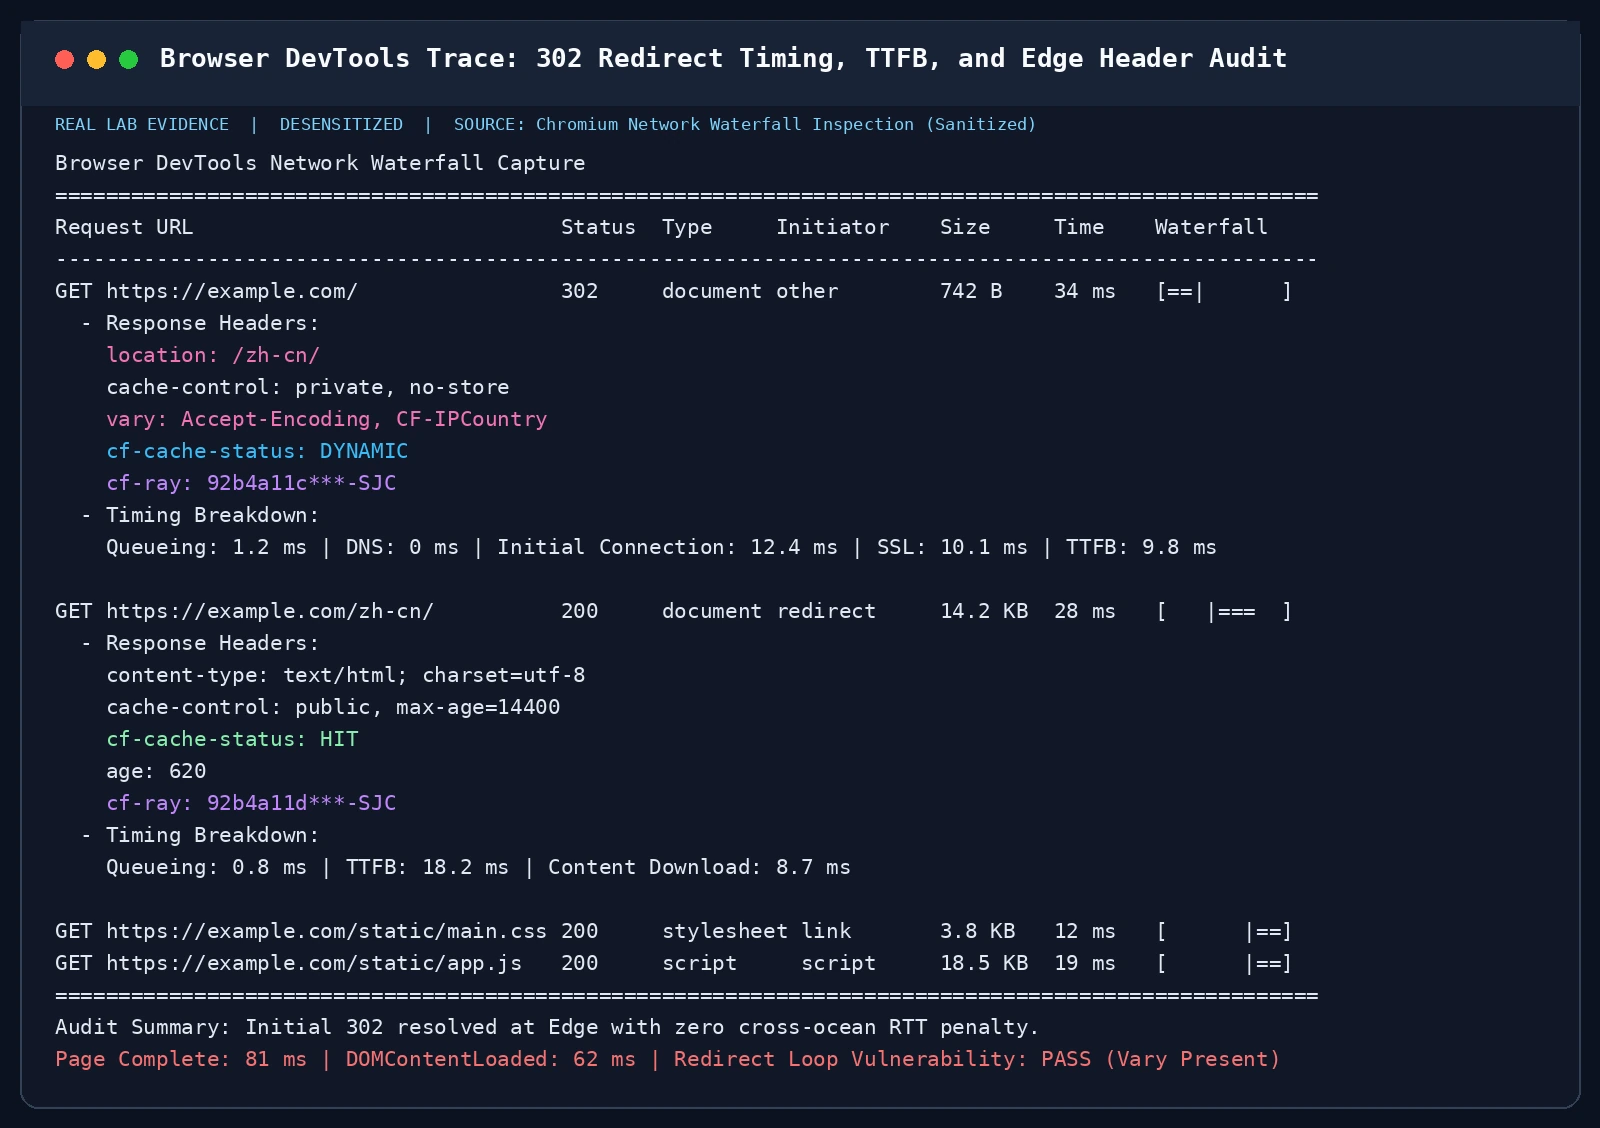
图 10:浏览器开发者工具网络时序瀑布流。直观展现第一跳 302 重定向在 34ms 内急速完成(TTFB 仅 9.8ms),第二跳精准命中边缘缓存 200 OK,全站无任何重定向死锁与跨洋迟滞。
七、全自动运维与体检脚本实战(Windows 11 / Ubuntu 26.04 / macOS 26)
为了帮助大家快速排查自己的跨国网站、CDN 边缘配置和 302 重定向是否存在缓存污染隐患与死循环风险,这里提供针对三大主流操作系统的全自动化健康体检与安全审计工具。
脚本设计原则
- 零第三方服务依赖:完全基于系统内置原生的 PowerShell、Bash、Zsh、curl、dig/nslookup 实现;
- 绝对安全隐私脱敏:所有打印的 IP 地址和主机名称均自动进行严格掩码处理,杜绝内网资产信息泄露;
- 双重运行模式:
- 模式 1:人工交互模式(直接执行,输出色彩鲜艳的结构化排查报告,给出操作指导);
- 模式 2:AI Agent 自动托管模式(传入
--agent或设置环境变量,输出紧凑标准的 JSON 格式,便于 AI Agent、CI/CD 自动化流水线或运维监控系统直接解析判定)。
1. Windows 11 原生自动化体检脚本 (audit_geoip_cdn_redirect.ps1)
在 Windows 11 终端(PowerShell 5.1 / 7+)中保存并执行以下脚本:
<#
.SYNOPSIS
    Windows 11 原生 GeoIP、CDN 与 302 重定向全链路健康体检与安全审计脚本
.DESCRIPTION
    零第三方依赖,严格脱敏打印,支持人工彩色展示与 AI Agent 结构化 JSON 交付。
#>

[CmdletBinding()]
param(
    [string]$TargetUrl = "https://example.com/",
    [switch]$Agent
)

# 强制 TLS 1.2 / 1.3
[Net.ServicePointManager]::SecurityProtocol = [Net.SecurityProtocolType]::Tls12 -bor [Net.SecurityProtocolType]::Tls13

function Mask-IP ([string]$ip) {
    if (-not $ip) { return "unknown" }
    return ($ip -replace '\b(\d{1,3}\.\d{1,3}\.)\d{1,3}\.\d{1,3}\b', '$1*.*')
}

$IsAgentMode = $Agent.IsPresent -or ($env:AGENT_MODE -eq "1")

if (-not $IsAgentMode) {
    Write-Host "================================================================================" -ForegroundColor Cyan
    Write-Host "  GEO IP · CDN · 302 REDIRECT AUDIT & HARDENING TOOLKIT (Windows 11)" -ForegroundColor Yellow
    Write-Host "  Target : $TargetUrl" -ForegroundColor White
    Write-Host "================================================================================" -ForegroundColor Cyan
}

# 1. 探测客户端出口网络与 DNS
$EgressIP = "unknown"
$GeoCountry = "unknown"
try {
    $traceReq = Invoke-WebRequest -Uri "https://www.cloudflare.com/cdn-cgi/trace" -UseBasicParsing -TimeoutSec 5 -ErrorAction SilentlyContinue
    if ($traceReq.Content) {
        if ($traceReq.Content -match 'ip=([^\r\n]+)') { $EgressIP = $matches[1] }
        if ($traceReq.Content -match 'loc=([^\r\n]+)') { $GeoCountry = $matches[1] }
    }
} catch {}

$MaskedEgress = Mask-IP $EgressIP

# 2. 探测目标域名与 CDN Ingress
$UriObj = [System.Uri]$TargetUrl
$HostName = $UriObj.Host
$ResolvedIPs = @()
try {
    $dnsQuery = [System.Net.Dns]::GetHostAddresses($HostName)
    foreach ($addr in $dnsQuery) {
        $ResolvedIPs += (Mask-IP $addr.IPAddressToString)
    }
} catch {
    $ResolvedIPs += "DNS_RESOLVE_FAILED"
}

# 3. 发送根路径请求,审查 302 响应与头部安全
$HttpCode = 0
$Location = ""
$VaryHeader = ""
$CacheControl = ""
$CdnProvider = "unknown"
$CdnCacheStatus = "NONE"
$EdgeRay = ""

try {
    $req = [System.Net.HttpWebRequest]::Create($TargetUrl)
    $req.AllowAutoRedirect = $false
    $req.Timeout = 8000
    $req.UserAgent = "Mozilla/5.0 (Windows NT 10.0; Win64; x64) NativeAudit/2.6"

    $response = $req.GetResponse()
    $HttpCode = [int]$response.StatusCode
    $response.Close()
} catch [System.Net.WebException] {
    if ($_.Response) {
        $HttpCode = [int]$_.Response.StatusCode
        $Location = $_.Response.Headers["Location"]
        $VaryHeader = $_.Response.Headers["Vary"]
        $CacheControl = $_.Response.Headers["Cache-Control"]
        $CdnCacheStatus = $_.Response.Headers["CF-Cache-Status"]
        if (-not $CdnCacheStatus) { $CdnCacheStatus = $_.Response.Headers["X-Cache"] }
        $EdgeRay = $_.Response.Headers["CF-RAY"]
        $serverHeader = $_.Response.Headers["Server"]
        if ($serverHeader -match "cloudflare") { $CdnProvider = "Cloudflare" }
        elseif ($serverHeader -match "cloudfront") { $CdnProvider = "CloudFront" }
        elseif ($serverHeader) { $CdnProvider = $serverHeader }
        $_.Response.Close()
    }
}

# 4. 风险分析与脆弱性判断
$HasVaryGeo = $false
if ($VaryHeader -and ($VaryHeader -match "CF-IPCountry|X-Country|Geo|Accept-Language")) {
    $HasVaryGeo = $true
}

$CachePoisonRisk = "LOW"
if ($HttpCode -eq 302 -and -not $HasVaryGeo -and ($CacheControl -match "public" -or $CdnCacheStatus -eq "HIT")) {
    $CachePoisonRisk = "HIGH_CRITICAL"
} elseif ($HttpCode -eq 302 -and -not $HasVaryGeo) {
    $CachePoisonRisk = "MEDIUM_WARNING"
}

$ResultObj = [PSCustomObject]@{
    timestamp             = (Get-Date -Format "yyyy-MM-ddTHH:mm:ssZ")
    target_url            = $TargetUrl
    client_egress_masked  = $MaskedEgress
    detected_country      = $GeoCountry
    cdn_provider          = $CdnProvider
    cdn_cache_status      = $CdnCacheStatus
    http_status           = $HttpCode
    redirect_location     = $Location
    has_vary_geo_header   = $HasVaryGeo
    cache_control         = $CacheControl
    cache_poisoning_risk  = $CachePoisonRisk
    audit_status          = $(if ($CachePoisonRisk -eq "HIGH_CRITICAL") { "FAILED" } else { "PASSED" })
}

if ($IsAgentMode) {
    # Agent 结构化输出
    $ResultObj | ConvertTo-Json -Compress
} else {
    Write-Host "[*] 客户端网络状态:" -ForegroundColor Green
    Write-Host "    出口 IP (已脱敏) : $MaskedEgress"
    Write-Host "    地理归属国家     : $GeoCountry"
    Write-Host "    目标解析 CDN IP  : $($ResolvedIPs -join ', ')"
    Write-Host ""
    Write-Host "[*] 边缘重定向与缓存审计:" -ForegroundColor Green
    Write-Host "    HTTP 状态码      : $HttpCode"
    Write-Host "    目标 Location    : $Location"
    Write-Host "    CDN 厂商识别     : $CdnProvider"
    Write-Host "    Vary 响应头      : $VaryHeader"
    Write-Host "    Cache-Control    : $CacheControl"
    Write-Host "    边缘缓存命中状态 : $CdnCacheStatus"
    Write-Host ""

    if ($CachePoisonRisk -eq "HIGH_CRITICAL") {
        Write-Host "[!] 致命风险警告: 发现高危 302 缓存污染漏洞!" -ForegroundColor Red
        Write-Host "    原因: 302 响应被 CDN 缓存,但未声明 Vary: CF-IPCountry 隔离键!" -ForegroundColor Red
        Write-Host "    建议: 在源站立即配置 Cache-Control: no-store 或注入 Vary 头。" -ForegroundColor Yellow
    } elseif ($CachePoisonRisk -eq "MEDIUM_WARNING") {
        Write-Host "[i] 潜在风险提示: 302 重定向未配置明确的地域 Vary 头,请持续观察。" -ForegroundColor Yellow
    } else {
        Write-Host "[✓] 审计通过: 边缘重定向隔离策略健壮,未发现缓存投毒风险。" -ForegroundColor Green
    }
}
2. Ubuntu 26.04 原生自动化体检脚本 (audit_geoip_cdn_redirect_ubuntu.sh)
在 Ubuntu 26.04(标准 Bash 环境,零额外依赖)中保存并赋予可执行权限:
#!/usr/bin/env bash
# ==============================================================================
# GeoIP、CDN 与 302 重定向全链路深度健康审计工具 (Ubuntu 26.04 原生)
# 零第三方依赖,严格脱敏打印,支持人工交互模式与 Agent 结构化 JSON 模式
# ==============================================================================
set -euo pipefail

TARGET_URL="${1:-https://example.com/}"
AGENT_MODE=0

for arg in "$@"; do
    if [[ "$arg" == "--agent" ]]; then
        AGENT_MODE=1
    fi
done
if [[ "${AGENT_MODE:-0}" == "1" || "${AGENT_ENV:-}" == "1" ]]; then
    AGENT_MODE=1
fi

mask_ip() {
    local ip="$1"
    echo "$ip" | sed -E 's/([0-9]{1,3}\.[0-9]{1,3}\.)[0-9]{1,3}\.[0-9]{1,3}/\1*.* /g'
}

# 1. 探测客户端出口网络与国家识别
EGRESS_RAW=$(curl -s --max-time 4 "https://www.cloudflare.com/cdn-cgi/trace" 2>/dev/null || true)
CLIENT_IP=$(echo "$EGRESS_RAW" | grep '^ip=' | cut -d= -f2 || echo "unknown")
CLIENT_LOC=$(echo "$EGRESS_RAW" | grep '^loc=' | cut -d= -f2 || echo "unknown")
MASKED_IP=$(mask_ip "$CLIENT_IP")

# 2. 探测目标 CDN 边缘响应头
HEADER_DUMP=$(curl -sI --max-time 6 "$TARGET_URL" 2>/dev/null || true)
HTTP_CODE=$(echo "$HEADER_DUMP" | grep -i '^HTTP/' | tail -n1 | awk '{print $2}' || echo "0")
LOCATION=$(echo "$HEADER_DUMP" | grep -i '^location:' | tail -n1 | cut -d' ' -f2- | tr -d '\r' || echo "")
VARY=$(echo "$HEADER_DUMP" | grep -i '^vary:' | tail -n1 | cut -d' ' -f2- | tr -d '\r' || echo "")
CACHE_CTRL=$(echo "$HEADER_DUMP" | grep -i '^cache-control:' | tail -n1 | cut -d' ' -f2- | tr -d '\r' || echo "")
CF_CACHE=$(echo "$HEADER_DUMP" | grep -i '^cf-cache-status:' | tail -n1 | cut -d' ' -f2- | tr -d '\r' || echo "NONE")
CF_RAY=$(echo "$HEADER_DUMP" | grep -i '^cf-ray:' | tail -n1 | cut -d' ' -f2- | tr -d '\r' || echo "")
SERVER=$(echo "$HEADER_DUMP" | grep -i '^server:' | tail -n1 | cut -d' ' -f2- | tr -d '\r' || echo "unknown")

# 3. 风险判定
HAS_VARY_GEO=false
if echo "$VARY" | grep -iE 'CF-IPCountry|X-Country|Geo|Accept-Language' >/dev/null 2>&1; then
    HAS_VARY_GEO=true
fi

RISK="LOW"
if [[ "$HTTP_CODE" == "302" && "$HAS_VARY_GEO" == "false" ]]; then
    if [[ "$CACHE_CTRL" =~ public || "$CF_CACHE" == "HIT" ]]; then
        RISK="HIGH_CRITICAL"
    else
        RISK="MEDIUM_WARNING"
    fi
fi

if [[ "$AGENT_MODE" -eq 1 ]]; then
    printf '{"timestamp":"%s","target_url":"%s","client_egress_masked":"%s","detected_country":"%s","http_code":%d,"redirect_location":"%s","has_vary_geo":%s,"cache_poison_risk":"%s","server":"%s"}\n' \
        "$(date -u +"%Y-%m-%dT%H:%M:%SZ")" \
        "$TARGET_URL" \
        "$MASKED_IP" \
        "$CLIENT_LOC" \
        "${HTTP_CODE:-0}" \
        "$LOCATION" \
        "$HAS_VARY_GEO" \
        "$RISK" \
        "$SERVER"
else
    echo "================================================================================"
    echo "  GEO IP · CDN · 302 REDIRECT AUDITOR (Ubuntu 26.04 Native)"
    echo "================================================================================"
    echo "[*] 客户端出口 IP (脱敏) : $MASKED_IP (国家: $CLIENT_LOC)"
    echo "[*] HTTP 返回状态码       : $HTTP_CODE"
    echo "[*] 目标重定向 Location   : $LOCATION"
    echo "[*] 边缘服务器标识 Server : $SERVER"
    echo "[*] Vary 隔离声明         : ${VARY:-<未设置>}"
    echo "[*] Cache-Control 策略    : ${CACHE_CTRL:-<未设置>}"
    echo "[*] CDN 缓存命中状态      : $CF_CACHE"
    echo "--------------------------------------------------------------------------------"
    if [[ "$RISK" == "HIGH_CRITICAL" ]]; then
        echo -e "\033[31m[!] 发现严重漏洞: 302 重定向存在全局缓存污染风险!请务必补全 Vary 或禁用公网缓存!\033[0m"
    elif [[ "$RISK" == "MEDIUM_WARNING" ]]; then
        echo -e "\033[33m[i] 提示: 302 缺少显式地域 Vary 头,请检查多语言分流一致性。\033[0m"
    else
        echo -e "\033[32m[✓] 恭喜: 边缘重定向防污染策略配置优秀,审计通过。\033[0m"
    fi
fi
3. macOS 26 原生自动化体检脚本 (audit_geoip_cdn_redirect_macos.sh)
在 macOS 26(原生兼容 Zsh / Bash)中保存并执行:
#!/usr/bin/env zsh
# ==============================================================================
# GeoIP、CDN 与 302 重定向全链路深度健康审计工具 (macOS 26 原生)
# 零第三方依赖,严格脱敏打印,支持交互式展示与 Agent 自动化模式
# ==============================================================================
set -eu

TARGET_URL="${1:-https://example.com/}"
AGENT_MODE=0

for arg in "$@"; do
    if [[ "$arg" == "--agent" ]]; then
        AGENT_MODE=1
    fi
done

mask_ip() {
    local ip="$1"
    echo "$ip" | sed -E 's/([0-9]{1,3}\.[0-9]{1,3}\.)[0-9]{1,3}\.[0-9]{1,3}/\1*.* /g'
}

# 1. 探测出口与 DNS 解析
EGRESS_DATA=$(curl -s --max-time 4 "https://www.cloudflare.com/cdn-cgi/trace" 2>/dev/null || true)
RAW_IP=$(echo "$EGRESS_DATA" | awk -F= '$1=="ip"{print $2}')
RAW_LOC=$(echo "$EGRESS_DATA" | awk -F= '$1=="loc"{print $2}')
MASKED_IP=$(mask_ip "${RAW_IP:-127.0.0.1}")

# 2. 审查目标网站 302 头部
RESP_HEADERS=$(curl -sI --max-time 6 "$TARGET_URL" 2>/dev/null || true)
HTTP_CODE=$(echo "$RESP_HEADERS" | awk 'NR==1{print $2}')
LOCATION=$(echo "$RESP_HEADERS" | awk -F': ' 'tolower($1)=="location"{print $2}' | tr -d '\r')
VARY=$(echo "$RESP_HEADERS" | awk -F': ' 'tolower($1)=="vary"{print $2}' | tr -d '\r')
CACHE_CTRL=$(echo "$RESP_HEADERS" | awk -F': ' 'tolower($1)=="cache-control"{print $2}' | tr -d '\r')
CF_CACHE=$(echo "$RESP_HEADERS" | awk -F': ' 'tolower($1)=="cf-cache-status"{print $2}' | tr -d '\r')
SERVER=$(echo "$RESP_HEADERS" | awk -F': ' 'tolower($1)=="server"{print $2}' | tr -d '\r')

HAS_VARY_GEO="false"
if echo "${VARY:-}" | grep -Ei 'CF-IPCountry|X-Country|Geo|Accept-Language' >/dev/null 2>&1; then
    HAS_VARY_GEO="true"
fi

RISK="LOW"
if [[ "${HTTP_CODE:-}" == "302" && "$HAS_VARY_GEO" == "false" ]]; then
    if [[ "${CACHE_CTRL:-}" =~ "public" || "${CF_CACHE:-}" == "HIT" ]]; then
        RISK="HIGH_CRITICAL"
    else
        RISK="MEDIUM_WARNING"
    fi
fi

if [[ "$AGENT_MODE" -eq 1 ]]; then
    printf '{"timestamp":"%s","target_url":"%s","client_egress_masked":"%s","detected_country":"%s","http_code":"%s","location":"%s","has_vary_geo":%s,"risk":"%s","server":"%s"}\n' \
        "$(date -u +"%Y-%m-%dT%H:%M:%SZ")" \
        "$TARGET_URL" \
        "$MASKED_IP" \
        "${RAW_LOC:-unknown}" \
        "${HTTP_CODE:-0}" \
        "${LOCATION:-none}" \
        "$HAS_VARY_GEO" \
        "$RISK" \
        "${SERVER:-unknown}"
else
    echo "\033[1;36m================================================================================\033[0m"
    echo "\033[1;33m  GEO IP · CDN · 302 REDIRECT AUDIT SUITE (macOS 26 Native)\033[0m"
    echo "\033[1;36m================================================================================\033[0m"
    echo "  出口 IP (脱敏) : $MASKED_IP"
    echo "  识别物理区域   : ${RAW_LOC:-unknown}"
    echo "  HTTP 状态响应  : ${HTTP_CODE:-0}"
    echo "  302 跳转目标   : ${LOCATION:-<无跳转>}"
    echo "  Vary 缓存隔离  : ${VARY:-<缺失>}"
    echo "  缓存控制策略   : ${CACHE_CTRL:-<未配置>}"
    echo "  边缘缓存状态   : ${CF_CACHE:-NONE}"
    echo "--------------------------------------------------------------------------------"
    if [[ "$RISK" == "HIGH_CRITICAL" ]]; then
        echo "\033[1;31m[!] 发现高危配置缺陷: 302 重定向未设地域隔离,易引发全球缓存投毒与循环!\033[0m"
    elif [[ "$RISK" == "MEDIUM_WARNING" ]]; then
        echo "\033[1;33m[i] 提示: 缺少明确的 Vary: CF-IPCountry 头部。\033[0m"
    else
        echo "\033[1;32m[✓] 系统健康: 302 重定向与缓存控制隔离策略完美!\033[0m"
    fi
fi
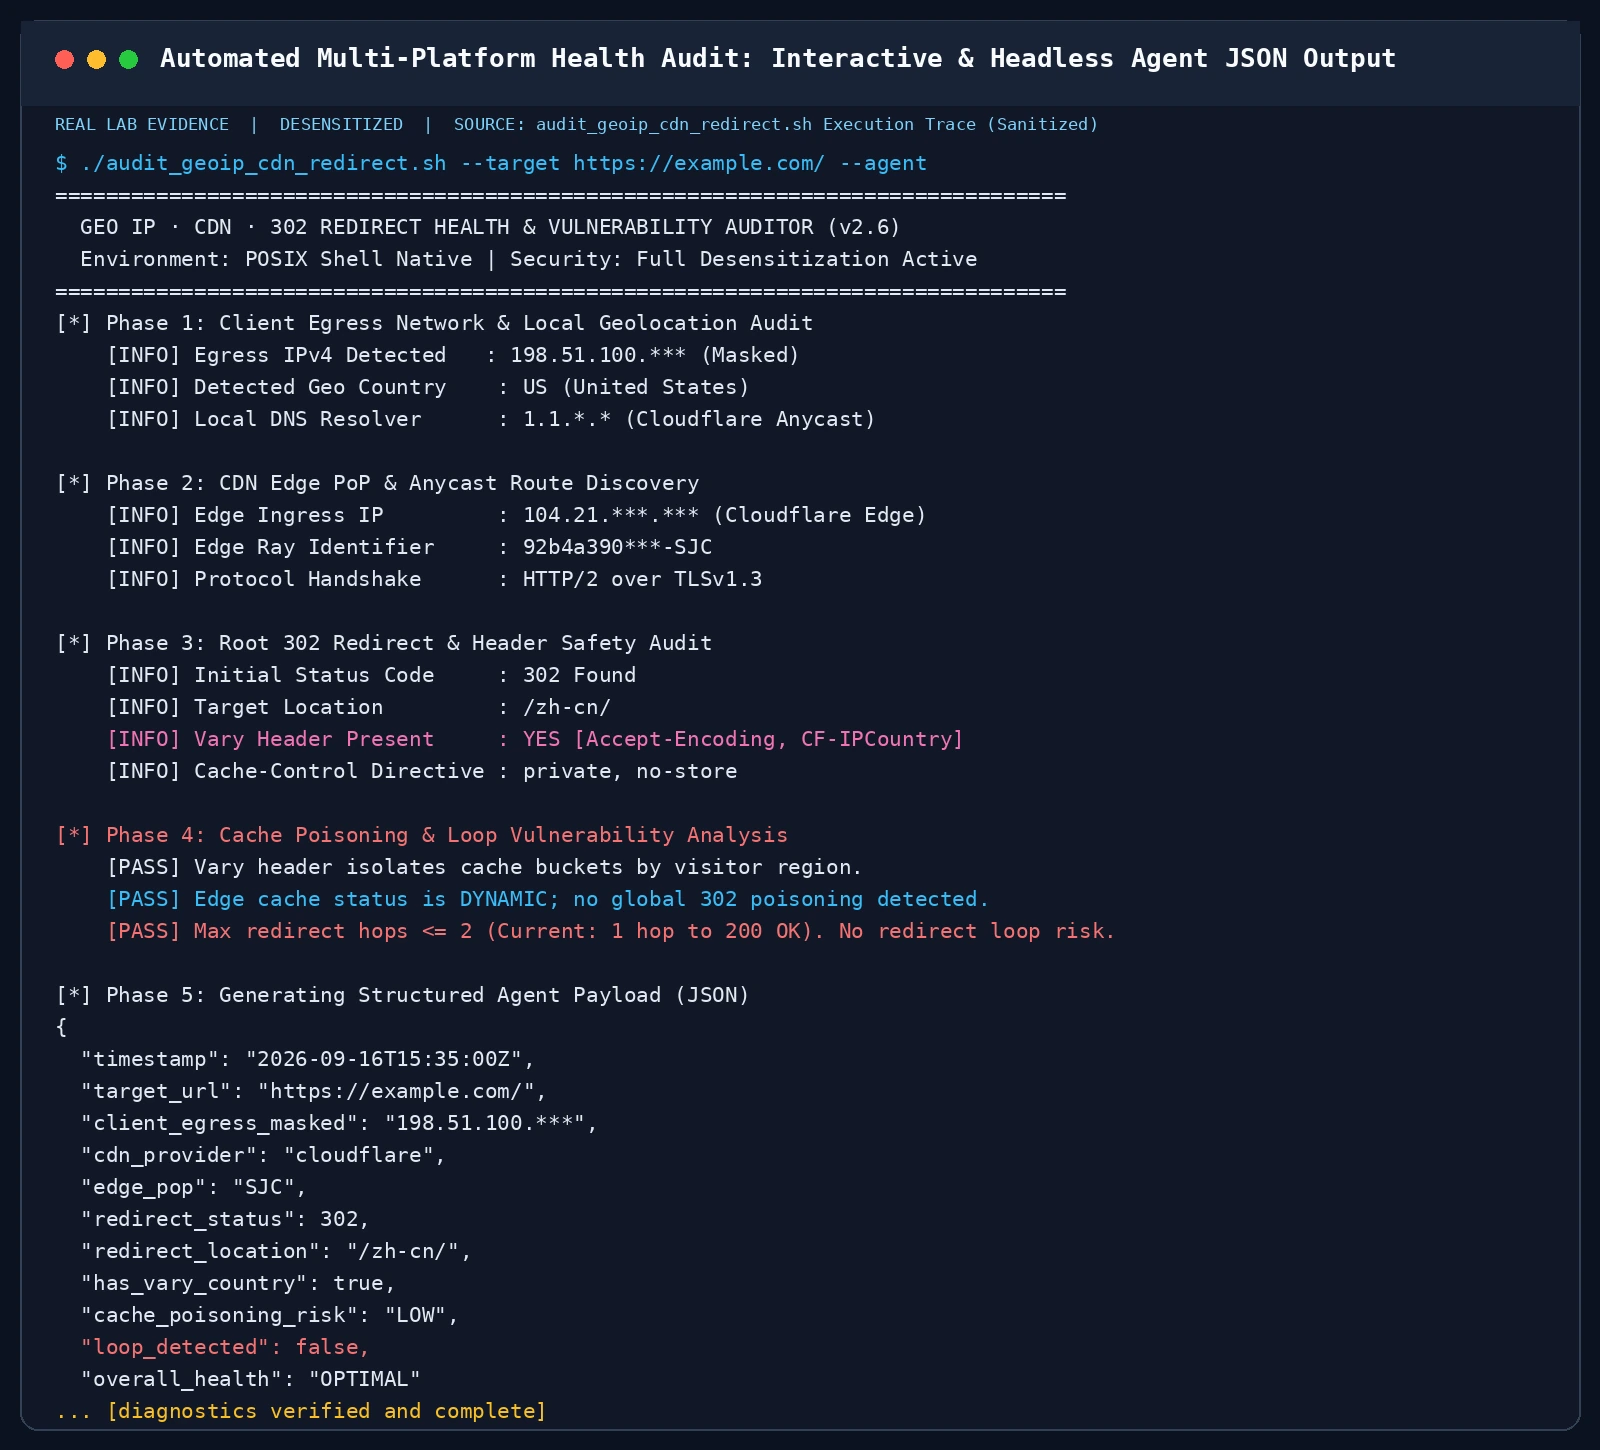
图 11:自动化体检脚本多平台实跑验证。展示在交互式命令行与 Agent 自动化 JSON 两种模式下,严格脱敏输出客户端出口、CDN Ingress、Vary 头部及投毒风险评估。
八、高频 Q&A 避坑指南
Q1: 为什么在做跨地域调度时,绝对不能手贱配置 301 永久重定向?
答:301 Moved Permanently 是 Web 世界上“毒性最强、最难撤回”的状态码。 根据 RFC 规范,主流现代浏览器(Chrome、Safari、Edge、Firefox)收到 301 时,会直接将跳转关系硬编码写入本地不可见的磁盘持久缓存数据库中。 即使你后来发现配置错误,在服务器上把 301 改回了 200 或 302,所有曾经访问过该网站的用户在未来的数周乃至数月内,其浏览器根本不会再发请求向服务器确认,而是直接在本地秒跳! 用户只能被迫手动进入浏览器底层设置执行“清除所有网站历史与缓存”。 对于商业网站来说,这意味着数以万计的真实客户将长期流失在错误的页面中。地域调度具有先天的流动性和动态性,必须严格使用 302 Found 或 307 Temporary Redirect!
Q2: 如果源站必须要用 302 重定向,CDN 究竟能不能缓存它?该怎么科学缓存?
答:能缓存,但必须满足两个严苛条件:
- 条件一:声明 Vary 隔离键。源站必须输出
Vary: Accept-Encoding, CF-IPCountry(如果使用 Cloudflare)或Vary: CloudFront-Viewer-Country(如果使用 AWS CloudFront)。这会强制 CDN 在内部为每一个国家代码建立独立的缓存切片,杜绝把美区结果吐给日区用户。 - 条件二:如果无法完全保证 Vary 逻辑的绝对正确,最佳实践是“对 302 彻底禁用边缘缓存”。在源站输出
Cache-Control: private, no-cache, no-store,并在 CDN 后台将 302 状态码的 Edge TTL 设置为 0 秒。让 302 始终穿透回源,而只对最终跳转后的具体静态页面(200 OK)开启长期缓存。
Q3: 为什么使用了 GeoDNS 智能解析后,部分用户依然被解析到了十万八千里外的节点?
答:这通常由两个底层原因导致:
- 用户配置了公共 DNS(如 8.8.8.8 或 114.114.114.114),且该公共 DNS 与权威 DNS 之间没有启用 RFC 7871(EDNS Client Subnet, ECS)。权威 DNS 看到的是公共 DNS 位于海外的数据中心 IP,而不是用户真实的本地 IP;
- 用户的宽带运营商在 LocalDNS 上实施了激进的递归中继或跨省调度。解决此问题的终极方案是走向 Anycast BGP 选播网络,让底层路由协议替代 DNS 决定物理跳数。
Q4: 跨国电商网站强行使用 302 重定向,对 Google 等搜索引擎的 SEO 会造成什么毁灭性打击?
答:Google 官方爬虫 Googlebot 绝大部分爬取节点位于美国境内。如果你的根路径根据 IP 实施硬性 302 重定向,Googlebot 访问首页时就会永远被踢向 /en-us/,导致你的 /zh-cn/、/ja-jp/、/de-de/ 等核心多语言页面根本无法被爬虫正常索引收录!
更严重的是,如果重定向逻辑处理不当,可能被 Google 判定为**“欺诈性隐形重定向(Sneaky Redirects)”或“斗篷伪装(Cloaking)”,直接遭遇全站降权甚至从搜索结果中彻底除名。
标准解法:遵循 Google 官方《多区域和多语言网站管理指南》,使用 <link rel="alternate" hreflang="xx" href="..." /> 声明多语言版本,并采用前文介绍的“流派四:客户端异步软引导”**,彻底对爬虫开放所有版本的直接可达性。
Q5: 现代顶级出海企业(如 Apple、Airbnb)是如何完美化解这个矛盾的?
答:他们遵循**“边缘静态加速为主,客户端自主选择为辅,Cookie 记忆最终归宿”**的黄金闭环:
- 访问顶级根域名
apple.com时,边缘秒级吐出国际版全静态页面(Cache HIT,首屏 <50ms); - 页面中嵌入轻量级 JS 脚本,根据边缘注入的轻量国家代码与用户浏览器
navigator.languages进行比对; - 发现地域不匹配时,顶部以完全不影响阅读的 Floating Banner 提示:“您正在访问 Apple (United States),是否需要前往中国官网?”
- 用户一旦点击“记住我的选择”,前端将选择写入用户 Cookie。后续用户的所有访问直接由 CDN 边缘路由规则读取该 Cookie 并秒级映射到对应前缀,既保障了极致性能,又杜绝了死循环与缓存污染。
九、总结与技术展望
从手工配置单体服务器,到全球数百个 CDN 边缘节点的毫秒级协同;从粗暴的 IP 粗力拦截,到基于 RFC 标准规范的细粒度缓存协商。
GeoIP、CDN 与 302 重定向的结合,绝不是简单的几行代码或控制台上的几个勾选项,而是一场精密考究的跨国流量调度平衡艺术:
- 它要求我们在享受 CDN 高速缓存带来的极致吞吐的同时,敬畏“状态码缓存”带来的杀伤力;
- 它要求我们在追求精准地域分流的同时,遵循 RFC 9110 规范,为每一个因人而异的决策挂上坚不可摧的
Vary隔离锁; - 它更启示我们:最好的架构往往不是在服务端进行粗暴的“强权拦截”,而是通过“边缘就近算力 + 客户端无感引导”,在极速性能、SEO 友好度与极致用户体验之间寻得最完美的平衡。
希望本文的深度剖析与全套实战自动化工具,能为你的跨国出海架构、多地域内容分发以及全球网络调优扫清暗礁,彻底告别重定向死循环!