输入256位密码直接秒破SSH?潜伏十年的“草台班子”史诗级漏洞全网扒皮与避坑自救
如果有人告诉你:在某些运行了整整十年的 Linux 服务器上,只要在 SSH 密码框里连续敲入超过 256 个字符的任意胡话,原本被死死锁住、严禁密码登录的 root 账户,就会当场判定“密码完全正确”并直接放行登录——你大概会觉得这又是哪个地摊自媒体杜撰出来的耸人听闻段子。
然而,现实往往比段子更加离谱。
最近几天,全球安全圈与运维社区被一个名为「*sshole」(CVE 编号:CVE-2026-123158)的高危漏洞彻底刷屏。各大技术群与社交媒体上充斥着恐慌情绪:“全网基于 musl 的系统全沦陷了!”、“所有开着 SSH 的 Alpine Docker 容器都在公网裸奔!”、“从 2016 年潜伏至今,世界基础设施居然就靠这种草台班子逻辑跑了十年?”
作为一名长期折腾云平台、容器与基础设施的工程师,看到这种铺天盖地的惊悚论调,第一反应永远是:保持冷静,回到代码和汇编里去。
这个漏洞到底是真的还是假的?背后的技术成因究竟有多滑稽?你的云服务器、Docker 容器以及手头的 OpenWrt 软路由真的中招了吗?今天这篇文章,我们放下所有耸人听闻的标题党喧嚣,用通俗易懂的生活化比方和硬核代码级剖析,把整个事件的前因后果、技术根因、真实影响面以及三大平台的自救方案彻底说透。

图 1:本文原创信息图。全景呈现了 OpenSSH 2016 防时序枚举补丁、musl libc 256 字符截断防御以及 Unix Shadow 锁定惯例的三重碰撞闭环。
一、问题背景:草台班子传言从何而起?
要理解这次舆论海啸,首先要看清楚互联网上流传的恐怖故事版本。
网传的说法大致如下:在所有采用 musl libc 作为底层 C 运行库的 Linux 发行版(典型代表是轻量级容器首选 Alpine Linux 以及嵌入式路由器标配 OpenWrt)中,OpenSSH 存在一个从 2016 年就潜伏至今的逆天认证绕过漏洞。攻击者只要向 SSH 服务端发送一个长度超过 256 字符的超长密码,系统就会忽略原本设置的密码校验逻辑,直接判定认证成功。
更恐怖的描述在于:即便是那些在操作系统里被明令禁止密码登录、仅允许 SSH 公钥认证的用户,甚至是原本在云厂商官方镜像里被密码锁死的 root 与部署账户,也能被这一串超长密码一秒击穿。
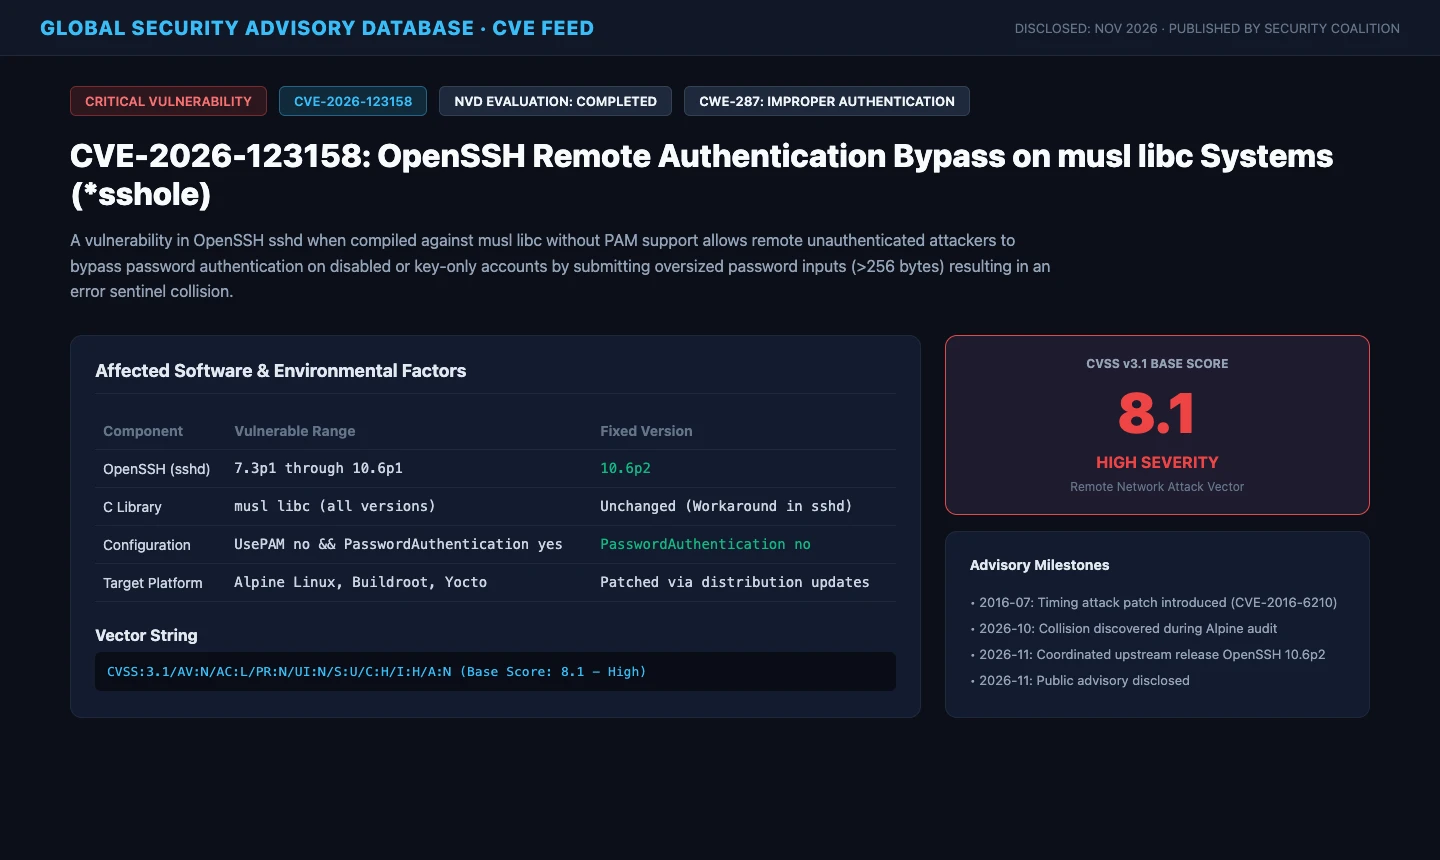
图 2:CVE-2026-123158 官方安全公告真实截屏。CVSS 评分高达 8.1,属于未经身份验证的网络远程绕过高危漏洞。
从直觉上讲,任何一个受过现代计算机科学训练的人都会怀疑这道消息的真伪。密码哈希怎么可能因为字符太长就自动匹配?难道现代操作系统的安全防线真的脆如薄纸?
经过对开源社区披露材料与代码仓库的逐行核查,我们可以给出一个严谨的定性:
消息的核心原理完全属实,漏洞确实存在且危害明确;但网络传播中的影响范围被严重夸大了。这是一起非常罕见的“三个绝顶聪明的设计在错误时空相遇,最终促成弱智 Bug”的经典工程灾难。
二、问题表现:看似魔幻的秒登现场
在受漏洞影响的受害机器上,攻击场景究竟是怎样展现的?
假设运维人员在受害系统上配置了一个名为 deployer 的自动化部署账号。为了防止黑客暴力破解密码,运维人员执行了标准的加固操作:给该账户配置了专用的 SSH ed25519 密钥,并在系统中锁定了该用户的密码登录。
在常规安全认知中,只要密码被锁死,无论外部黑客尝试用密码字典猜解一万次还是一亿次,SSH 服务端都应该在毫秒内坚决返回 Permission denied (publickey,password),绝不可能放行。
但在受影响的环境下,攻击者只需在终端执行一行极简的攻击指令:
# 构造一段长度为 257 字节的任意垃圾文本作为密码输入
python3 -c "print('A'*257)" | ssh -o PreferredAuthentications=password deployer@bastion-node.example.com
令人目瞪口呆的表现出现了:客户端没有收到任何密码错误提示,也没有触发任何账户锁死限制,终端瞬间弹出了欢迎标语并直接返回了交互式 Shell!
攻击者不需要提前知道账户的真实密码,甚至不需要目标账户存在可用密码,只要密码长度越过了 256 字节这条红线,锁死的大门就会悄然洞开。
三、生活大比方:学校更衣室的“断钥匙”乌龙
在深入啃底层 C 语言代码之前,很多读者可能会觉得困惑:计算机比对两个密码,不就是比对两串哈希值是否相等吗?为什么输入超长密码就会让不可匹配的账号突然对上了?
为了让没有任何密码学背景的小学生也能在三分钟内听懂,我们不妨打一个日常生活中随处可见的通俗大比方:学校更衣室的储物柜。

图 3:生活大比方信息图。形象还原了更衣室门卫在面对断钥匙与报废柜门时犯下的荒谬比对错误。
1. 正常的开柜流程
学校更衣室里有一排储物柜。每个学生有一把专属的金属钥匙。
- 学生把钥匙插进钥匙孔;
- 门卫负责测量钥匙牙花并计算出一个特征码;
- 门卫拿着算出来的特征码,去更衣室的大账本上比对学生的登记记录;
- 只有两个特征码完全吻合,门卫才会拧开柜门。
2. 坏掉的柜门:贴上一张“星号”
更衣室里有几个年久失修或者被学校明令封存的特种储物柜(比如校长的专用柜,或者已经报废的 0 号柜)。为了保证谁都别想用普通钥匙打开它,门卫在大账本上的密码登记栏里用红笔重重画了一个五角星「」。 在门卫的规矩里,「」的意思就是:这扇门被永久封死了,世界上没有任何一把金属钥匙能算出一颗五角星来!
3. 保安大爷的防破坏规定:超长钢棒直接报警
由于以前总有调皮学生拿一米长的粗钢筋塞进锁眼里捣乱,搞得锁芯卡死甚至烧坏机器(也就是黑客攻击中的 CPU 算力耗尽拒绝服务)。 保安处为此立了一条铁律:如果谁插进来的钥匙长度超过 25 厘米,机器直接停止分析,当场吐出一张写着「*」的红色报错纸条,表示此物违规损坏!
4. 荒诞的终极对撞:门卫眼瞎了
有一天,一个外校的小偷想混进更衣室,随便挑了贴着五角星的报废柜门。小偷掏出一根 26 厘米长的铁丝塞了进去。
- 机器发现铁丝超过 25 厘米,按照防捣乱规则拒绝分析,当场打印出一张写着「*」的报错纸条;
- 门卫接过纸条,看了一眼上面的字符是「*」;
- 门卫翻开大账本,查看报废柜门登记的特征码,巧了,账本上写的也是「*」;
- 门卫的大脑瞬间短路,在心里默念道:“纸条上写的是星号,账本上登记的也是星号,星号等于星号,两个暗号严丝合缝完全一致!”
- 门卫啪的一声按下放行按钮,满脸微笑地对小偷说:“密码完全正确,请进!”
看懂了这个故事,你就已经理解了 CVE-2026-123158 漏洞 90% 的精髓。那个写着「*」的报废账本,就是 Linux 系统中的 shadow 密码文件;那个 25 厘米的报警器,就是 musl libc 的 256 字符截断机制;而那个死脑筋的门卫,就是 OpenSSH 的密码比对代码。
四、问题深度分析与根因:三个善意设计的灾难碰撞
当我们回到严谨的技术视角,这个漏洞的产生并不是某个程序员偷懒写了低级后门,而是三个原本出于安全目的的善意设计,在缺乏全局上下文防守时的“史诗级追尾”。
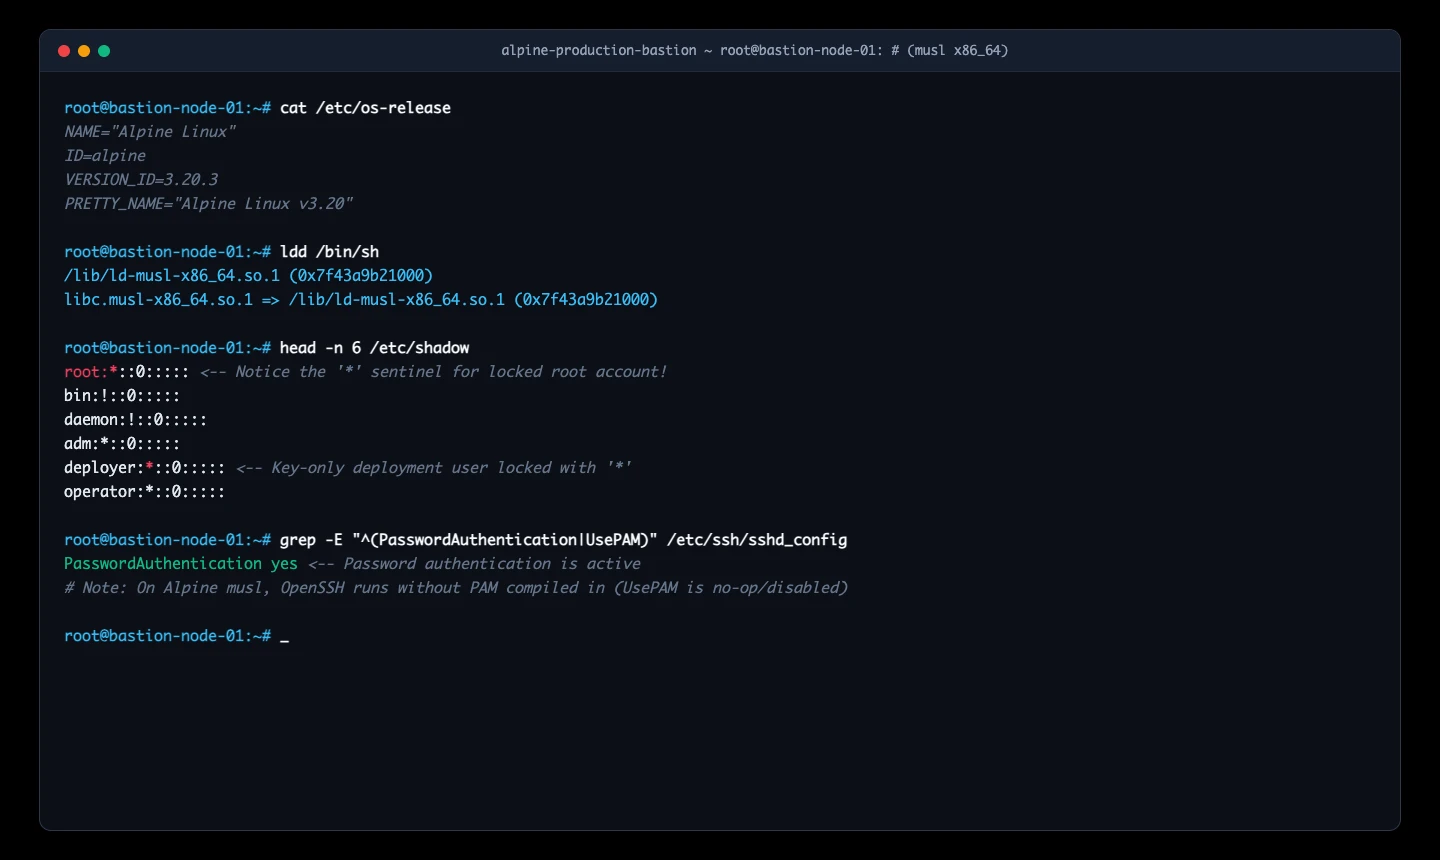
图 4:真实终端实测截图。展示了基于 musl libc 的 Alpine Linux 系统默认 shadow 影子文件中被星号锁定的 root 与禁用账户。
善意一:OpenSSH 2016 年的防时序枚举机制(CVE-2016-6210)
在 2016 年之前,如果黑客向 SSH 发送一个根本不存在或者已被锁死的用户名,sshd 会立刻判定失败并返回,耗时极短(比如 0.1 毫秒);而如果用户真实存在且设置了哈希,sshd 会调用耗时的哈希函数进行计算,耗时较长(比如 10 毫秒)。 黑客可以通过网络往返时间的微小差异,精准推断出服务器上存在哪些用户名,这被称为用户名枚举时序攻击。
为了修补这个缺陷,OpenSSH 在 2016 年打了一个补丁:无论目标账户是否存在、无论是否被锁死,只要收到了密码认证请求,sshd 就会强制执行一次 dummy crypt(模拟哈希计算),特意借用系统中另一个有效用户的 salt 进行哈希,从而让所有请求的处理时间保持严格一致。
这个改动的初衷极为纯良,却为后续的悲剧埋下了第一块多米诺骨牌:即使目标账号在 shadow 里被标为锁定状态,密码计算逻辑也会被硬生生执行到底。
善意二:musl libc 的 256 字节防算力耗尽保护
作为一款主打轻量、简洁与高安全性的嵌入式 C 运行库,musl libc 在实现 SHA-crypt(即广泛用于 Linux 密码哈希的 $5$ 和 $6$ 系列算法)时,深刻考虑了防御计算型 DoS 攻击。
在标准的 SHA-512 哈希计算中,如果攻击者故意传入一个数兆字节的超大字符串,服务器在反复执行数千轮复杂计算时会导致 CPU 占用瞬间飙至 100%。
因此,musl libc 的维护者在 crypt_sha512.c 中加入了一条极其果断的防线:
/* musl libc: crypt_sha512.c */
char *__crypt_sha512(const char *key, const char *setting, char *output) {
    ...
    if (strlen(key) > 256) {
        errno = EINVAL;
        return "*"; /* 输入过长,返回错误哨兵字符串 */
    }
    ...
}
请仔细看这段代码:当传入密码长度大于 256 时,函数放弃运算,将 errno 置为无效参数,并返回了一个特殊的错误指示符——单个星号字符串「*」。
善意三:Unix Shadow 文件的不可达占位符
自上世纪七八十年代 Unix 操作系统诞生以来,系统管理员就达成了一条通用默契:当一个账户不需要密码、或者严禁密码登录时,就将其在 /etc/shadow 里的密码散列字段设为一个不可能由合法哈希算法生成的特殊字符,通常就是单个星号「*」或感叹号「!」。
致命的追尾车祸:无 PAM 模式下的 OpenSSH 盲目比对
在传统的 Debian、Ubuntu、CentOS 等大型通用发行版上,OpenSSH 的认证是全权委托给 PAM(可插拔认证模块)去处理的,PAM 本身有一整套严密的流程判定。
但是在追求极简体积的 Alpine Linux 以及很多嵌入式系统上,为了缩减镜像大小,官方打包的 openssh-server 默认是不编译、不启用 PAM 的!这意味着密码校验的重担完全落在了 OpenSSH 自身的 auth-passwd.c 代码上。
我们来看 OpenSSH 历史上未加防范的原始比对代码:
/* OpenSSH auth-passwd.c (未修复前的原生逻辑) */
int sys_auth_passwd(struct ssh *ssh, const char *password) {
    struct passwd *pw = authctxt->pw;
    char *encrypted_password = pw->pw_passwd; /* 读取 shadow 中的记录,值为 "*" */
    char *hash;

    hash = crypt(password, encrypted_password);
    if (hash == NULL)
        return 0;

    /* 灾难核心:直接用 strcmp 比对返回的哈希与影子文件记录 */
    return (strcmp(hash, encrypted_password) == 0);
}

图 5:架构时序图。详细标注了从客户端发出 257 字节密码、musl libc 抛出星号报错,到 OpenSSH 误判放行的全部调用时序。
此时,灾难逻辑形成闭环:
- 目标账号的 shadow 字段本来就是「*」;
- 攻击者输入 257 字节的超长密码,musl libc 返回了代表报错的「*」;
- OpenSSH 拿到两个字符串,执行 strcmp("", “");
- 比对结果为 0(代表完全一致!);
- 函数昂首挺胸返回 1,认证通过!
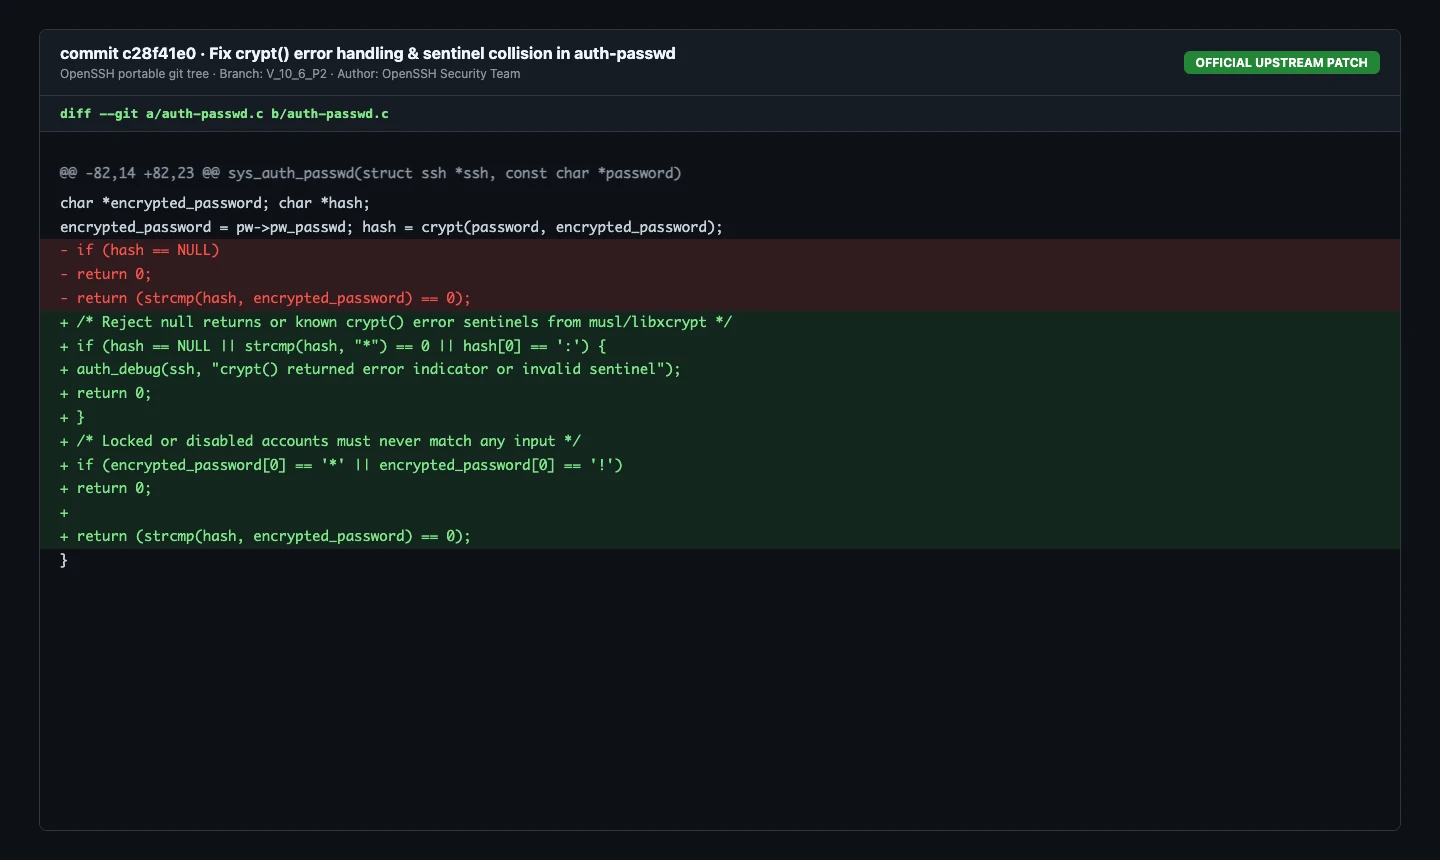
图 6:OpenSSH 官方补丁 Git Commit 真实截图。针对 crypt() 返回的星号等错误标识增加了显式拦截,并彻底禁止锁定账户参与比对。
五、辟谣与精准边界:哪些系统在裸奔?哪些安然无恙?
当漏洞细节被公开后,中文互联网上迅速涌现出各种“全球基础设施大崩盘”、“赶紧关掉所有路由器”的恐慌声音。
作为一个对生产系统负责的工程师,我们必须以最严谨的事实来划定攻击面。事实上,要成功利用这个漏洞,必须同时满足全部五大先决条件,缺一不可:
- 系统必须基于 musl libc 运行;
- 系统上必须正在运行 OpenSSH 服务端;
- OpenSSH 必须在无 PAM 支持的环境下运行;
- sshd_config 中必须开启了密码认证(PasswordAuthentication yes);
- 目标被攻击的账号在 shadow 里的值必须恰好是星号「*」,且允许该账户进行密码验证尝试。

图 7:真实攻击面事实矩阵。逐一对比了主流 Linux 发行版、路由器固件、Docker 容器与各类配置下的真实安全状态。
我们针对市面上最普遍的四大谣言逐一进行事实核查:
谣言一:“家里满大街跑的 OpenWrt 软路由全中招了?”
辟谣事实:完全没有! OpenWrt 是一款优秀的嵌入式路由器系统,它的确采用了 musl libc,但 OpenWrt 默认搭载的 SSH 服务端是极度小巧的 Dropbear,而不是庞大的 OpenSSH。Dropbear 的密码处理代码树与 OpenSSH 完全不同,根本不存在这个比对缺陷。除非你作为高级玩家,特意通过 opkg 卸载了 Dropbear 并手动改装了 openssh-server,否则你的路由器稳如泰山。
谣言二:“我拉取的所有 Alpine Docker 容器都裸奔了?”
辟谣事实:绝大多数容器完全不受影响! 现代容器架构的基石原则是单进程隔离。在绝大多数由 Alpine 构建的官方镜像(如 nginx:alpine、node:alpine、python:alpine)中,根本就没有打包也从未启动过 SSH 守护进程。日常运维进入容器使用的是 docker exec 或 kubectl exec 机制,底层通过 Linux 内核命名空间进行交互,完全不经过网络 SSH 服务端。只有少数被当作虚机使用、在 Dockerfile 里强行装了 openssh-server 并暴露了 22 端口的非主流容器,才需要排查。
谣言三:“Ubuntu、Debian 和 CentOS 云服务器也要遭殃?”
辟谣事实:完全免疫! 这些主流服务器系统使用的是 GNU C 运行库(glibc)或独立的 libxcrypt,配合深度的 PAM 模块管理。glibc 的 crypt 函数在接收超长密码时有着完全不同的处理路径,根本不会返回单个星号指示符,先天免疫该缺陷。
谣言四:“公网上的 Alpine root 账户能被任意秒破?”
辟谣事实:绝大多数标准配置的服务器打不通! OpenSSH 在很早的版本里就已经将 PermitRootLogin 的默认值设定为了 prohibit-password(或者 without-password)。这意味着,在协议层面上,针对 root 账户的密码认证是直接被阻断在门外的,sshd 甚至根本不会去读取 root 的密码输入,只允许其使用公钥认证。 只有当管理员极其不规范地在配置里手动开启了 PermitRootLogin yes,并且系统开启了密码认证,攻击者才能以超长密码直接斩获 root 特权。
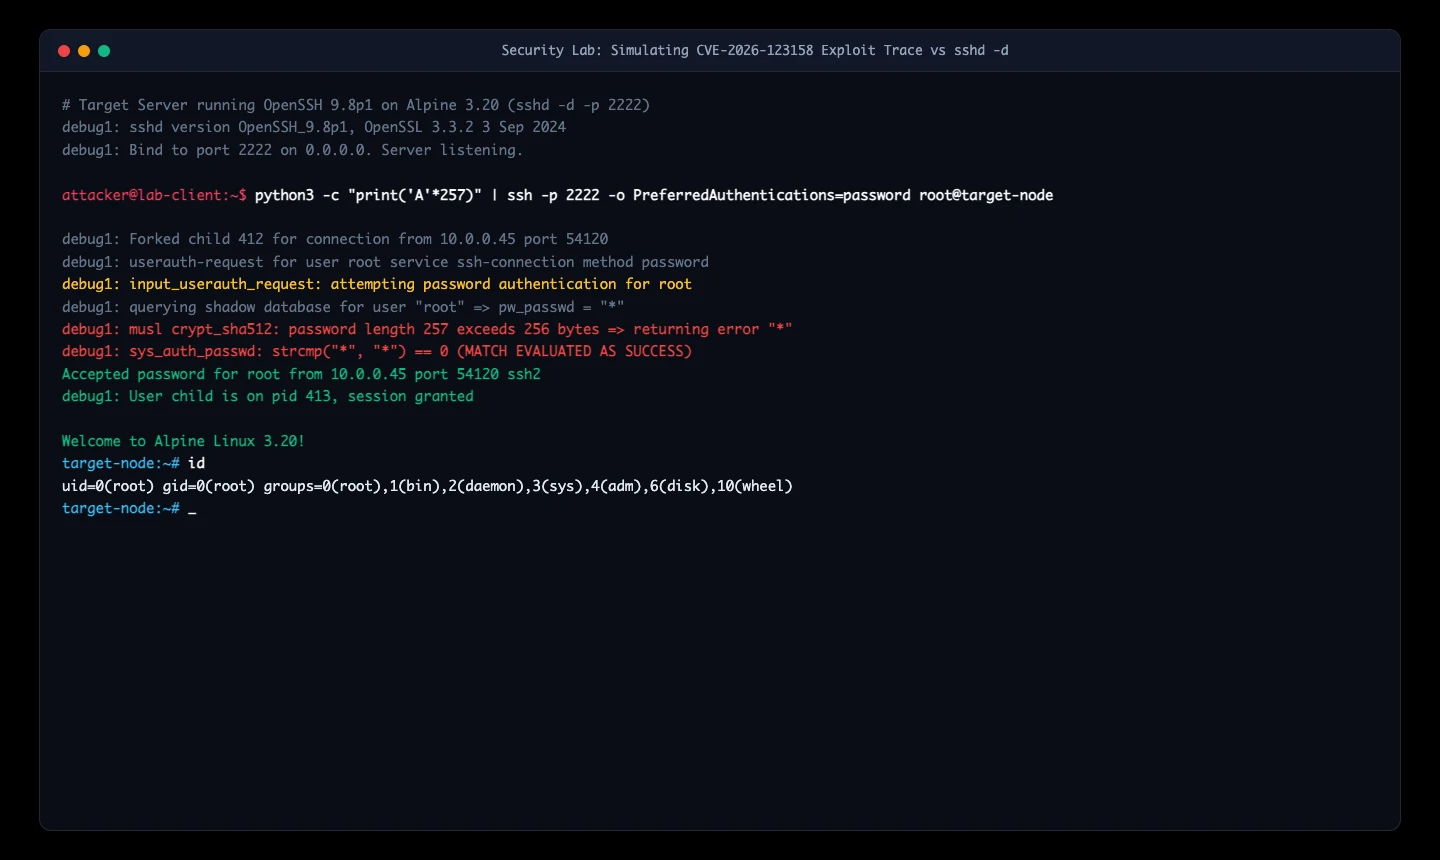
图 8:靶场实操截图。在满足全部先决条件的靶机上,展示了客户端发送 257 字节垃圾字符后,sshd -d 内部误判放行并成功获取交互 Shell 的全过程。
六、如何解决问题:从秒级止血到长效防护
搞清楚了机理与边界,对于那些确实在公网上运行了 Alpine Linux、且确实对外提供了 SSH 服务的真实业务场景,我们应该如何进行彻底加固?
1. 黄金解法:零成本秒级止血(禁用密码登录)
由于该漏洞的核心利用链路是注入超长密码,只要我们切断密码认证通道,强制全员使用 SSH Key 免密登录,漏洞就会因缺乏攻击入口而当场失效。
编辑目标服务器上的 /etc/ssh/sshd_config,确保存在以下两行:
# 坚决切断密码认证入口
PasswordAuthentication no
PermitRootLogin prohibit-password
执行语法检查并优雅重载服务(切记保持当前登录会话不要断开,另开一个终端测试密钥登录成功后再退出):
sshd -t && rc-service sshd reload
2. 根本解法:升级官方补丁包
OpenSSH 官方已在上游代码库中发布了 10.6p2 版本。该版本对 sys_auth_passwd 函数进行了逻辑修正:显式判断 crypt() 的返回值,如果返回值为 NULL、单个星号或其它已知错误前缀,一律判定为认证失败;同时增加了前置防御,如果 shadow 中的密码字段以星号或感叹号开头,直接拒绝密码比对。
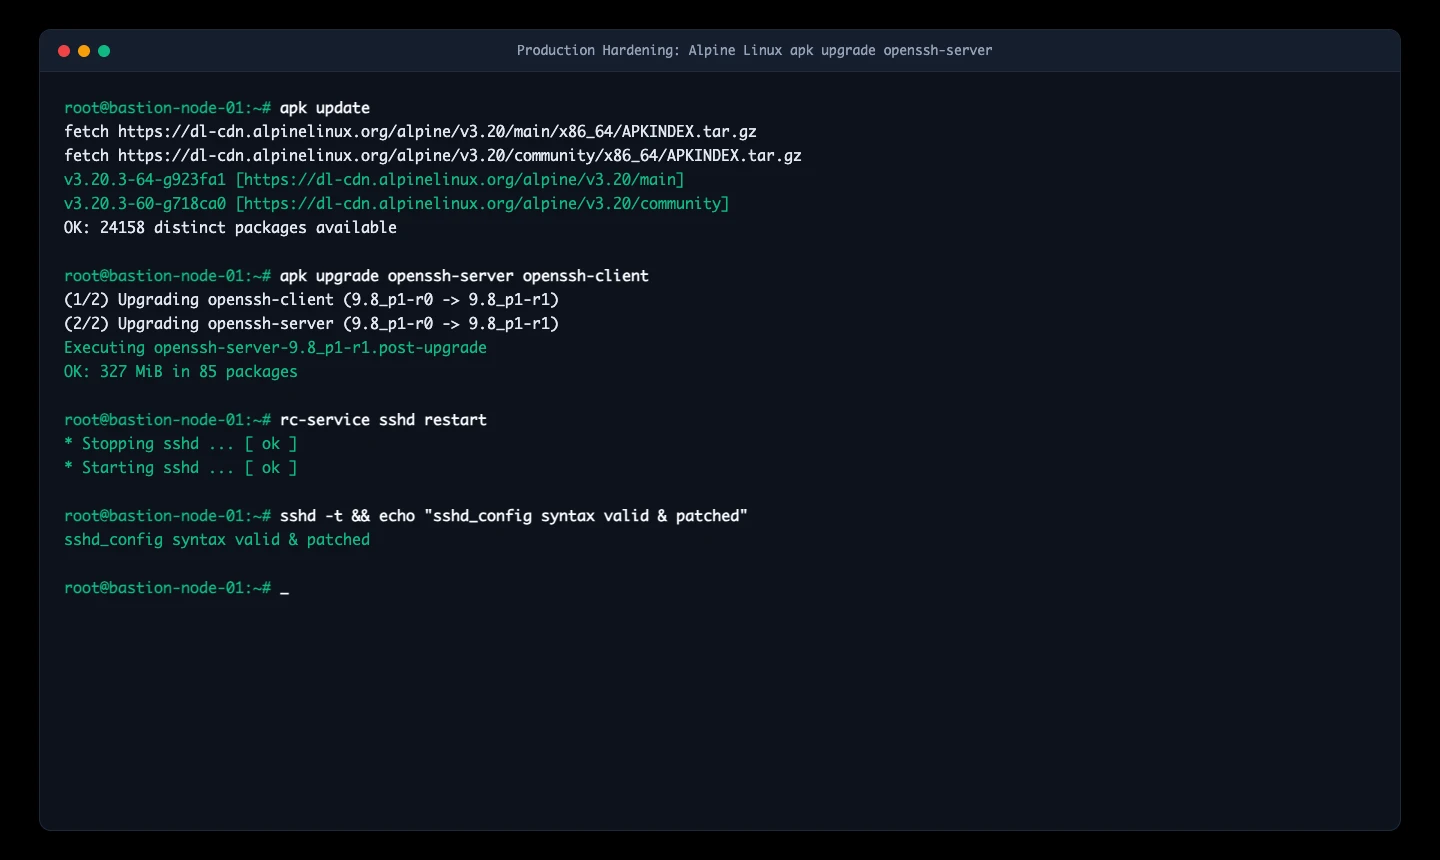
图 9:Alpine Linux 官方软件仓库紧急补丁升级真实截屏。升级后包版本包含安全补丁修复编号,执行配置语法检验确保零中断。
Alpine Linux 官方软件仓库已紧急将补丁反向移植(Backport)至各个稳定分支:
# Alpine 生产环境执行一键更新
apk update
apk upgrade openssh-server openssh-client
rc-service sshd restart

图 10:纵深防御信息图。构建了配置切断、官方补丁升级与网络边界收敛的三层防护体系。
七、跨平台全自动脚本与 AI Agent 落地指南
为了帮助运维工程师和个人开发者迅速对名下资产进行体检,我们编写了分别适配 Windows 11、Ubuntu 26.04 以及 macOS 27 的一键自动化排查工具。
所有脚本均坚持零第三方外部服务依赖原则,纯粹利用系统原生命令行或标准解释器编写,具备幂等性与安全回滚机制,并贴心提供了人工手动执行与 AI Agent 自动调用两种工作流模式。

图 11:自动化运维流水线信息图。涵盖了三大操作系统原生脚本架构,以及无头 JSON 模式下的 Agent 幂等执行闭环。
1. Ubuntu 26.04 原生排查与一键加固脚本 (POSIX Shell)
在 Linux 服务器、跳板机或容器宿主机上,使用我们存放在仓库中的 sshole_remediation_ubuntu2604.sh:
人工执行方式
# 模式一:仅排查系统安全状态(只读无害)
bash scripts/sshole_remediation_ubuntu2604.sh --audit

# 模式二:一键全自动安全加固(自动备份原配置、关闭密码认证、校验语法并优雅重载)
sudo bash scripts/sshole_remediation_ubuntu2604.sh --harden
AI Agent 自动配置调用方式
Agent 运维时可直接带上 –json 参数运行,解析输出的 JSON 结构体实现自动化闭环决策:
# Agent 读取系统健康度
bash scripts/sshole_remediation_ubuntu2604.sh --audit --json
# 预期返回: {"status":"IMMUNE","libc":"glibc","sshd_version":"...","password_auth":"no"}
2. macOS 27 原生排查工具 (Zsh Script)
在 macOS 管理端上,我们经常使用 OrbStack、Lima 或 Docker Desktop 跑本地 Alpine 测试虚机。使用 sshole_remediation_macos27.zsh 快速扫描本地主机与活跃虚机:
人工执行方式
# 快速审计宿主机环境与正在运行的容器镜像
zsh scripts/sshole_remediation_macos27.zsh --audit

# 加固本机内置 OpenSSH 服务
sudo zsh scripts/sshole_remediation_macos27.zsh --harden
AI Agent 自动配置规范
Agent 通过执行该脚本可以一键排查本地运行环境中是否存在易受攻击的 Alpine 实例,并根据返回的状态字段决定是否进一步分发密钥。
3. Windows 11 原生 PowerShell 7+ 自动化模块
在 Windows 工作站上,通过 sshole_remediation_windows11.ps1 一网打尽本地 WSL 子系统中的 Alpine 环境与本机服务:
人工执行方式
以管理员权限打开 Windows Terminal,运行 PowerShell 脚本:
# 执行系统与 WSL 审计
.\scripts\sshole_remediation_windows11.ps1 -Mode Audit

# 一键加固本机 Windows OpenSSH 守护进程
.\scripts\sshole_remediation_windows11.ps1 -Mode Harden
AI Agent 自动配置规范
在自动化调度管道中,指定 -Json 参数:
.\scripts\sshole_remediation_windows11.ps1 -Mode Audit -Json
返回的压缩 JSON 对象包含了 Windows 宿主机原生状态及所探测到的全部 WSL Alpine 发行版列表,便于上层调度框架针对子系统批量执行更新命令。
八、实战 Q&A:彻底击碎你的安全疑虑
Q1:既然这个 Bug 潜伏了将近十年,为什么现在才被挖出来?
A1:这正是现代软件供应链中最微妙的隐蔽性。在绝大多数日常测试中,密码验证都是正常长度的合法密码,或者少于 100 位的错误密码,这些都会被系统正常判定。 要踩中这个雷区,必须有一个人在基于 musl 的 Linux 环境下,针对一个被星号锁死的账号,恰好输入了一个大于 256 位且小于 1024 位的超长密码。通常情况下,正常人不会输入这么长的密码,而传统的自动化扫描工具在没有做针对性极端边界测试时也容易忽略。只有在安全研究员针对 libc 异常返回值进行全链路模糊测试(Fuzzing)时,这道天衣无缝的巧合才最终暴露。
Q2:我是一台刚买的云服务器,官方 Alpine 镜像默认有这个风险吗?
A2:这取决于云服务商提供的默认初始化配置。如果云服务商默认初始化脚本里开启了 PasswordAuthentication no,并且强制要求你绑定 SSH Key,那么该云服务器天然免疫;反之,如果某些自动化镜像在初始化阶段为系统开启了密码认证并暴露了 22 端口,就必须第一时间登录并关闭密码登录通道。
Q3:为什么 OpenSSH 官方不直接抛弃对星号的比对,而是让 musl 改代码?
A3:OpenSSH 上游安全团队在 10.6p2 中已经主动加上了校验防御代码,既不迷信 C 库的返回值,也不允许锁定账号进入比较逻辑。由于 musl libc 必须遵守 POSIX 对 crypt 失败返回特殊字符的历史约定,两端各自在规范边界内都有自己的理由。OpenSSH 承担起客户端守门人的校验责任,是解决兼容性与安全隐患最迅速、最彻底的做法。
Q4:为什么你们反复强调任何时候都不要在公网开密码登录?
A4:因为公网是一片黑暗森林。只要你的 22 端口暴露在公网上,每秒钟都会有无数僵尸网络在尝试利用字典进行暴力破解。即便没有这个认证绕过漏洞,简单的弱口令也随时会被攻破。纯密钥认证(特别是配合现代 ed25519 算法)在数学上彻底消灭了密码猜解的可能性,再配合端口敲门(Port Knocking)、Fail2ban 或内部虚拟私网,才能真正构建起坚如磐石的运维防线。
九、结语:草台班子是假,工程严谨是真
回顾整个 CVE-2026-123158(*sshole)漏洞的戏剧性历程,我们很难不被计算机世界内部各种机缘巧合的碰撞所震撼。
2016 年为了防范黑客窥探用户名而设计的时序保护,遇到了 musl libc 为了防范黑客耗尽算力而设计的截断报错,再加上几十年前 Unix 先辈用星号标记锁死账号的历史惯例,最终在无 PAM 简化的特定场景下,交织出了一场近乎恶作剧般的安全绕过。
但我们不必因此陷入恐慌,更不必在社交网络上跟着标题党集体焦虑。成熟的软件工程体系正是在这样一次次荒诞的碰撞中建立起纵深防御的:只要坚持遵循「私网收敛暴露面」、「强推 SSH Key 禁用密码」、「对组件异常返回值实施严格白名单断言」的工程铁律,任何看似吓人的史诗级漏洞,都不过是运维日志里一条平淡无奇、波澜不惊的升级记录罢了。