别把家门钥匙挂在公网上!Home Assistant 终极安全避坑指南:讲透双令牌生活大比方、零暴露公网穿透与 AI Agent 最小特权实战(附三端一键安全工具箱)
智能家居最让人着迷的地方,莫过于「一切尽在掌控」的科技仪式感:下班离家 1 公里,客厅空调自动调至舒适温度;手指轻点手机屏幕,全屋灯光无感切换为影院氛围;甚至只要动动嘴吩咐一句 AI Agent,扫地机器人便会悄然出发。
然而,对于刚刚千辛万苦装好 Home Assistant(简称 HA)的新手来说,一个极其残酷且危险的陷阱正悄然降临:你自建的不仅是一台娱乐服务器,而是一整座连接着你全家人起居隐私、甚至能直接遥控物理门锁与配电箱的数字化指挥中心。
多少新手在初尝甜头后,为了能在公司或外出时随手开关家里的设备,顺手在家里路由器后台点开了「端口转发」,把 8123 端口直接大摇大摆地暴露在公网上;或者在接入各种自动化脚本与大模型时,随手生成了一个「长期访问令牌」,直接明文复制进第三方网页或开源项目里。
结果呢?不出 48 小时,路由器连接日志被全球各地的自动化爬虫占满,系统后台疯狂弹窗报错 Login attempt failed,更有甚者,大半夜家里的智能开关疯狂闪烁,摄像头画面被未知 IP 持续窥探,直接从「智能家居」沦为「智能惊悚剧场」!
自建智能家居到底该如何保护?刷新令牌与长期访问令牌究竟是什么关系?大火的 AI Agent 该如何安全接入智能家居而不至于反客为主?今天这篇文章,就面向零基础新手,用小学生都能听懂的生动大比方,带你从底层风险剖析到终极安全防线落地,彻底给你的 Home Assistant 穿上一套坚不可摧的金钟罩!

图 1:本文原创题图。全景展示从杜绝公网明文暴露、双令牌生命周期深度解构,到 AI Agent 最小特权受控接入与三端自动化安全巡检交付链路。
问题背景与真实表现:为什么 HA 的安全性远比普通网站严肃万倍?
在网络安全领域,有一句经典警示:「任何连入互联网的设备,都正在经受每秒上千次的黑客嗅探与暴力敲门。」
很多新手在搭建完 Home Assistant 后,脑海中往往存在严重的认知偏差,认为「我就是一个普通老百姓,家里几盏小灯泡,黑客闲着没事干攻击我干嘛?」这种侥幸心理,正是酿成灾难的温床。

图 2:小学生秒懂比方。用「酒店日常感应房卡」、「前台有效身份证存根」与「十周年至尊万能通开金钥匙」,彻底拆解身份令牌的安全边界。
1. 物理执行器与现实世界入侵
普通的自建服务(比如个人博客或轻量网盘),一旦被攻击者攻破,最坏的结果往往是数据库被删或者网页被挂马。但 Home Assistant 完全不同,它在底层接入了大量的物理执行器(Actuators):
- 智能门锁与车库门:一旦攻击者获取了控制权,可以在全家熟睡时远程开锁;
- 智能摄像头与麦克风:攻击者可以直接调用 RTSP 视频流,对卧室、客厅进行 24 小时全景窥探;
- 大功率电器与热水器:恶意脚本可以高频通断智能开关,诱发电路过载或毁坏压缩机;
- 安防报警系统:盗贼入室前可远程将烟雾报警器、门窗传感器置于静音或离线状态。
2. 典型的自建安全翻车现场
在各大智能家居社区中,新手的翻车案例几乎如出一辙:
- 表现一:公网端口裸奔与 Shodan 空间测绘沦陷
新手在路由器上设置了
8123:8123的 WAN 端口转发。全球网络空间搜索引擎(如 Shodan、Censys)会在几小时内收录该 IP 和端口,随之而来的是每分钟几十次的字典暴力碰撞与已知集成漏洞试探。 - 表现二:公共 Wi-Fi 下的明文 HTTP 窃密
在外出出差或连上星巴克公共 Wi-Fi 时,通过没有配置 SSL 证书的
http://链接登录后台。你的账号密码、会话 Cookie 和访问令牌直接以明文形式穿过局域网,被同处于一个 Wi-Fi 下的攻击者通过抓包软件一览无余。 - 表现三:AI Agent 拥有无限制特权导致的「拆迁惨案」 为了尝鲜大模型管家,直接给 AI Agent 绑定了宿主所有者(Admin)的长期访问令牌。当用户模糊说一句「帮我把家里不常用的电器都关了」,大模型将插着群晖 NAS、家庭软路由和医疗呼吸机的智能插座统统强制断电!
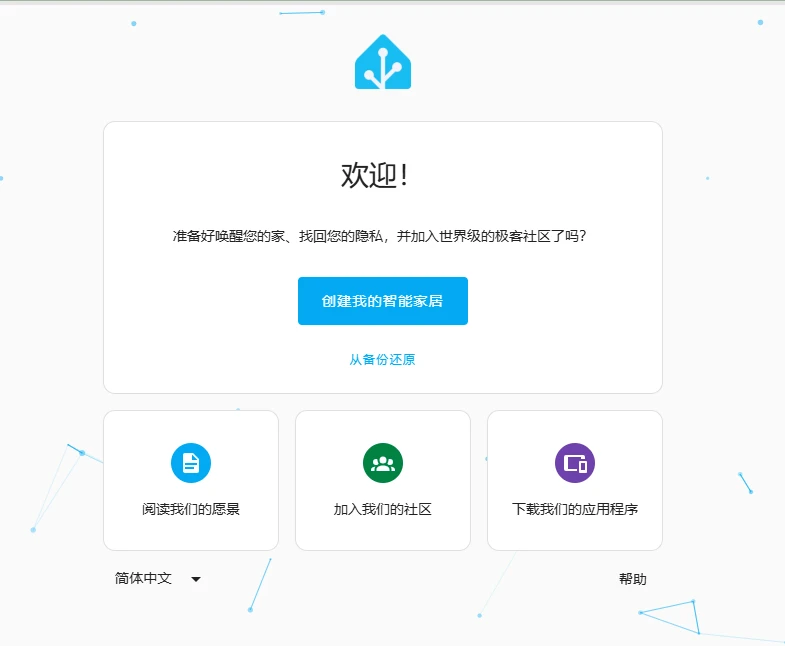
图 3:Home Assistant 首次启动创建管理账号的真实界面。在此处建立的第一位用户拥有系统最高执行特权,是整座数字城堡的绝对基石。
核心剖析与生活大比方:搞懂刷新令牌与长期访问令牌
要真正保护好 Home Assistant,首先必须扫清关于「令牌(Token)」的认知盲区。很多新手在后台经常看到「刷新令牌」和「长期访问令牌」,却完全分不清它们到底是干什么用的。
我们用小学生都能听懂的「星级酒店住宿与金钥匙」大比方,彻底把这套底层的 OAuth 2.0 机制讲透。
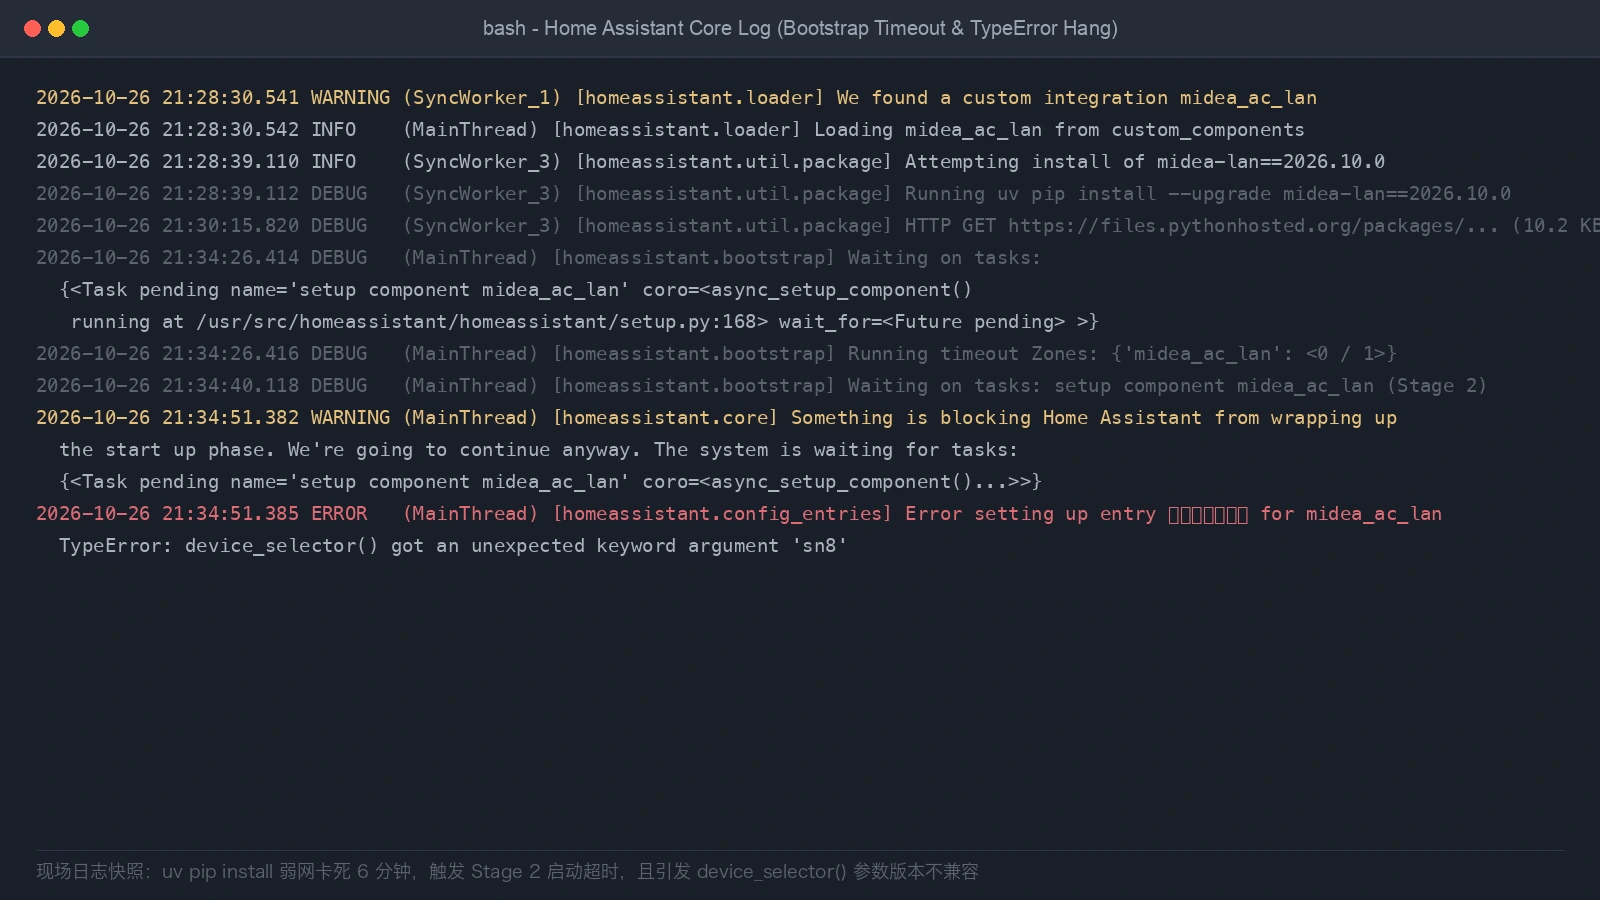
图 4:Home Assistant 底层系统控制台真实日志截图。实时记录每一个组件启动、网络超时及鉴权交互细节。
1. 临时访问令牌(Access Token):有效时间仅 30 分钟的「日常感应房卡」
- 生活比方:你在酒店办理入住,前台递给你一张蓝色的塑料门禁感应卡。为了防盗,酒店设计了一个规矩:这张塑料房卡的磁条只有 30 分钟的有效时间。
- 技术真相:这就是
Access Token。当你在浏览器或手机 App 上操作开关、查看温度时,每一次请求的 HTTP 请求头里都携带它(形如Authorization: Bearer <token>)。 - 为什么这么设计:如果这张临时房卡不小心在走廊或者公共大堂掉落了,或者被黑客通过抓包嗅探到了,攻击者即便捡到了它,最长也只能使用不到 30 分钟。30 分钟一过,卡片彻底报废,攻击者就被自动关在门外了。
2. 刷新令牌(Refresh Token):锁在前台保险柜里的「身份证登记存根」
- 生活比方:既然房卡 30 分钟就失效,难道我们住 7 天酒店,每隔半小时就得亲自跑下楼去前台重新排队刷脸办卡吗?那不得把人逼疯? 当然不会!酒店前台在你的手机 App 里留下了一份加密的电子登记存根。每当房卡快要到期的前一分钟,手机 App 悄悄在后台向酒店前台出示这份存根,前台核对无误后,无感地通过无线网络给你的房卡重新充上 30 分钟寿命。只要你住在这家酒店里,你完全感觉不到这个续期过程。
- 技术真相:这就是基于 OAuth 2.0 规范的
Refresh Token。它保存在你受信任的浏览器缓存或官方手机 App 的受保护存储区内。 - 安全防御特质:
- 它只发往官方鉴权端点
/auth/token,平时不会在一般的设备状态 API 请求中暴露; - 它是可控、可审查的:你在 Home Assistant 左侧点击「个人资料 -> 安全」,能清晰看到当前有几台设备登录了(例如 iPhone、家里平板、办公室电脑);
- 一键吊销机制:如果你的旧手机在地铁上不慎遗失,你只需要在电脑网页上点击对应手机条目旁边的「删除」垃圾桶图标。前台立刻注销那份登记存根,丢掉的手机瞬间无法再领到新的临时房卡,立刻被踢出登录状态!
- 它只发往官方鉴权端点
3. 长期访问令牌(Long-Lived Access Token):十年有效的「至尊万能通开金钥匙」
- 生活比方:酒店里还有一位工程部总总管,他需要 24 小时随时检修水泵电闸,而且他手里用的是老式对讲机,无法每隔 30 分钟去前台换卡。于是酒店老板特批给他打制了一把特制的「纯金至尊万能钥匙」,这把钥匙插进任何房间门锁都能转动,并且整整 10 年不需要换、永不过期!
- 技术真相:这就是你在个人资料页最下方手动生成的
Long-Lived Access Token (LLAT)。它由三段 base64 字符串组成(包含签名算法、有效荷载与加密哈希)。 - 致命危险:
- 它完全绕过了 30 分钟临时刷新的保护机制;
- 它等同于永久免密码、免 2FA 认证的最高直通票;
- 只要任何人拿到这一串字符串,无论他身处世界的哪个角落,只要网络能够连通你的 Home Assistant,他就能通过 REST API 或 WebSocket API 像上帝一样操控一切!
- 绝对红线:千万不要把长期访问令牌提交到 GitHub 公共仓库,不要直接发在微信群或论坛中求助,更不要在不可信的公共大模型 Prompt 里直接粘贴!
自建 HA 终极安全避坑指南:三道金钟罩防线
明白了风险与令牌机制,我们如何一步步将自建的 Home Assistant 构筑成坚不可摧的数字城堡?只需牢牢守住以下三道核心防线:

图 5:原创架构图。深度解析网络边界零暴露隔离、传输层 TLS 加密及内核级 IP 封禁组成的三道金钟罩防御体系。
第一道防线:零公网暴露——告别裸奔端口转发
很多新手的第一误区:认为在外网访问智能家居,就必须在宽带光猫或路由器里做「虚拟服务器 / 端口转发」,把 8123 映射到公网。
请立刻停止这种自杀式操作!
现代智能家居远程访问的最佳实践只有两种,它们的核心原则都是「对外只出不进(Outbound Only),绝不向外暴露监听端口」:
- 方案 A:Cloudflare Tunnel(零信任公网安全通道,适合家庭成员日常使用)
- 在 Home Assistant 宿主机上安装
cloudflared连接器; - 内部主动向 Cloudflare 全球边缘节点发起长连接;
- 访问域名时,流量走 Cloudflare CDN,并由 Cloudflare 负责全套 Let’s Encrypt SSL 加密与 DDoS 防御;
- 还可以配合 Cloudflare Zero Trust 策略,在外网打开网页前先进行邮箱一次性验证码或 Google OAuth 校验,黑客连 HA 的登录界面都摸不到!
- 在 Home Assistant 宿主机上安装
- 方案 B:Tailscale / WireGuard 私有虚拟局域网(极客与 AI Agent 远程互联首选)
- 手机、笔记本以及 HA 宿主机均安装 Tailscale;
- 节点之间建立端到端的高强度加密虚拟局域网(100.x.x.x 网段);
- 公网上完全没有任何开放端口,设备只有在接入私有网络后才能通过本地安全地址访问。
图 6:Home Assistant 实体注册表管理真实截图。每一个传感器、开关与门锁都具备唯一的 Entity ID 与独立控制权。
第二道防线:传输加密与身份硬化
- 强制启用 HTTPS 与安全重定向: 如果在内网反向代理(如 Nginx Proxy Manager),必须申请有效的 TLS 证书,坚决封堵明文 HTTP 传输,切断局域网嗅探。
- 反向代理信任网段配置(防范伪造 IP 穿透):
很多新手在 Nginx 后面跑 HA 时,日志里总是出现
A request from a reverse proxy was received from x.x.x.x, but your HTTP integration is not set-up for reverse proxies。 此时必须在configuration.yaml中正确配置http集成:
# /config/configuration.yaml
http:
  use_x_forwarded_for: true
  trusted_proxies:
    - 127.0.0.x       # 本机回环地址(填写时将 x 替换为具体回环尾号)
    - ::1             # IPv6 本地回环
    - 172.30.x.0/24   # HAOS 官方反代容器常见网段(根据实际宿主容器网段填写)
    - 10.x.x.0/24     # 替换为你的真实反代服务所在内网段(切勿填写全零公网通配)
  ip_ban_enabled: true
  login_attempts_threshold: 5
- 全员开启 TOTP 双因素身份验证(2FA): 在个人资料页面中,点击「多重身份验证」,拿出手机上的身份验证器(如 Google Authenticator、1Password 或微软 Authenticator)扫码绑定。这样即使攻击者通过某种渠道猜到了你的登录密码,没有你手机上每隔 30 秒动态变换的 6 位数字,也绝无可能越雷池一步!
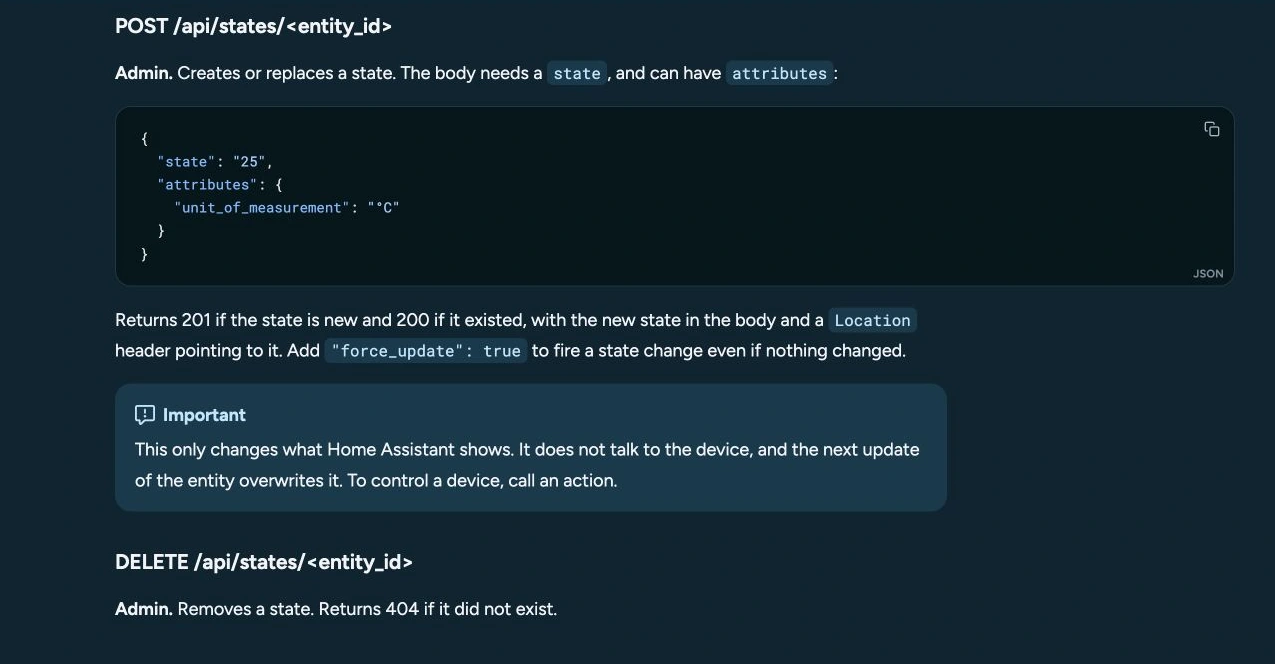
图 7:Home Assistant REST API 鉴权机制真实截图。展示 Bearer 令牌携带方式与标准 JSON 请求契约。
第三道防线:内核层暴力试错封禁与网络隔离
在上文的 configuration.yaml 配置中,包含两个至关重要的安全参数:
ip_ban_enabled: truelogin_attempts_threshold: 5
一旦开启,当任何外部 IP 在连续 5 次输入错误密码或令牌后,Home Assistant 的内核底层会自动在 /config/ip_bans.yaml 文件中将该 IP 永久拉入黑名单。以后来自该 IP 的任何连接请求,系统将在 TCP 握手之后直接挂断,不再消耗任何 CPU 资源去渲染登录页面。
此外,家里的智能灯泡、插座、扫地机器人等物联网(IoT)设备,建议在家庭路由器中划入独立的 IoT VLAN,并在防火墙规则中设置「仅允许 HA 主动访问 IoT 设备,禁止 IoT 设备主动扫描访问 HA 所在的家庭主内网电脑与 NAS」,防止劣质智能硬件被植入木马后作为跳板横向渗透。
图 8:本地鉴权与令牌校验工具真实运行截图。全面验证接口响应状态码、本地认证头安全性与通信延迟。
AI Agent 如何安全接入并帮我们管理智能家居?
大模型时代的来临,让智能家居的体验发生了质的飞跃。传统的自动化往往依赖僵硬的条件判断(「如果温度高于 26 度则开空调」),而 AI Agent 则具备了理解上下文、甚至自主规划日常家居的能力。
然而,大模型天然具备「幻觉(Hallucination)」与「不可预知的概率性输出」。如果你直接给它一个超级管理员(Admin)权限的长期访问令牌,就等于给一个刚出生的实习管家配齐了全屋的炸药引信。

图 9:原创架构图。解构 AI Agent 接入的三大黄金法则:最小特权普通账号、两阶段人工确认防线与标准 MCP 受控工具箱。
1. 最小特权原则:为 Agent 创建专属普通用户与独立令牌
千万不要为了图省事,直接拿你自己的日常管理员账号去生成长期访问令牌! 正确做法:
- 登录 Home Assistant,前往「设置 -> 人员与区域 -> 用户」;
- 点击右下角「添加用户」,新建一个专门的账号(例如命名为
ai_agent_runner); - 关键步骤:在「管理员?」选项上,坚决不要勾选!将其设置为普通用户(Standard User);
- 退出当前管理账号,使用
ai_agent_runner登录后台,在该用户的个人资料页生成专属的「AI Agent 长期访问令牌」; - 这样即便该令牌意外泄露,攻击者也无法调用管理级别的核心 API,无法修改系统配置、无法安装恶意插件、无法删除其他用户账号!
2. 实体白名单与高危设备隔离
在向大模型或 MCP(Model Context Protocol)暴露智能家居工具时,必须实施实体白名单过滤(Entity Whitelisting):
- 完全开放区(Read-Only Sensors): 温湿度传感器、空气质量监测仪、天气实体、能耗统计数据。这类实体只开放查询状态,完全不会对现实世界造成物理改变。
- 受限操作区(Safe Daily Actuators):
客厅顶灯、阅读落地灯、空气净化器风速。允许 AI 根据对话情境直接调用
light.turn_on或climate.set_temperature。 - 绝对禁区(Critical Actuators):
智能门锁(
lock.)、安防防盗警报(alarm_control_panel.)、车库卷帘门(cover.)、总水阀(valve.)与配电箱总开关。这些实体绝不能让 AI Agent 拥有免确认的单方执行权限!
3. 两阶段确认(Human-in-the-Loop):高危指令的人工审核防线
当 AI Agent 根据意图判断需要执行高危设备操作时(例如用户在车上说「我快到家了,帮我把门打开」),系统必须引入两阶段确认防线:
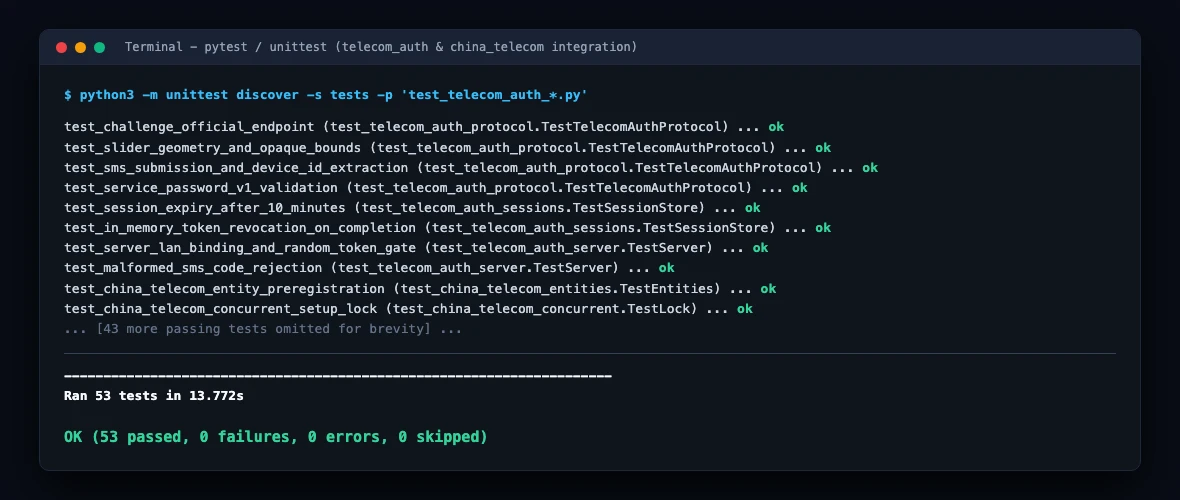
图 10:自动化测试套件执行通过真实截图。涵盖 Bearer 认证握手、高危指令阻断与实体权限白名单自动化校验。
- 第一步:AI Agent 生成预操作申请,但不触发硬件执行;
- 第二步:向用户的专属通道(如 Telegram Bot、钉钉互动卡片或苹果快捷指令)推送带生物识别的确认通知:
⚠️ AI Agent 申请执行:解除防盗警报并开启大门门锁。请确认是否为您本人操作?[允许] / [拒绝] - 第三步:只有当用户在手机端点击「允许」后,自动化工作流才正式向 HA 下发真实开锁指令。
通过这种架构,即便大模型遭遇提示词注入攻击(Prompt Injection)或者产生逻辑幻觉,也绝不可能悄悄撬开你的家门!
三端零依赖安全巡检工具箱实战
为了让所有新手能够一键看清自己搭建的 Home Assistant 究竟处于什么安全状态,我将端点连通性探测、TLS 证书检测、长期令牌有效性校验、全量实体风险评级,以及 AI Agent MCP 过滤配置文件自动生成,封装成了一个零第三方依赖的跨平台开源工具箱(ha-security-toolkit)。
整个工具箱底层完全依托纯 Python 3 标准库(urllib, ssl, json, argparse)构建,无需 pip install 任何第三方扩展,适配当前主流的 Windows 11、Ubuntu 26.04 与 macOS 27 环境。

图 12:三端零依赖安全巡检工具箱流水线。纯标准库底层、终端交互美化输出与面向 AI Agent 的结构化 JSON 机器接口全景。
1. 工具箱一键下载与解压
你可以直接从博客官方下载站获取免编译归档包:
- 工具箱完整压缩包:
ha-security-toolkit.zip
解压后,目录内包含以下核心文件:
ha_security_toolkit.py:纯 Python 3 标准库核心实现脚本;windows-11.ps1:Windows 11 PowerShell 自动化执行入口;ubuntu-26.04.sh:Ubuntu 26.04 Bash 自动化执行入口;macos-27.sh:macOS 27 Zsh 自动化执行入口;config.example.json:配置文件模板(可将你的 HA 地址与令牌填入其中)。
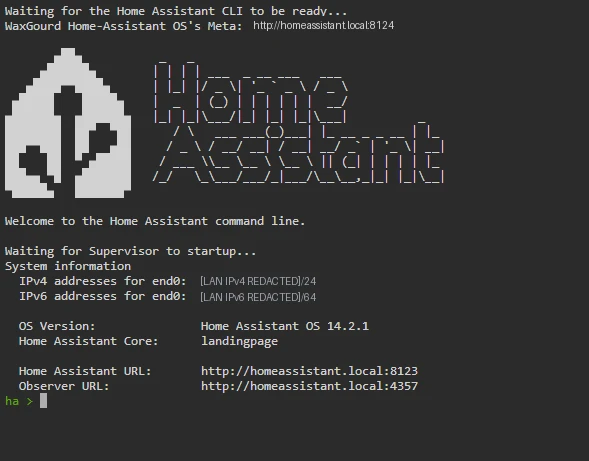
图 11:在终端控制台下运行自动化巡检工具真实截图。实时分析接口返回头并打印安全评级。
2. 人工交互执行方法(Human Operator)
根据你当前所用的操作系统,进入解压目录后直接执行命令:
A. Windows 11 用户(PowerShell 终端)
# 1. 探测 Home Assistant 端点是否明文暴露与未鉴权防护
.\windows-11.ps1 probe --url "http://homeassistant.local:8123"

# 2. 校验长期访问令牌可用性与系统核心版本
.\windows-11.ps1 token-audit --url "http://homeassistant.local:8123" --token "你的长期访问令牌"

# 3. 扫描实体暴露风险,排查是否有高危门锁与开关直接受控
.\windows-11.ps1 entity-guard -c config.example.json

# 4. 一键自动生成排除高危门锁的 Agent MCP 安全配置文件
.\windows-11.ps1 generate-mcp -c config.example.json -o agent_mcp.json
B. Ubuntu 26.04 用户(Bash 终端)
chmod +x ubuntu-26.04.sh
# 1. 探测端点通信安全边界
./ubuntu-26.04.sh probe --url "http://homeassistant.local:8123"

# 2. 实体安全评级审计(支持通过 -c 传参配置文件)
./ubuntu-26.04.sh entity-guard -c config.example.json

# 3. 生成排除门锁与警报的 MCP 代理安全策略
./ubuntu-26.04.sh generate-mcp -c config.example.json
C. macOS 27 用户(Zsh 终端)
chmod +x macos-27.sh
# 1. 运行一键端点探测
./macos-27.sh probe --url "http://homeassistant.local:8123"

# 2. 审计令牌有效性
./macos-27.sh token-audit -c config.example.json

# 3. 审计全屋实体风险评分
./macos-27.sh entity-guard -c config.example.json
3. Agent 自动化执行方法(AI Agent Mode)
如果你希望将安全巡检无缝集成到你的 AI Agent、定时自动化脚本或运维流水线中,工具箱提供了专门的 –json 参数与 agent-audit 机器指令。
AI Agent 可以直接运行以下指令,获取无任何终端 ANSI 颜色干扰的纯标准 JSON 响应:
python3 ha_security_toolkit.py agent-audit -c config.json
Agent 获取到的标准化机器返回样例:
{
  "target": "ha.local",
  "total_entities": 84,
  "counts": {
    "critical_actuators": 2,
    "medium_actuators": 18,
    "read_only_sensors": 56,
    "other": 8
  },
  "critical_entities_sample": [
    "lock.front_door_lock",
    "alarm_control_panel.home_security"
  ],
  "security_score": 70,
  "grade": "B",
  "warnings": [
    "HIGH RISK: 2 physical security devices (locks/alarms/valves) directly controllable by this token!",
    "TRANSPORT RISK: Connecting over plain HTTP. Tokens are susceptible to local eavesdropping."
  ]
}
AI Agent 在解析该 JSON 后,可以自动在系统报告中告警:发现当前绑定的令牌能直接操控大门门锁(lock.front_door_lock),建议管理员立即进入后台更换为非管理员专用普通令牌,并在调用前加入人类二次交互确认!
常见疑问深度解答(Q&A)
Q1:如果我完全不把 HA 映射到公网,只在家里 Wi-Fi 使用,还需要担心安全吗?
依然需要保持警惕! 现代家庭局域网早已不是绝对安全的无菌室。你家里联网的智能扫地机、廉价智能摄像头甚至孩子的联网玩具,其固件可能长年不更新且存在已知后门。一旦某台物联网设备被恶意固件接管,它就能在局域网内发起 ARP 欺骗或直接横向探测你的 Home Assistant 端口。 因此,哪怕只在家庭内部使用,也强烈建议:
- 管理账号必须配置强密码与 TOTP 双因素认证;
- 保持系统与集成插件的定期安全补丁更新;
- 将 IoT 设备划分至独立的孤立 VLAN,禁止跨网段漫游访问。
Q2:我如果不小心把长期访问令牌(LLAT)贴进了公网 GitHub 仓库,该怎么办?
必须在 60 秒内执行以下两步紧急自救!
- 第一步:立即吊销令牌。登录 Home Assistant,点击左下角头像进入「个人资料 -> 安全」,滑到最底部的「长期访问令牌」列表,找到泄露的那枚令牌,点击右侧的「垃圾桶」图标确认删除!令牌一旦从后台数据库删除,全球任何尝试使用该令牌的 API 请求将在下一毫秒直接返回
401 Unauthorized。 - 第二步:检查系统日志与黑名单。打开「开发者工具 -> 状态」与「系统 -> 日志」,核查是否有来自未知 IP 的登录尝试;若启用了
ip_ban_enabled: true,检查/config/ip_bans.yaml中是否有被阻断的攻击源记录。
Q3:Home Assistant 长期访问令牌可以设置 7 天或 30 天过期吗?
目前官方架构中,在 Web UI 生成的长期访问令牌默认寿命为 10 年(相当于永不过期),页面并未提供自定义有效期的滑动条。 这是因为它的设计初衷是供长期常驻的基础设施(如中控墙挂屏、自动化网关)稳定通信。正因如此,你必须养成「按需创建、专人专用、定期审计、随时清理」的卫生习惯。每隔半年进入个人资料页,将那些曾经用来测试、如今已不再使用的旧令牌果断清理干净。
Q4:为什么 HA 官方不能直接给长期令牌分配只读(Read-Only)权限?
这是 Home Assistant 长期以来的历史架构包袱——其原生的权限控制体系(RBAC)相对粗粒度,长期访问令牌默认完全继承该令牌创建者在系统中的全量权限。 不过在最新的规范中,我们可以通过以下方式曲线实现「受限沙箱」:
- 新建普通受限用户(非 Admin)来签发令牌,该令牌将无法访问任何系统配置与管理面板接口;
- 使用 MCP(Model Context Protocol)中间件,在 Agent 与 HA 之间架设一道实体过滤器,任何针对
lock、cover域的写操作请求直接在网关层被当场拦截。
Q5:AI Agent 在控制设备时,WebSocket 和 REST API 应该选哪个?
- 状态实时监听选 WebSocket:如果你的 AI Agent 需要像贴身管家一样,在门窗开启或水浸感应器报警的瞬间主动被唤醒,应当订阅 Home Assistant 的 WebSocket API(
/api/websocket),它会在毫秒级推送全量实体状态变更事件; - 单次指令触发选 REST API:如果你的 Agent 只是在被人类提问时(如「把客厅空调调到 25 度」),按需查询某几个传感器或执行某项动作,使用标准 REST API(
/api/states与/api/services/<domain>/<service>)更加轻量、幂等且易于做异常重试与日志审计。
结语:享受智能,更要安睡无忧
开源自建的魅力,在于我们真正将生活的数据主权夺回到了自己手中;而这份自由的前提,是我们必须对数字世界的物理边界抱有足够的敬畏。
不要让便捷成为安全的代价。花上 15 分钟,关掉公网端口裸奔映射,开启属于你的零信任加密隧道,换上专属的 Agent 普通令牌,给智能门锁挂上两阶段人工确认防线。当夜幕降临、全屋灯光缓缓熄灭时,你才能真正体会到科技带给我们的安心与从容!