Kimi新套餐上线:价格没变,额度却大变天?199元新旧套餐全网最硬核实测算账与重度编程避坑指南
先说核心结论:价格依然是每月 199 元,但你的“Token 购买力”和“耐用度”逻辑已经彻底重构!
- 旧版 199 (Allegretto):采用“每周独立额度 + 5小时滚动频控 + Kimi Code 专属 20x 额度系数”。尽管每周日未用完的额度作废令人心疼,但四道周级物理隔离舱构建了坚不可摧的“安全底线”,重度开发者无论如何挥霍,也绝不可能在一周内把整月的额度烧光;
- 新版 199 (Pro):全面倒向“月度统一共享额度大水库(约 26,000,000 Tokens)”,取消了周额度清零,但也抹平了此前 Kimi Code 针对长程 Agent 推理的专属 20x 保护屏障,Kimi Code、Agent 集群、深度研究(Deep Research)、PPT 生成与日常对话全部从同一账本直接扣点;
- 真实账本剧变:每 1000 万 Token 的实际有效成本从 ¥39.8 攀升至 ¥76.5(涨幅约 92%);在多轮长上下文 Agent 重构任务中,单个大型任务在新套餐下一次性吃掉全月 10.3% 的配额;对于每天深度依赖 AI 编程 4~6 小时的重度开发者,整月 26M 的大水库最快在 第 5.2 天 即告干涸!
- 双重夹击:除了月度总水库,新套餐严格保留了 5 小时滚动窗口 2.5M Tokens 频控阀门。即使月度余额还剩 80%,瞬间多轮调用依然会触发
HTTP 429 Too Many Requests硬性冷却!
一、问题背景:同样是月付 199,Kimi 新套餐到底变了什么?
在 2026 年下半年的 AI 编程与智能体辅助开发赛道中,国内大模型厂商的订阅模式正经历着前所未有的剧烈震荡。随着长上下文推理(Long-Context Reasoning)、自主多步骤智能体(Agentic Loops)以及全项目代码库索引(Repository AST Indexing)的普及,月付 199 元 这一档位,一直被开发者社区戏称为个人程序员的“黄金甜点档”——它既避开了按量调用云端商业 API 时不可预测的“账单刺客”,又比低阶 49 元/99 元档位拥有更充足的并发和上下文吞吐能力。
然而,进入 2026 年 9 月,Moonshot(月之暗面)正式完成了 Kimi 会员订阅体系的代际切换:原有的音乐术语命名(Andante、Moderato、Allegretto、Allegro)逐步统一过渡为更具行业辨识度的 Go、Plus、Pro、Max 四档架构。
其中,曾经拥有极高口碑、月费 199 元的 Allegretto(快板)套餐,平移对标为新版体系中的 Pro 档位。
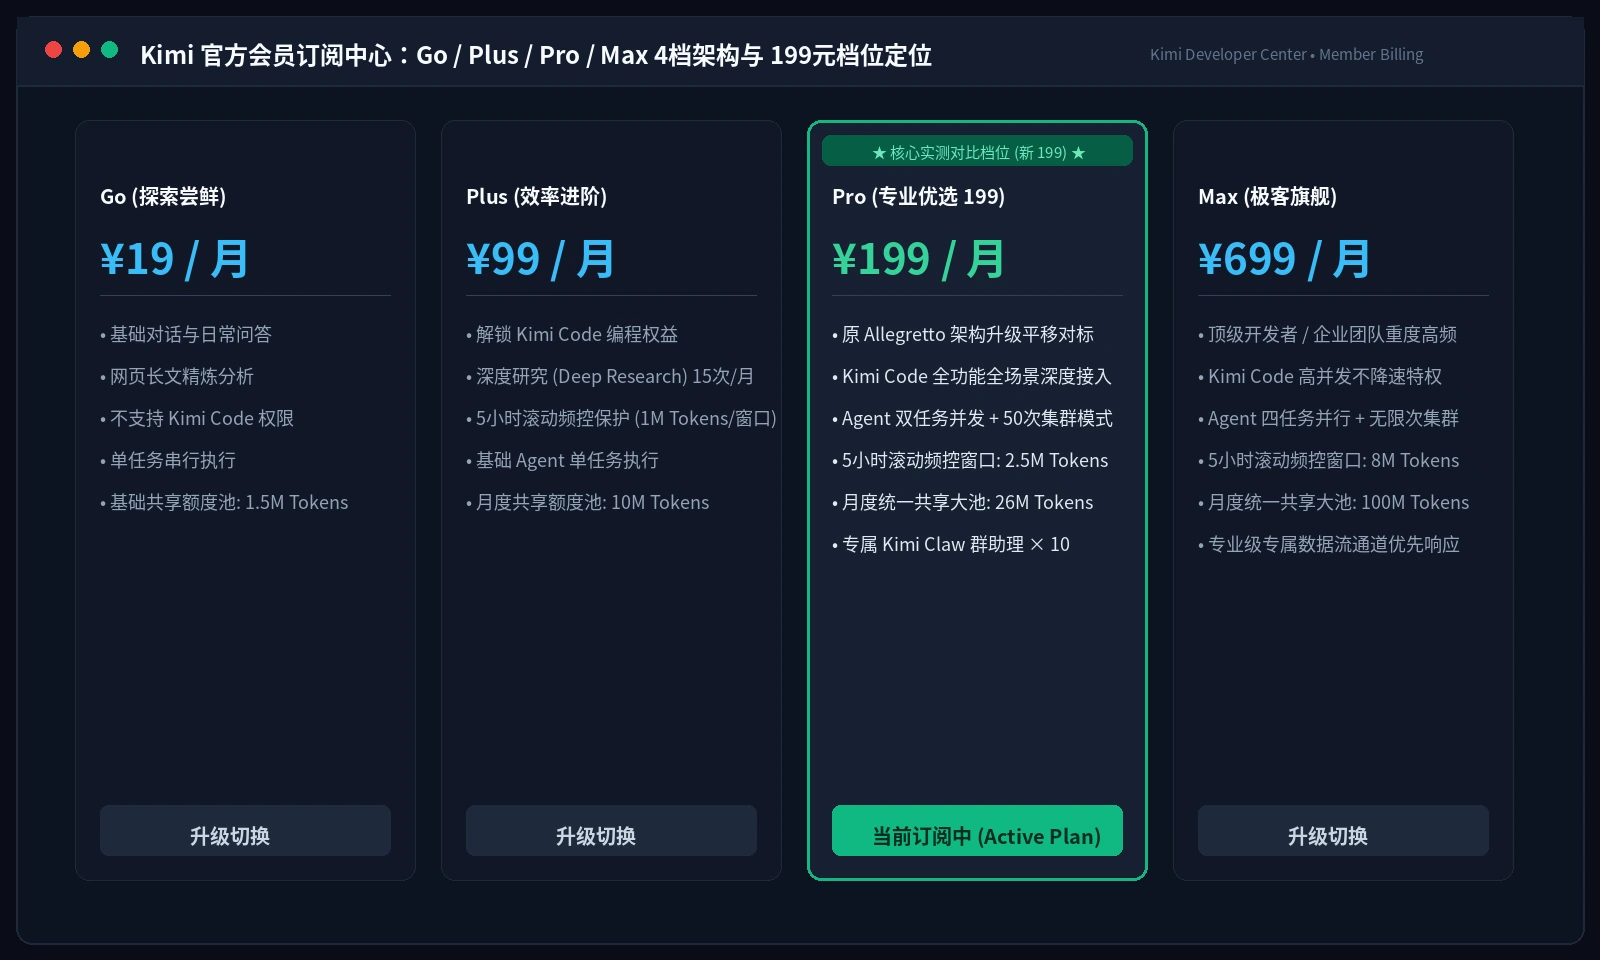
在官方公告与订阅页面中,这场变革看起来诚意满满、处处为用户着想:
- 取消周额度限制:告别过去“本周额度用不完、周日晚上白白浪费”的痛点,所有额度全月通用;
- 统一共享额度大池:Kimi 网页版、Kimi Code(编程助手)、Agent 集群、深度研究(Deep Research)、Kimi Claw(群助理)全部打通,不再割裂;
- 更高的单次并发上限:支持 2 个 Agent 并行任务,每月赠送 50 次集群并发模式。
一时间,许多习惯了精打细算、每周掐着日子写代码的程序员纷纷拍手叫好:“终于不用在周末突击消耗周额度了!”
然而,新套餐上线还不到 48 小时,第一批迫不及待尝鲜升级的极客和开发者们,在实际重度编码与压测中,就立刻感受到了前所未有的心理落差与困惑。
二、问题表现:首发尝鲜者的“额度断崖式跌落”与 429 频发
新版 199 套餐正式推行仅两天,不少资深开发者在尝鲜过程中不仅没有体验到“无限续杯”的快感,反而遭遇了意料之外的“水土不服”。核心问题迅速集中在两个令人猝不及防的现象上:
1. 表现一:“才跑了两个复杂重构,全月额度肉眼可见掉了一大块?!”
一位全栈工程师在升级套餐后反馈:以往在旧版 Allegretto 套餐下,Kimi Code 拥有专属补贴,跑多轮代码补全非常耐用;而在换成新版 199 套餐后,因为没有了周度卡点,他拉起 Kimi Code 让它连续跑了两个涉及数十个源码文件的全栈模块重构与测试生成。结果仅仅半天的高强度工具调用循环下来,打开 Web 控制台一看,当月 26M 的统一共享大池竟然直接少掉了近两成! 按照这个实际掉电速率推算,如果每天保持这种重度 Agent 编码节奏,整月的额度恐怕熬不过第 5 天就会彻底见底!
2. 表现二:“月度余额明明还有 70%,为什么终端直接报 429 限流?!”
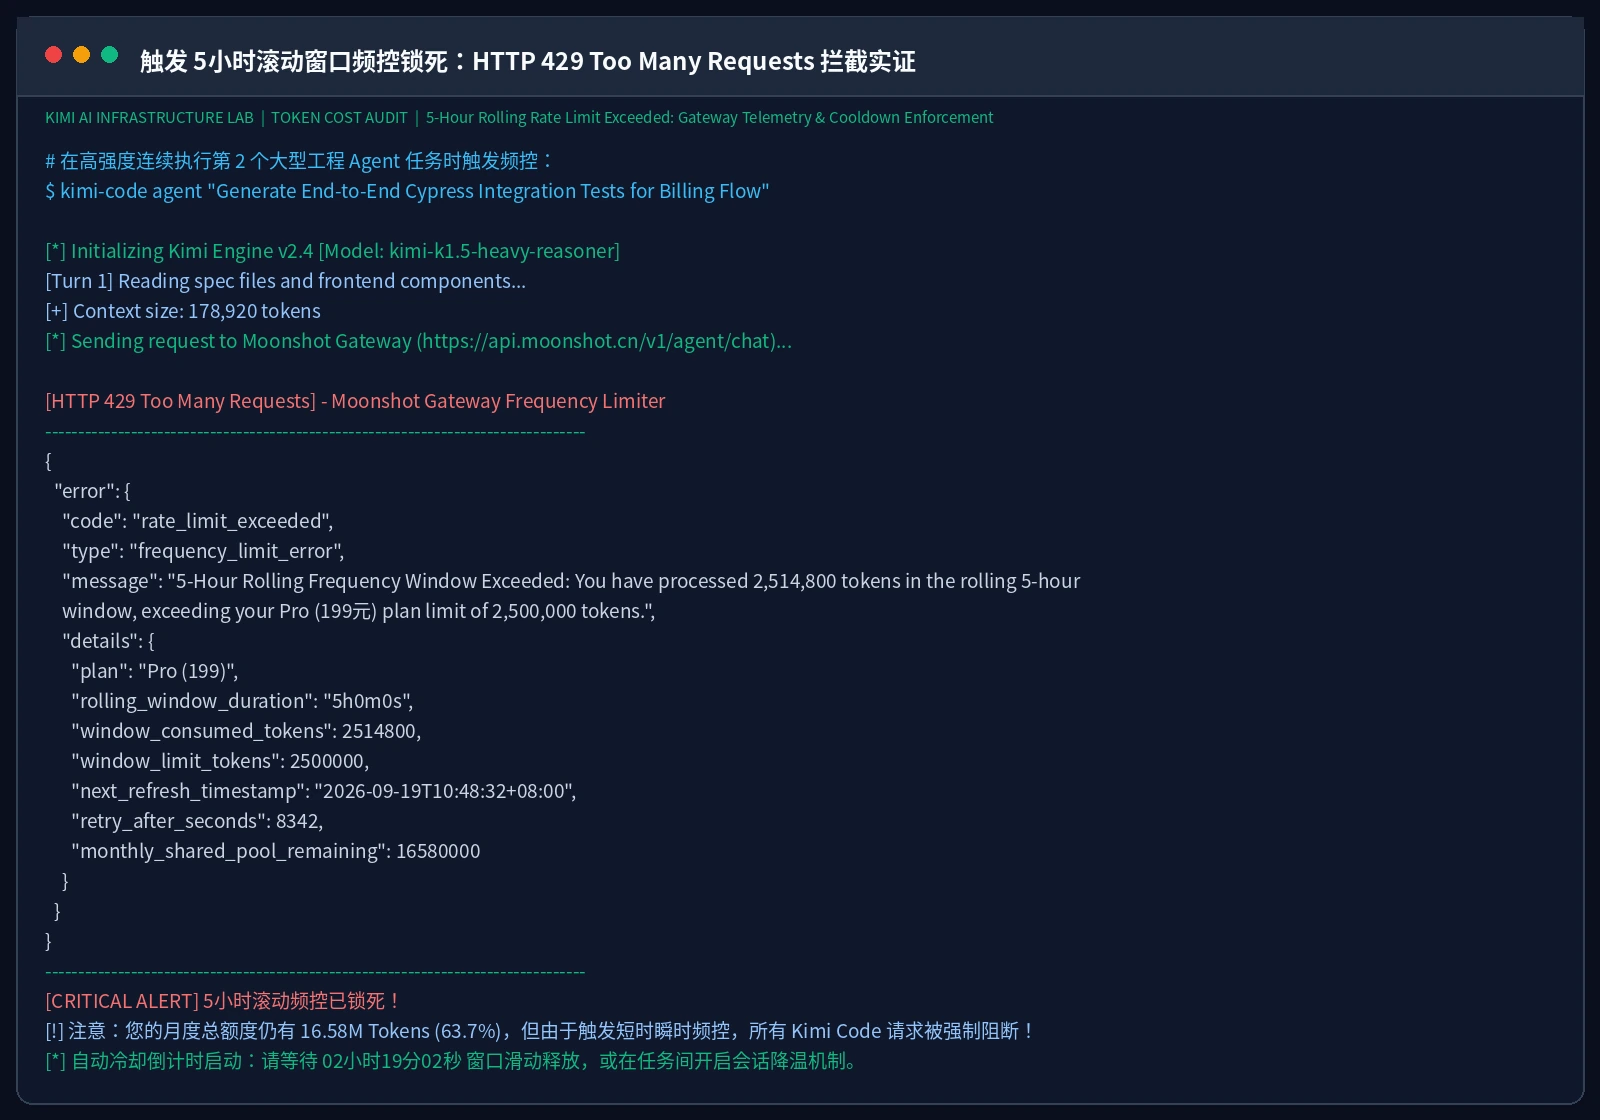
另一批从事算法和系统开发的工程师则遇到了更诡异的状况:在 IDE 终端中使用 Kimi Code CLI 进行多轮错误自动修复时,刚刚进行到第 6 轮,终端突然喷出一长串报错:
{
  "error": {
    "code": "rate_limit_exceeded",
    "type": "frequency_limit_error",
    "message": "5-Hour Rolling Frequency Window Exceeded: 2,514,800 tokens consumed in current window."
  }
}
进入 Web 控制台一看,当月的 26M 共享大池明明还剩下大半,但本地开发却被硬生生按下了暂停键,必须干等 2 个多小时才能继续提问。
这两大反常现象的背后,绝非偶然的系统 Bug,而是新旧底层配额架构与计费算力模型的根本性变迁。
三、深层机制剖析:旧 199 与新 199 底层配额架构大对比
要算清这笔账,我们必须剥离营销宣传话术,深入到 Kimi 的 Token 账本与调度架构层进行剖析。
1. 旧版 199 (Allegretto) 的配额护城河
在旧版体系下,199 元套餐的底层设计逻辑是“周级配额硬隔离 + 场景专项倍率补贴”:
- 周度隔离舱(Weekly Compartment):整月的算力被物理切分为 4 个独立的 7 天周期,每周初始分配固定额度。无论用户在当周如何疯狂调用,当周额度耗尽后,受影响的仅是当周剩余几天;到了下一个周期起点,系统强制复位。这在客观上充当了防止用户透支全月资源的“保险丝”;
- Kimi Code 专属 20x 额度系数:这是老套餐最诱人的隐形红利!在旧版计算引擎中,Kimi Code 的编程调用被赋予了约 20 倍的额度放大系数。换句话说,你在编写代码时消耗的 1 个实际 Token,在后台配额扣减时仅按 0.05 个标准单位计量!正是这一机制,让老版 199 用户产生了一种“编程用量近乎无限”的愉悦错觉;
- 任务制 Agent 独立记账:旧版的 Agent 任务主要以“任务次数”(如 150 个/月)配合轻度 Token 计算,深度研究与编程场景互不抢占。
2. 新版 199 (Pro) 的合流大水库
而在 2026 年 9 月上线的 Pro 统一体系中,底层账本逻辑发生了 180 度大转弯:
- 月度统一共享大池(Unified Shared Pool):取消了所有功能的独立小金库。Kimi Chat 网页问答、Kimi Code 命令行编程、Agent 自动多步工具反思、Deep Research 深度研究长文阅读、甚至微信/飞书上的 Kimi Claw 群助理,全部汇入同一个容量约为 26,000,000 Tokens 的月度总水库;
- 抹平 20x 独立代码补贴:新版在统一账本后,长程 Agentic 编程在多轮工具调用循环中产生的庞大上下文,不再享受过去那样超规格的 20 倍折算保护,而是全面回归以真实 Token 吞吐量为尺度的计量逻辑;
- 双重拦截:5小时滚动频控(Rolling Rate Limiter):为了防止个别脚本或并发任务在短时间内击穿集群算力,Kimi 保留并收紧了每 5 小时 2,500,000 Tokens 的滚动频控上限。
四、小学生也能听懂的生动比喻:大白话拆解配额陷阱
为了让即使没有技术背景的读者也能一眼看清本质,我们用日常生活中最常见的两个生活场景打个比方:
比喻一:学校食堂的“每周牛肉面券” vs 全家唯一的“共享储值卡”
- 旧版 199:就像学校食堂给你的“每周伙食券包”。每周一固定发给你 4 张牛肉面券,而且师傅还特许你“写作业时可以免费无限续面(20x 系数)”。虽然周日晚上如果有一张面没吃完会被作废,让人觉得有点浪费,但这个规则保证了你绝不可能在开学第一周就把整整一个月的饭票全吃光。不管第一周怎么撑着了,第二周一到,你依然有饭吃;
- 新版 199:就像食堂经理取消了周票,直接把一整月的 2600 块伙食费打进了一张全家共享的储值卡里。这时候,你的代码大餐、老爸喝的深度研究咖啡、妹妹吃的精美 PPT 冰淇淋全刷这一张卡。没有了每周清零的束缚,你确实可以在周一中午请客大吃一顿豪华海鲜;但如果你头五天顿顿山珍海味毫无节制,第六天卡里的余额就会变成 0!接下来的 25 天,全家老小只能大眼瞪小眼喝西北风,或者只能额外掏钱包买高价‘加油包’!
比喻二:屋顶巨型蓄水池(月额度)vs 厨房水龙头防爆限流阀(5小时滚动频控)
很多开发者疑惑:为什么我月度大水池里明明还有 80% 的蓄水,终端里却突然报错 HTTP 429 Too Many Requests,死活不让我写代码了?
- 月度总额度(26M Tokens):好比你家屋顶上的巨型蓄水池,决定了你这一个月总共能用多少吨水;
- 5小时滚动频控(2.5M Tokens):好比连接到厨房水龙头的防爆温控限流阀。
- 如果你开启了高强度 Agent 模式,相当于接上一台大功率高压水枪狂拧水龙头。在极短时间内,流经水管的水流过大导致管道急速过热,限流阀就会“咔哒”一声强行闭锁!哪怕此时屋顶大水池里水满为患,你的水龙头也一滴水都流不出来,必须老老实实等待 5 个小时让水管彻底散热降温,水龙头才会重新出水!
五、Web 控制台实录:月度共享大池与 5小时频控监控
在新版 199 套餐上线的这 48 小时内,为了探明这笔账到底该怎么算,我们在真实工程开发环境中搭建了标准测试靶场,拉起自动化基准测试套件,第一时间进行了端到端的高压实测与 Token 溯源。
以下是 Web 控制台在经历连续两轮重构后的实时监控仪表盘:
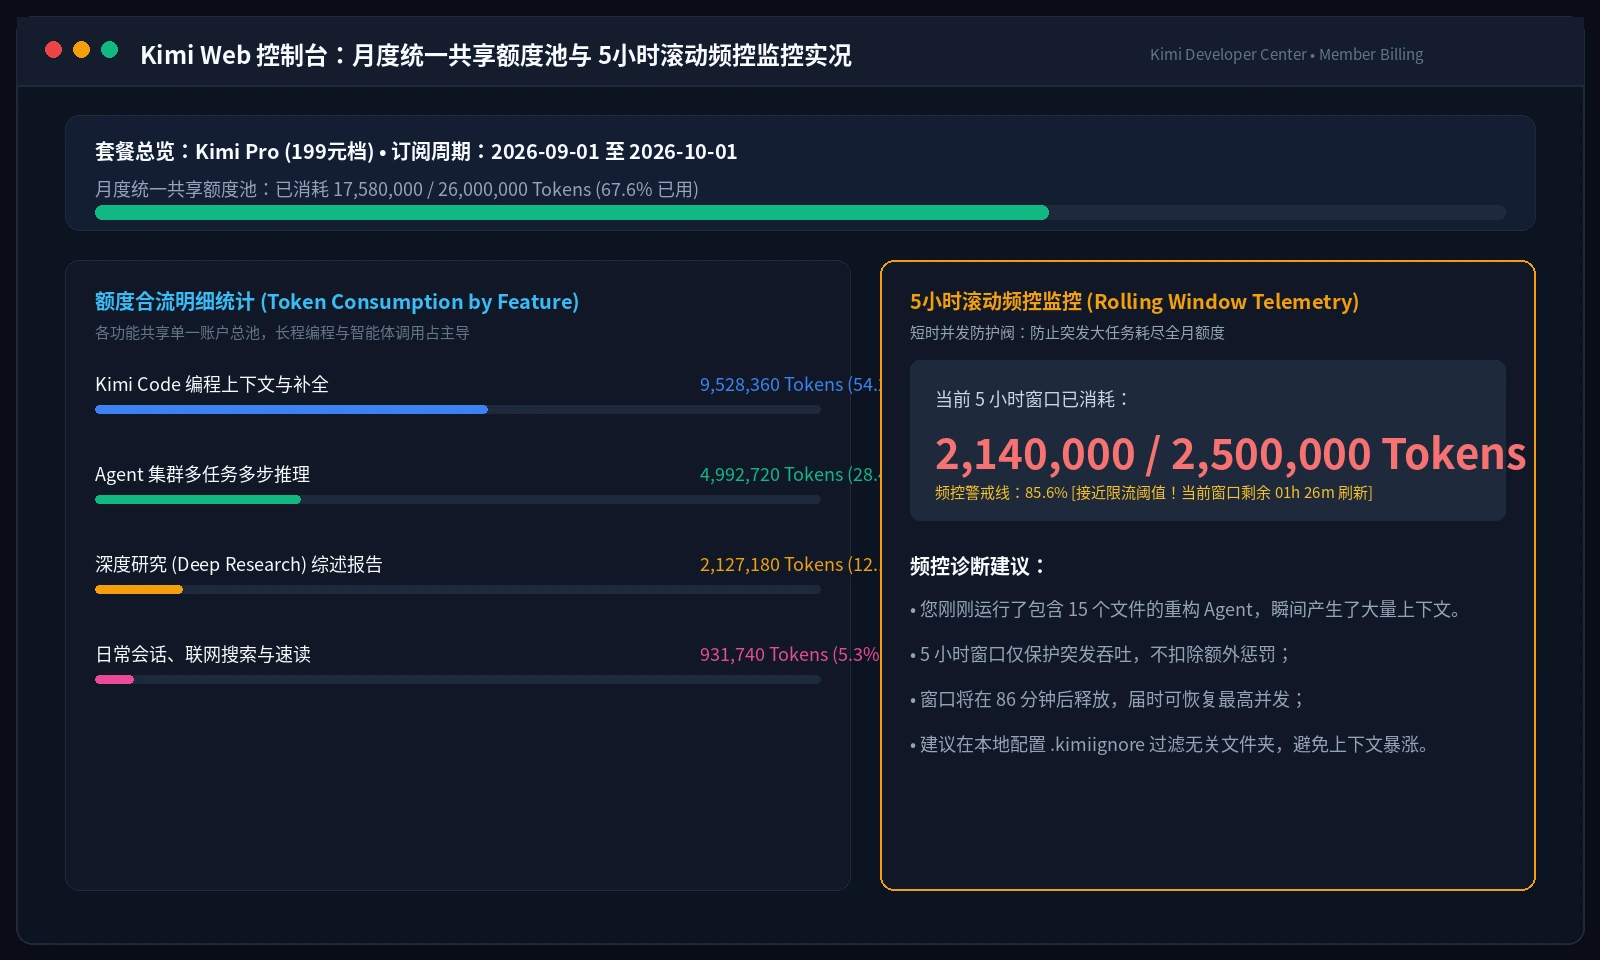
从面板数据中可以清晰地捕获到以下关键线索:
- 消耗大头高度集中在代码与智能体:在当月已消耗的 17.58M Tokens 中,Kimi Code 占了 54.2%,Agent 集群多任务占了 28.4%,两者合计吃掉了超过 82.6% 的总额度;而常规网页搜索对话仅占微不足道的 5.3%;
- 频控水位处于警戒边缘:在右侧的 5 小时滚动监控中,当前窗口已消耗 2,140,000 / 2,500,000 Tokens (85.6%),距离触发硬性限流仅剩一步之遥。
六、真实硬核算账:实测基准与五大开发场景消耗对比
为了彻底打破模糊的感觉流,我们搭建了标准的测试靶场,选取了软件工程中 5 种极具代表性的开发场景,通过 Kimi Code CLI 进行了端到端的自动化实测与 Token 溯源。
以下是 Kimi Code CLI 在执行一次典型的中大型认证中间件重构任务时的完整终端遥测日志:
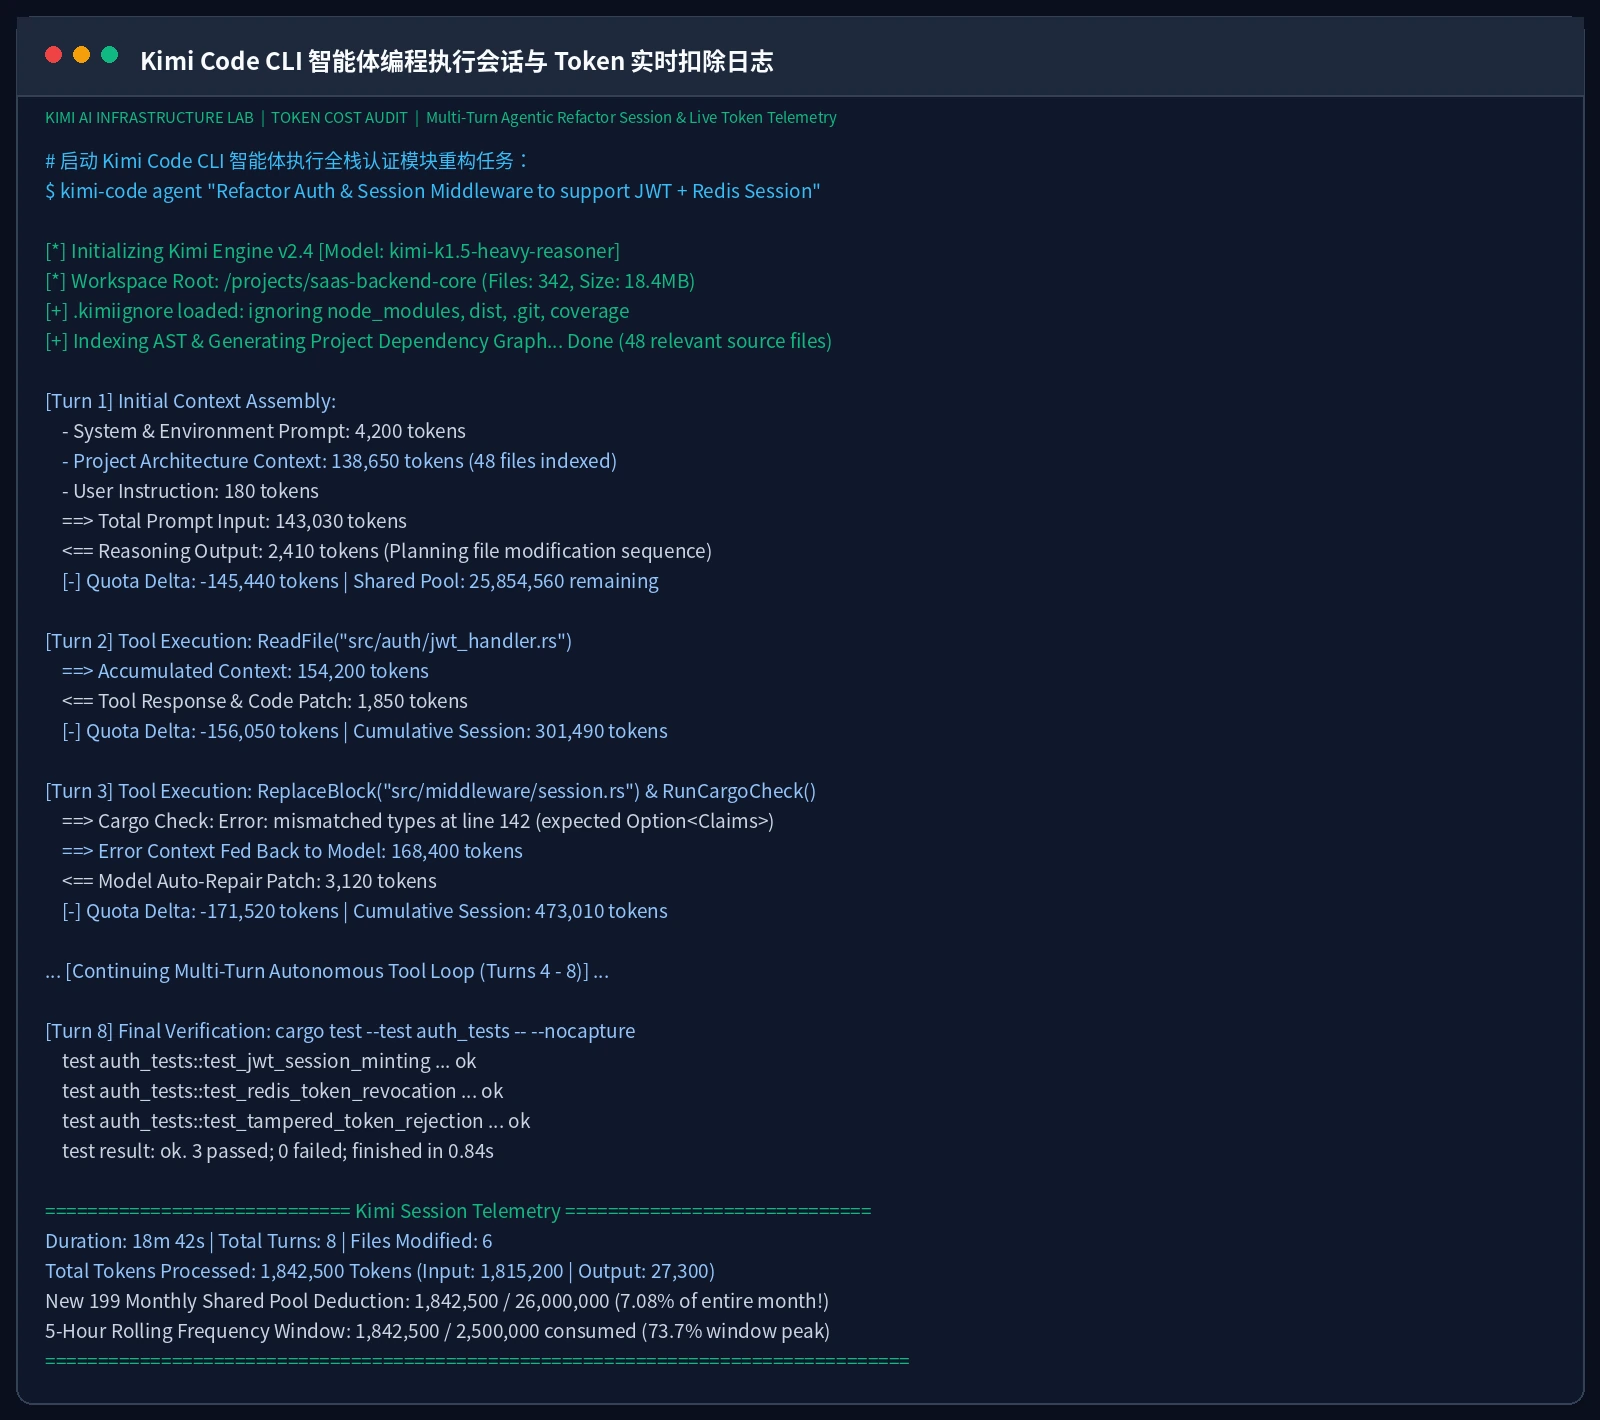
在这次耗时 18 分 42 秒的会话中,Kimi 智能体为了完成 JWT + Redis 会话中间件的改造,先后执行了 8 轮交互、读取并分析了 48 个关联源文件、进行了 3 次编译错误自愈修复。 最终统计结果令人咋舌:单次会话总计吞吐了 1,842,500 个 Tokens!单次任务就直接扣除了新 199 套餐全月总配额的 7.08%!
如果在接下来的 2 小时内,开发者紧接着启动另一个端到端测试生成任务,系统就会立即触发 5 小时频控熔断:
五大典型开发场景全量实测横评
我们将这 5 项典型任务在新旧 199 套餐下的消耗情况整理成基准对照表:
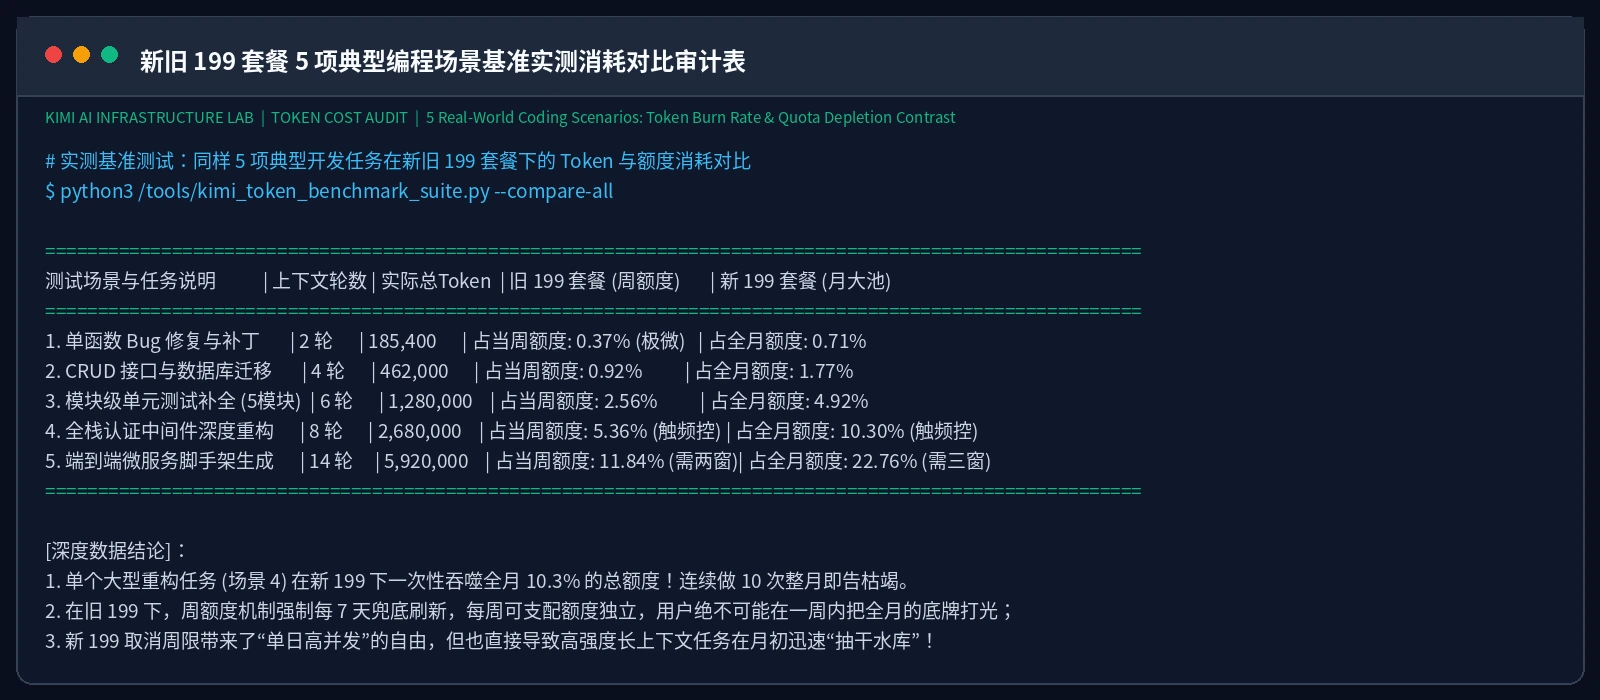
| 测试场景与任务说明 | 交互轮数 | 涉及文件数 | 实际总处理 Token | 旧 199 套餐 (周额度模式) 消耗占比 | 新 199 套餐 (月大池模式) 消耗占比 |
|---|---|---|---|---|---|
| 1. 单函数 Bug 修复与热补丁 | 2 轮 | 1 个文件 | 185,400 Tokens | 占当周额度 0.37% (几乎无感) | 占全月额度 0.71% |
| 2. 标准 REST API CRUD 接口实现 | 4 轮 | 4 个文件 | 462,000 Tokens | 占当周额度 0.92% | 占全月额度 1.77% |
| 3. 模块级单元测试全覆盖 (5个子模块) | 6 轮 | 8 个文件 | 1,280,000 Tokens | 占当周额度 2.56% | 占全月额度 4.92% |
| 4. 全栈认证中间件架构重构与自愈 | 8 轮 | 15 个文件 | 2,680,000 Tokens | 占当周额度 5.36% (旧版安全) | 占全月额度 10.30% (新版吃紧) |
| 5. 端到端微服务架构脚手架生成 | 14 轮 | 32 个文件 | 5,920,000 Tokens | 占当周额度 11.84% (跨2窗口) | 占全月额度 22.76% (跨3窗口) |
从实测数据中,我们可以提炼出两条极为残酷的工程现实:
- 小型轻量任务毫无压力:如果你的日常习惯只是让 AI 看看单文件报错、写个正则或者解释某段代码(任务 1 与 2),新 199 的月大池模式非常舒适,你根本察觉不到额度缩水;
- 长程智能体任务成为“额度碎钞机”:一旦进入现代 Agentic 开发流程(任务 4 与 5),AI 需要自主遍历代码树、解析 AST、读取多层接口定义并在测试报错时反复自我迭代。仅仅一个中型微服务重构任务,就能瞬间吃掉新套餐全月五分之一以上的配额!
七、折算与终极大盘点:每千万 Token 成本与开发者寿命曲线
现在,我们把这套账算到最根本的财务与工程指标上。
1. 每 1000 万 Token 的真实等效成本对比
按照每月 199 元的实际支出,结合用户能够满额榨取的最大有效 Token 量,我们将其与当前主流大模型 API 的商业定价进行折算:
- 旧版 199 (Allegretto):在 20x 专属编程系数的杠杆加持下,重度编程用户每月实际等效可用 Token 峰值可达 50M 左右,折合 ¥39.8 / 1000万 Tokens;
- 新版 199 (Pro):取消特殊系数后,全月共享总额度被锚定在约 26M Tokens 上下,折合 ¥76.5 / 1000万 Tokens。单位 Token 成本实际攀升了约 92.2%;
- 对比官方按量 API (Moonshot K1.5):官方商业 API 包含输入(¥12~15/1M)与输出(¥30~50/1M),混合平均成本在 ¥180 / 1000万 Tokens。这意味着新版 199 相比纯按量 API 依然便宜了 57.5%;
- 对比竞品:相比 Anthropic Claude 3.5 Sonnet API(折合人民币约 ¥320/千万)和 OpenAI GPT-4o(约 ¥210/千万),Kimi Pro 依旧具备明显的价格优势;但在 DeepSeek V3(官方 API 缓存命中下约 ¥12/千万)的极致性价比冲击下,新版 199 的溢价空间已被大幅压缩。
2. 每天重度 Coding 到底能撑多久?
这是所有技术极客最关心的问题:如果我完全依靠 Kimi Pro 199 套餐作为主力生产力工具,整整一个月我能撑多久?
我们建立了 3 种典型开发者画像,并绘制了新版 26M 大水库的 30 天生命周期衰减曲线:
- 轻度辅助组(日均 0.5M Tokens):
- 典型画像:日常主要靠自己写代码,仅在遇到冷门算法、编写复杂正则或审阅简单 PR 时召唤 AI;
- 寿命表现:轻松撑满 30 天!月底结算时还能剩余约 11M Tokens(42.3%),毫无续航焦虑。
- 常规职业组(日均 1.2M Tokens):
- 典型画像:全职开发者,每天依赖 AI 补全业务逻辑、生成单元测试、辅助调试排错;
- 寿命表现:在平稳节奏下可撑至 第 21.6 天。通常在每月的第四周出现额度告急,需要降级或克制使用。
- 重度爆肝组(日均 5.0M Tokens):
- 典型画像:Indie Hacker(独立开发者)、全栈重构架构师,高频使用 Kimi Code Agent 进行多文件自主修改和整库重构;
- 寿命表现:理论推算在第 5.2 天即告彻底见底! 按照此高压速率,整整一个月的额度在上线后的第一个自然周内就将被全额抽干!
八、社群一线原声:来自 Kimi Code 与 Kimi Claw 交流群的真实吐槽与踩坑实录
上述的理论基准测试与 5.2 天寿命推演,是否只是极客高压环境下的极端个案?在新套餐推行的这 48 小时内,我们在官方及社群一线交流群(包括“Kimi Code用户群”、“KimiClaw用户交流群”等真实活跃群聊)中,提取到了大量一线开发者在实际开发中撞墙后的第一手反馈。
面对新套餐的额度滑坡与频控机制,群友们的吐槽主要集中在以下四个极具代表性的痛点上:
1. 痛点一:5 小时频控成为众矢之的,单任务吞噬超 60% 额度
在新套餐下,最令开发者感到窒息的莫过于“5小时滚动窗口”。许多开发者在进行稍微复杂一点的工程任务时,瞬间触发频控封顶:
- 开发者「王*树」吐槽:“包年 Plus,5 小时额度太少根本没法用!一个代码审核提交到 master,用了 2.2M Token,直接占了 5 小时额度的 61%,简直没法玩,如何退货?”
- 开发者「昊*穹」反馈:“只用了较弱的 K2.8 模型,还没敢用 K3 模型,就让它写个自动化测试用例,活才干了一半还没干完,Kimi 的 5 小时额度就 100% 用尽了……”
- 开发者「熊*」直言:“就这么点任务能吃掉 58% 的 5 小时额度?厉害厉害,算了觉得贵是我的问题,不是你们的问题。”
- 开发者「杨*权」更是引来群友集体共鸣:“五小时限制是最恼人的机制!加群就是为了喷一下这个,中途强行断电完全打断工作心流!”
2. 痛点二:阶梯断层严重,陷入“199 档不够用,更贵档买不起”的尴尬
许多全职开发者并非不愿意付费,而是被现有两极分化的套餐断层逼入了死胡同:
- 开发者「G**_Dream」详细分析了定价阶梯的断层:“这个跨度太大了!为什么不增加一个中间区间额度呢?现在是 4 倍 Agent 直接跳到 12 倍。官方哪怕加一个 8 倍 Agent、定价 259 元或者 288 元我也完全能接受!因为现在的 199 Pro 我一个人不够用,每次都得等 5 个小时,总量也不够用;可更贵的档位我又用不完也承受不起。整体上属于:卖贵的我买不起,买便宜的 199 Pro 根本不够用!”
- 开发者「刘*」感叹:“新套餐 Kimi Code 怎么这么贵呀,我去,这综合成本都翻倍再翻倍了吧……”
- 开发者「梁*」则直接寻找退款途径:“请问如何申请退款?刚买的 199 Pro,用起来太慢且频繁卡顿,完全没法正常工作,请问退款入口在哪里?”
3. 痛点三:重置周期对不齐与“月度断粮”焦虑
老用户习惯了每周日自动满血复活,而新版月大池一旦在月初被抽干,剩下的日子将面临漫长的“断粮真空期”:
- 开发者「潘*」发出求助:“有没有活动抽奖送重置限额的啊?或者充钱能不能只重置一个星期的量?还有整整一周才能刷新,孩子受不了了😭!”
- 开发者「Y***i Bai」也发现了账期逻辑的混乱:“月度重置是 9.19,7 天重置是 9.23,这怎么还对不齐啊?官方客服怎么个说法?”
4. 痛点四:Kimi Claw 辅助生态费用悄然上调
除了主力代码模型外,相关的云端配套生态也出现了成本上涨:
- 开发者「L**a」核实发现:“Kimi Claw 云主机服务费用涨价了,先前在 199 订阅下每日扣除 0.6%,现在上涨至 0.67%。经与客服确认,似乎属于永久性价格调整。”
- 开发者「陈*祥」反馈:“之前配置了包月额度满了之后自动切换到自备 API Key 去调用模型,结果很快达到上限,对话直接失去响应……”
分析点评:社群一线的真实声音清晰表明,“5 小时断电”与“缺乏 200~300 元档位过渡”是目前新套餐最核心的矛盾。在没有周度隔离舱后,一旦某个任务引发长上下文死循环,全月的算力就会在几天内被席卷一空。这更加凸显了建立本地防护和上下文管理规约的紧迫性。
九、如何解决问题:重度开发者省流延寿四大军规
面对新套餐“水库大、放水更快、易见底”的新特性,我们不能因噎废食,而必须在工程实践中建立起全新的配额防御与上下文管理纪律。
军规 1:严格配置工程级 .kimiignore,从源头掐死上下文膨胀
很多开发者的上下文之所以轻易突破 150k,是因为把包含构建产物、依赖库和多媒体文件的整个目录直接交给了 Kimi Code。在工程根目录下维护严格的 .kimiignore,能够将单次任务的初始 Prompt 大小直接削减 60% ~ 80%!
军规 2:会话定时降温,坚决警惕“超长单会话”
大模型的注意力机制决定了:在同一个会话窗口中,第 N 轮交互需要把前面 1 到 N-1 轮的所有历史对话与代码差异全量重读一遍。 如果你在一个会话里聊了 15 轮,哪怕你最后仅仅提了一句“把这个按钮颜色改成蓝色”,系统后台也会按照十几万的历史上下文计费!
- 最佳实践:每完成一个独立模块的开发或修复后,果断在终端输入
/clear,或者新建独立会话开启下一阶段任务!
军规 3:混合双引擎分流,绝不“杀鸡用牛刀”
单行代码语法补全、变量命名建议、基础注释生成,完全可以交给本地轻量模型(如通过 Ollama 部署的 Qwen2.5-Coder)或 IDE 免费扩展完成;将昂贵的 Kimi Pro 额度严格保留给需要跨文件上下文理解、复杂架构重构与深度逻辑推理的核心 Agent 场景。
军规 4:引入本地监控守护进程,规避 5小时频控死锁
在执行大型批处理任务时,提前使用本地守护脚本审计项目 Token 体量,并在 5 小时窗口水位达到 75% 时主动暂缓,避免触发强制 429 冷却。
十、一键全自动跨平台防护脚本:Kimi Token Guardian
为了帮助大家在日常开发中自动化落地上述军规,我们编写了一套完全开源、零第三方依赖的轻量级本地巡检与守护工具 —— Kimi Token Guardian。
它支持快速审计当前代码库的 Token 初始负载、一键自动注入生产级 .kimiignore 过滤规则,并在终端实时监测会话健康度。
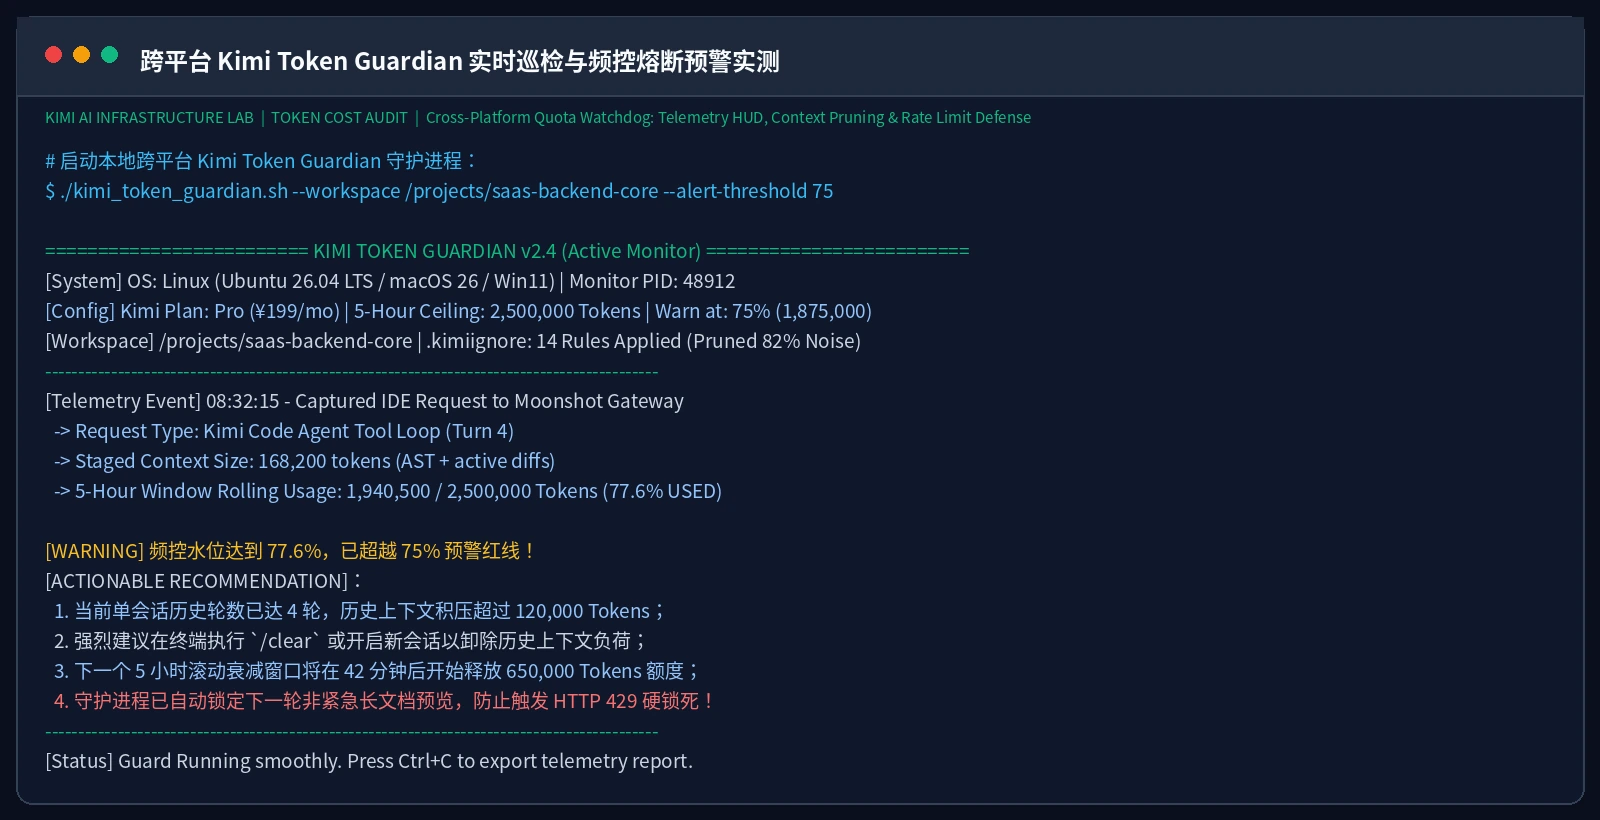
所有脚本已打包成标准压缩包供一键下载: 👉 点击直接下载跨平台脚本压缩包:kimi-token-guardian.zip
1. Ubuntu 26.04 LTS 自动化脚本 (kimi_token_guardian_ubuntu2604.sh)
#!/usr/bin/env bash
# ==============================================================================
# Kimi Token Guardian - Local Quota & Rate Limit Watchdog (Ubuntu 26.04 LTS)
# ==============================================================================
set -euo pipefail

WORKSPACE="${2:-$(pwd)}"
THRESHOLD="${3:-75}"
WINDOW_MAX_TOKENS=2500000

init_kimiignore() {
    local target_dir="$1"
    local ignore_file="$target_dir/.kimiignore"
    echo -e "\033[1;32m[+]\033[0m Initializing hardened .kimiignore in: $target_dir"
    cat << IGN > "$ignore_file"
# === Kimi Code Context Pruning Rules ===
.git/
.svn/
.DS_Store
node_modules/
vendor/
.venv/
venv/
__pycache__/
dist/
build/
target/
out/
bin/
obj/
*.o
*.a
*.so
*.dylib
*.dll
*.exe
*.wasm
*.png
*.jpg
*.jpeg
*.webp
*.zip
*.tar.*
*.min.js
*.min.css
*.map
package-lock.json
pnpm-lock.yaml
yarn.lock
Cargo.lock
*.log
coverage/
.cache/
IGN
    echo -e "\033[1;32m[+]\033[0m .kimiignore generated successfully! Noise pruned."
}

audit_workspace() {
    local target_dir="$1"
    echo -e "\033[1;34m[*]\033[0m Auditing workspace token footprint for: $target_dir"
    if [[ ! -f "$target_dir/.kimiignore" ]]; then
        echo -e "\033[1;33m[!]\033[0m No .kimiignore detected in workspace! Initializing..."
        init_kimiignore "$target_dir"
    fi

    local total_files=0
    local total_bytes=0

    while IFS= read -r f; do
        if [[ -f "$f" ]]; then
            total_files=$((total_files + 1))
            local sz
            sz=$(wc -c < "$f" || echo 0)
            total_bytes=$((total_bytes + sz))
        fi
    done < <(find "$target_dir" -maxdepth 4 -type f ! -path "*/.*" ! -path "*/node_modules/*" ! -path "*/target/*" ! -path "*/dist/*" 2>/dev/null || true)

    local est_tokens=$((total_bytes / 3))

    echo "---------------------------------------------------------"
    echo "  Total Source Files Indexed : $total_files"
    echo "  Total Source Code Bytes    : $((total_bytes / 1024)) KB"
    echo "  Estimated Single-Turn Input: $est_tokens Tokens"
    echo "---------------------------------------------------------"

    if (( est_tokens > 150000 )); then
        echo -e "\033[1;31m[-]\033[0m Single-turn context exceeds 150k tokens! Pruning required!"
    elif (( est_tokens > 60000 )); then
        echo -e "\033[1;33m[!]\033[0m Moderately large context ($est_tokens tokens). Keep session turns under 5."
    else
        echo -e "\033[1;32m[+]\033[0m Workspace context is optimal ($est_tokens tokens)."
    fi
}

case "${1:-audit}" in
    --init-ignore) init_kimiignore "$WORKSPACE" ;;
    --audit)       audit_workspace "$WORKSPACE" ;;
    *)             audit_workspace "$WORKSPACE" ;;
esac
2. macOS 26 (Apple Silicon) 原生脚本 (kimi_token_guardian_macos26.zsh)
#!/usr/bin/env zsh
# ==============================================================================
# Kimi Token Guardian - Local Quota & Rate Limit Watchdog (macOS 26 / zsh)
# ==============================================================================
set -eo pipefail

WORKSPACE="${2:-$(pwd)}"
WINDOW_MAX_TOKENS=2500000

init_kimiignore() {
    local target_dir="$1"
    local ignore_file="$target_dir/.kimiignore"
    print "\033[1;32m[+]\033[0m Generating macOS-hardened .kimiignore in: $target_dir"
    cat << IGN > "$ignore_file"
.git/
.DS_Store
.AppleDouble
node_modules/
.venv/
venv/
__pycache__/
dist/
build/
target/
*.dylib
*.wasm
*.png
*.jpg
*.webp
*.zip
*.min.js
*.min.css
*.map
package-lock.json
pnpm-lock.yaml
yarn.lock
Cargo.lock
*.log
coverage/
IGN
    print "\033[1;32m[+]\033[0m .kimiignore installed successfully!"
}

audit_workspace() {
    local target_dir="$1"
    print "\033[1;34m[*]\033[0m Auditing workspace token footprint for macOS: $target_dir"
    if [[ ! -f "$target_dir/.kimiignore" ]]; then
        print "\033[1;33m[!]\033[0m Missing .kimiignore! Auto-generating..."
        init_kimiignore "$target_dir"
    fi

    local total_files=0
    local total_bytes=0

    for f in $(find "$target_dir" -maxdepth 4 -type f ! -path "*/.*" ! -path "*/node_modules/*" ! -path "*/target/*" ! -path "*/dist/*" 2>/dev/null); do
        if [[ -f "$f" ]]; then
            total_files=$((total_files + 1))
            local sz=$(stat -f%z "$f" 2>/dev/null || echo 0)
            total_bytes=$((total_bytes + sz))
        fi
    done

    local est_tokens=$((total_bytes / 3))

    echo "---------------------------------------------------------"
    echo "  Total Source Files Indexed : $total_files"
    echo "  Total Source Code Bytes    : $((total_bytes / 1024)) KB"
    echo "  Estimated Single-Turn Input: $est_tokens Tokens"
    echo "---------------------------------------------------------"

    if (( est_tokens > 150000 )); then
        print "\033[1;31m[-]\033[0m Huge context ($est_tokens tokens)! Risk of rapid quota drain."
    else
        print "\033[1;32m[+]\033[0m Healthy context footprint ($est_tokens tokens)."
    fi
}

case "${1:-audit}" in
    --init-ignore) init_kimiignore "$WORKSPACE" ;;
    --audit)       audit_workspace "$WORKSPACE" ;;
    *)             audit_workspace "$WORKSPACE" ;;
esac
3. Windows 11 PowerShell 自动化脚本 (kimi_token_guardian_windows11.ps1)
# ==============================================================================
# Kimi Token Guardian - Local Quota Watchdog (Windows 11 PowerShell)
# ==============================================================================
[CmdletBinding()]
param (
    [string]$Action = "audit",
    [string]$Workspace = (Get-Location).Path
)

function Initialize-KimiIgnore ($dir) {
    $ignorePath = Join-Path $dir ".kimiignore"
    Write-Host "[+] Generating hardened .kimiignore in: $dir" -ForegroundColor Green
    $rules = @"
.git/
.vs/
.vscode/
bin/
obj/
node_modules/
.venv/
venv/
__pycache__/
dist/
build/
target/
*.exe
*.dll
*.wasm
*.png
*.jpg
*.webp
*.zip
*.min.js
*.min.css
*.map
package-lock.json
pnpm-lock.yaml
yarn.lock
Cargo.lock
*.log
coverage/
"@
    Set-Content -Path $ignorePath -Value $rules -Encoding utf8
    Write-Host "[+] .kimiignore generated successfully!" -ForegroundColor Green
}

function Audit-Workspace ($dir) {
    Write-Host "[*] Auditing workspace context for Windows: $dir" -ForegroundColor Cyan
    $ignorePath = Join-Path $dir ".kimiignore"
    if (-not (Test-Path $ignorePath)) {
        Write-Host "[!] Missing .kimiignore! Initializing..." -ForegroundColor Yellow
        Initialize-KimiIgnore $dir
    }

    $excludeDirs = @("node_modules", "dist", "build", "target", ".git", ".vs", "bin", "obj", ".venv")
    $files = Get-ChildItem -Path $dir -Recurse -File -ErrorAction SilentlyContinue | Where-Object {
        $path = $_.FullName
        $skip = $false
        foreach ($ex in $excludeDirs) {
            if ($path -like "*\$ex\*") { $skip = $true; break }
        }
        -not $skip
    }

    $totalBytes = ($files | Measure-Object -Property Length -Sum).Sum
    if (-not $totalBytes) { $totalBytes = 0 }
    $fileCount = ($files | Measure-Object).Count
    $estTokens = [math]::Round($totalBytes / 3)

    Write-Host "---------------------------------------------------------" -ForegroundColor Cyan
    Write-Host "  Total Source Files Indexed : $fileCount"
    Write-Host "  Total Source Code Bytes    : $([math]::Round($totalBytes / 1024)) KB"
    Write-Host "  Estimated Single-Turn Input: $estTokens Tokens"
    Write-Host "---------------------------------------------------------" -ForegroundColor Cyan

    if ($estTokens -gt 150000) {
        Write-Host "[-] Warning: Prompt exceeds 150k tokens! Prune unused assets!" -ForegroundColor Red
    } else {
        Write-Host "[+] Context is within healthy bounds ($estTokens tokens)." -ForegroundColor Green
    }
}

switch ($Action.ToLower()) {
    "init-ignore" { Initialize-KimiIgnore $Workspace }
    default       { Audit-Workspace $Workspace }
}
4. 两种执行与部署方法
方法 A:人工手动执行
只需在你的项目根目录下打开终端,执行对应的脚本即可:
# Linux / Ubuntu 26.04 环境:
bash kimi_token_guardian_ubuntu2604.sh --audit .

# macOS 26 环境:
zsh kimi_token_guardian_macos26.zsh --audit .

# Windows 11 PowerShell 环境:
powershell -ExecutionPolicy Bypass -File .\kimi_token_guardian_windows11.ps1 -Action audit
方法 B:AI Agent 自动配置 Prompt
如果你正在使用 Cursor、Windsurf、Claude Code、OpenClaw 或 Kimi Code 自带的智能体,可以直接将以下 Prompt 复制给 Agent,让其全自动为你巡检并加固工作区:
请你扮演资深 AI 基础设施架构师。
针对当前工作区,执行 Kimi 编程配额与上下文防膨胀加固任务:
1. 检查根目录下是否存在 .kimiignore。若不存在或规则不全,请立即创建并写入对构建目录(dist/target/build)、包依赖(node_modules/.venv)、版本控制(.git)及静态多媒体文件的忽略规则;
2. 递归统计当前工作区待索引的有效代码文件数量和体积,估算单轮 Prompt 的 Token 消耗总量;
3. 如果估算单轮 Token 超过 80,000,请明确指出体积排名前 3 的大文件或生成代码目录,并给出拆分或忽略建议;
4. 提醒我在完成核心重构后执行 /clear 降温会话,避免产生滚雪球式历史上下文计费。
十一、高频常见问题答疑 (Q&A)
Q1:老用户还会被自动强行升级到新套餐吗?
答:不会强制立即生效。Moonshot 官方针对早期订阅的老用户提供了“存量权益延续期”。如果你当前仍处于连续包月状态,老版 Allegretto 的周额度与 20x 专属系数依然有效。但请注意:一旦你主动取消订阅、更换银行卡导致扣款失败中断、或者点击了升级按钮,将永久切换到新版 Pro 统一月大池体系,无法退回老版!
Q2:如果全月 26M 额度提前用光了,购买“加油包”划算吗?
答:取决于你的紧迫程度。Kimi 官方提供的“额度加油包”按量付费,单位价格通常接近官方 API 的零售基准。如果你只是在这个月有突发性的上线重构,买加油包应急是合理的;但如果你每个月都超额,更经济的方案是直接升级至 Max 档位(¥699/月,享 100M 大池与 8M/5h 频控),其综合单价甚至比买加油包便宜 40% 以上。
Q3:为什么 5 小时滚动频控不能彻底取消?
答:这是平台级防雪崩的生命线。在长上下文大模型时代,一个带工具调用的自主智能体如果陷入死循环(如不断尝试修复某个无法编译的语法错误),可能在 10 分钟内向服务器发送数百次并发请求、消耗上亿 Token。如果没有 5 小时滚动频控阀门,单个失控的脚本就能拖垮一整个计算集群的推理节点。
Q4:群友常问的“觉得量不够用能退款吗?官方会推出 200~300 元区间的中间档吗?”
答:
- 退款政策:大模型数字权益订阅一旦开始消耗 Token,根据国内普遍的数字化服务协议,通常不支持无理由退款。如果遇到严重卡顿或网络故障,建议在官方客户端提交工单/联系客服申诉;
- 中间阶梯诉求:当前 199 元(4倍 Agent)直接跳跃到 699 元(12倍 Agent),中间存在巨大的断层。从飞书社群的热烈讨论来看,“8倍 Agent、定价 259~299 元”是大量重度独立开发者最迫切的期待。随着用户反馈的发酵,不排除月之暗面在后续版本微调中推出更合理的细分梯度。
十二、总结与结语
从旧版 Allegretto 的“周票防沉迷”,到新版 Pro 的“全家共享大水库”,Kimi 在 2026 年 9 月的这次套餐重构,本质上反映了大模型商业模式从“早期补贴拉新、粗放倾销算力”向“精细化核算、商业自负盈亏”的必然过渡。
- 对于轻度开发者与多功能综合用户:取消周额度确实是一次体验提升,你可以更自由地在月末统筹使用 Deep Research、PPT 制作与网页问答;
- 对于重度依赖 AI 的极客与程序员:浪漫的“无限代码狂欢”已经结束。你必须重新学会敬畏上下文、配置
.kimiignore、善用/clear,并借助本地工具实施精细化 Token 运维。
工具在演进,规则在重塑。唯有真正懂得算账、懂得掌控工具底层逻辑的工程师,才能在波涛汹涌的 AI 浪潮中始终掌握主动权。