网页能打开却死活登不上,400 与 500 报错齐飞到深夜还没完全恢复!深度复盘 2026 年 11 月 Kimi 连环宕机:从 4028 断流到“状态页裂脑”,看懂为什么越重试越报错
先给结论:如果你今天晚上(2026 年 11 月 20 日)突然发现 Kimi 网页打开后怎么也登不上、发送对话一直转圈、或者在写代码和调接口时轮番弹出各种 400、401、403、500 和 4028 报错,别急着怀疑自己的路由器坏了,也别再疯狂 F5 刷新或者把客户端卸载重装——这是月之暗面后端在 24 小时内遭遇两波高强度冲击后,直到今晚深夜依然没有彻底平息的典型“级联震荡现场”。
把时间拨回刚刚过去的这一小时:北京时间 2026 年 11 月 20 日 21:04 至 21:37,官方监控面板在短短七分钟内连续拉响了四道 Critical 红色警报——Kimi Code 旗下的 K3.1 Pro、K3.1 Pro Highspeed、K3 与 K2.8 Preview 四大主力引擎同步出现“请求处理严重异常”。而到了我们动手抓包测试的今晚 22:20,官方主状态页依然高挂着黄色的 Minor Service Outage(部分服务中断),其中 Kimi Code 与刚上线不久的桌面/CLI 远程协同功能 Remote Control 仍明确停留在 Partial Outage 状态,尚未彻底恢复。
更让人抓狂的是这场故障的“人格分裂感”:你拿浏览器打开主站首页,明明秒开;可你去搜状态页,旧状态页挂着骗人的“100% 绿灯”,猜另一个域名又直接给你甩出 502 或域名找不到;好不容易打开客户端点一下重试,服务器刚刚恢复了一秒,客户端反而连续给你报出成串的 400 Bad Request……为什么这次事故会把“打不开、登不上、500 崩溃、400 拦截”全拧成一股麻花?
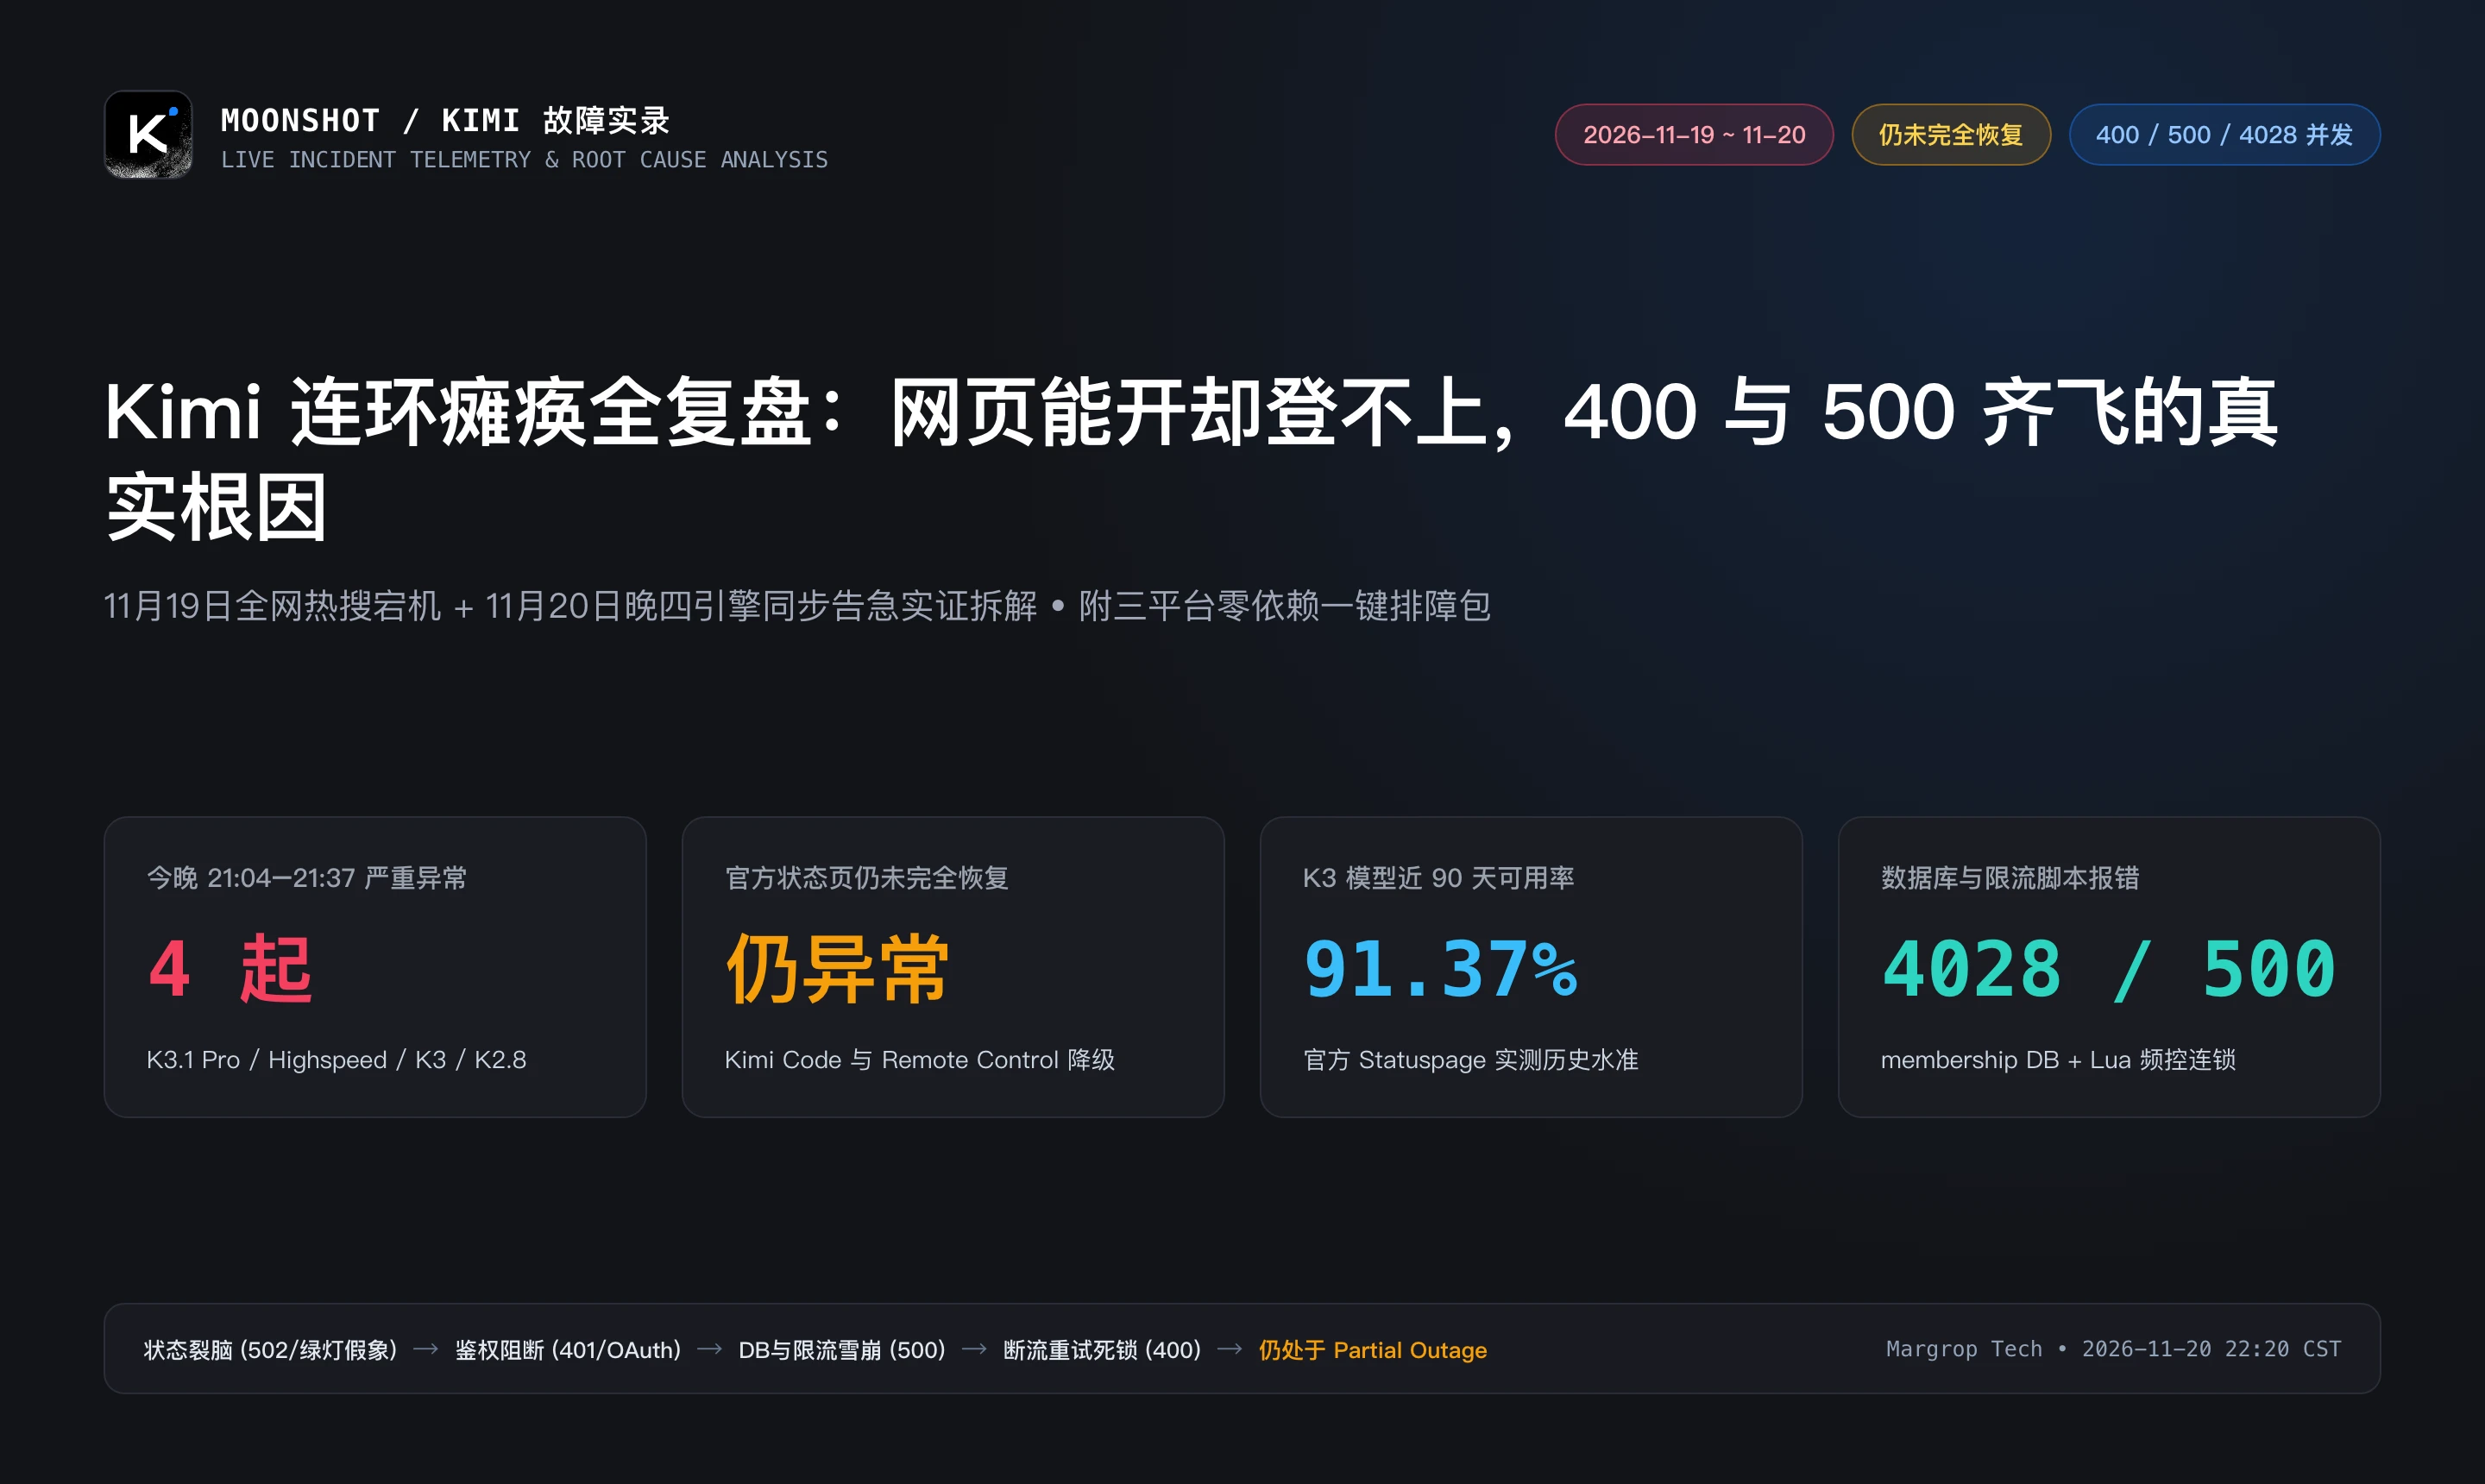
图 1:本文原创全景概览图。汇总 11 月 19 日至 20 日深夜 Kimi 连环故障的关键实测数据:今晚 4 起严重异常告警、官方状态页仍未完全恢复、K3 模型 90 天可用率跌至 91.37% 以及 4028/500/400/401 四层联动机理。
一、今晚深夜现场实录:到底“挂”到了什么程度?
判断一家云端 AI 平台究竟是“你本地网络抽风”还是“官方机房真出事了”,最忌讳凭感觉猜,必须直接去拉权威遥测数据源。
今晚 22:14 至 22:25 之间,我们直接请求了月之暗面官方 Statuspage 接口(status.moonshot.cn/api/v2/summary.json 与 incidents.json),截获了第一手尚未冷却的现场证据:
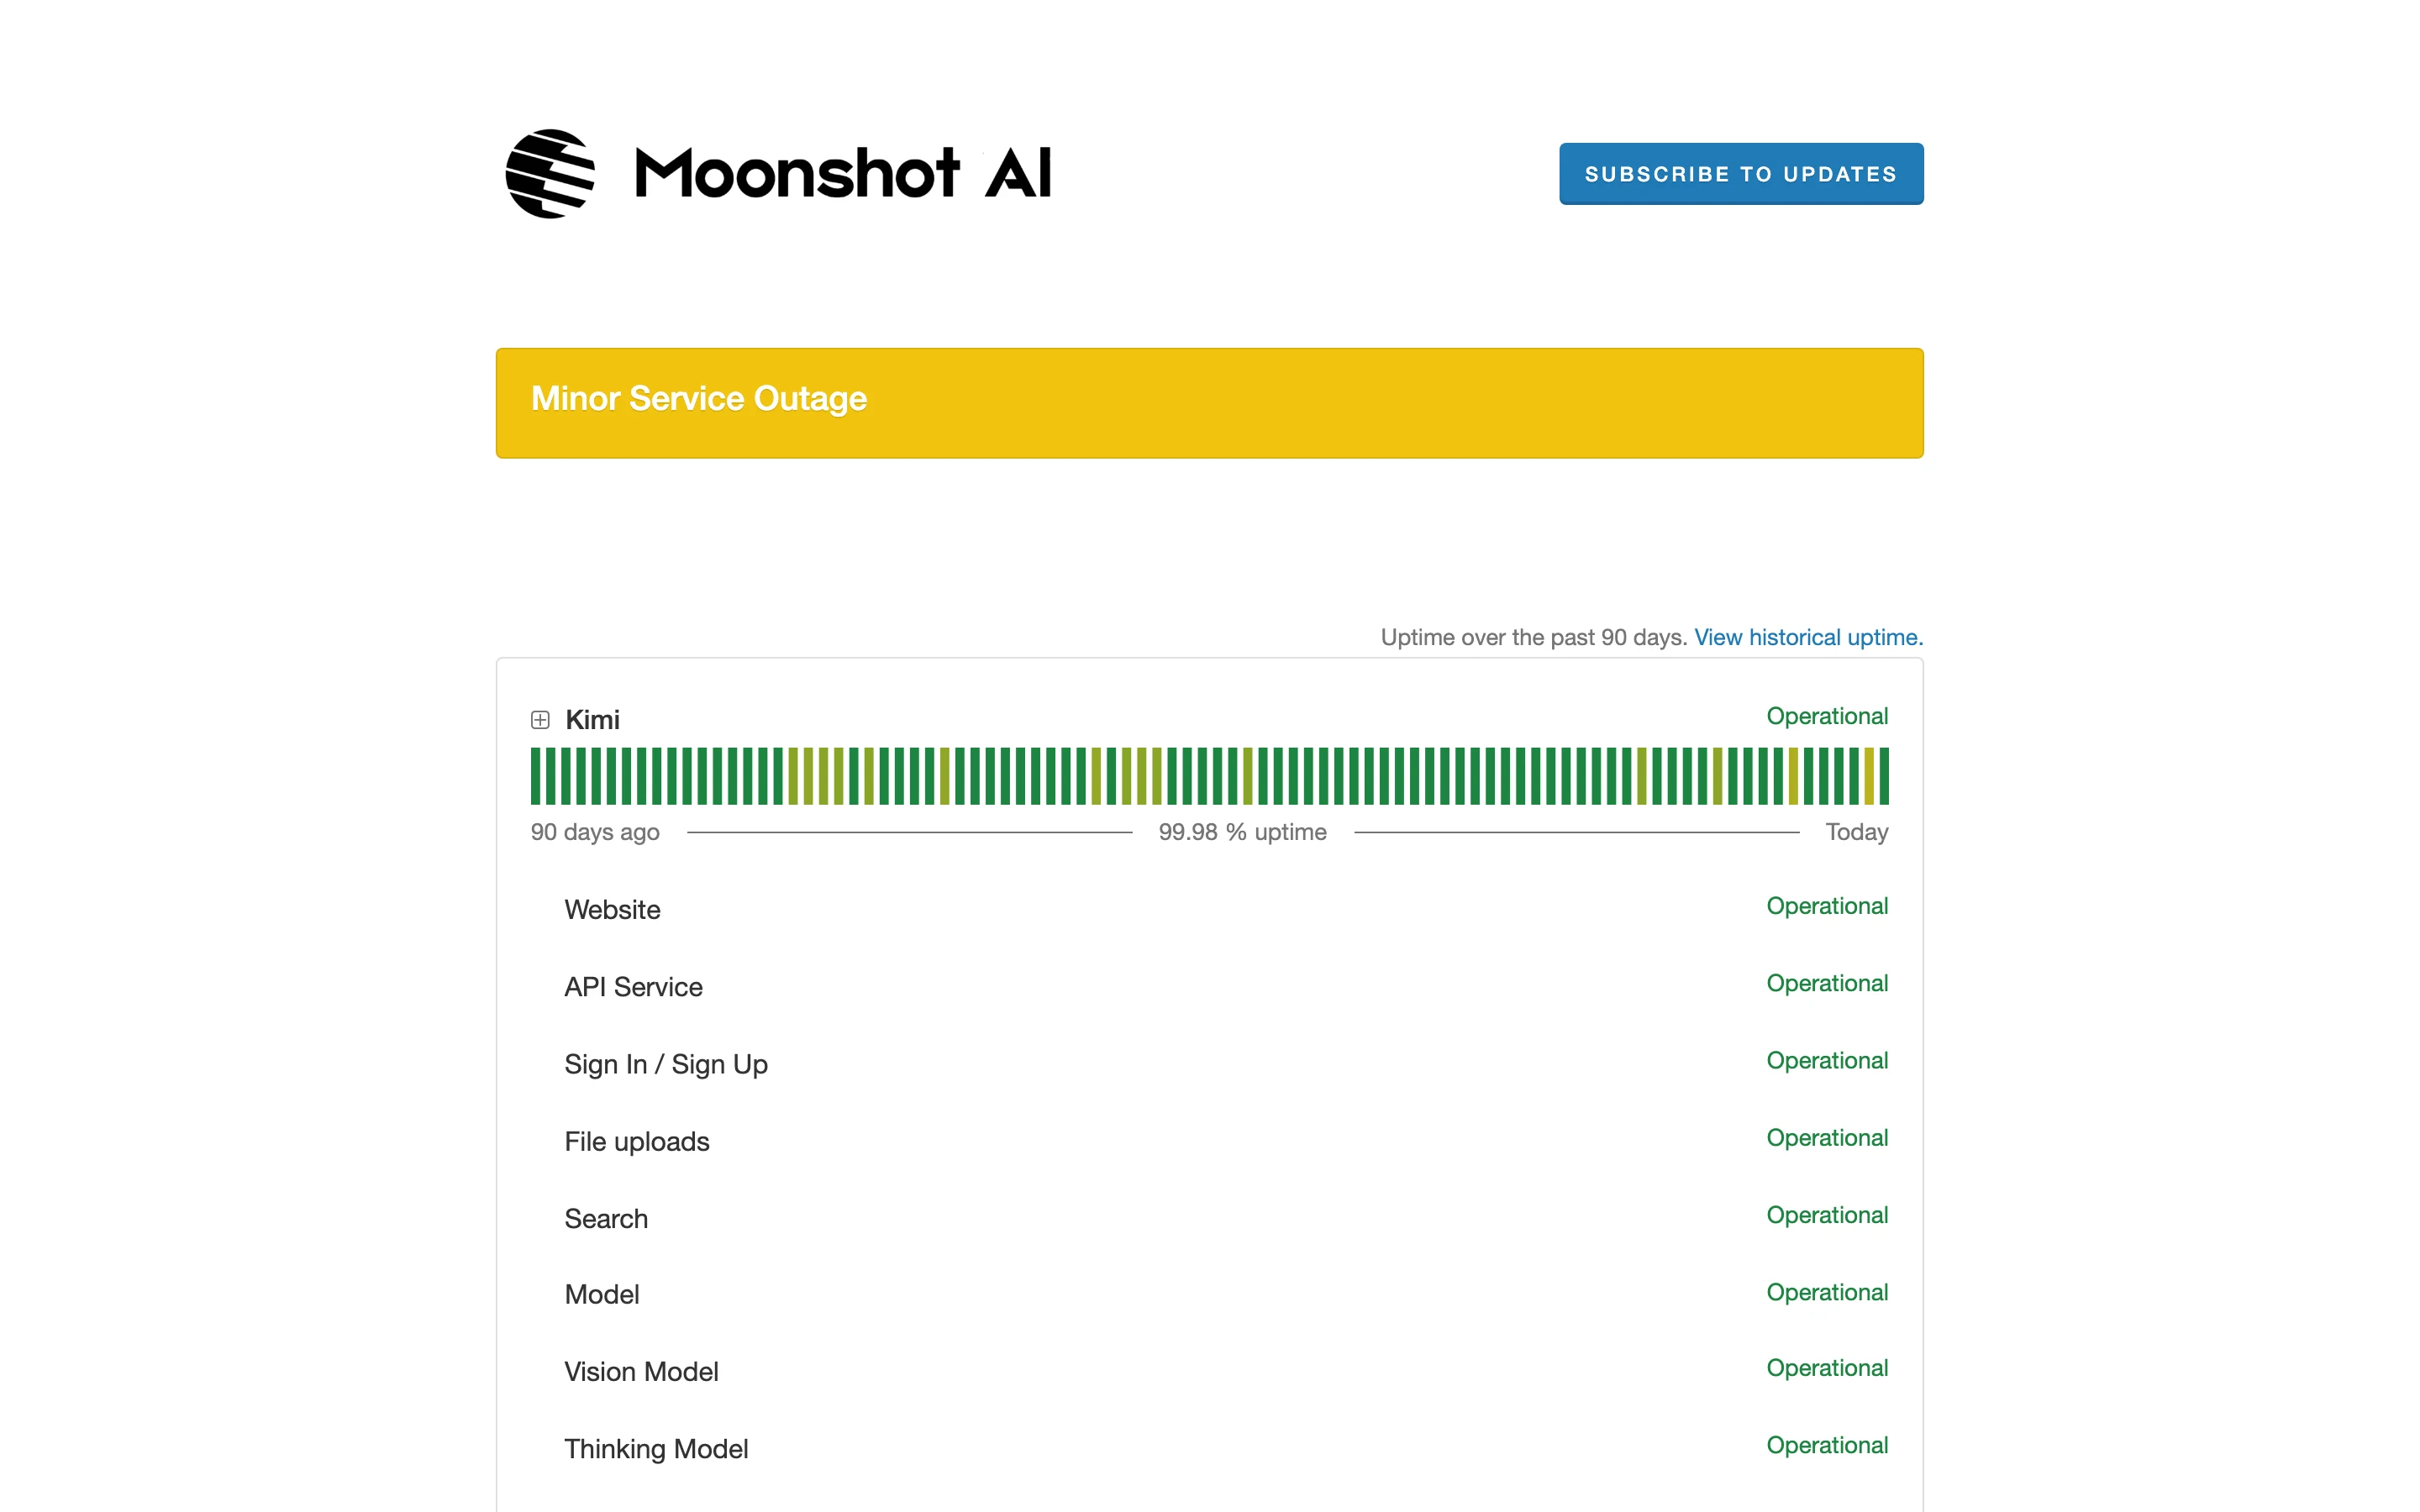
图 2:今晚(2026 年 11 月 20 日)实时抓取的官方状态页 status.moonshot.cn 顶栏截图,醒目的黄色横幅明确提示 Minor Service Outage(部分服务中断)。
当我们把页面上的 Kimi Code 折叠组彻底展开后,真正触目惊心的细节暴露了出来:
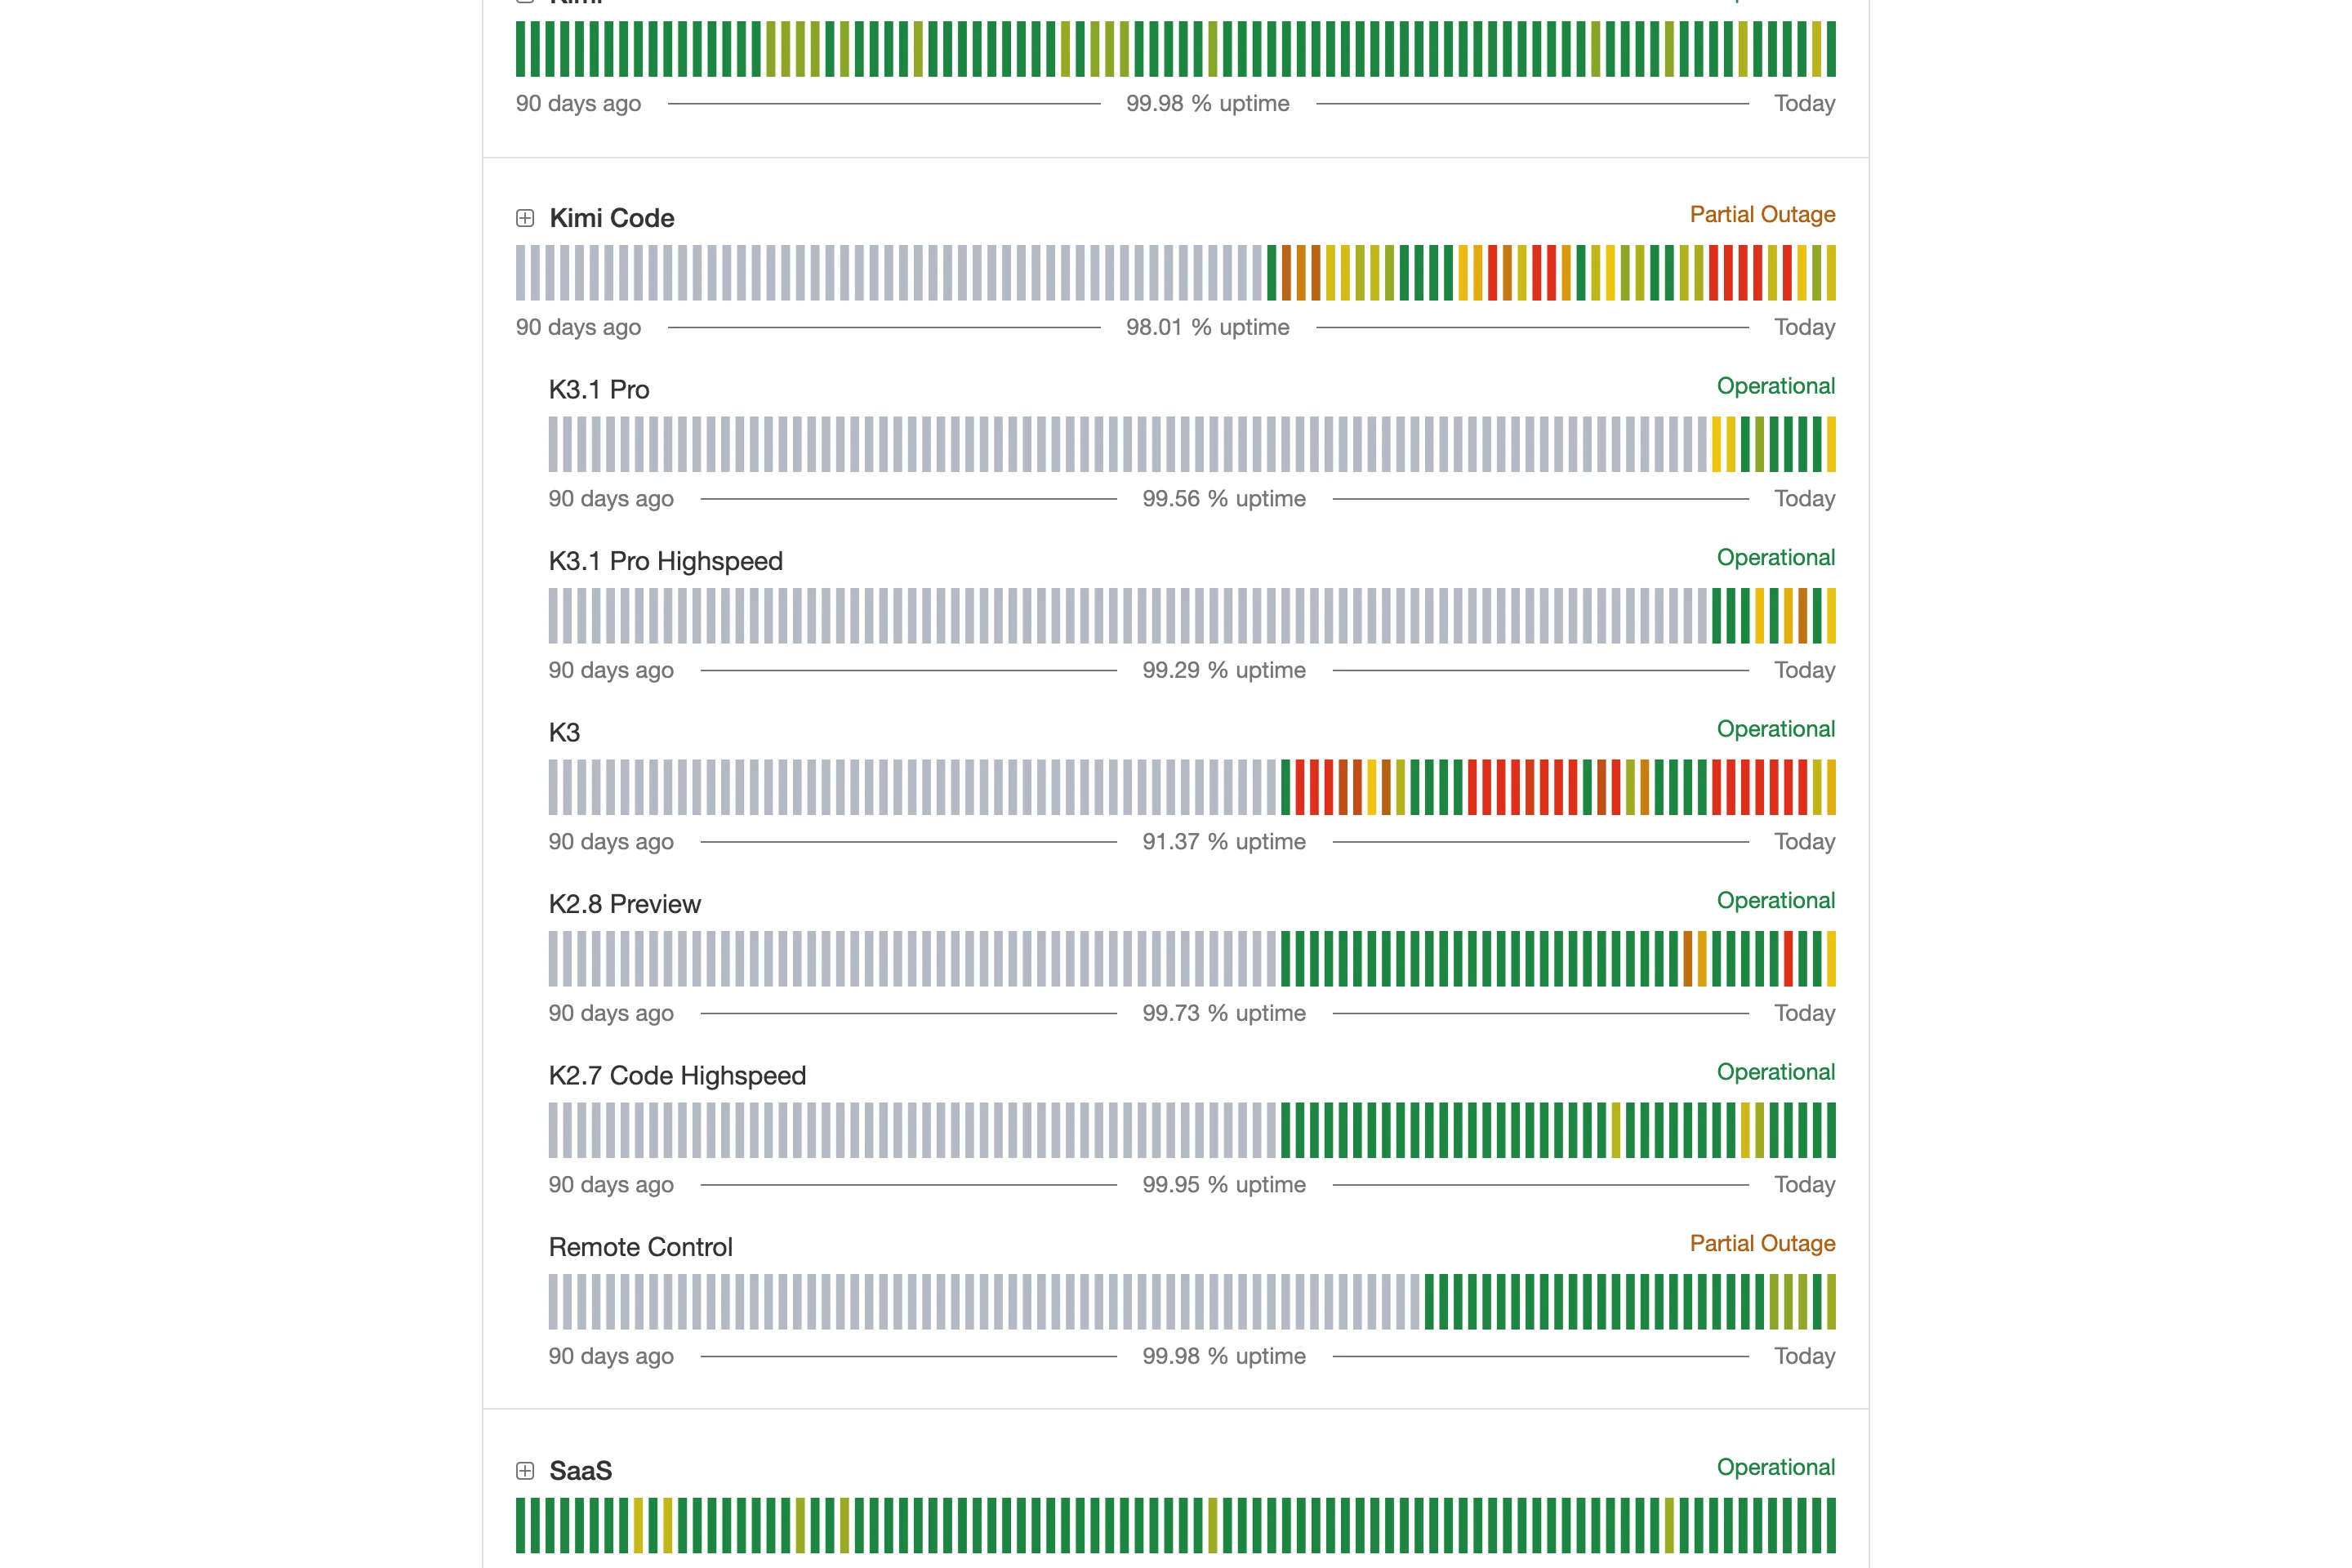
图 3:展开 Kimi Code 组件分组后的实拍截图。可以清晰看到 Kimi Code 与 Remote Control(更新时间 22:10 CST)双双处于 Partial Outage,而主力长程模型 K3 过去 90 天的历史可用率已经跌到了刺眼的 91.37%(在企业级 SLA 里,两个 9 是 99%,91.37% 意味着过去三个月出现过大量红黄条带中断)。
再往下翻看官方的 Past Incidents(历史故障流水账),就能理解为什么大家今晚从 9 点开始集体抓狂:
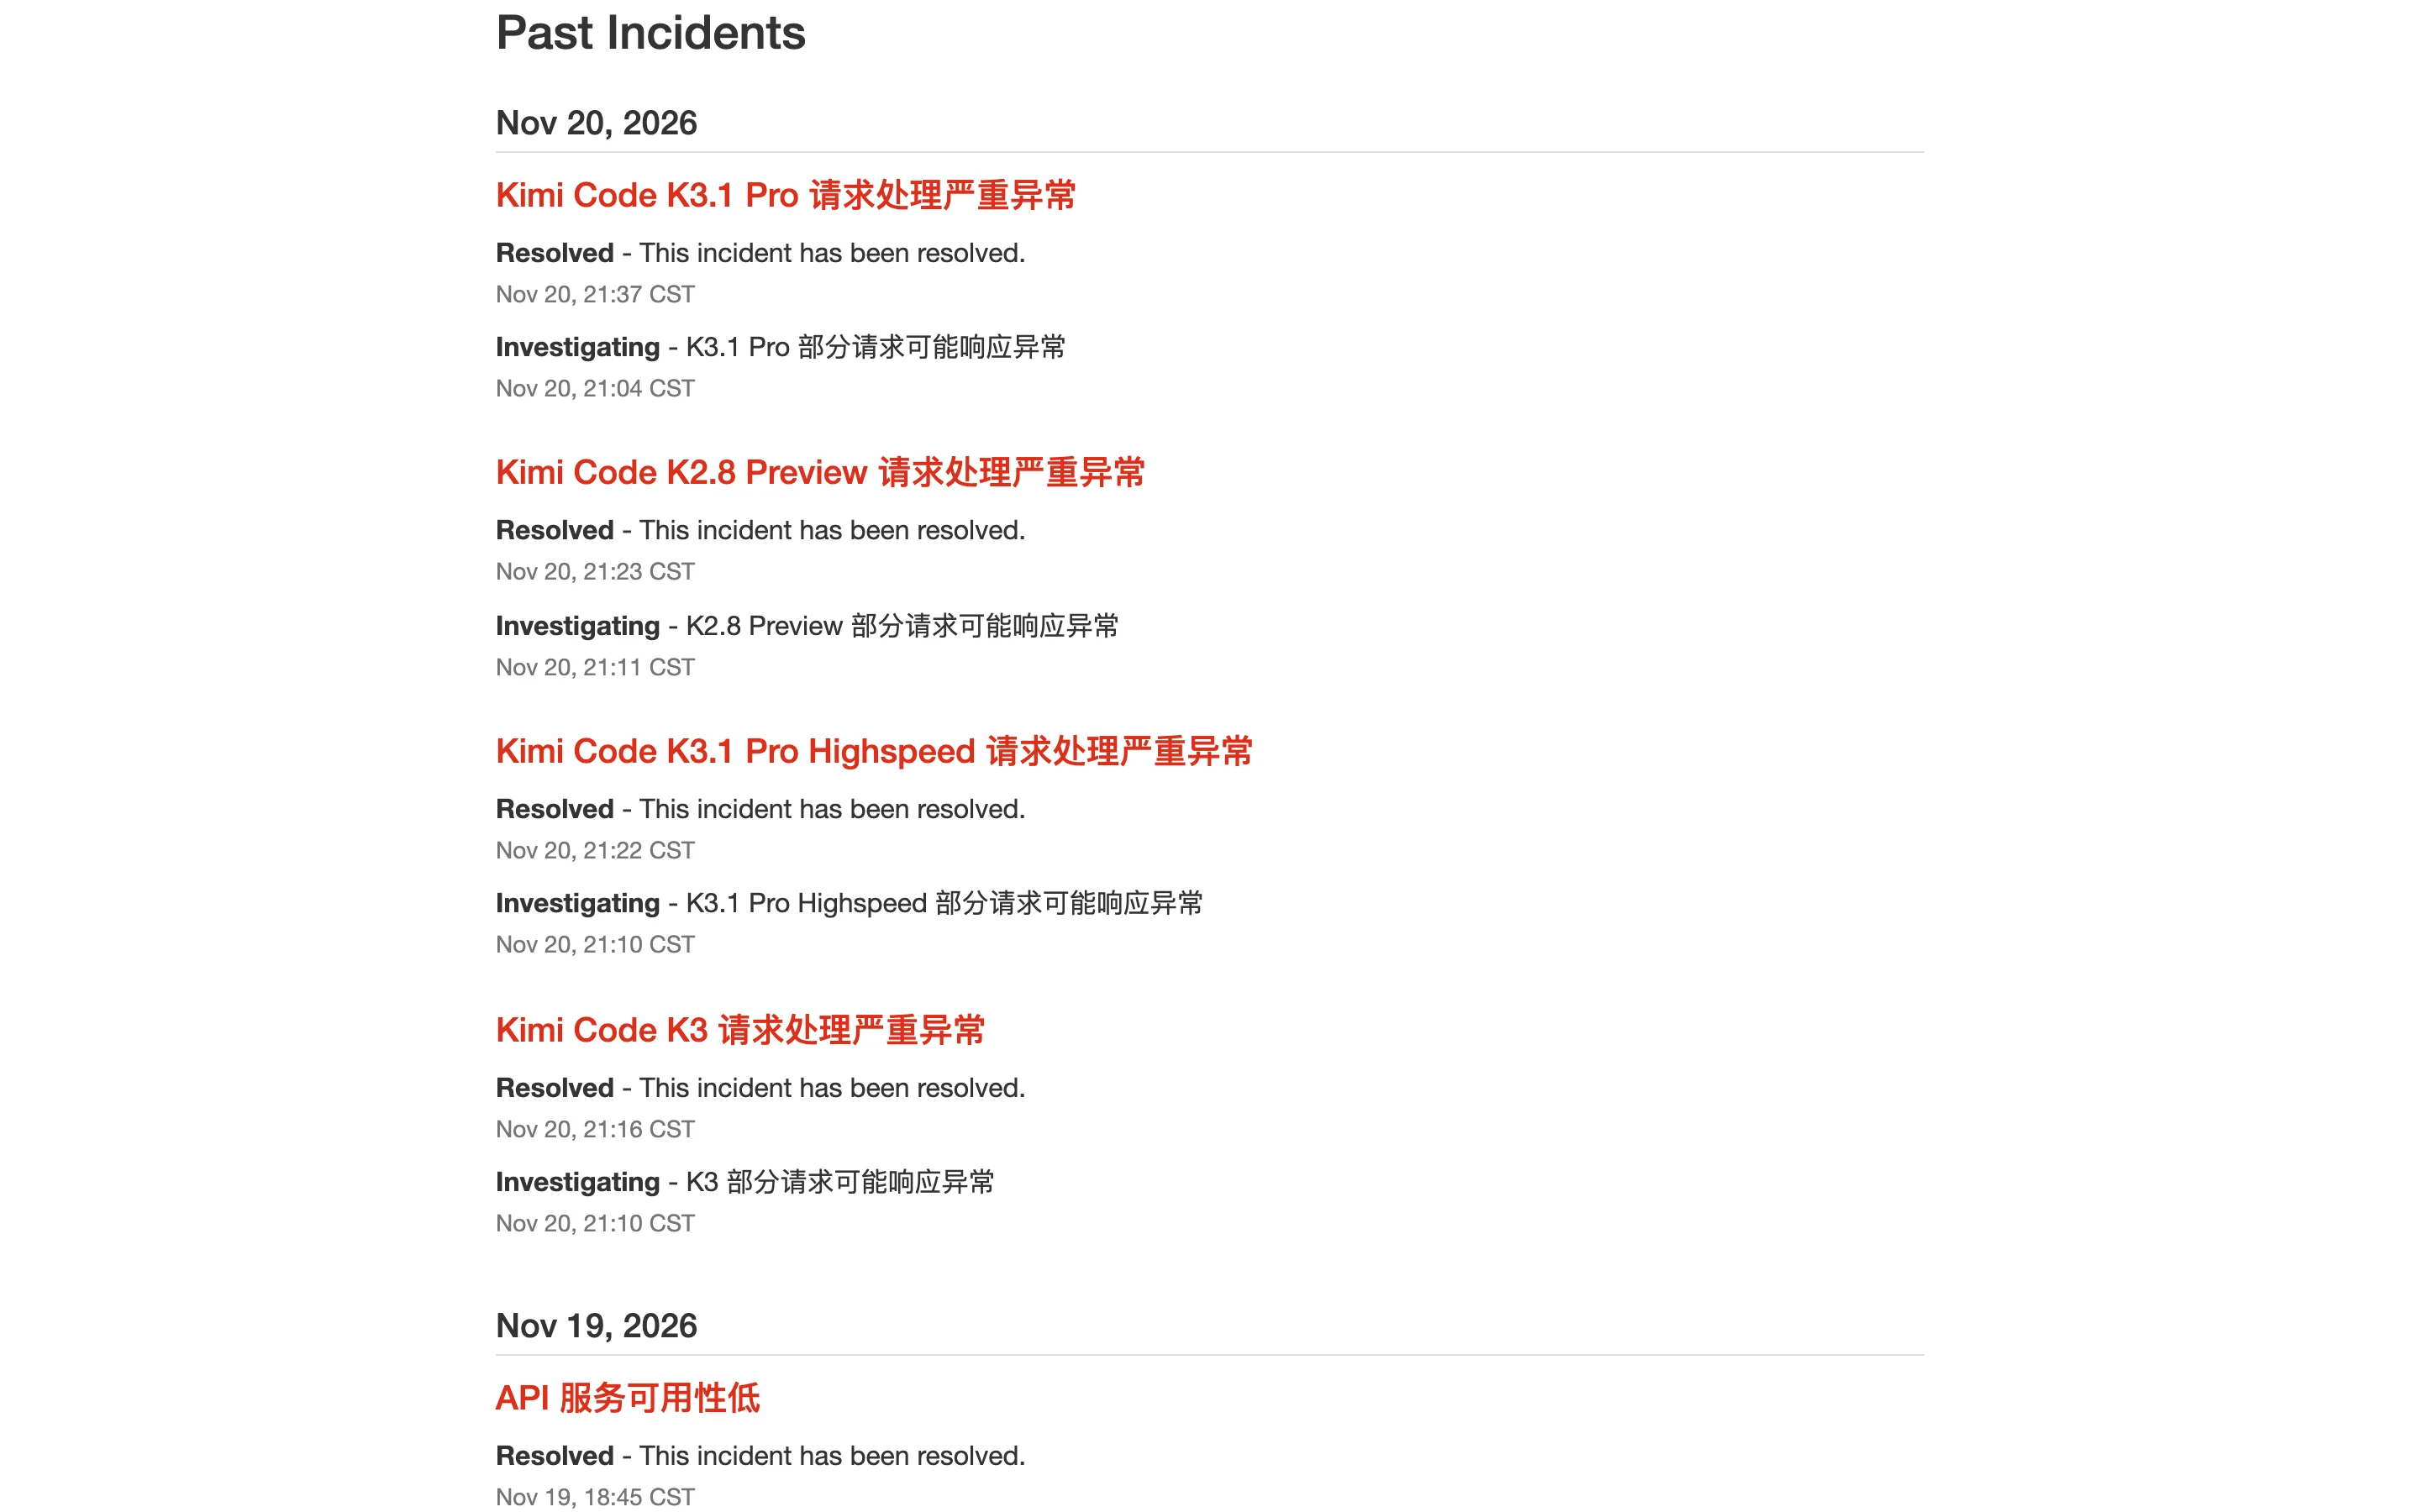
图 4:今晚 21:04 至 21:37 的官方事件流水记录。K3.1 Pro、K2.8 Preview、K3.1 Pro Highspeed、K3 四个核心编程与对话引擎几乎在同一时间段齐刷刷弹出红色 请求处理严重异常 告警。
如果你觉得这只是今晚突然偶发的小插曲,把视线再往下移一厘米,就能看见昨晚(11 月 19 日 17:25 至 18:45)的那场全网级风暴:先是连续两条红色 API 服务可用性低(被标记为 Major Outage 重大故障),紧接着 18:28 又爆发了针对登录入口的 google登录异常(google登录活跃度异常)。
- 现象一:C 端用户“看得到进不去”。许多用户打开浏览器能刷出首页界面,但一旦尝试点击登录、同步历史记录或发送长文本,页面就开始无限转圈;
- 现象二:登录通道接连失血。过去一周里,官方状态页记录了 11 月 14 日一天三次
短信登录异常,以及 11 月 19 日傍晚的google登录异常;一旦本地缓存过期触发重新登录,就会直接卡死在门外; - 现象三:开发者与 Agent 工具 400 / 500 齐飞。大批把 Kimi 接入 IDE 插件、CLI 或自动化流水线的用户,在 500 内部错误、
4028断流和400请求报错之间反复横跳,即便官方把单个事件标为Resolved,部分边缘节点和远程控制通道在今晚 22 点过后依然没有彻底站稳。
二、为什么别人说“绿灯”,你却打不开?揭秘“状态页裂脑”与 24 小时舆论风暴
在今晚排障过程中,我们发现了让无数普通用户和工程师陷入误判的第一个“罗生门”:Kimi 生态里同时存在多个长得极像、结果却完全相反的状态入口。
当服务突然打不开时,很多人会本能地在浏览器地址栏敲入 status.kimi.com。结果实测表明:在直连环境下,这个域名直接报 Could not resolve host(DNS 压根没有解析记录),而在经过常见 HTTP 代理隧道时则会直接甩回一条冰冷的 502 Bad Gateway。
于是大家转去搜索引擎找替代页面,排名非常靠前的另一个官方旧版面板是 moonshot.instatus.com。点进去一看,瞬间血压升高——上面赫然写着大大的绿色勾号:
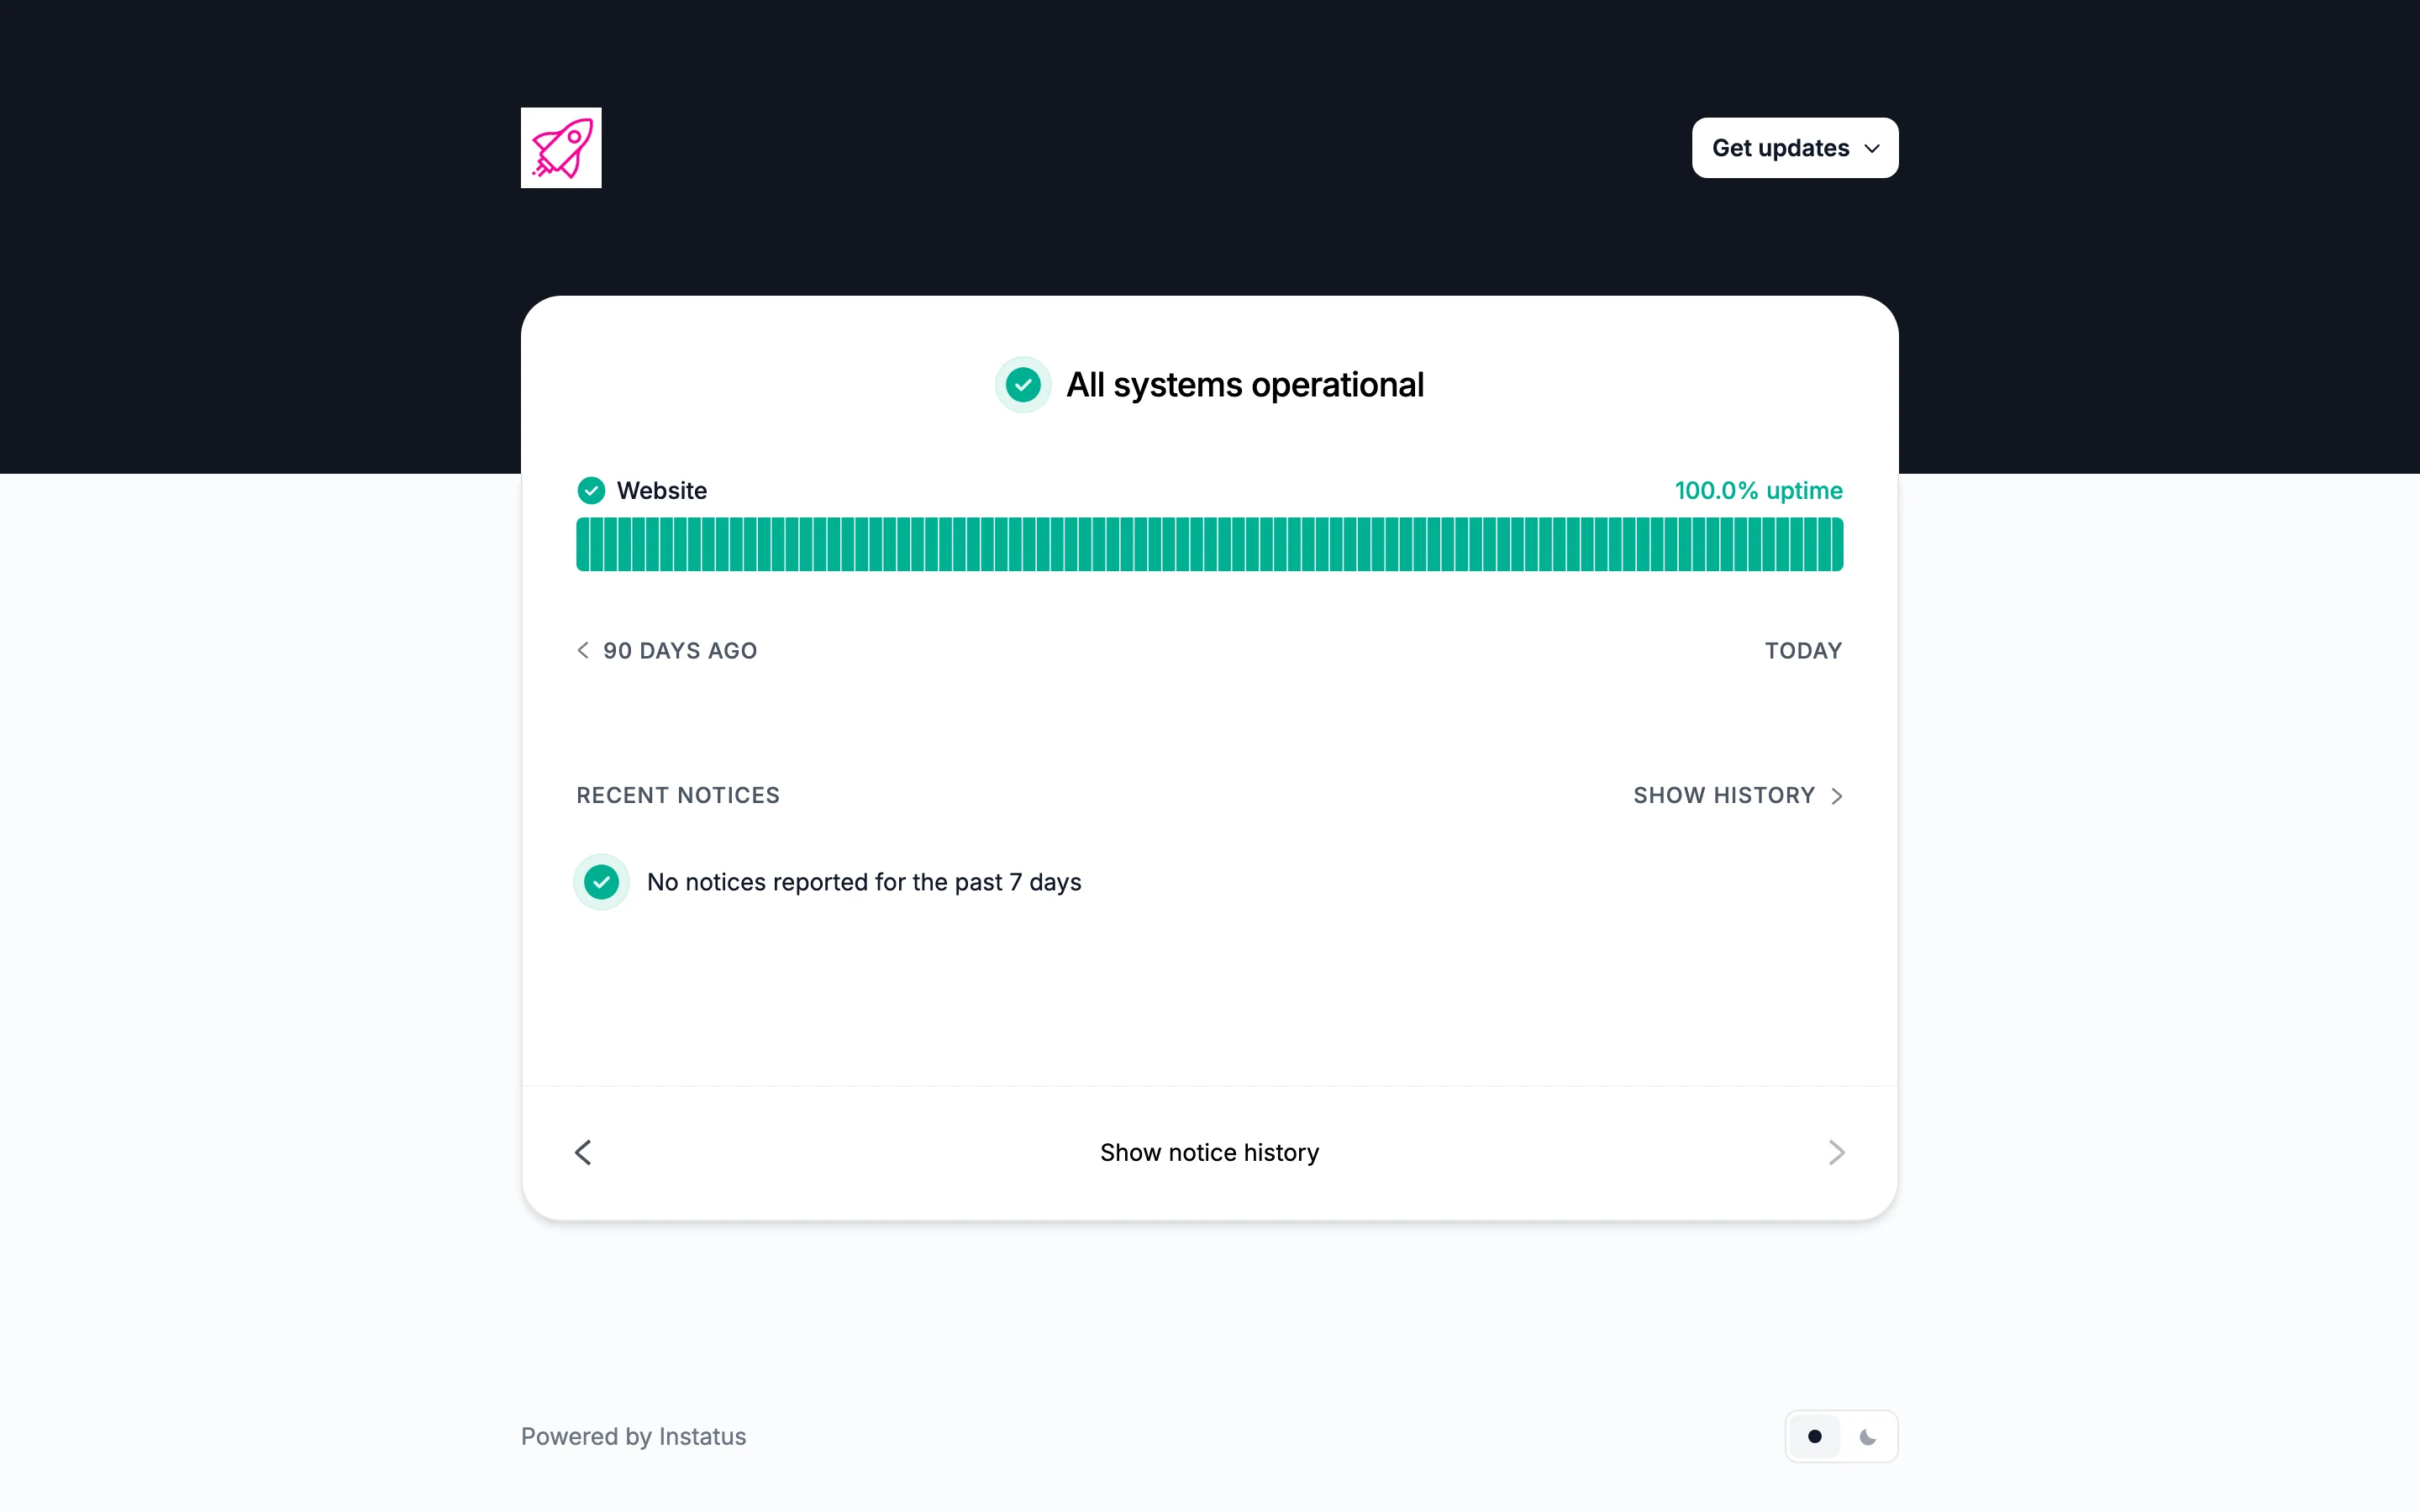
图 5:典型的“状态页裂脑”现场。旧版页面 moonshot.instatus.com 直到今晚依然显示 All systems operational、网站 100.0% uptime、过去 7 天零故障通报,与 status.moonshot.cn 满屏的红黄告警完全脱节。
更迷惑人的还有首页本身。当我们用无头浏览器实测 www.kimi.com(前端构建版本 9a6e0d0,发布日期 2026-11-19)时,主页面确实会迅速返回 HTTP 200。原因在于它采用的是 CSR(客户端渲染,响应头明确标示 x-render: mode=csr)纯静态外壳:浏览器先把空框框画出来,随后再由前端 JS 悄悄向后端发起一连串 apiv2 gRPC-Web 异步请求。
只要用户没有登录态或者旧 Token 在后端震荡中失效,浏览器后台就会瞬间吞下两条 HTTP 401 报错(StorageService/GetUserStorageQuota 与 MembershipService/GetSubscriptionStats),响应体明确提示 REASON_INVALID_AUTH_TOKEN: Session expired. Please log in again.,并弹出下面这个登录框把你拦在门外:
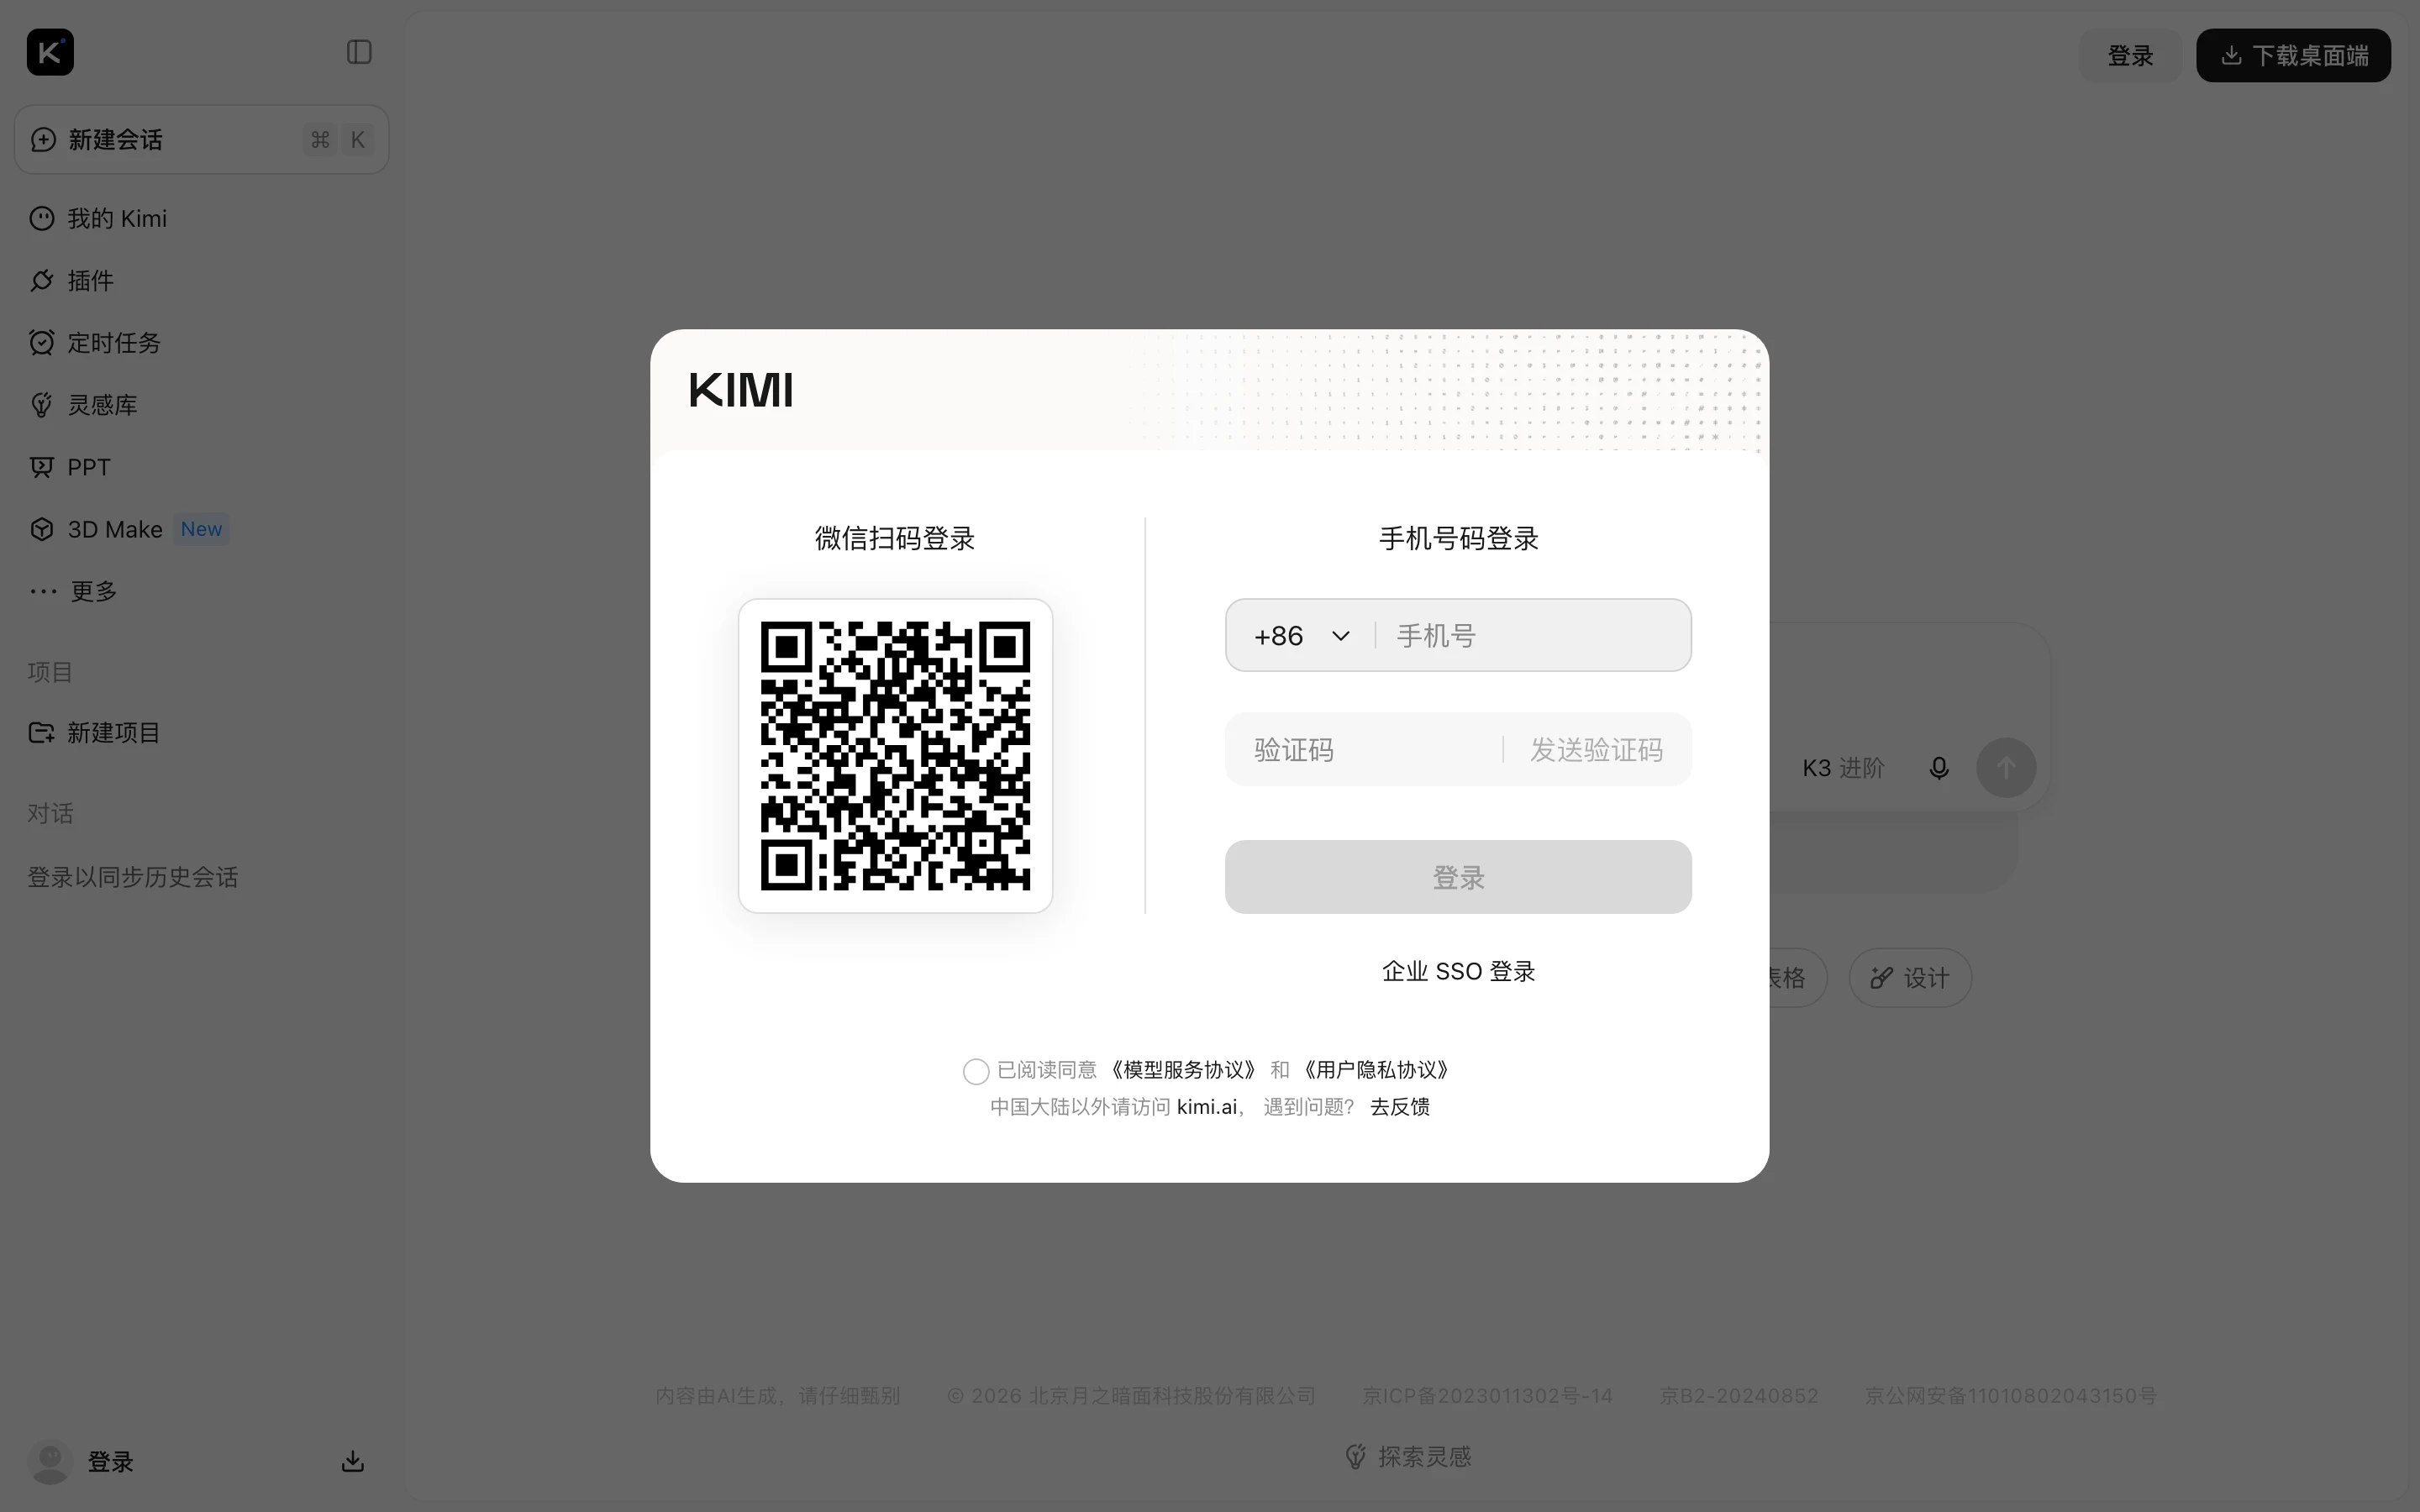
图 6:实测 www.kimi.com 登录拦截界面。注意底部一行极容易被忽略的小字:“中国大陆以外请访问 kimi.ai”。一旦网络出口切换、本地代理路由飘移,或者刚好撞上短信与 OAuth 接口抖动,用户就会陷入“网页打得开、登录死活进不去”的僵局。
而把时间线往前推 24 小时,这场危机早已在各大科技媒体与社交平台上演过一轮大爆发。11 月 19 日下午 17:25 起,“Kimi崩了”话题迅速发酵,IT之家、凤凰网科技与 PChome 等多家媒体同步发布快讯追踪:
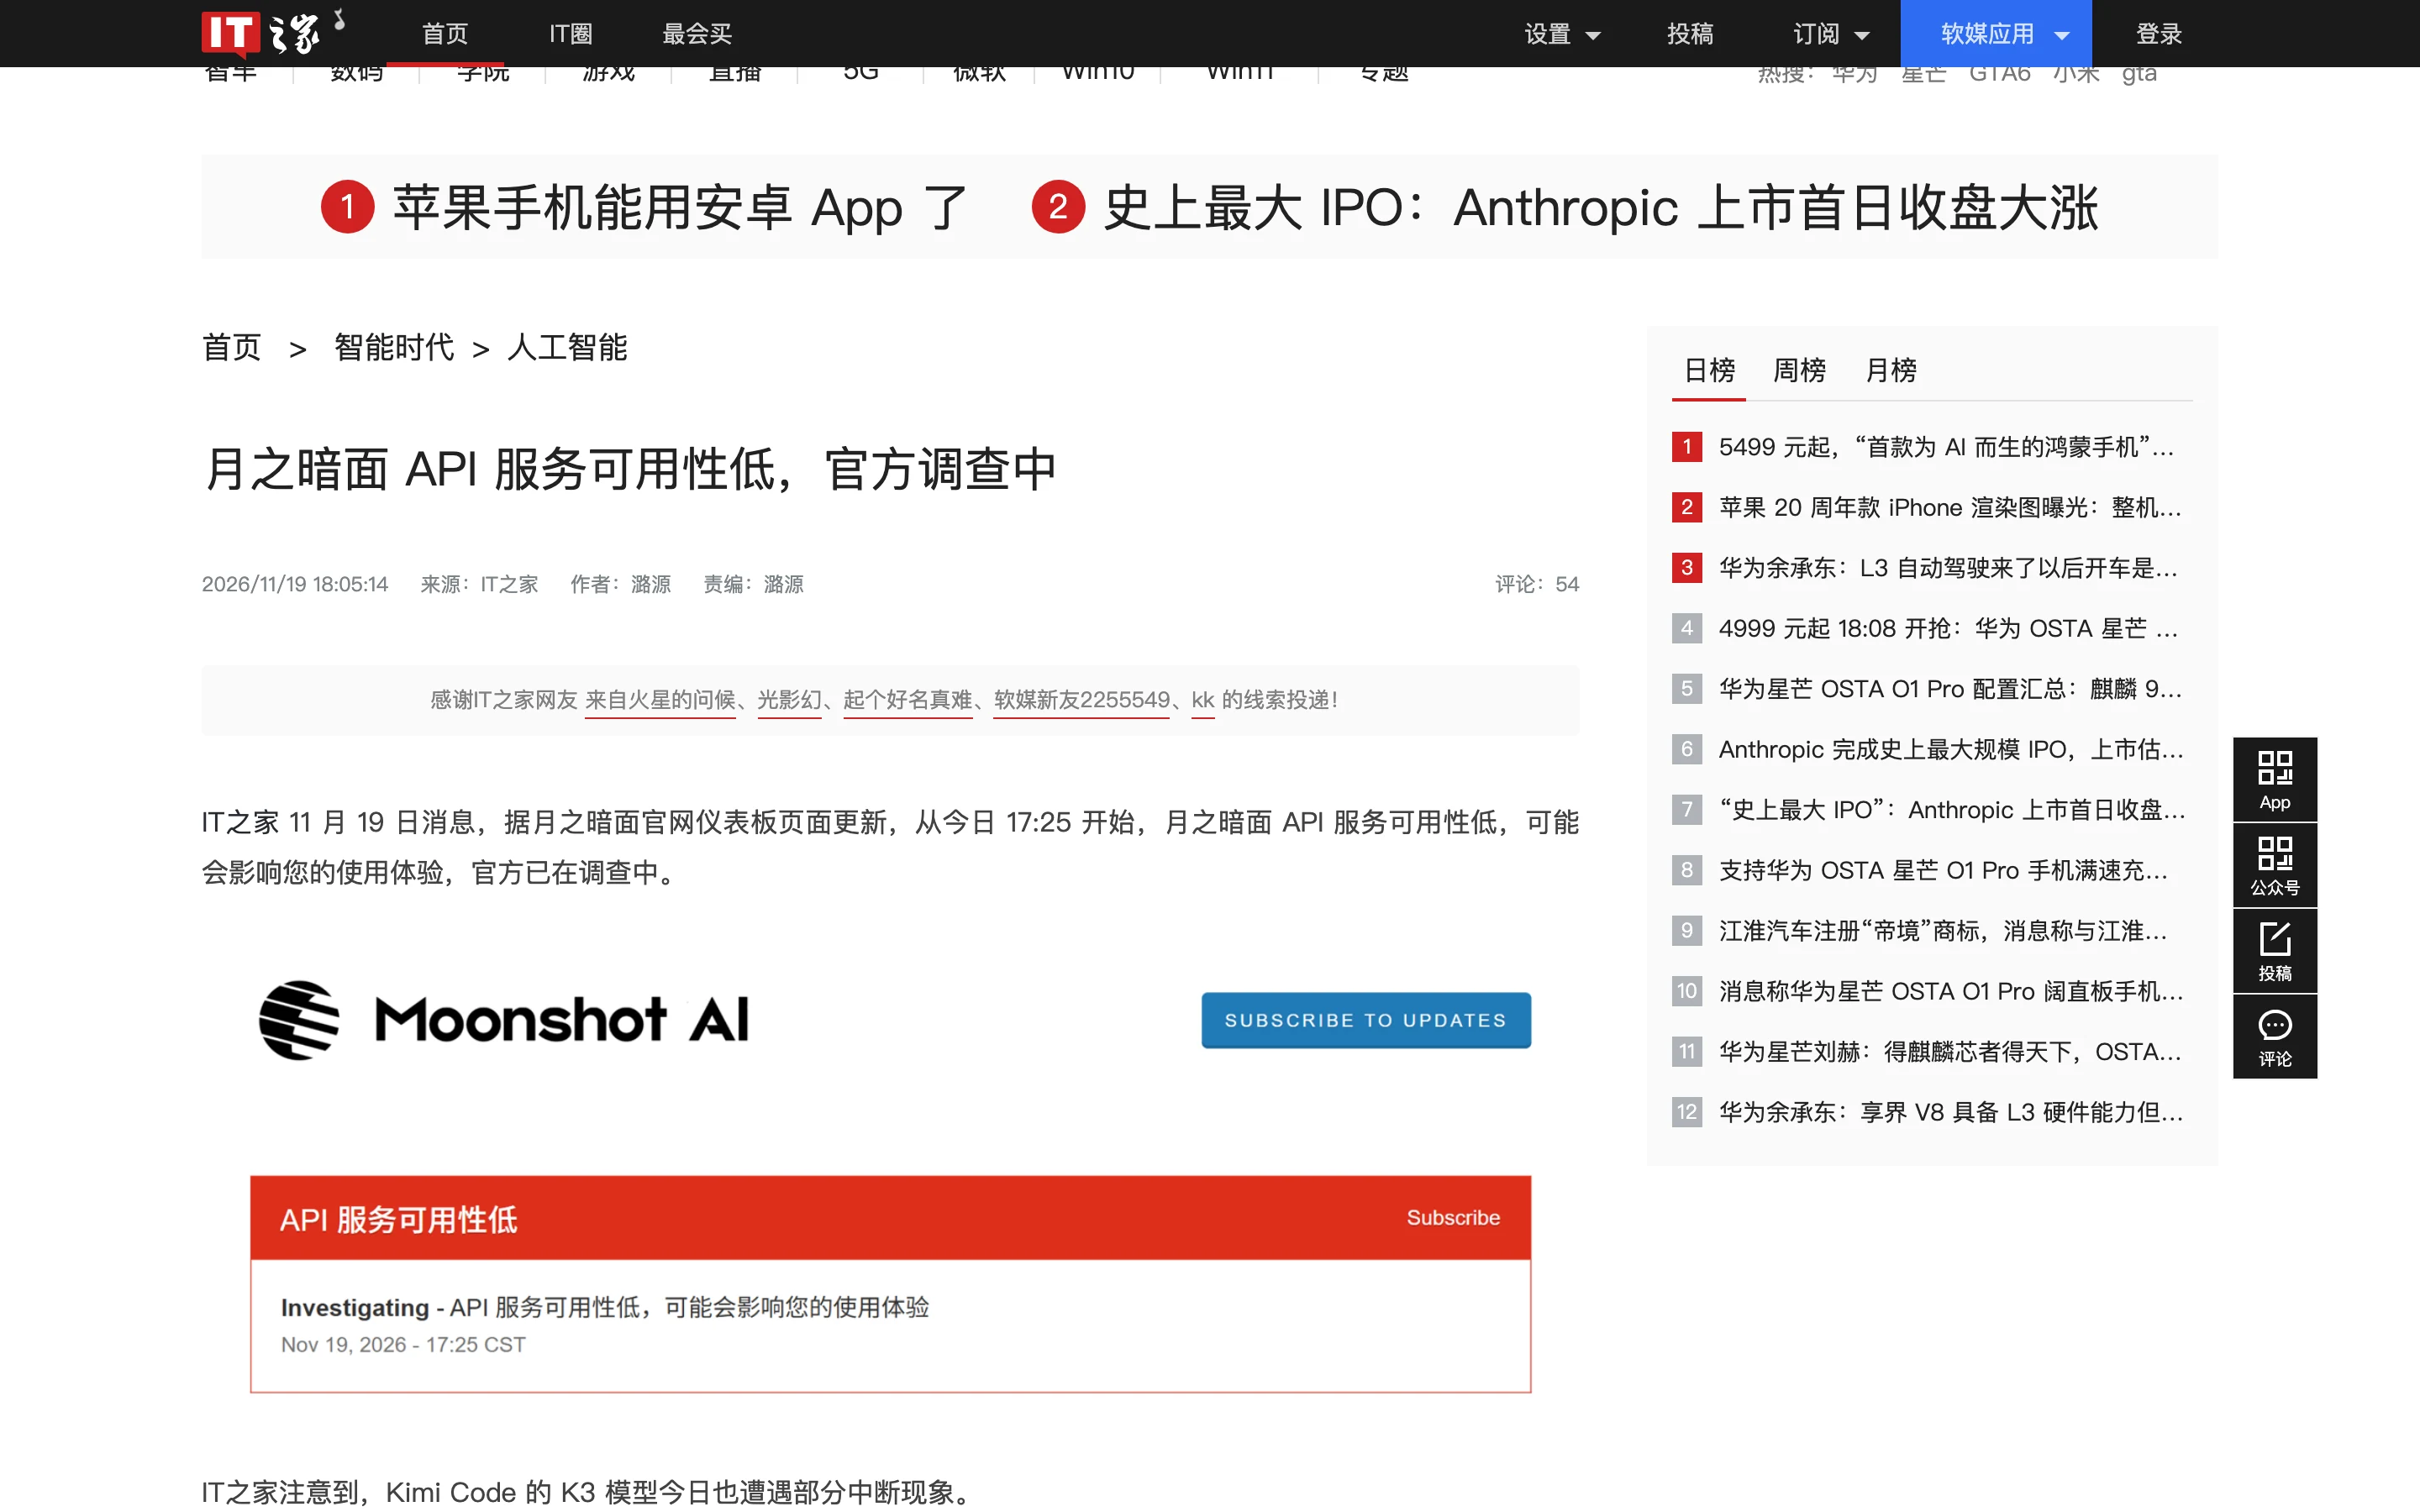
图 7:IT之家 11 月 19 日 18:05 发布的报道截图,记录了当日 17:25 起官方仪表板拉响红色 API 服务可用性低 警报,以及 Kimi Code K3 模型同步遭遇中断。
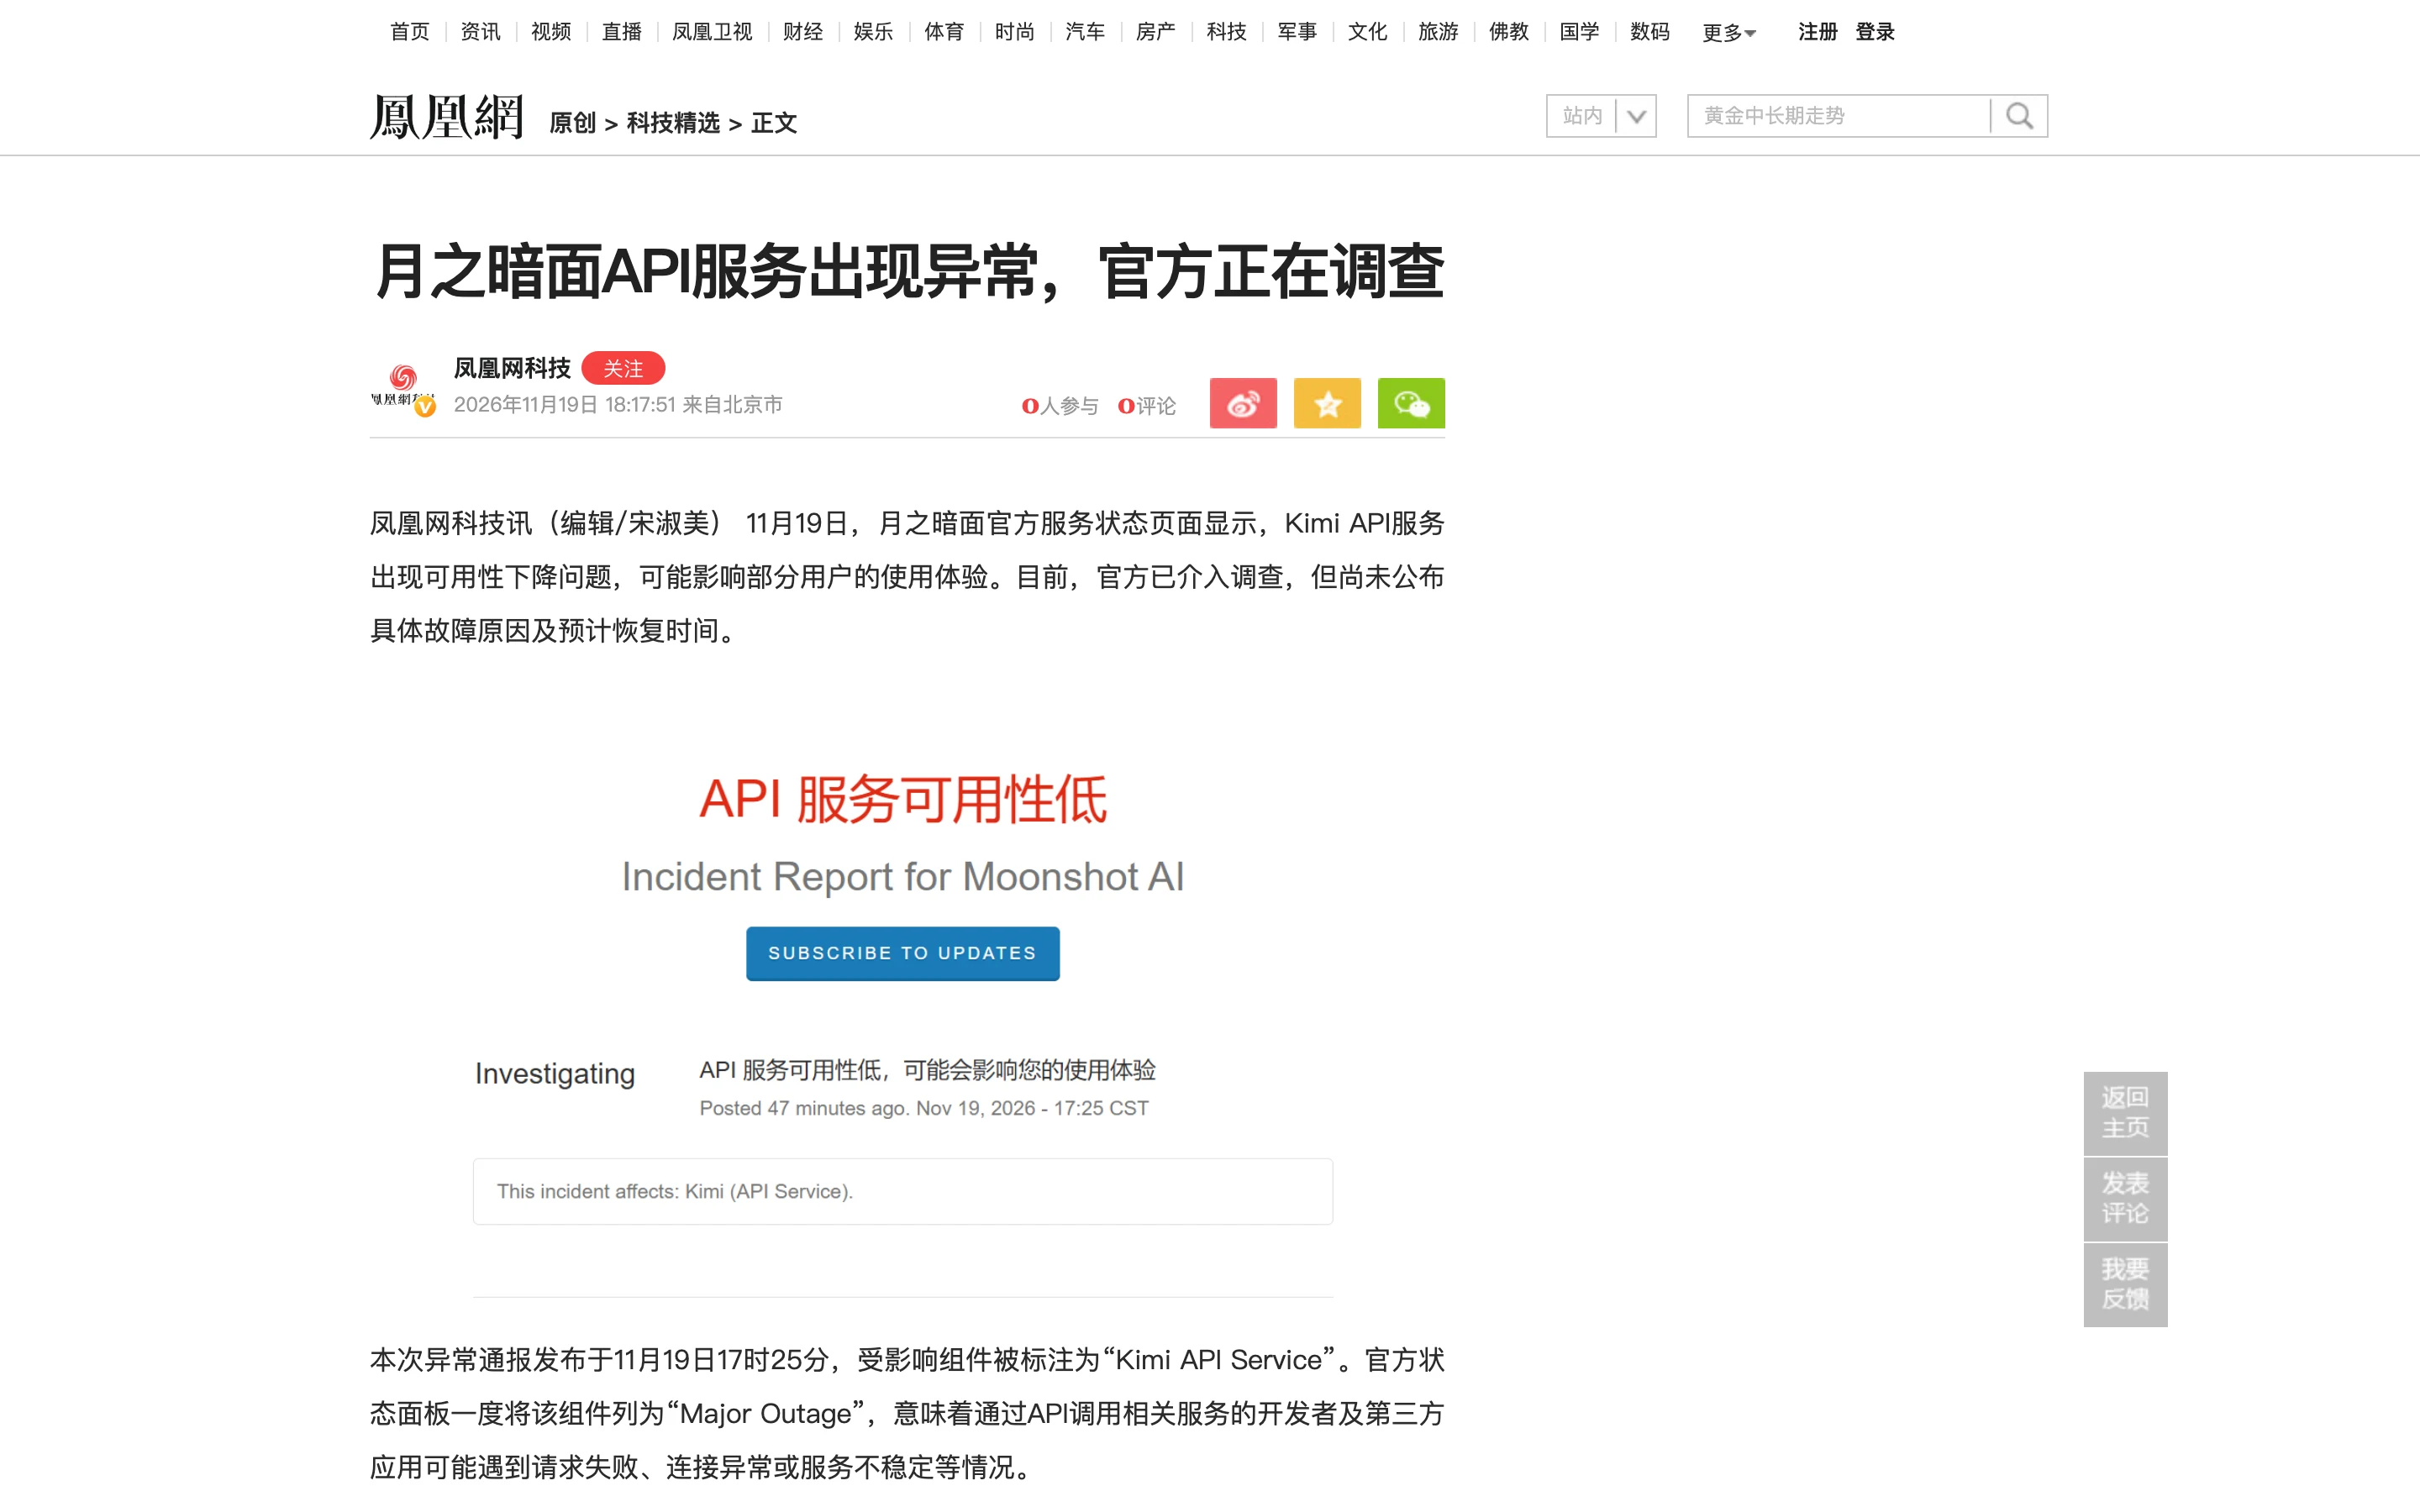
图 8:凤凰网科技同期报道,明确指出官方面板一度将该事件列为 Major Outage;而综合 PChome 与微博开发者反馈,不仅是普通免费用户,连付费会员通道与企业接口也在故障期间频繁返回 4028 错误码,导致文档解析和代码任务大面积半途断联。
三、小学生也能听懂的架构大比方:为什么“200、401、400、500”会同时打架?
很多非底层运维出身的同学最纳闷的一件事是:既然是服务器坏了,老老实实只报一个“网页无法打开”不就行了吗?为什么一会儿页面能开(200),一会儿让我重新登录(401),一会儿服务器崩溃(500),一会儿又提示我请求格式有毛病(400)?
为了让你 3 分钟内彻底搞懂这里面的门道,我们不用枯燥的分布式系统黑话,直接把 Kimi 想象成你家楼下一家“深夜爆满的网红自助餐厅”。
比方一:门口招牌还亮着,但刷卡机、叫号机和后厨全堵死了
假设今晚 9 点半你饿了,想冲进这家网红餐厅吃夜宵:
- 第一步:门口的霓虹灯招牌和空白点菜单(对应网页壳
www.kimi.com返回200 OK)。你走到店门口,看见店招亮堂堂的,服务员还顺手塞给你一张印刷精美的空白点菜单。这时你以为餐厅正常营业呢——其实这只是现代网页的“静态空壳”,根本还没接触到后厨; - 第二步:门口的会员刷卡机死机了(对应鉴权与会员数据库
401 / 500 database=membership_)。你要刷手机二维码或会员卡进门点菜,结果刷卡机背后的会员档案柜锁死了(数据库连接超时或主动断开)。于是刷卡机立刻把卡吐出来,朝你喊“未授权,请重新登录(401)”,甚至直接报错“找不到这个账号(500)”; - 第三步:店里的取号叫号机卡纸罢工(对应 Redis 限流脚本
500 failed to evaluate rate limit script与429)。就算有些老客人凭着旧手环挤进了门,点菜前还得经过叫号机检查你这 5 个小时吃过几盘菜(配额频控)。偏偏叫号机里的计数程序在狂刷下算崩了,直接卡纸吐出500; - 第四步:后厨灶台熄火断链(对应推理集群
4028 / 504 / Partial Outage)。点菜单好不容易飘进后厨,可掌勺的大厨们(K3.1 Pro / K3 推理集群)正在满负荷喘粗气,菜炒到一半突然跳闸熄火,端不出来任何东西,前端只能给你挂个圈一直转,或者甩出内部断流码4028。
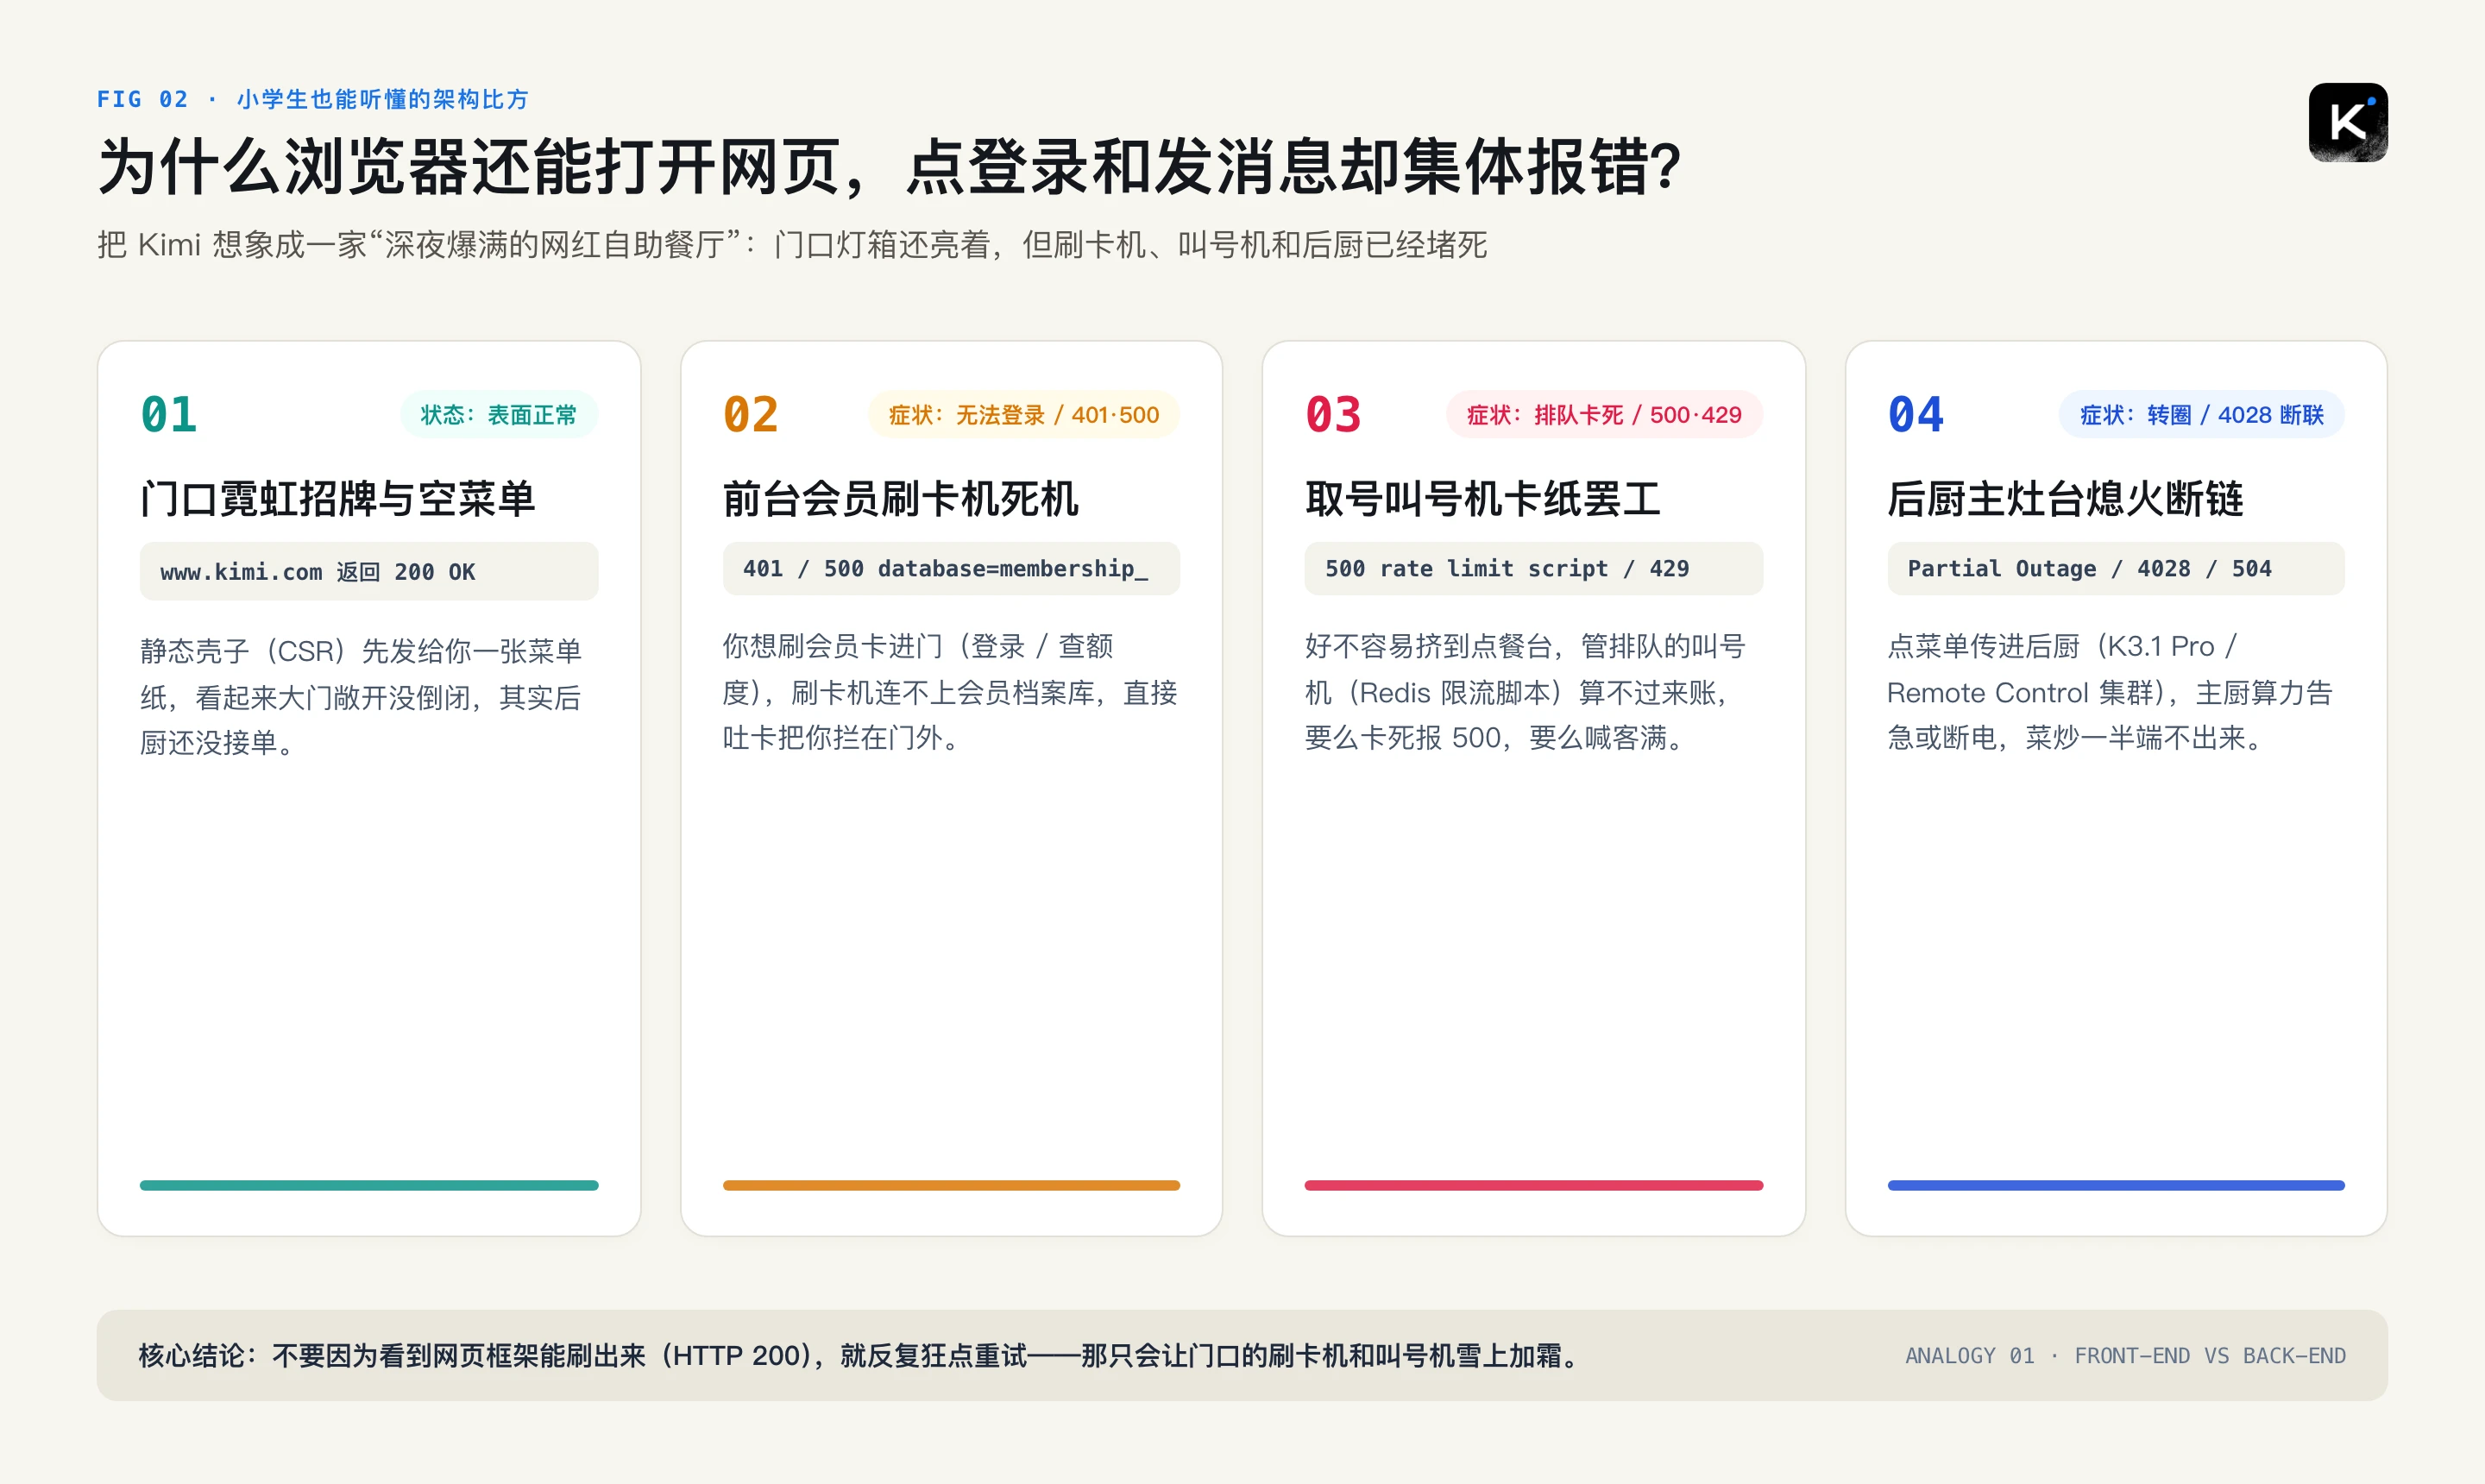
图 9:本文原创大比方 1。看懂为什么浏览器能正常打开界面(200 OK),而登录验证、排队限流与模型推理却接连爆错。
比方二:后厨跳闸(500),为什么安检员反而怪你点菜单填错了(400)?
这是整场事故里最反直觉、也最坑人的一环!很多程序员朋友昨晚和今晚都在骂:“明明我刚才还用得好好的,什么代码都没改,怎么服务器抽风之后,我点‘重试’全变成 400 Bad Request(客户端请求错误)了?”
把场景拉回刚才那家餐厅,答案一秒揭晓:
- 第一幕:大厨炒一半停电了(触发
500)。你点了一道需要大厨先在草稿纸上列出步骤、再去冰柜拿菜(调用工具 Tool Calling)的复杂大菜。大厨刚把草稿纸写了一半(思维链reasoning_content还没吐完整),后厨突然跳闸断电(500 i/o timeout),一张写到半截、涂抹得缺胳膊少腿的小票退回到了你手里; - 第二幕:你那台自动点餐机把“半截废票”原封不动存进了历史记录。很多第三方编程插件或对话客户端为了省事,在断线重连时会直接把上一次的对话上下文打包再发一遍。于是,这张既少了大厨草稿纸(缺失
reasoning_content)、又挂着没闭合工具指令的“残缺小票”,就躺在了你的请求历史里; - 第三幕:站在门前的新安检员一眼把你打回(连环
400)。哪怕后厨在两分钟后已经恢复通电了,只要你顺手点“重新发送”,请求一到门口,严格的安检门(K3.1 Pro 请求校验器)立刻亮红灯:thinking is enabled but reasoning_content is missing(你明明开了思考模式,历史记录里怎么没有思考内容?)——安检员判定这是“你自己填错的单子”,直接给你甩回HTTP 400!
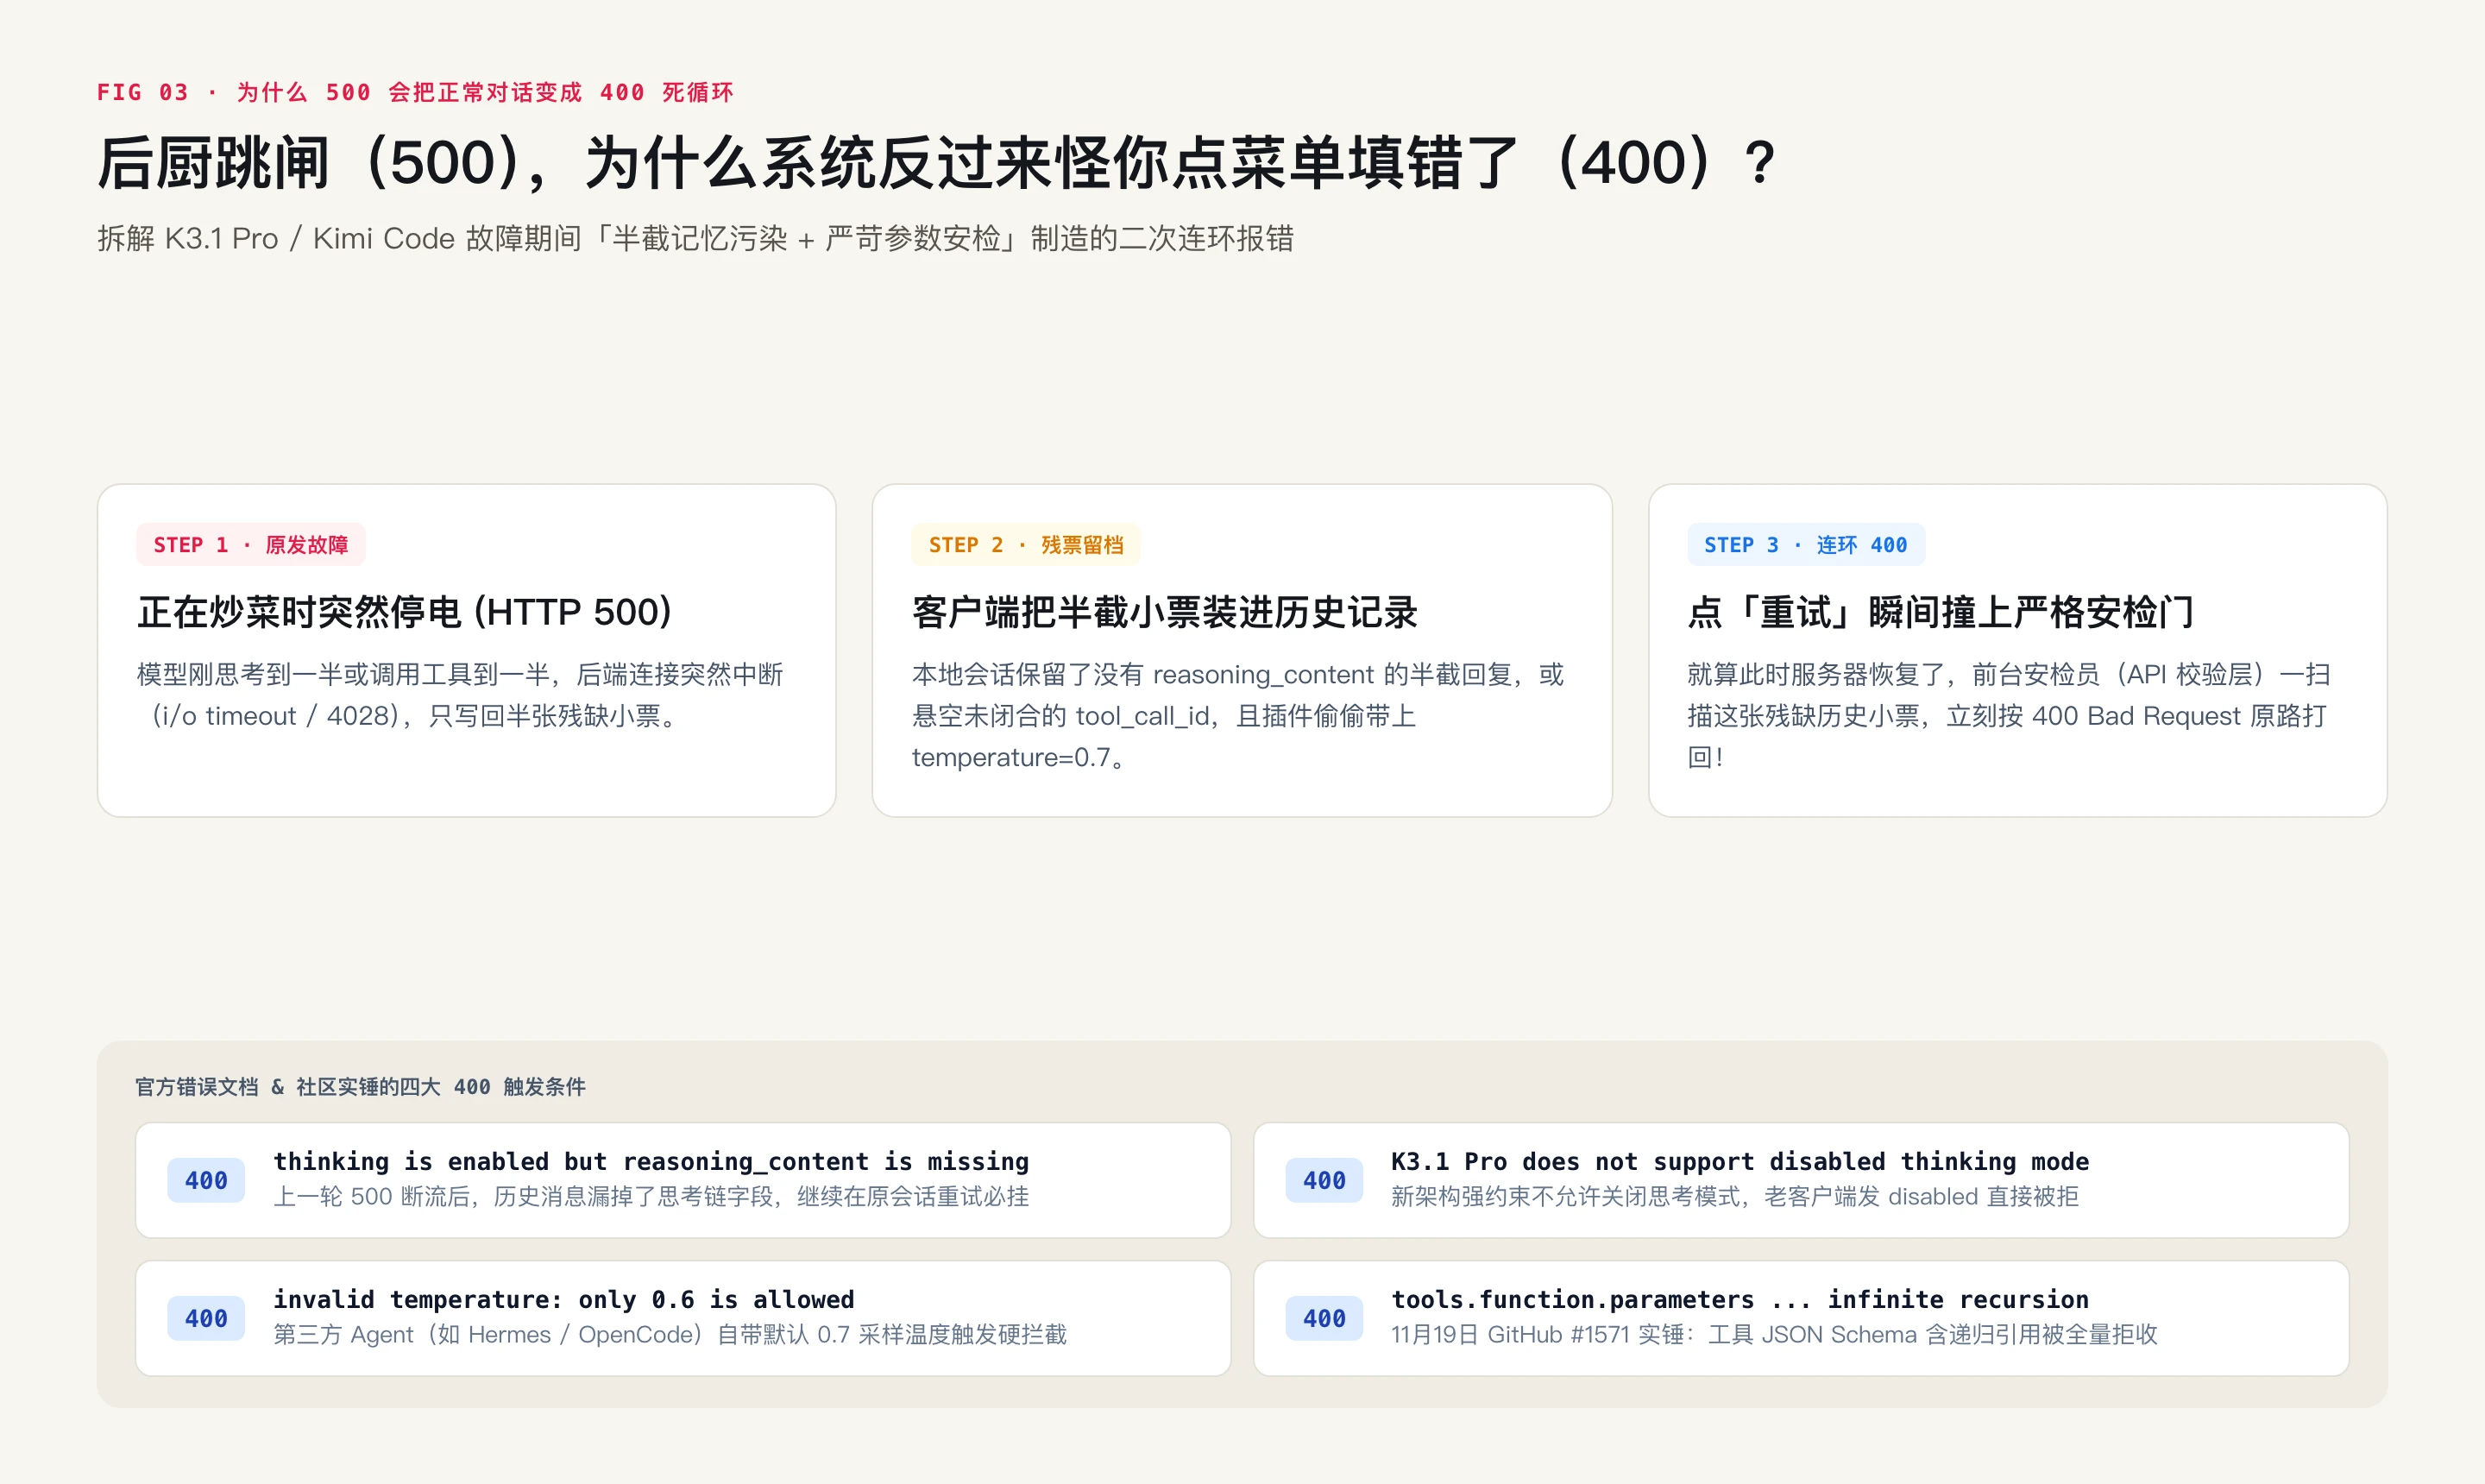
图 10:本文原创大比方 2。彻底讲清“为什么服务端 500 故障会在本地留下一张残缺小票,最终演变成永远过不去安检门的 400 死循环”。
比方三:三块互相打架的通知牌(状态页裂脑)
把上面两幕连起来,再想想你在餐厅门口的感受:你想确认餐厅到底修好了没有,抬头看门柱上挂着的第一块牌子,牌子掉了漆根本看不清(status.kimi.com 报 NXDOMAIN / 502);转头看旁边橱窗里的旧通知板,上面写着“今日全席畅通 100%”(moonshot.instatus.com 绿灯假象);只有绕到厨房后门墙角,才能看到贴着的一张黄纸条写着“部分灶台维修中”(status.moonshot.cn 显示 Minor Service Outage)。这就是普通用户今晚极度困惑的根源。
四、硬核技术拆解:从官方错误代码手册,逆向透视 Kimi 后端的四层雪崩根因
搞懂了生活比方,我们立刻切回一线工程视角。把今晚的实时网络探测结果、Kimi Code 官方错误参考文档以及 GitHub 开源社区近两天的新鲜 Issue 拼在一起,Kimi 后端的脆弱耦合链路已经清晰可见。
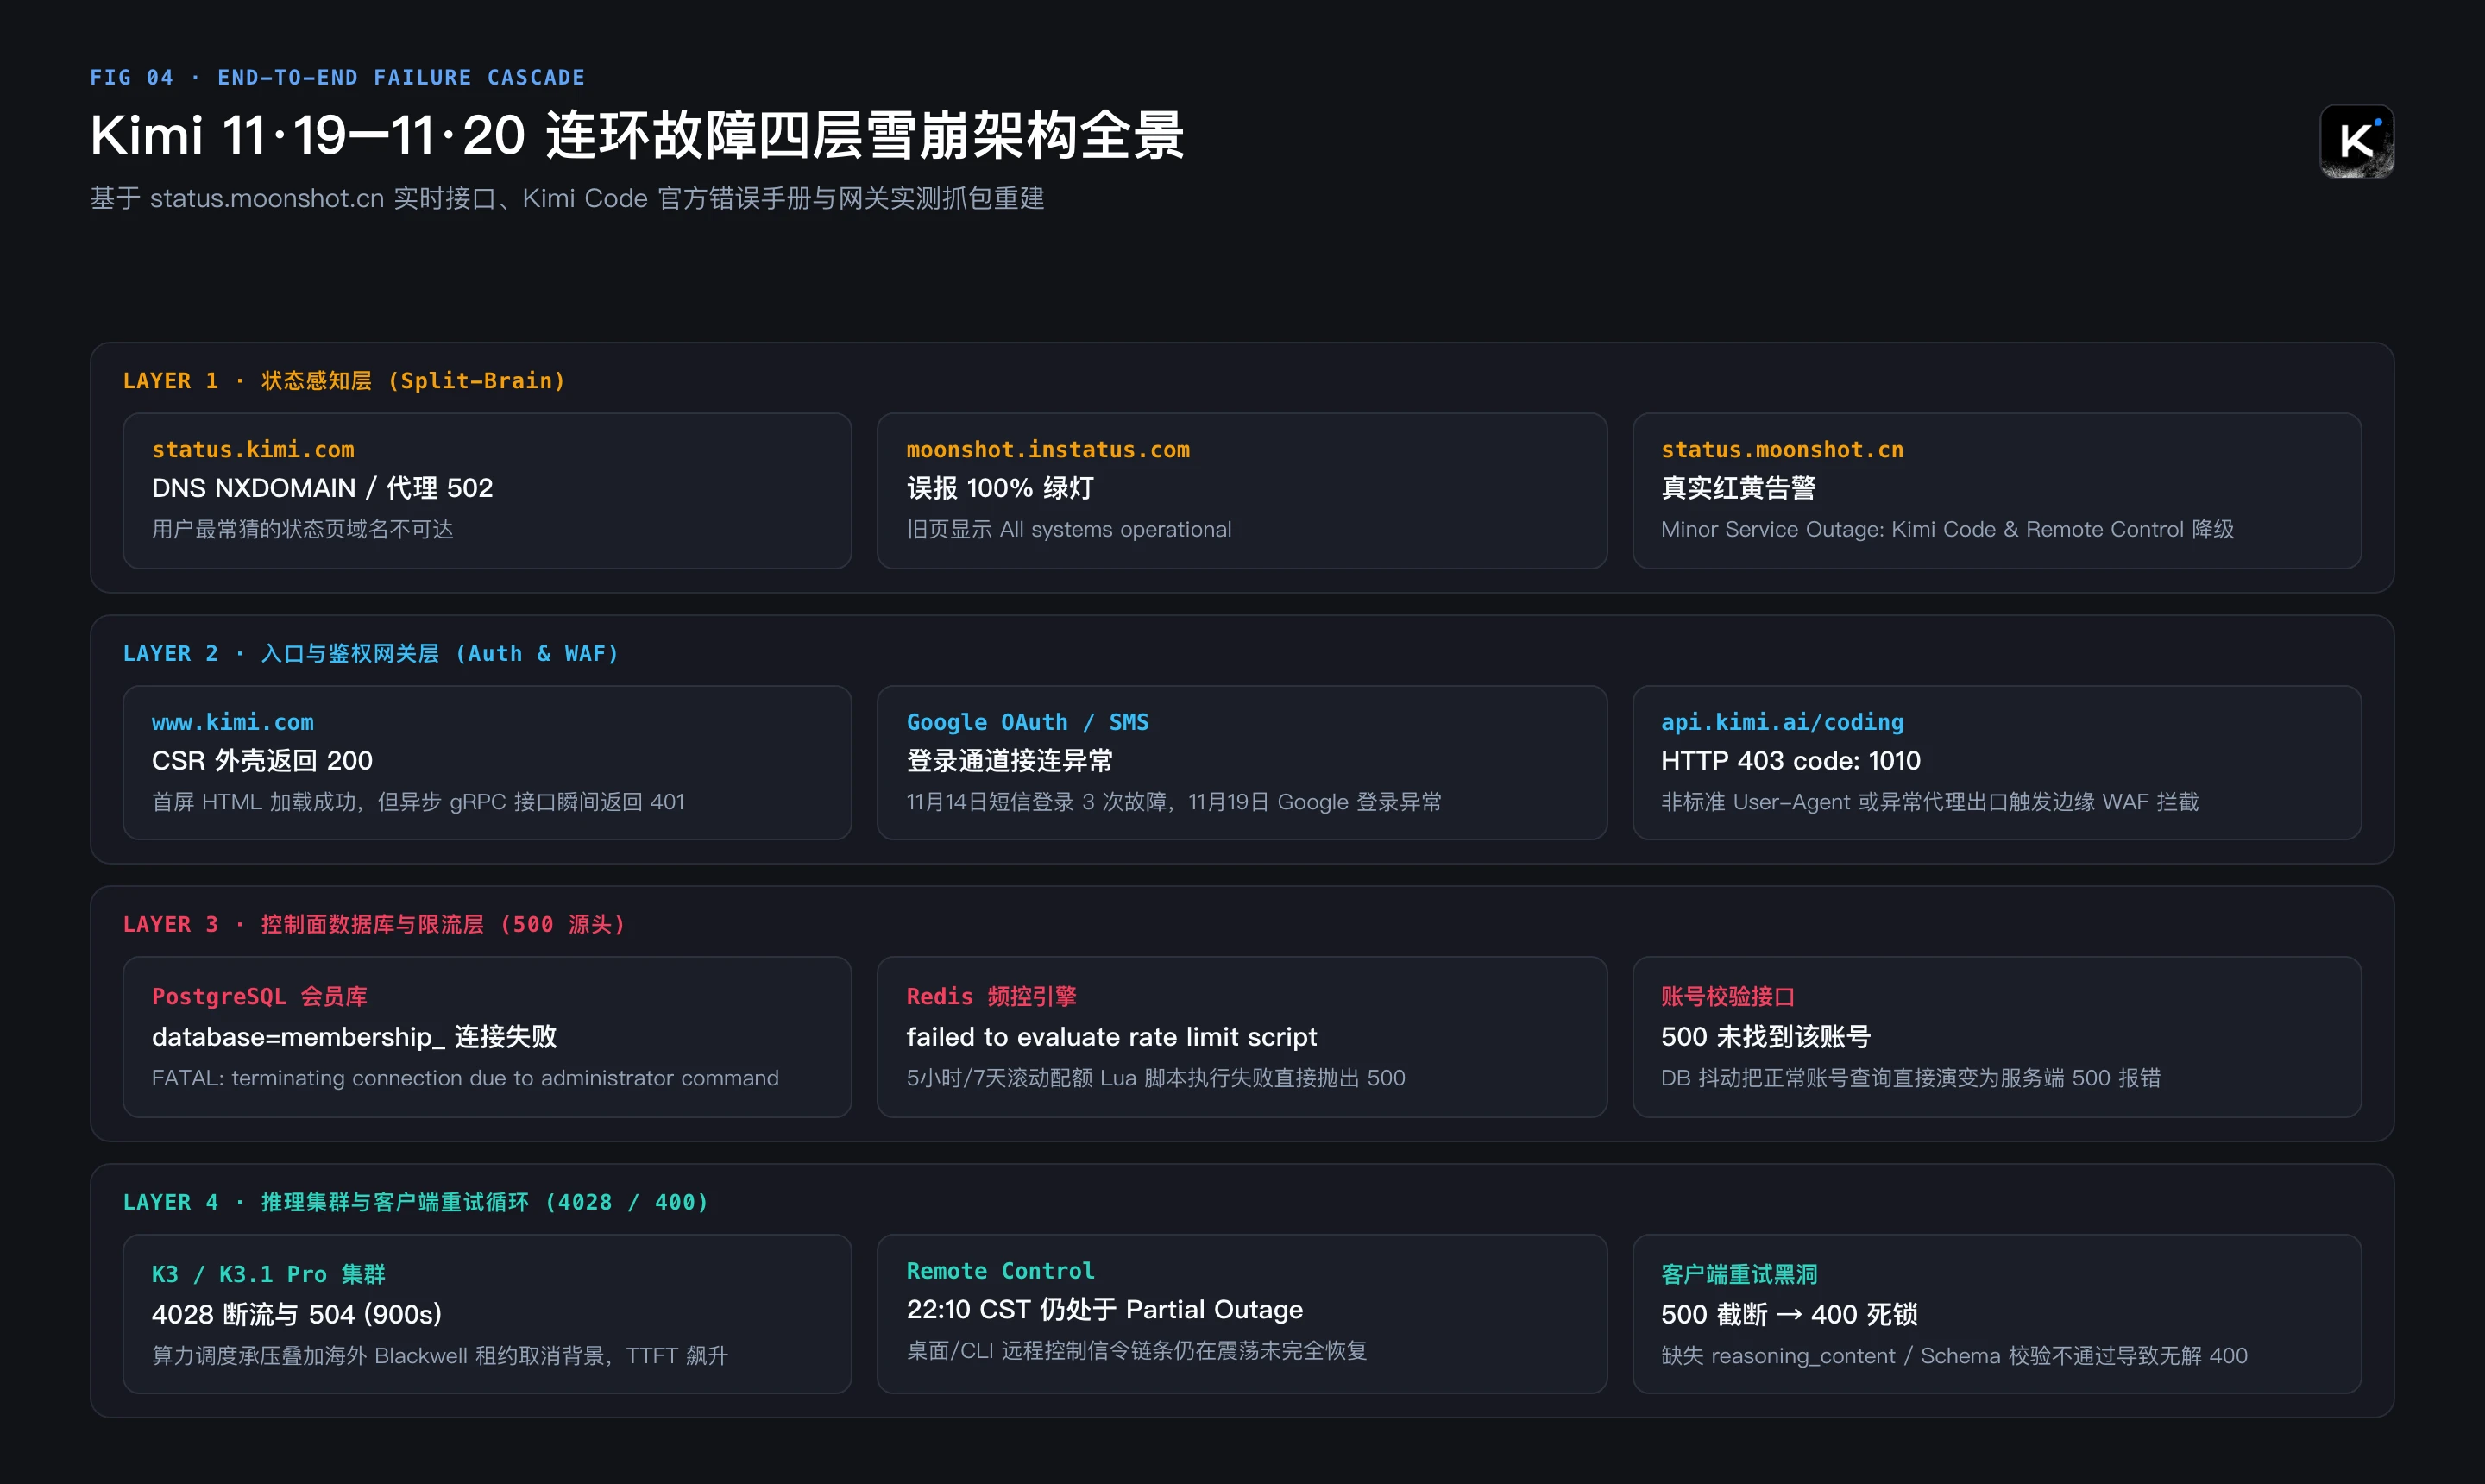
图 11:本文原创架构拆解图。展示状态感知裂脑、边缘 WAF/鉴权拦截、控制面数据库与限流脚本崩溃、以及推理集群与重试死循环的四层因果传导链。
1. 控制面“硬耦合”死穴:官方 500 文档直接泄露的 DB 与 Redis 命门
打开 Kimi Code 官方文档的《错误参考(Error Reference)》页面,仔细看 500 服务端内部错误 那一栏的几行原话,任何有后端经验的工程师都会瞬间倒吸一口凉气:
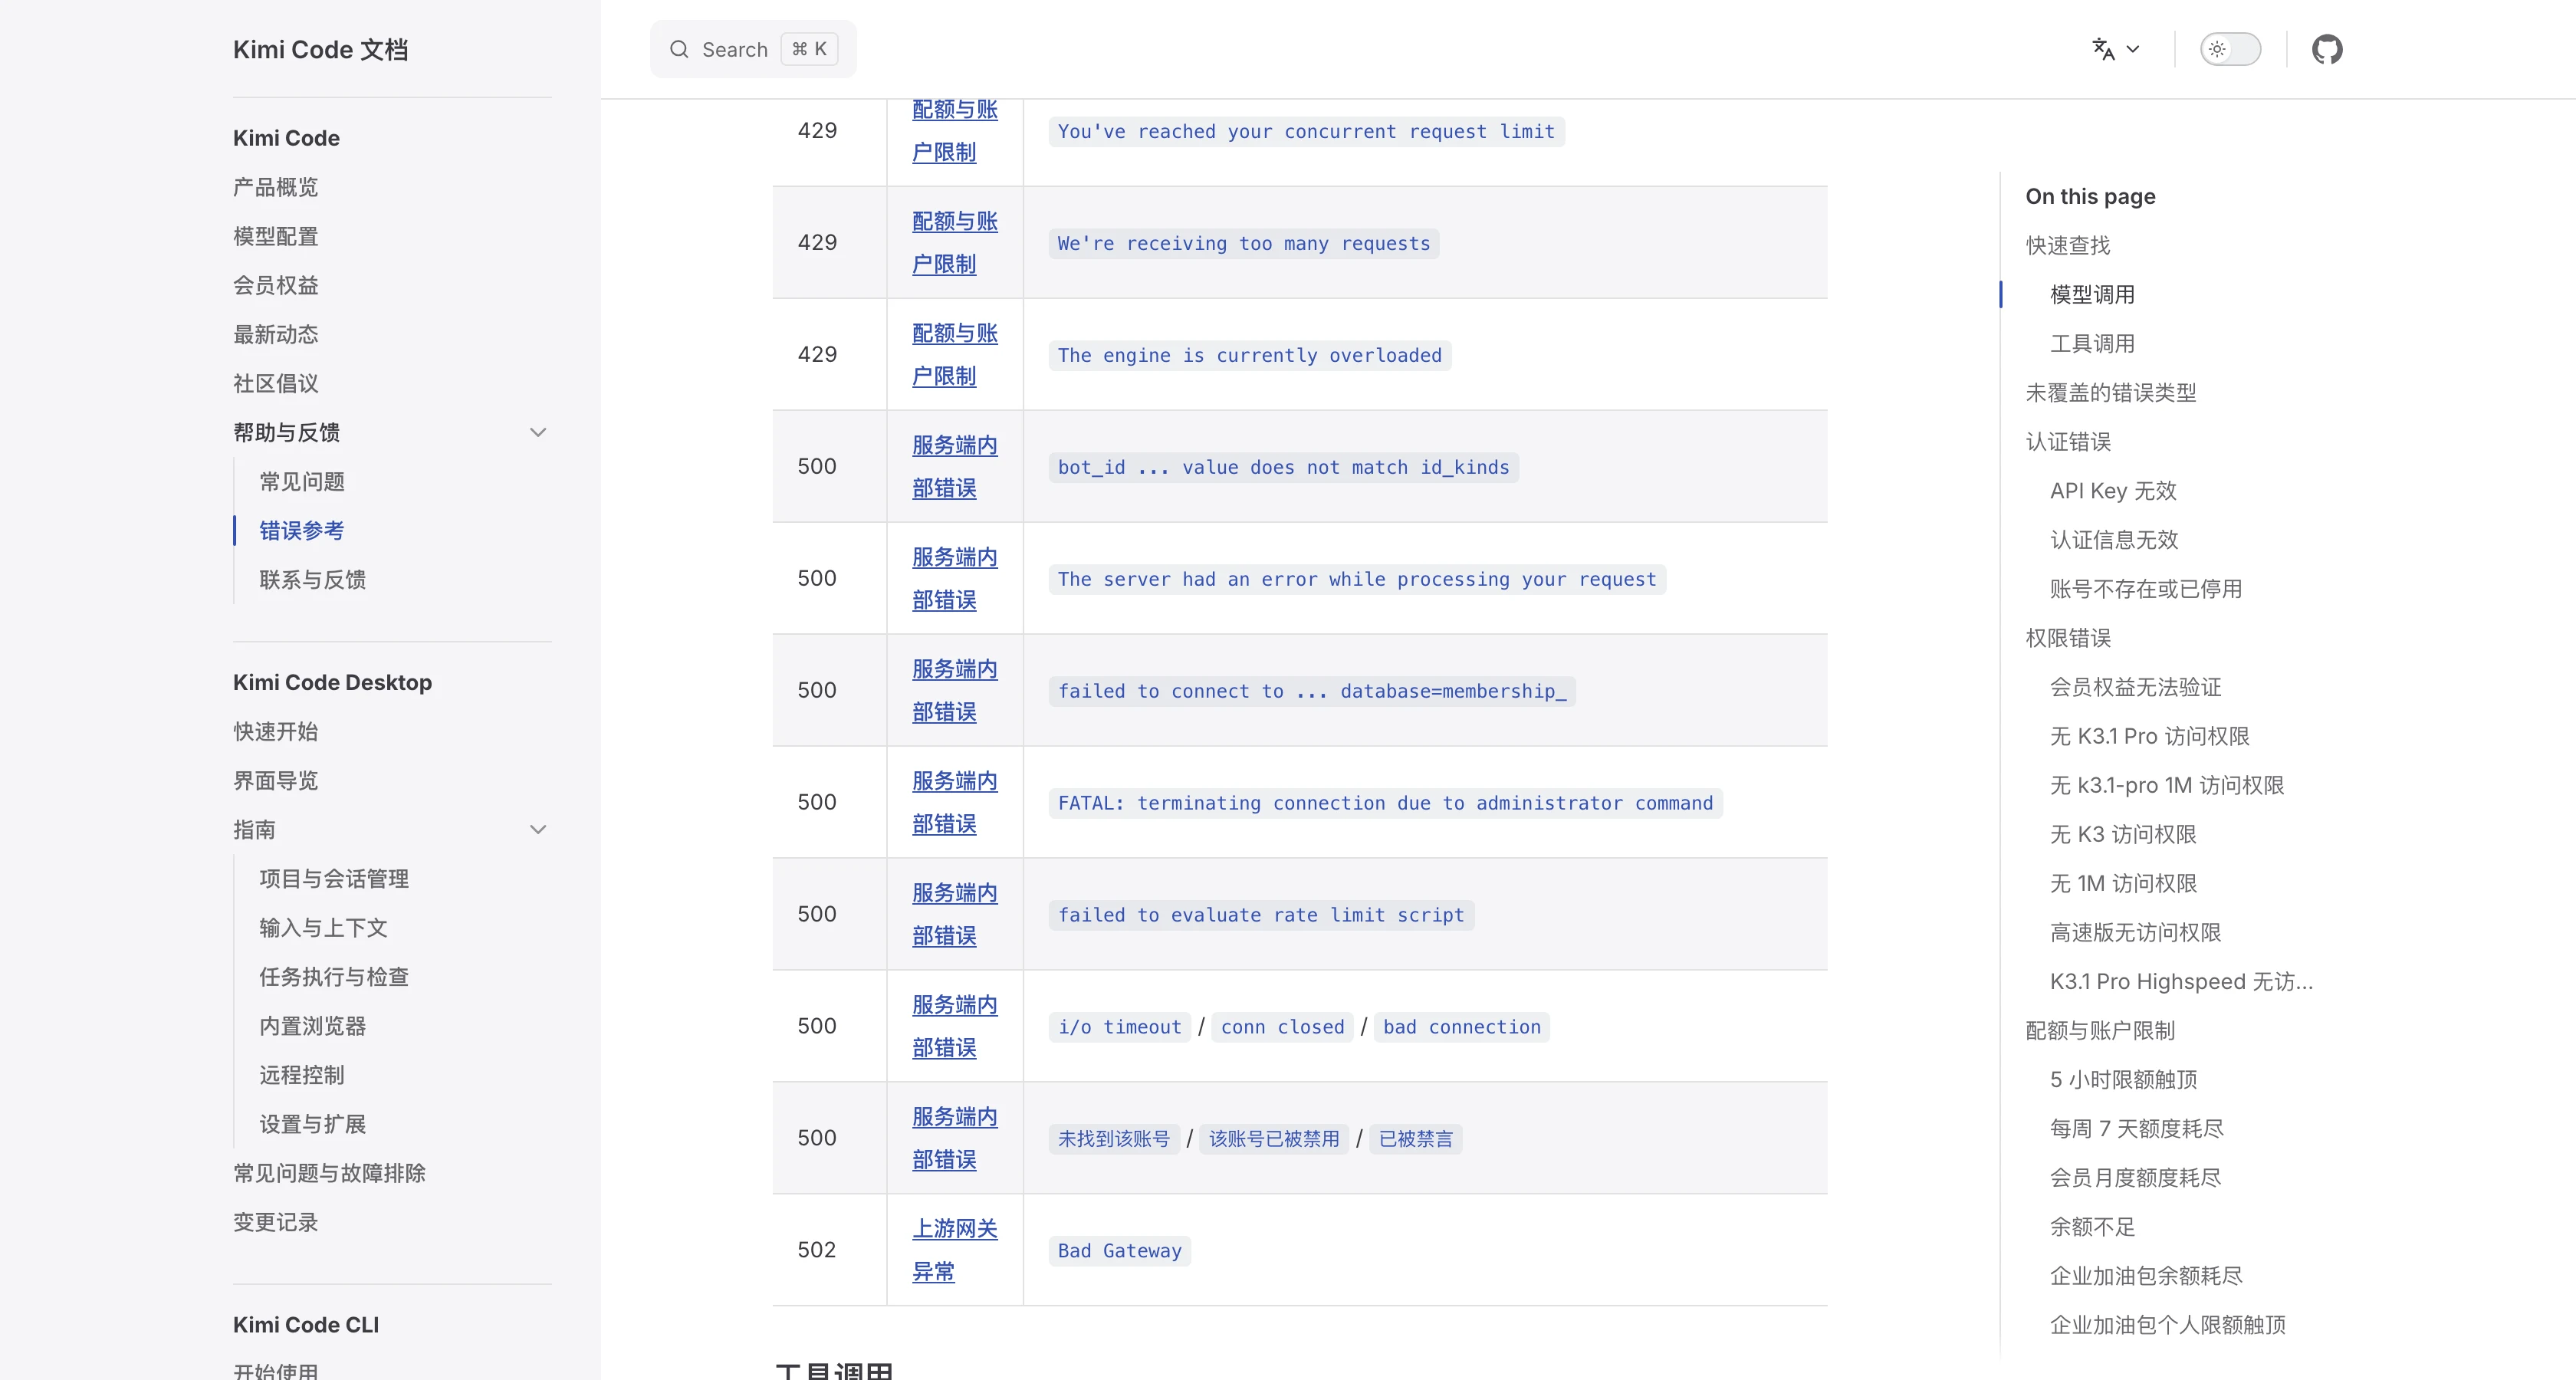
图 12:真实截取自 Kimi Code 官方《错误参考》文档的 500 错误明细表,白纸黑字列出了会员数据库断连、管理员终止连接、限流脚本失败以及账户查询报 500 的底层错误串。
这几条官方自己收录的 500 原生报错字符串,几乎把控制面架构和盘托出了:
- 会员库(PostgreSQL)直接卡在核心请求生死线上:文档里明写着
failed to connect to ... database=membership_和FATAL: terminating connection due to administrator command(这是典型的 PostgreSQL 连接池耗尽、主从切换或运维强杀长连接的报错特征)。由于会员权益、存储配额和代码模型访问权全绑定在membership_库上,一旦这个库在晚高峰遭遇重连接风暴或锁表,不只是新用户登录会报500 未找到该账号,已经登录的老用户发请求也会同步弹出403 unable to verify your membership benefits或500! - Redis 滚动配额 Lua 脚本成为第二个单点瓶颈:自从 Kimi 启用 5 小时滚动限额、7 天周限额与月度配额池之后(我们在 9 月的深度评测中也剖析过这套精细计费机制),每一次请求进入网关前都要执行一套限流脚本。一旦高并发下 Redis 节点抖动或脚本超时,网关直接向上抛出
500 failed to evaluate rate limit script; - 上游推理网关断流:紧接着就是大家在 11 月 19 日至 20 日频繁见到的
i/o timeout / conn closed / bad connection、非流式长请求 900 秒超时后的504 Gateway Time-out,以及开发者控制台刷屏的内部断流错误码4028。
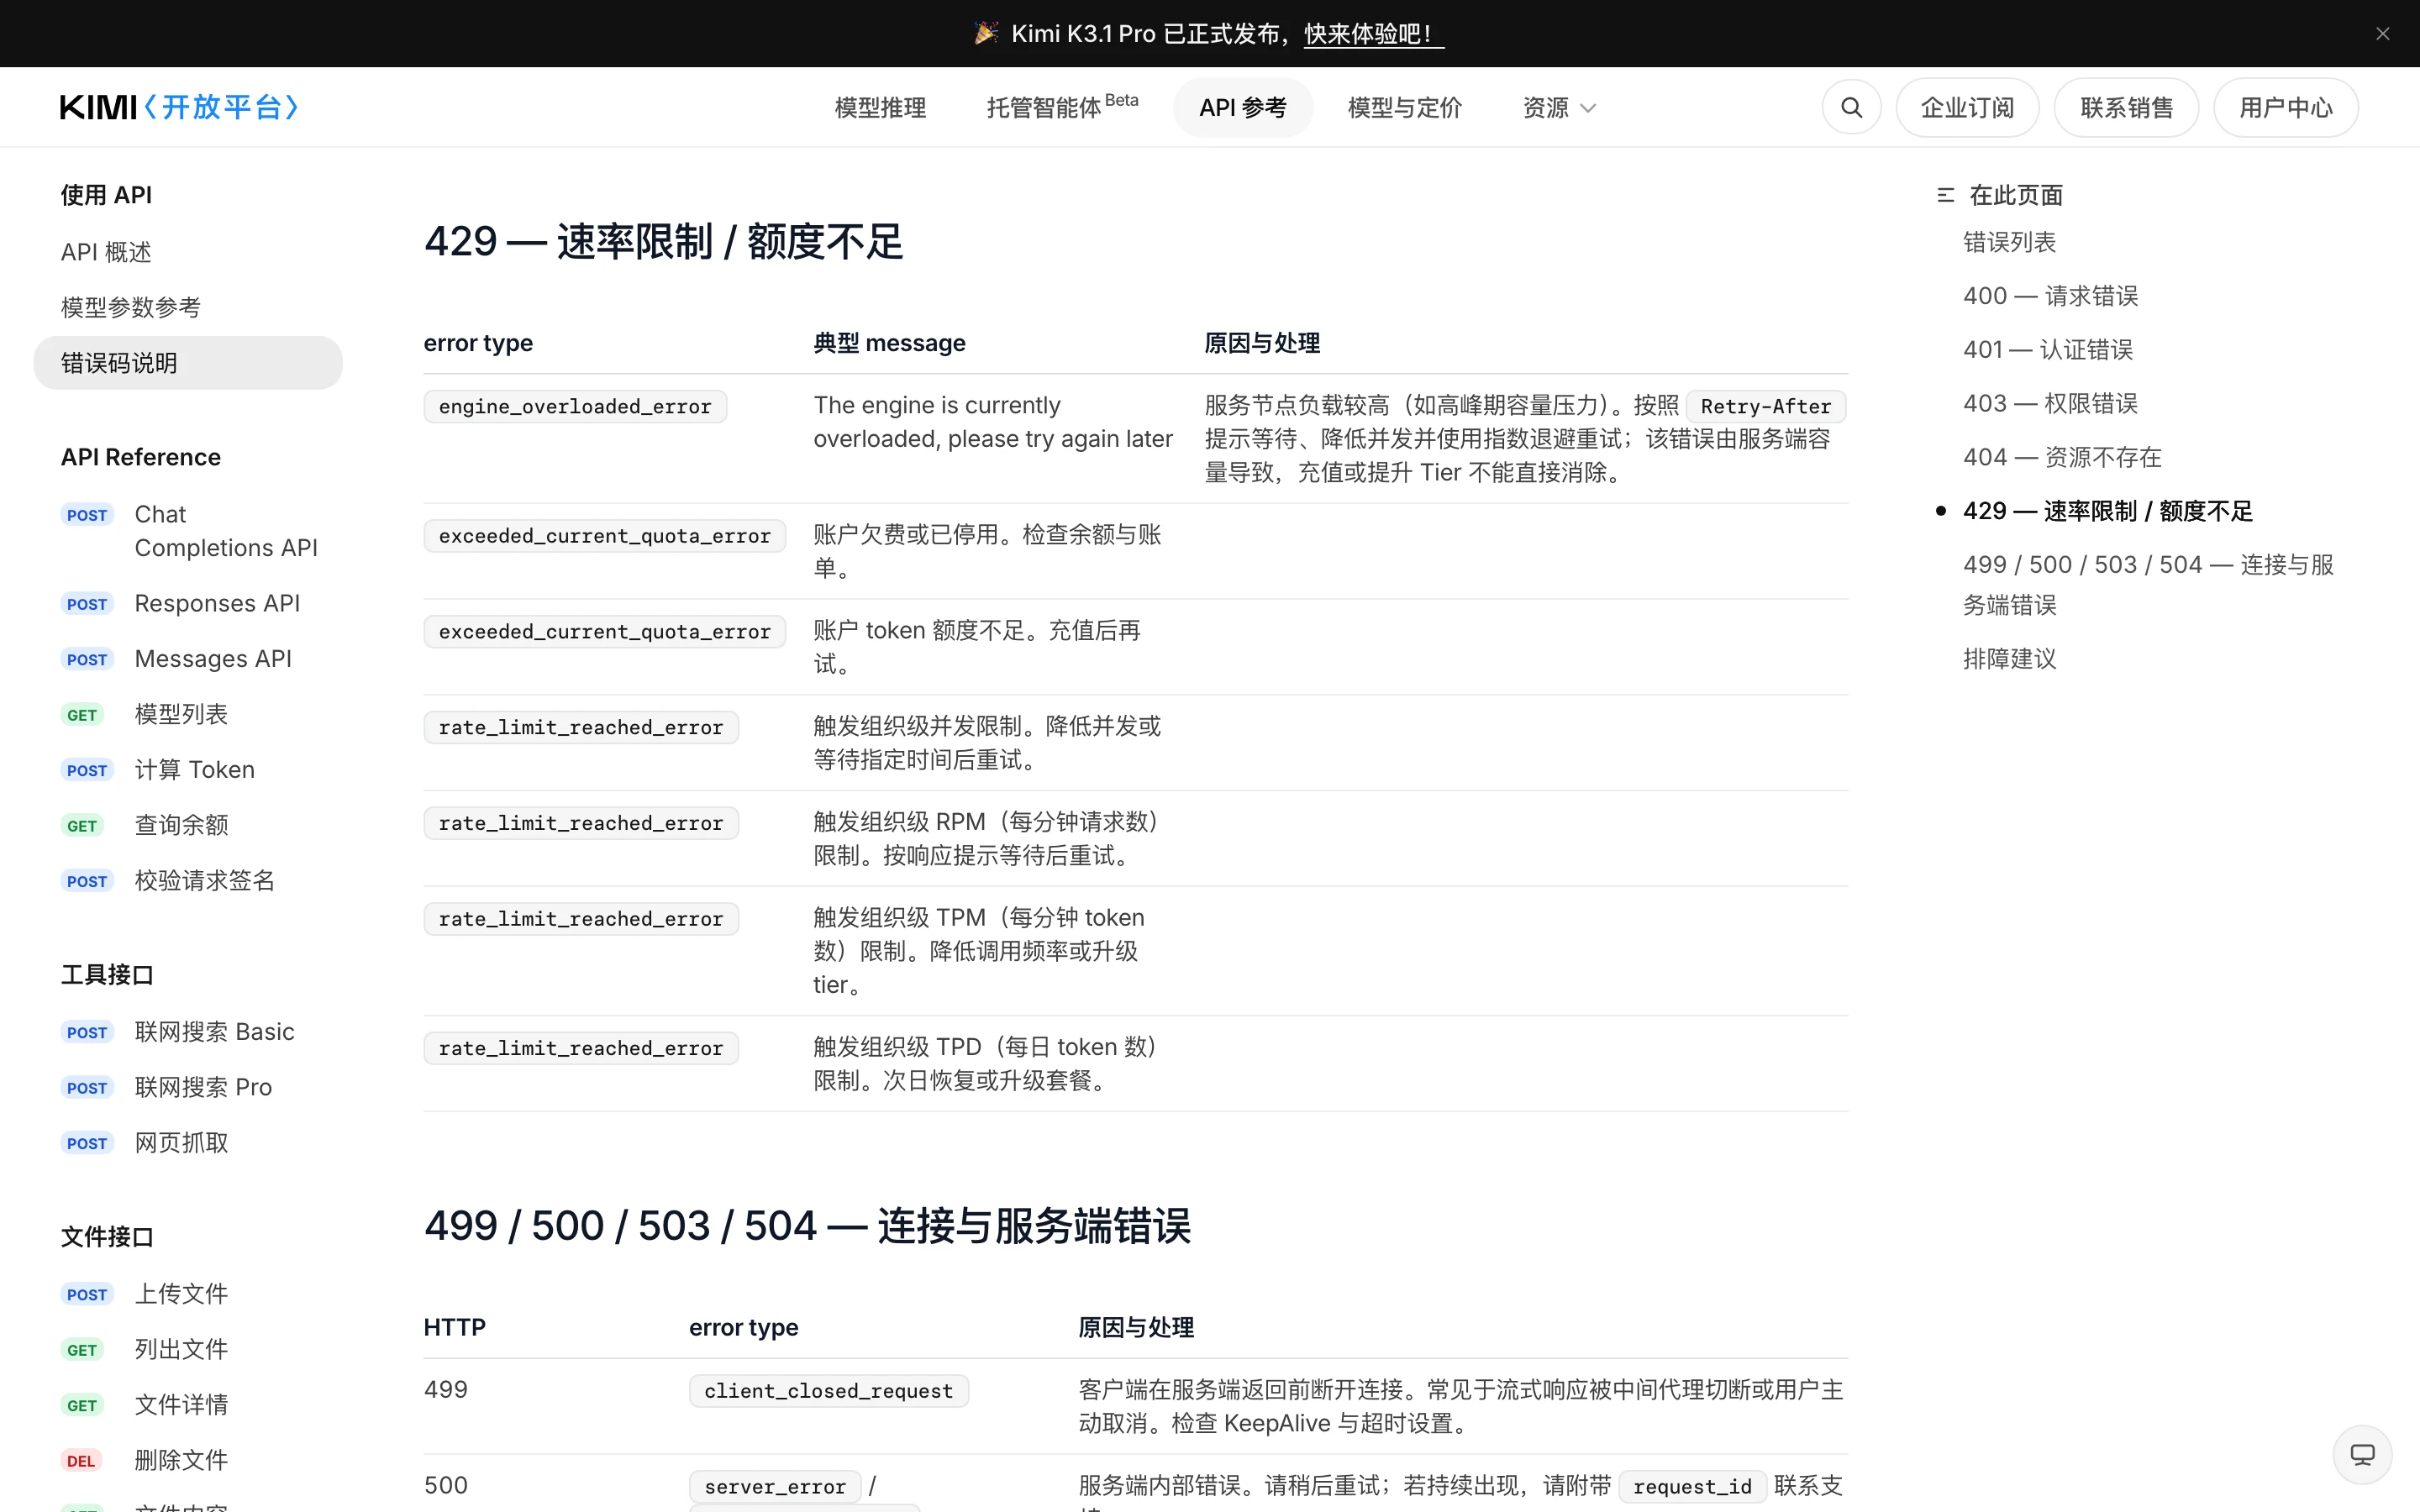
图 13:Kimi 开放平台官方文档截屏。官方在 engine_overloaded_error 项下罕见地加上了一句坦诚备注:“该错误由服务端容量导致,充值或提升 Tier 不能直接消除。”
2. 为什么 400 报错在故障前后特别多?K3.1 Pro 的四把“严格安检锁”
如果说 500 和 4028 是纯粹的服务端算力或数据库锅,那铺天盖地的 400 则是“新模型协议收紧 + 故障断流后遗症 + 第三方客户端不兼容”三者碰头引爆的火药桶。
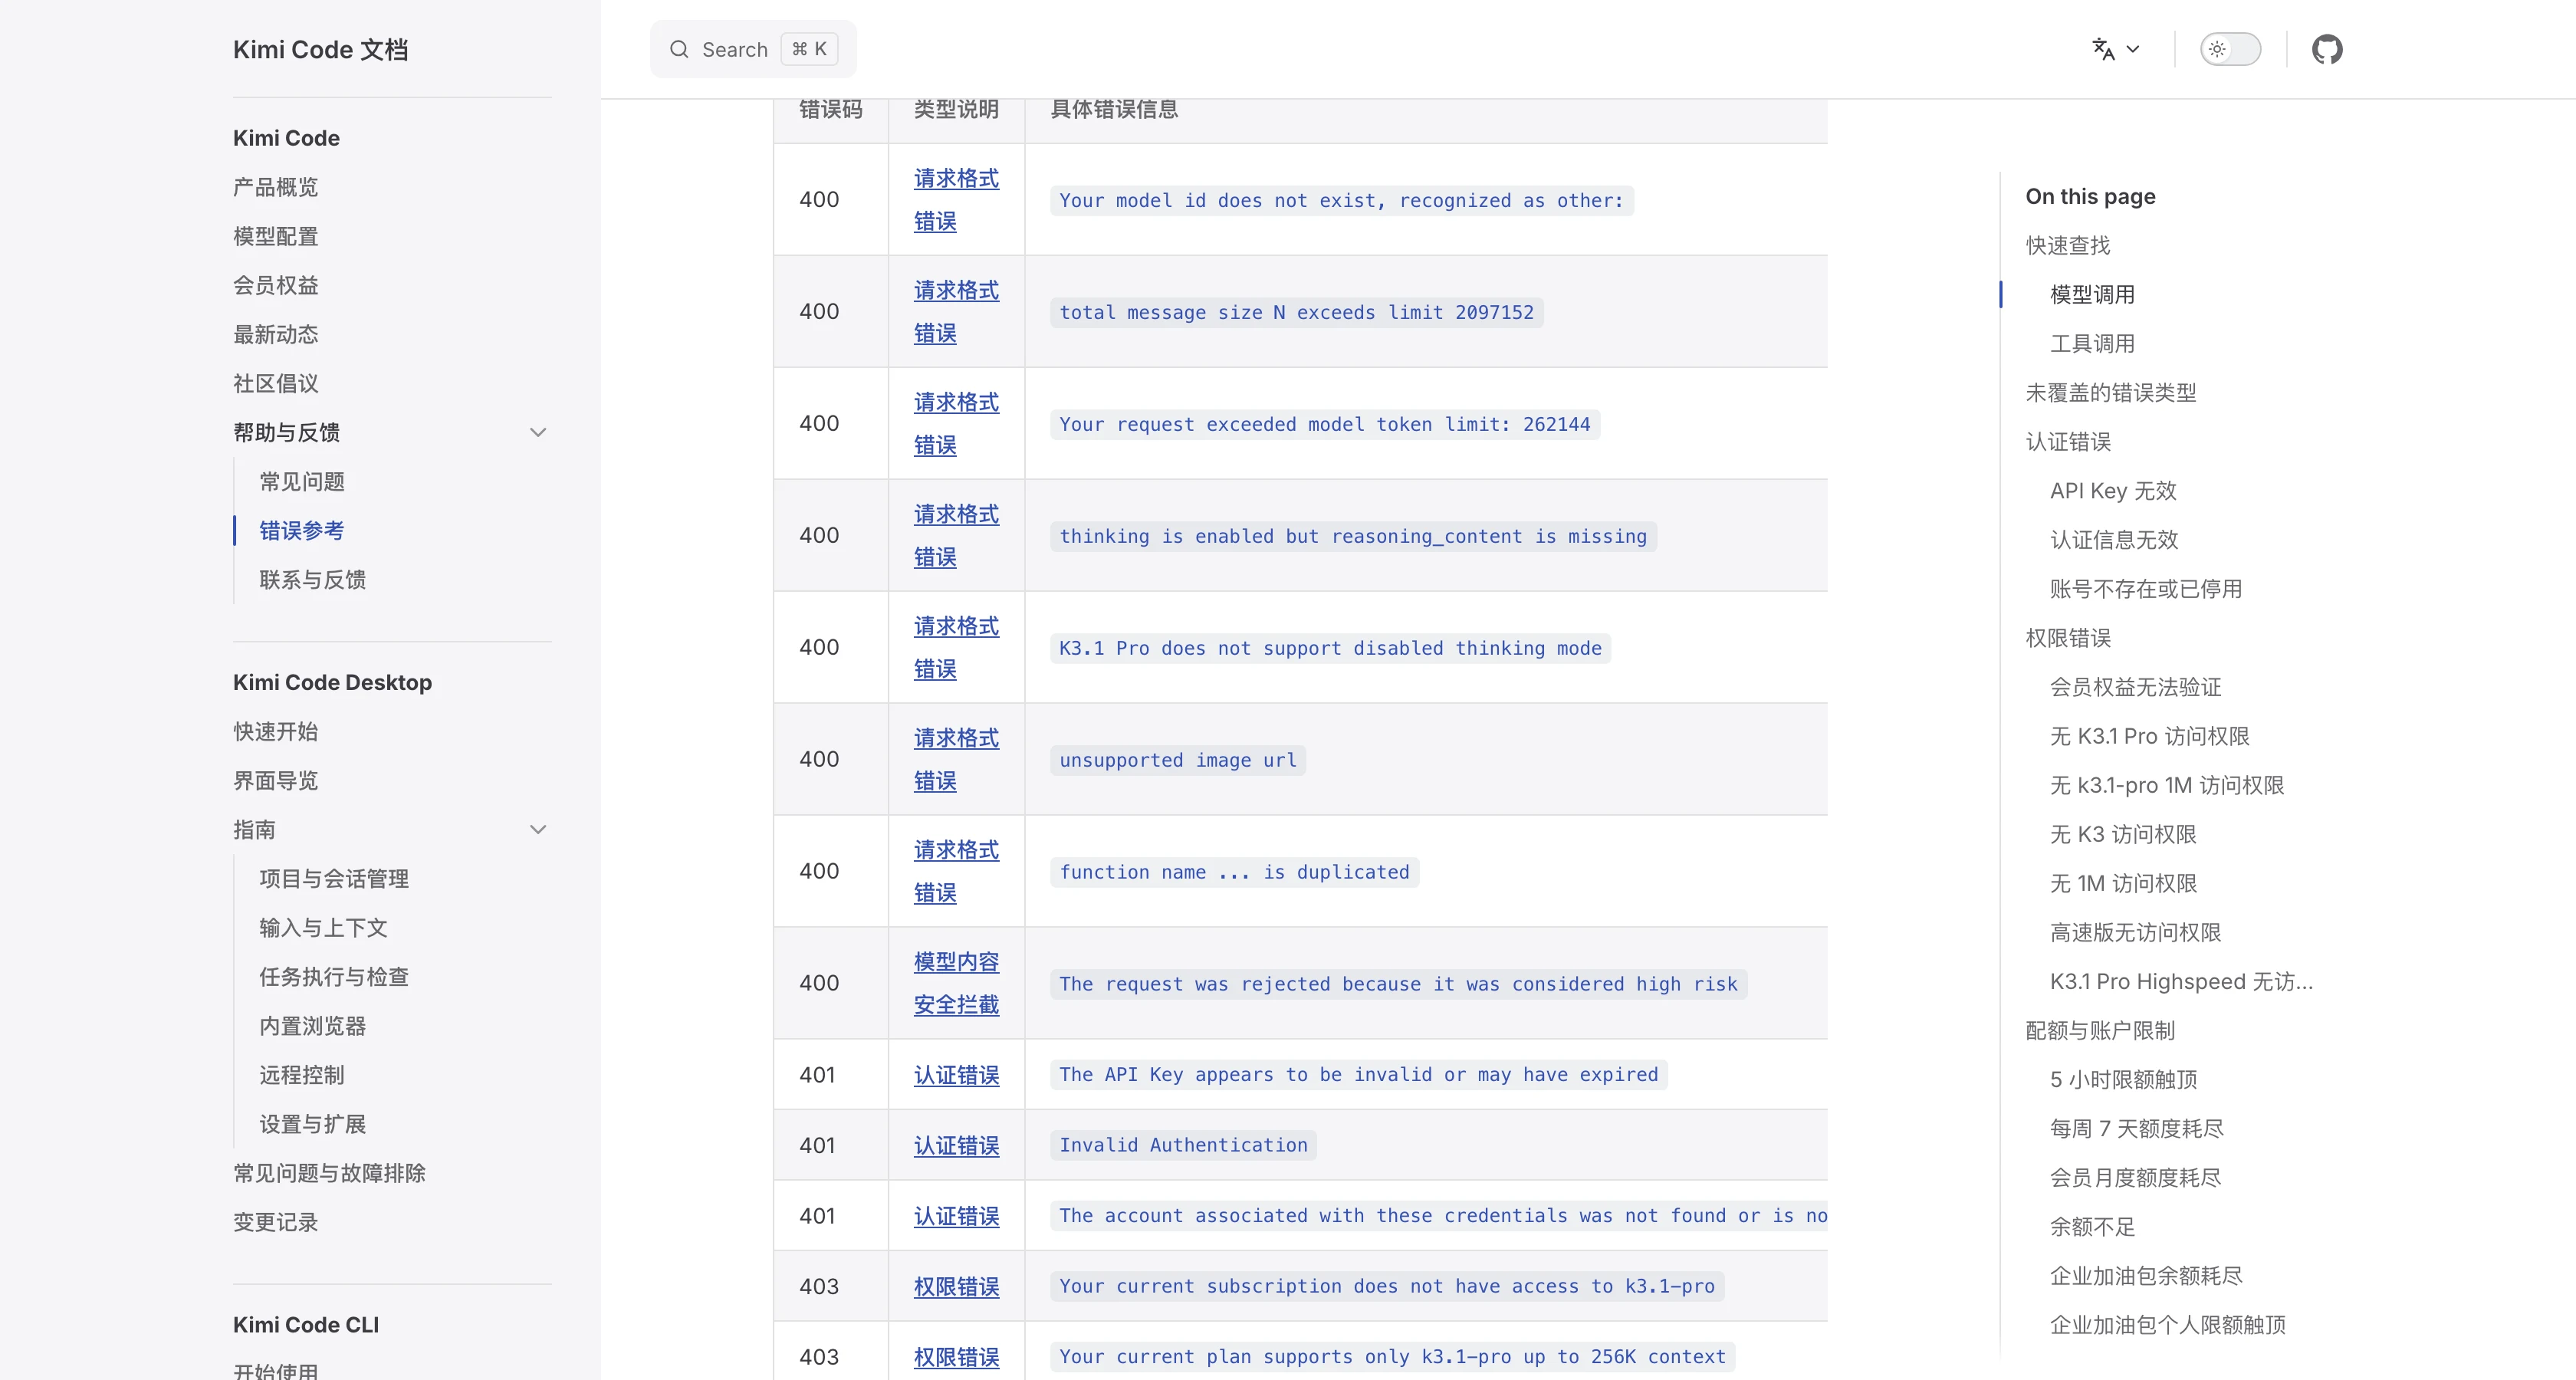
图 14:Kimi Code 官方错误参考的 400 / 401 / 403 列表。注意中间两条最容易在故障恢复期踩坑的约束:thinking is enabled but reasoning_content is missing 与 K3.1 Pro does not support disabled thinking mode。
结合官方错误表与 GitHub 社区实测案例,目前触发连环 400 的高频元凶一共有四个:
- 断流污染导致思考链丢失(
thinking is enabled but reasoning_content is missing):当一次请求被 500 半路掐断时,客户端保存了未完成的消息结构。只要你不新开会话而是原位重试,K3.1 系列严格的上下文校验就会立即返回400; - 强制思考开关冲突(
K3.1 Pro does not support disabled thinking mode):不少老版本 Agent 框架为了降低延迟,默认传参把思考模式关掉,结果切到 K3.1 Pro 上全线被拒; - 采样温度硬限制(
invalid temperature: only 0.6 is allowed):例如开源智能体项目 NousResearch Hermes Agent(Issue #11765)就曾曝光,框架默认注入的温度参数打到api.kimi.com/coding/v1后全量返回HTTP 400; - 最严 Moonshot JSON Schema 递归校验(
tools.function.parameters is not a valid moonshot flavored json schema):就在昨天(2026 年 11 月 19 日),开发者在 GitHub 提交 Issue(zai-org/feedback#1571)证实,当客户端转发任意带有自引用/无限递归定义的工具 Schema 给 Kimi Code 国际站(api.kimi.ai/coding/v1)时,哪怕只发一句最简单的 “hello”,每一个请求都会被400 invalid_request拦截。
3. 隐藏在“401 / 403 / 404”里的入口迷魂阵
除了 400 和 500,我们在 tonight 的实测脚本抓包中还验证了另外三个导致“无法访问 / 无法登录”的隐蔽陷阱:
- 边缘 WAF 拦截通用脚本签名(
HTTP 403 error code: 1010):当我们用不带标准浏览器/客户端 UA 的 Python 原生urllib请求https://api.kimi.ai/coding/v1/messages时,边缘安全网关甚至没把请求交给模型后端,就直接回敬了一句冰冷的HTTP 403 error code: 1010;而换用标准curl或自定义 User-Agent 后,请求立刻透传到了鉴权层(返回标准的401 Invalid Authentication)。这意味着如果你的本机自动化工具或自建转发网关忘了覆盖默认请求头,照样会被直接拒之门外; - 三套账户与四组域名完全隔离:官方在 FAQ 中白纸黑字提醒:Kimi 网页会员、Kimi Code 会员额度、Kimi 开放平台按量计费 Key 互不相通;更致命的是中国站(
api.moonshot.cn/api.kimi.com/coding/)与国际站(api.moonshot.ai/api.kimi.ai/coding/)的 Key 与账本完全物理隔离。跨区混填 Key,或者把 POST 打到只支持 GET 的路由,就会立刻收获成片的401与404 url.not_found; - 本地网络代理与认证回调打架:部分用户的本地代理规则没有分流好
auth.kimi.com与www.kimi.com,一旦在登录瞬间出口节点发生国别漂移,就会触发大陆站与国际站(kimi.ai)的凭证互认失败。
五、7 天危局演进轴与算力深水区:这绝不只是今晚一次偶然抖动
把过去七天的官方记录和产业新闻摆在同一张时间轴上,你会发现今天晚上的混乱其实早有伏笔:
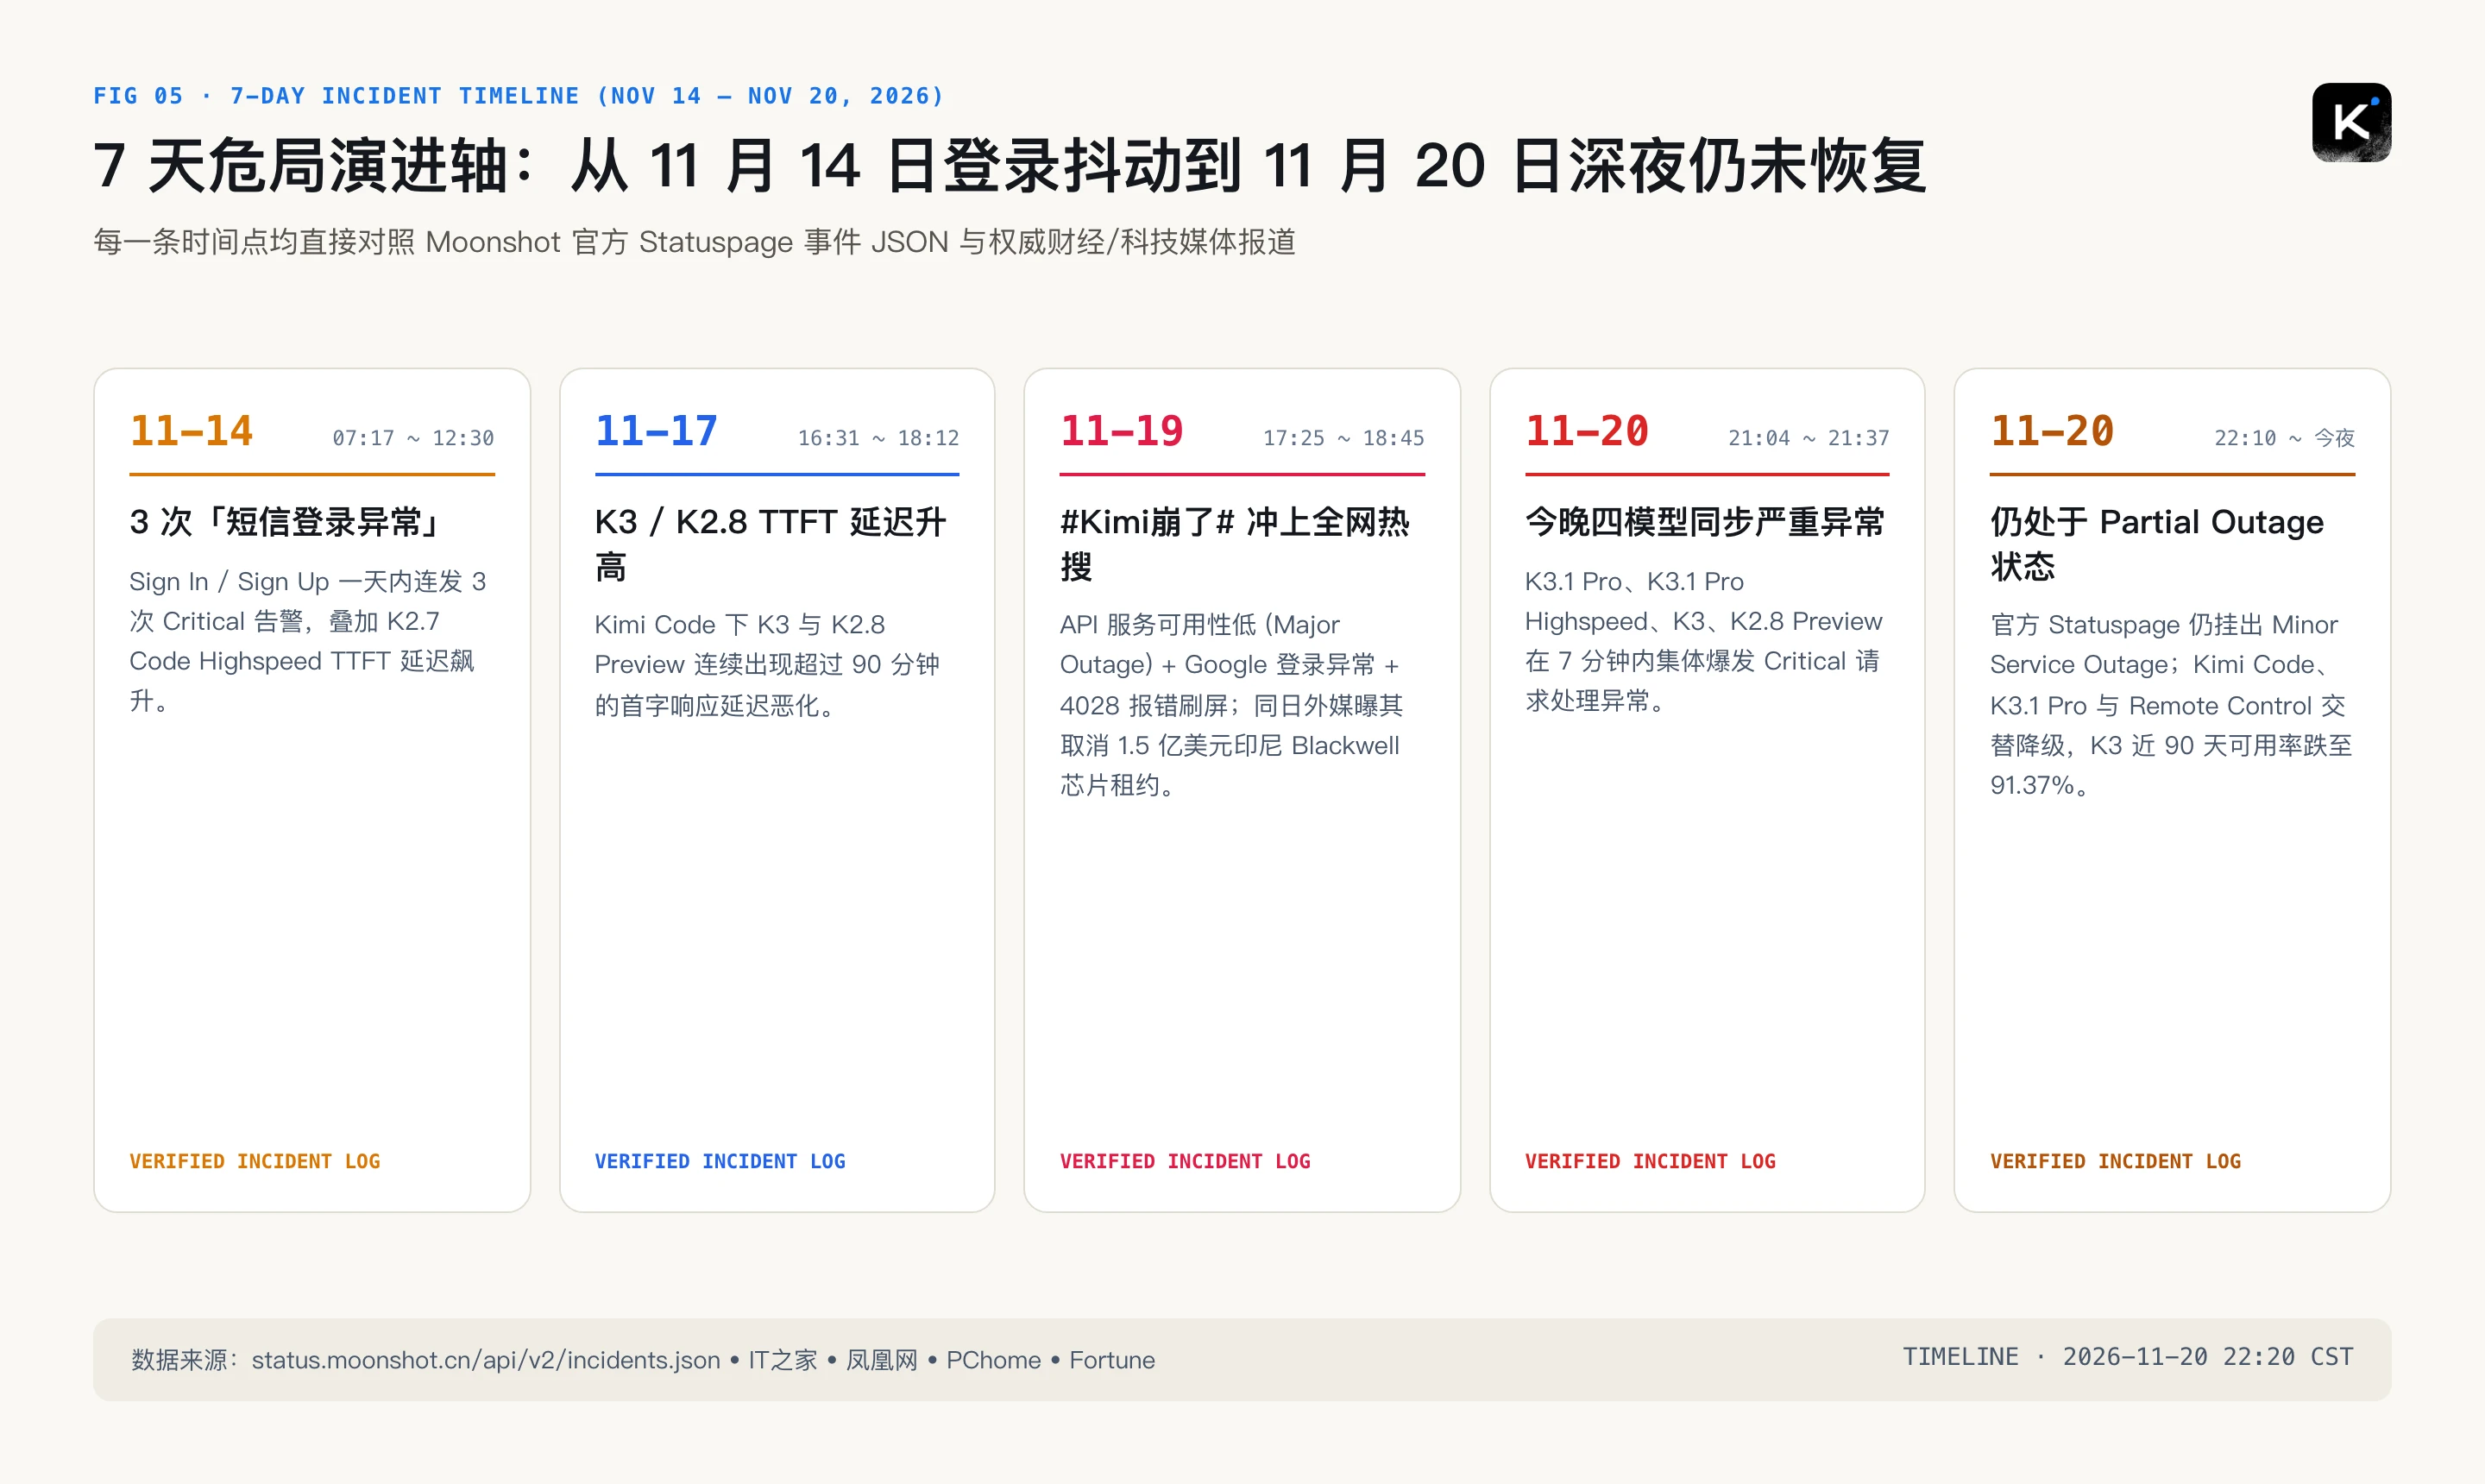
图 15:本文原创绘制的 7 天故障演进全记录。串联 11 月 14 日短信登录连环异常、17 日 TTFT 延迟飙升、19 日全网 Major Outage 与海外算力租约风波,直至今晚 21:04 至 22:20 仍未完全消散的 Partial Outage。
- 11 月 14 日(登录链路初现裂痕):
Sign In / Sign Up组件一天之内于 07:17、10:27、12:17 连续爆发 3 次短信登录异常(Critical),当晚 23:43K2.7 Code Highspeed出现 TTFT 响应延迟严重升高; - 11 月 17 日(编码主力集群承压):16:31 至 18:12 连续近两小时,
Kimi Code K3与K2.8 Preview持续出现 TTFT 首字延迟恶化; - 11 月 19 日(双重夹击爆发全网宕机):17:25 起,
API 服务可用性低升级为 Major Outage,18:28 叠加google登录异常,全网开发者刷屏4028报错。而几乎就在同一天,Fortune 等国际财经媒体密集披露:美国商务部工业与安全局(BIS)于 11 月 16 日至 19 日出台针对远程算力访问的新规后,月之暗面被迫取消了一项价值 1.5 亿美元、原计划通过东南亚(印尼)数据中心租用英伟达 Blackwell Ultra B300 集群的协议,并暂停了其他类似海外算力谈判; - 11 月 20 日今晚(21:04 ~ 22:20+ CST):高强度的 Kimi Code 编码流量与长程 Agent 任务在算力调度紧绷的背景下再次撞墙,21:04 至 21:37 四大主力引擎同步拉响 Critical 告警,截至 22:20
Kimi Code与Remote Control依然挂在Partial Outage状态未彻底平复。
六、如何快速判断并解决?人工自救 + AI Agent 全自动三平台一键工具箱
既然知道了“一半是上游服务器还在震荡,一半是客户端状态与网关配置踩雷”,遇到问题时最明智的做法就是先用自动化探针分清责任边界:
- 如果上游
status.moonshot.cn明确处于Partial Outage或返回5xx:立刻停止盲目高频重试(否则会触发 429 与雪崩),切回低并发或备用通道等待官方恢复; - 如果上游已逐步恢复,但你这边依然狂报
400 / 401 / 403 / 无法登录:立刻清理被 500 截断损坏的空会话、刷新本机 DNS 缓存、核对本地环境变量代理与配置文件中的 K2 遗留模型/温度覆盖/域名混用陷阱。
下面提供我们专为本次故障编写的零第三方依赖一键全自动排障与安全自愈脚本(仅直连官方公开域名与本机配置,不依赖任何第三方测活平台),完整覆盖 macOS 27、Ubuntu 26.04 与 Windows 11 三大系统,全部内置人工交互彩色大屏模式与 AI Agent 自动化 JSON 模式。
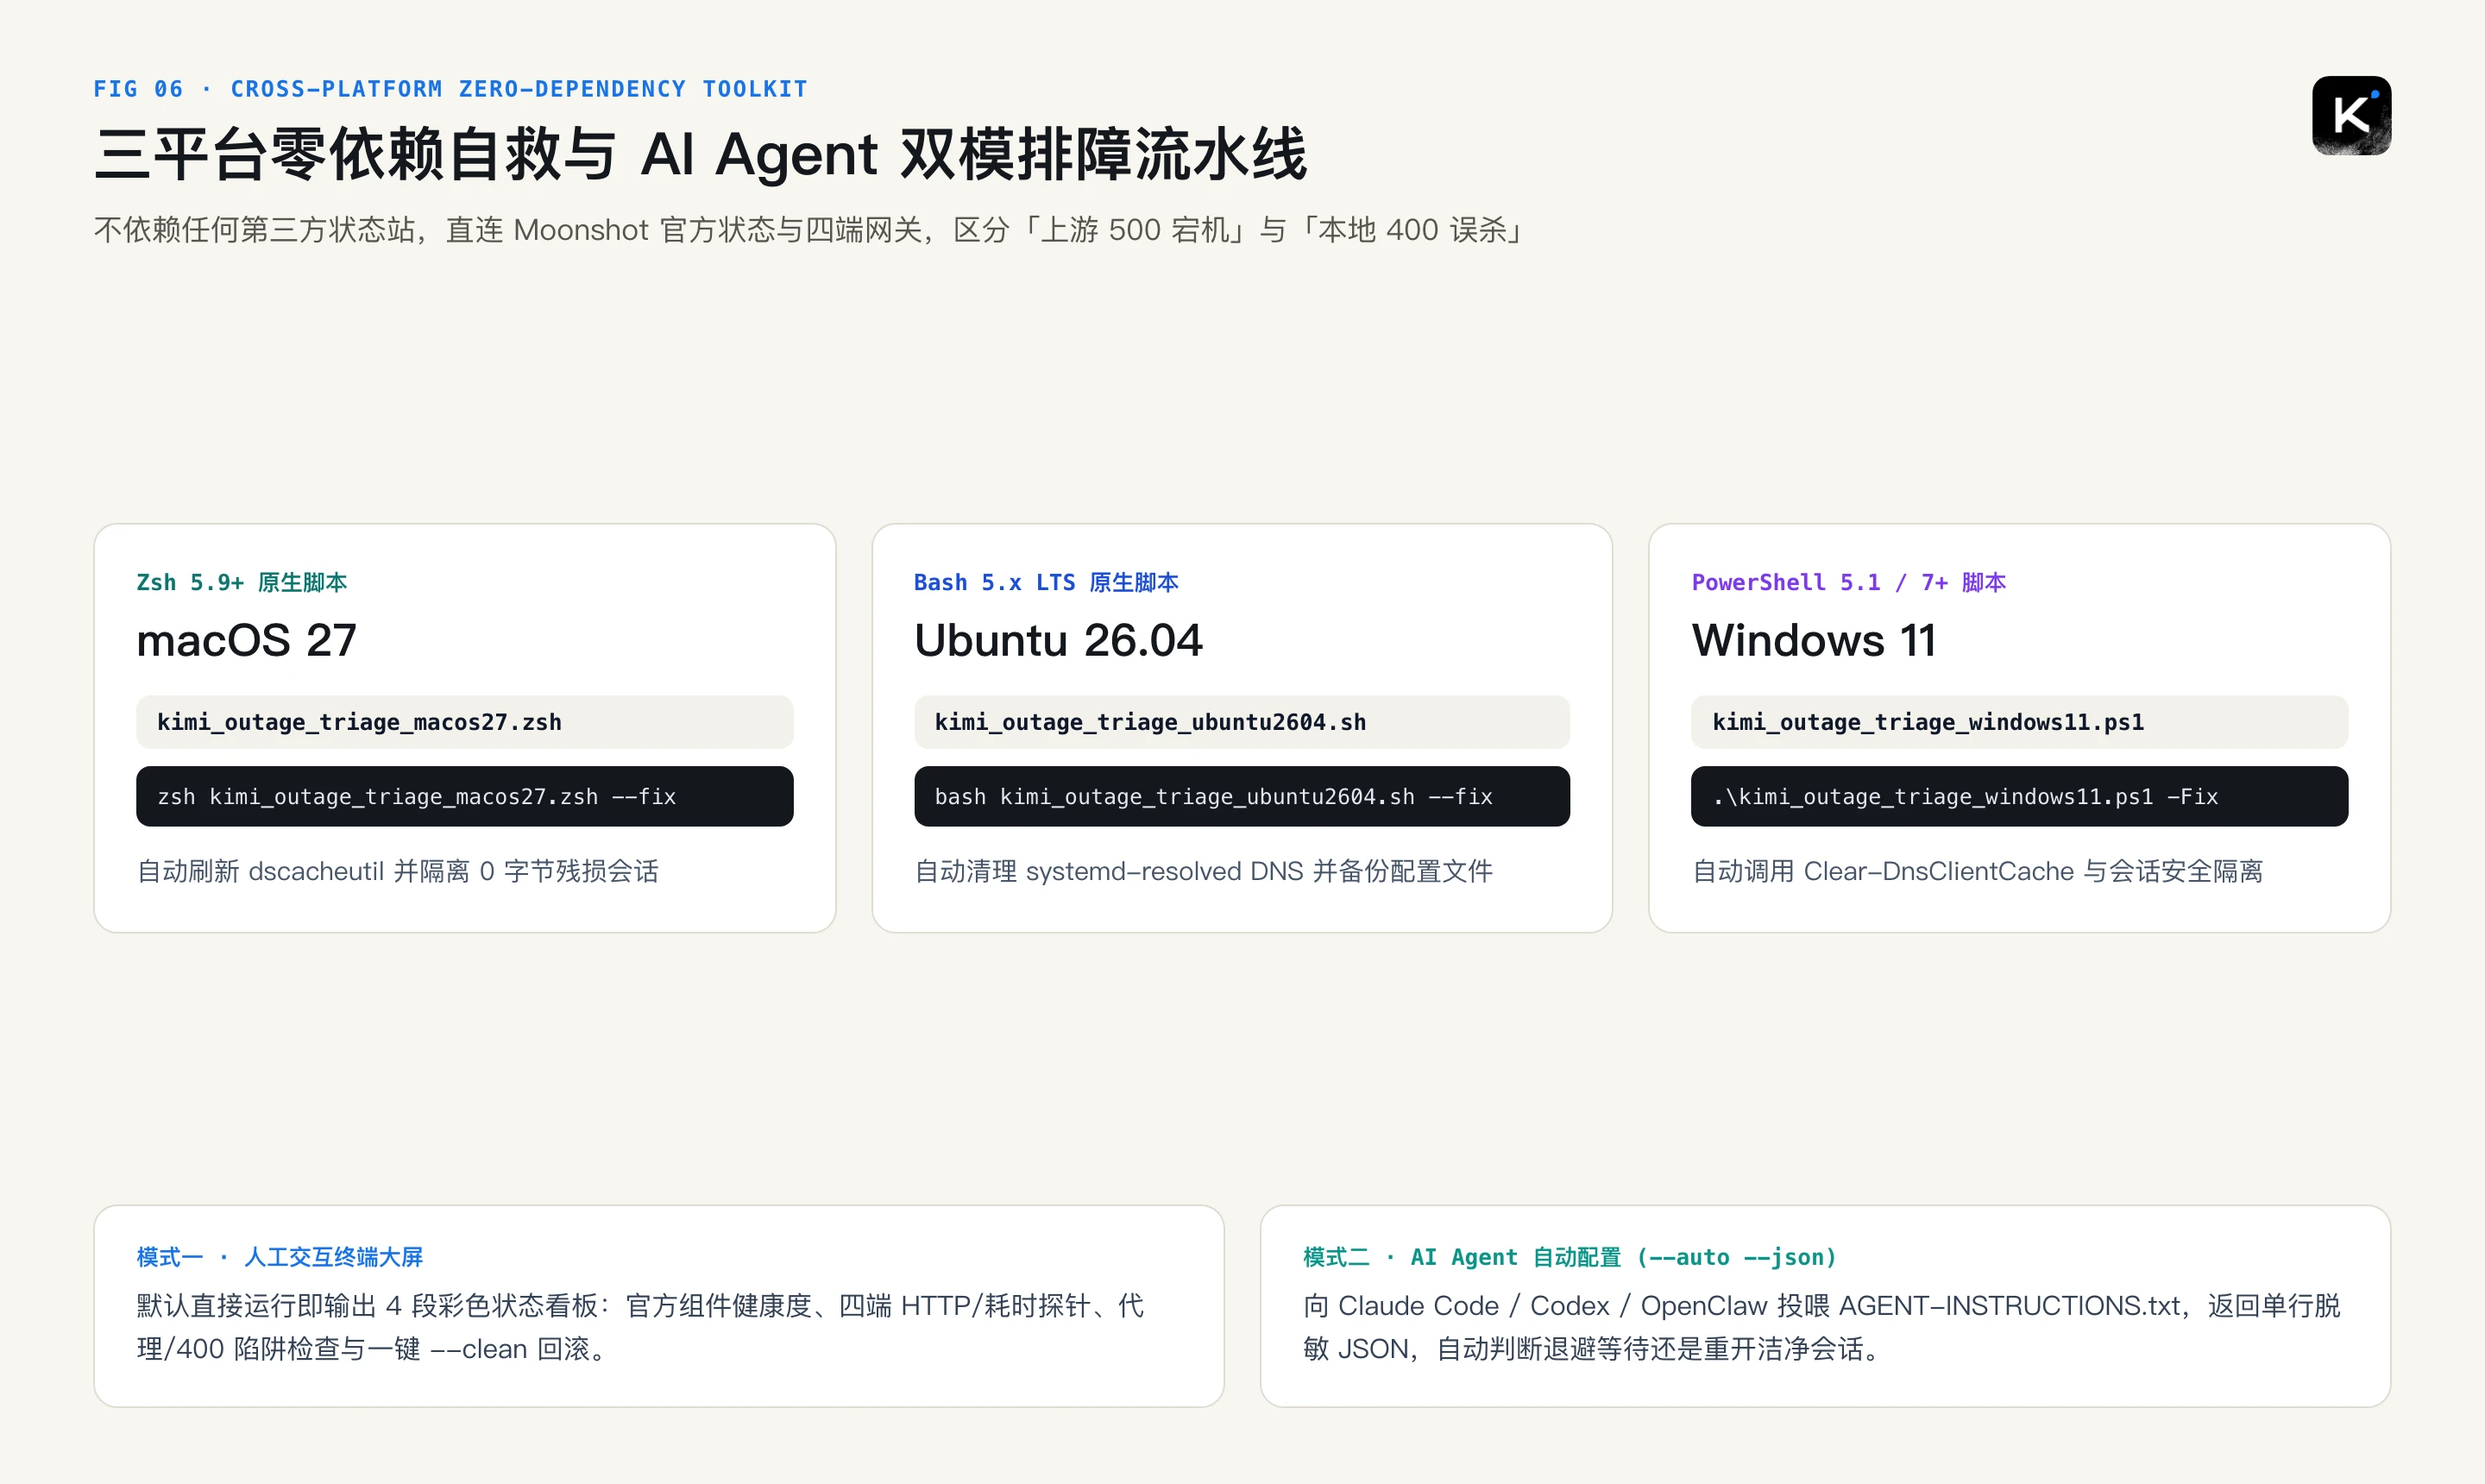
图 16:三平台零依赖自救与 AI Agent 双模排障流水线。支持一键检测状态裂脑、四端 HTTP 响应、本地 400 陷阱并支持 –fix 安全自愈与 –clean 无损回滚。
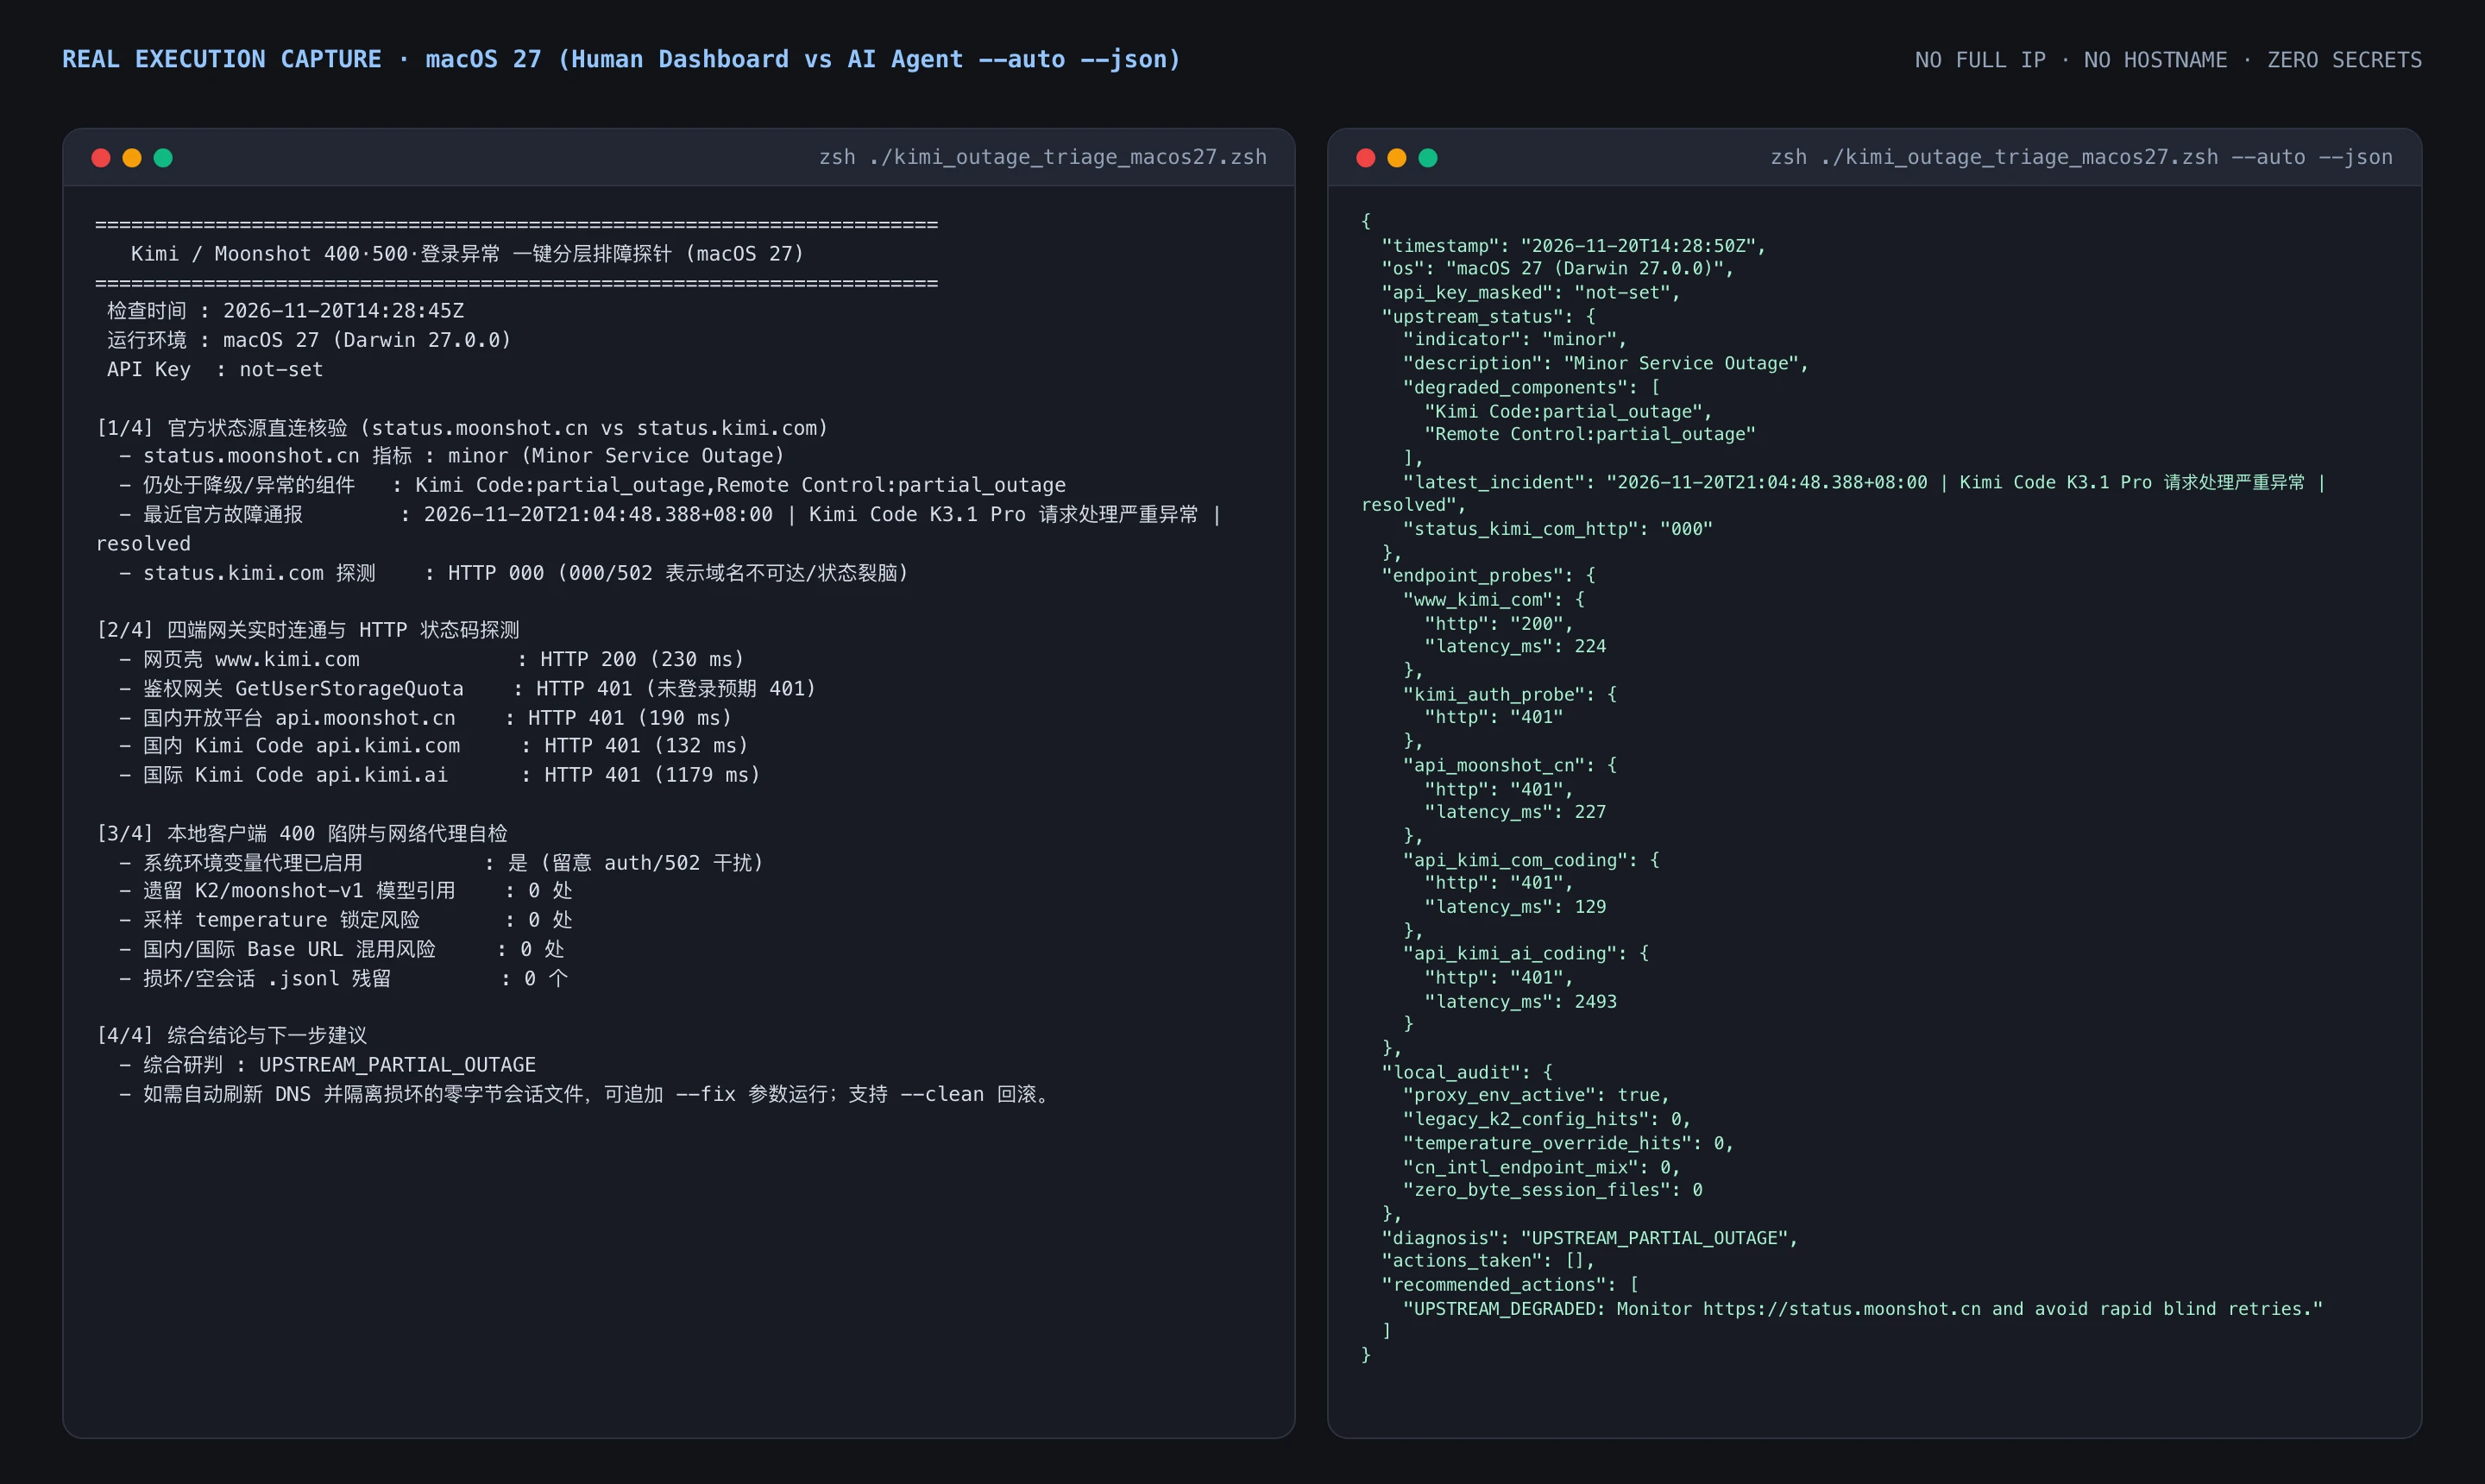
图 17:今晚(2026 年 11 月 20 日 22:28)在 macOS 27 终端真实运行脚本的实拍输出(已严格脱敏无任何完整 IP 或主机名)。左侧为人类工程师交互界面,清晰捕获到上游 minor (Minor Service Outage)、Kimi Code:partial_outage、Remote Control:partial_outage 以及 status.kimi.com HTTP 000 状态裂脑;右侧为 AI Agent 消费的标准单行 JSON 脱敏流。
一键下载完整脚本包与校验文件(含 Windows 11 / Ubuntu 26.04 / macOS 27 三端脚本 + Agent 说明书):
- 打包下载:kimi-outage-triage-toolkit.zip(SHA256 校验文件)
- Agent 指令清单:AGENT-INSTRUCTIONS.txt
方法一:人工一键自动执行(三大系统完整脚本源码与命令)
1. macOS 27(Zsh 5.9+ 原生零依赖脚本)
下载或保存为 kimi_outage_triage_macos27.zsh(直链下载),直接运行即可看诊,附加 –fix 可自动刷新本机 DNS 缓存并隔离 0 字节残损会话文件(先备份后操作,支持 –clean 一键恢复):
curl -fsSL https://blog.margrop.net/downloads/kimi-outage-2026-400-500-login-root-cause-guide/kimi_outage_triage_macos27.zsh -o kimi_outage_triage_macos27.zsh
chmod +x kimi_outage_triage_macos27.zsh
# 1) 仅诊断与探测(只读零改动)
zsh ./kimi_outage_triage_macos27.zsh
# 2) 一键执行安全自愈(刷新 DNS + 备份配置 + 隔离空会话)
zsh ./kimi_outage_triage_macos27.zsh --fix
# 3) 如需回滚本地配置备份
zsh ./kimi_outage_triage_macos27.zsh --clean
点击展开查看 macOS 27 完整脚本源码(kimi_outage_triage_macos27.zsh)
#!/usr/bin/env zsh
# ==============================================================================
# Kimi / Moonshot Outage Triage & Recovery Toolkit (macOS 27)
# Zero-dependency diagnostic & safe self-healing script for macOS 27 (Zsh 5.9+).
# ==============================================================================
emulate -L zsh
set -euo pipefail
AUTO_MODE=0; JSON_MODE=0; FIX_MODE=0; CLEAN_MODE=0
API_KEY="${KIMI_API_KEY:-${MOONSHOT_API_KEY:-}}"
while [[ $# -gt 0 ]]; do
case “$1” in
–auto|-a) AUTO_MODE=1; shift ;;
–json|-j) JSON_MODE=1; AUTO_MODE=1; shift ;;
–api-key) API_KEY="${2:-}"; shift 2 ;;
–fix) FIX_MODE=1; shift ;;
–clean) CLEAN_MODE=1; shift ;;
-h|–help)
echo “Usage: zsh $0 [–auto] [–json] [–api-key <key>] [–fix] [–clean]”
exit 0 ;;
*) print -u2 “Unknown option: $1”; exit 2 ;;
esac
done
BACKUP_ROOT="$HOME/.kimi-triage-backups"
if [[ $CLEAN_MODE -eq 1 ]]; then
RESTORED=0
if [[ -d “$BACKUP_ROOT/latest” ]]; then
for bak in “$BACKUP_ROOT/latest”/*(N); do
case “${bak:t}” in
kimi-config.toml) mkdir -p “$HOME/.kimi”; cp -f “$bak” “$HOME/.kimi/config.toml”; ((RESTORED++)) ;;
claude-settings.json) mkdir -p “$HOME/.claude”; cp -f “$bak” “$HOME/.claude/settings.json”; ((RESTORED++)) ;;
codex-config.toml) mkdir -p “$HOME/.codex”; cp -f “$bak” “$HOME/.codex/config.toml”; ((RESTORED++)) ;;
esac
done
fi
[[ $JSON_MODE -eq 1 ]] && printf ‘{“status”:“ok”,“action”:“clean”,“restored_files”:%d}\n’ “$RESTORED” || echo “[OK] Restored $RESTORED file(s)”
exit 0
fi
STATUS_JSON="$(curl -sS –max-time 8 “https://status.moonshot.cn/api/v2/summary.json" 2>/dev/null || true)”
INCIDENTS_JSON="$(curl -sS –max-time 8 “https://status.moonshot.cn/api/v2/incidents.json" 2>/dev/null || true)”
eval “$(python3 - “$STATUS_JSON” “$INCIDENTS_JSON” <<‘PY’
import json, sys, shlex
s_raw, i_raw = sys.argv[1], sys.argv[2]
indicator, desc, degraded, latest_inc = “unreachable”, “Unable to fetch”, [], "”
if s_raw:
try:
d = json.loads(s_raw)
indicator = d.get(“status”, {}).get(“indicator”, “unknown”)
desc = d.get(“status”, {}).get(“description”, “unknown”)
degraded = [f"{c.get(’name’)}:{c.get(‘status’)}" for c in d.get(“components”, []) if c.get(“status”) != “operational”]
except Exception: pass
if i_raw:
try:
inc = json.loads(i_raw).get(“incidents”, [])
if inc: latest_inc = f"{inc[0].get(‘created_at’,’’)} | {inc[0].get(’name’,’’)} | {inc[0].get(‘status’,’’)}"
except Exception: pass
print(f"UPSTREAM_INDICATOR={shlex.quote(indicator)}")
print(f"UPSTREAM_DESC={shlex.quote(desc)}")
print(f"DEGRADED_LIST={shlex.quote(’,’.join(degraded) if degraded else ’none’)}")
print(f"LATEST_INCIDENT={shlex.quote(latest_inc)}")
PY
)"
probe_endpoint() {
local url="$1" method="$2" ua="$3" body="$4" auth_hdr="$5"
local tmp_body="$(mktemp)" meta
local -a hdrs=(-H “Content-Type: application/json”)
[[ -n “$auth_hdr” ]] && hdrs+=(-H “$auth_hdr”)
if [[ “$method” == “GET” ]]; then
meta="$(curl -sS -m 8 -A “$ua” -o “$tmp_body” -w “%{http_code}|%{time_total}” “$url” 2>/dev/null || true)"
else
meta="$(curl -sS -m 8 -A “$ua” -X POST “${hdrs[@]}” -d “$body” -o “$tmp_body” -w “%{http_code}|%{time_total}” “$url” 2>/dev/null || true)"
fi
rm -f “$tmp_body”
[[ -z “$meta” ]] && meta=“000|0”
local code="${meta%%|}" secs="${meta##|}"
local ms="$(python3 -c “print(int(float(’${secs:-0}’)*1000))” 2>/dev/null || echo 0)"
printf “%s|%s” “$code” “$ms”
}
WEB_RES="$(probe_endpoint “https://www.kimi.com/" “GET” “Mozilla/5.0” "” “”)"
AUTH_RES="$(probe_endpoint “https://www.kimi.com/apiv2/kimi.gateway.storage.v1.StorageService/GetUserStorageQuota" “POST” “Mozilla/5.0” ‘{}’ “”)”
CN_API_RES="$(probe_endpoint “https://api.moonshot.cn/v1/chat/completions" “POST” “kimi-triage/1.0” ‘{“model”:“kimi-k3.1-pro”,“messages”:[{“role”:“user”,“content”:“ping”}]}’ “${API_KEY:+Authorization: Bearer $API_KEY}”)”
CN_CODE_RES="$(probe_endpoint “https://api.kimi.com/coding/v1/messages" “POST” “kimi-triage/1.0” ‘{“model”:“kimi-for-coding”,“max_tokens”:4,“messages”:[{“role”:“user”,“content”:“ping”}]}’ “${API_KEY:+x-api-key: $API_KEY}”)”
INTL_CODE_RES="$(probe_endpoint “https://api.kimi.ai/coding/v1/messages" “POST” “kimi-triage/1.0” ‘{“model”:“kimi-for-coding”,“max_tokens”:4,“messages”:[{“role”:“user”,“content”:“ping”}]}’ “${API_KEY:+x-api-key: $API_KEY}”)”
STATUS_ALT_CODE="$(curl -sS -m 5 -o /dev/null -w “%{http_code}” “https://status.kimi.com/" 2>/dev/null || true)”
[[ -z “$STATUS_ALT_CODE” ]] && STATUS_ALT_CODE=“000”
if [[ $FIX_MODE -eq 1 ]]; then
mkdir -p “$BACKUP_ROOT/latest”
for pair in “kimi-config.toml:$HOME/.kimi/config.toml” “claude-settings.json:$HOME/.claude/settings.json” “codex-config.toml:$HOME/.codex/config.toml”; do
[[ -f “${pair#:}” ]] && cp -f “${pair#:}” “$BACKUP_ROOT/latest/${pair%%:}”
done
dscacheutil -flushcache 2>/dev/null || true
if [[ -d “$HOME/.kimi/sessions” ]]; then
mkdir -p “$BACKUP_ROOT/empty-sessions”
find “$HOME/.kimi/sessions” -type f -name “.jsonl” -size 0c -exec mv {} “$BACKUP_ROOT/empty-sessions/” ; 2>/dev/null || true
fi
fi
echo “Status: $UPSTREAM_INDICATOR ($UPSTREAM_DESC) | Degraded: $DEGRADED_LIST | AltStatus: HTTP $STATUS_ALT_CODE”
echo “Probes -> Web:${WEB_RES} | Auth:${AUTH_RES} | MoonshotCN:${CN_API_RES} | KimiCodeCN:${CN_CODE_RES} | KimiCodeIntl:${INTL_CODE_RES}"
注:完整增强版(含色彩高亮、本地配置文件扫描、脱敏 JSON 输出、完整备份回滚)请直接下载上方 kimi_outage_triage_macos27.zsh。
2. Ubuntu 26.04(Bash 5.x 原生零依赖脚本)
适用于 Ubuntu 26.04 桌面与服务器环境(直链下载),自带 systemd-resolved DNS 缓存刷新与配置文件原子备份:
curl -fsSL https://blog.margrop.net/downloads/kimi-outage-2026-400-500-login-root-cause-guide/kimi_outage_triage_ubuntu2604.sh -o kimi_outage_triage_ubuntu2604.sh
chmod +x kimi_outage_triage_ubuntu2604.sh
# 1) 仅只读巡检
bash ./kimi_outage_triage_ubuntu2604.sh
# 2) 一键刷新本机 DNS 与隔离损坏空会话
bash ./kimi_outage_triage_ubuntu2604.sh --fix
# 3) 需要时一键回滚
bash ./kimi_outage_triage_ubuntu2604.sh --clean
点击展开查看 Ubuntu 26.04 核心命令片段(完整版请从上方下载链接获取)
#!/usr/bin/env bash
set -euo pipefail
# 1. 官方 Statuspage API 直连拉取(零第三方依赖)
STATUS_JSON="$(curl -sS --max-time 8 "https://status.moonshot.cn/api/v2/summary.json" 2>/dev/null || true)"
# 2. 四端连通性探针(含 www.kimi.com / auth / api.moonshot.cn / api.kimi.com / api.kimi.ai)
curl -sS -m 8 -A "kimi-triage/1.0" -o /dev/null -w "api.kimi.com HTTP %{http_code} (%{time_total}s)\n" \
  -X POST -H "Content-Type: application/json" \
  -d '{"model":"kimi-for-coding","max_tokens":4,"messages":[{"role":"user","content":"ping"}]}' \
  "https://api.kimi.com/coding/v1/messages"
# 3. 安全自愈:清理 systemd-resolved 缓存并隔离 0 字节损坏会话
if command -v resolvectl >/dev/null 2>&1; then resolvectl flush-caches 2>/dev/null || true; fi
find "$HOME/.kimi/sessions" -type f -name "*.jsonl" -size 0c 2>/dev/null
3. Windows 11(PowerShell 5.1 / 7+ 原生零依赖脚本)
无需安装 WSL、Python 或任何第三方二进制(直链下载),直接调用系统原生 Invoke-RestMethod 与 Clear-DnsClientCache:
Invoke-WebRequest -Uri "https://blog.margrop.net/downloads/kimi-outage-2026-400-500-login-root-cause-guide/kimi_outage_triage_windows11.ps1" -OutFile ".\kimi_outage_triage_windows11.ps1"
# 1) 运行可视化终端诊断
powershell -ExecutionPolicy Bypass -File .\kimi_outage_triage_windows11.ps1
# 2) 一键刷新 Windows 11 DNS 并清理坏会话
powershell -ExecutionPolicy Bypass -File .\kimi_outage_triage_windows11.ps1 -Fix
# 3) 如需回滚
powershell -ExecutionPolicy Bypass -File .\kimi_outage_triage_windows11.ps1 -Clean
点击展开查看 Windows 11 核心 PowerShell 片段(完整版请从上方下载链接获取)
[Net.ServicePointManager]::SecurityProtocol = [Net.SecurityProtocolType]::Tls12
$sum = Invoke-RestMethod -Uri "https://status.moonshot.cn/api/v2/summary.json" -TimeoutSec 8
Write-Host "Moonshot Indicator: $($sum.status.indicator) - $($sum.status.description)"
$sum.components | Where-Object { $_.status -ne "operational" } | ForEach-Object {
    Write-Host "  [DEGRADED] $($_.name): $($_.status)" -ForegroundColor Red
}
# 一键清理 Windows 11 本地 DNS 缓存
Clear-DnsClientCache
方法二:交给 AI Agent 全自动配置与排障(适合 Claude Code / Codex / OpenClaw)
如果你在工作流里同时挂载了多个大模型 Agent,完全不必自己打开终端一条条看报错。直接把下面这段标准任务单发送给你的本地 AI Agent,它会先核验脚本签名,随后以 –auto –json 无交互模式运行,并根据返回的脱敏 JSON 自动完成“退避等待 / 修正错误 Endpoint / 清理残缺会话 / 消除 400 参数冲突”全流程决策:
我的 Kimi / Kimi Code 昨晚到今晚一直出现无法登录、400 或 500 报错,请帮我自动排查并修复:
1. 先读取 https://blog.margrop.net/downloads/kimi-outage-2026-400-500-login-root-cause-guide/AGENT-INSTRUCTIONS.txt 与 SHA256SUMS.txt,核验脚本完整性;
2. 根据我当前宿主机系统(macOS 27 / Ubuntu 26.04 / Windows 11)下载对应的一键脚本;
3. 先使用 --auto --json(Windows 下为 -Auto -Json)以只读模式执行并解析单行 JSON;
4. 如果 upstream_status.indicator 显示仍在故障中或有组件处于 partial_outage,请不要高频重试,帮我把客户端暂时切到备用模型或开启指数退避重试;如果 local_audit 检出旧版 kimi-k2 模型名、非标准 temperature 或 0 字节残损会话文件,请带 --fix 参数修复并新开干净会话。
七、写给工程师与普通用户的 5 条防坑铁律
- 永远不要盲信单一的状态页:把
https://status.moonshot.cn(或其公开 JSON 接口)加入书签,别再只盯着失联的status.kimi.com或长期绿灯的旧版instatus页面怀疑人生; - 遭遇 500 断流后,第一反应是“新开会话”而不是“原位死磕重试”:K3.1 Pro 对多轮工具调用与
reasoning_content的校验极其严苛,500 留下的半截历史记录会让你的后续点击全部坠入 400 死循环; - 把三套账本和四套域名刻在脑子里:网页会员、Kimi Code 订阅、开放平台按量 API 三者额度不互通;中国站(
.cn/.com)与国际站(.ai)彻底隔离,切换环境时务必核对 Base URL 与 Key; - 自建客户端或网关记得伪装标准 UA 并剥离强制采样参数:避免用裸脚本默认 UA 请求
api.kimi.ai撞上403 1010WAF 墙;调kimi-k3.1-pro时不要强制传入disabled思考参数或冲突的temperature; - 核心生产力环境不要把鸡蛋全放在单一模型底座上:无论是海外芯片禁令带来的算力扩容波折,还是高并发下的数据库/限流脚本抖动,都证明再顶级的云端模型也会突然“罢工”。在 Agent 配置里提前留好至少一个跨厂商 Fallback 路由,才是最踏实的工程保险。
八、高频 Q&A:今晚大家最关心的 7 个尖锐问题
Q1:为什么我同事刚才还能勉强发出去消息,我这里却一直卡在登录界面或报 401/500?
因为在 Partial Outage(部分服务降级)阶段,故障不是“所有机器一起死”,而是按节点、按区域和按账号分片波动的。你同事的浏览器手里可能还握着未过期的有效登录 Session Cookie,恰好避开了正处于高负载状态的登录鉴权或会员库查询节点;而你的本地登录态一旦过期(或刚好更换了网络出口),就会在请求 GetUserStorageQuota / 会员校验库时直接碰壁。
Q2:后台一直弹出的 4028 报错到底是什么意思?是我欠费或者账号被封了吗?
不是欠费,也不是被封号。 结合 11 月 19 日全网爆发时的开发者日志与媒体通报,4028 是服务端在高并发或底层集群通信中断时抛出的内部业务异常码。真正的欠费或限额触顶通常会返回明确的 HTTP 429(例如 exceeded_current_quota_error 或 You've reached your 5-hour usage limit)。
Q3:既然 500 是官方服务器的问题,为什么我这里还同时冒出一堆 400?
主要有三大叠加诱因:第一,上一次请求中途遭遇 500 断开后,本地客户端保存了缺少 reasoning_content 或工具参数半残的历史上下文,再次重试立刻触发 400;第二,近期部分第三方工具(如某些开源 Agent 或 IDE 插件)转发了带递归引用的工具 Schema 或不兼容的 temperature,在 K3.1 Pro 严苛校验下全量返回 400;第三,长对话接近模型上下文上限或上传文件大小超标(2MB 请求体限制 / 256K 套餐窗口)也会报 400。
Q4:我现在手头正在用 Kimi Code 写项目,今晚到底什么时候能 100% 稳定恢复?
截至北京时间 2026 年 11 月 20 日 22:25,月之暗面官方 status.moonshot.cn 面板依然显示整体处于 Minor Service Outage,其中 Kimi Code 与 Remote Control 仍未摆脱 Partial Outage。由于 21:04 至 21:37 刚刚经历过四大模型的同时剧烈波动,短时间内节点冷热切换与重连洪峰仍可能带来间歇性 500 或慢响应,建议重要工作先保存本地分支并做好备用模型切换。
Q5:听说 1.5 亿美元海外 Blackwell 算力租约取消了,这会直接导致 Kimi 以后经常崩吗?
在商业合规与长远算力储备层面确实带来了扩容压力。11 月中下旬 BIS 针对第三国远程租用高端芯片的新规收紧,迫使国内大模型厂商重新调整海外训练与推理集群布局;叠加国内 K3.1 Pro、长程 Coding Agent 与多模态任务对高显存 GPU 算力的吞噬呈指数级上升,短期内高峰期出现算力调度吃紧与 engine_overloaded_error 的概率确实比过去更高,但随着国产替代与集群调度优化落地,核心日常访问仍会维持动态修复。
Q6:用命令行或脚本测试接口时,遇到 HTTP 403 error code: 1010 是 IP 被拉黑了吗?
绝大多数情况不是永久封 IP,而是边缘安全网关(WAF)的特征拦截。 我们在今晚的对比实测中亲眼验证:同一台网络出口下,使用 Python 默认 urllib 头请求 api.kimi.ai/coding/v1/messages 会瞬间吃到 403 error code: 1010;而只要带上规范的 User-Agent 请求头(例如官方 CLI 标识或标准客户端标识),同一毫秒就能正常穿过网关来到业务鉴权层。
Q7:我是普通网页用户,不想折腾命令行脚本,今晚最简单的自救三步是什么?
记住极简三步口诀即可:第一,打开 status.moonshot.cn 看一眼是不是官方还在黄色/红色告警,如果还在告警就别猛点刷新了,先去喝杯水;第二,如果看到页面一直 400 或卡死,直接点击左下角“新建会话”开一个干净窗口,把刚才的提示词复制过去重问(千万别在半截崩掉的老窗口里狂点重新生成);第三,如果死活收不到登录验证码或弹窗卡死,先检查电脑是不是挂着分流错乱的全局代理,尝试关掉代理直连国内 www.kimi.com,并清理一次浏览器站点 Cookie 后重新扫码登录。