别再手动改脚本折腾 PVE 了!全山 PVE Assist 深度评测:从毛坯房到顶配豪华机房,让虚拟化更安全的终极改造神器
先说结论 (TL;DR)
- 告别“打补丁把系统打穿”的时代:如果你玩过 Proxmox VE (PVE),你一定在各大论坛、贴吧复制粘贴过各种神秘的一键 Shell 脚本——换源、去订阅弹窗、显示 CPU 温度、核显直通……但随着 PVE 9.x (基于 Debian 13 Trixie 与现代化 Linux 内核) 的到来,传统的旧脚本由于盲目篡改系统底层、暴力覆盖代码、读取原始 EC 端口、依赖过时的 DKMS,频繁导致 Web 控制台 QEMU CPU 选项消失、APT 软件源语法崩溃、甚至整机硬件死锁。
- PVE Assist 是面向 PVE 9 的现代化重构方案:由全山科技倾力维护的 PVE Assist(官方版本已演进至
v1.2.59稳定版),彻底摒弃了上古时期散落脚本的粗暴做法。它采用 Go 语言单文件静态二进制重写,确立了「任何高风险操作,都应当能说明、能验证、能恢复」的工业级运维设计准则。- 核心能力全线进化:
- 国内镜像秒级切换:智能识别并修复 Debian 新一代 Deb822 软件源格式,国内主流高校(中科大、清华等)与大厂镜像极速更新,官方原生
pve-firmware防误删机制;- 无损节点概要增强:安全读取标准
hwmon/IPMI,新增turbostat PkgWatt毫秒级带超时保护的 CPU 封装功耗监控、核心温度色块、线程频率动态负载、多 NVMe/SATA 驱动器 0E 早期故障预警,甚至支持读取笔记本 PVE 主机的标准电池状态;- 硬件直通与 SR-IOV 显式分流:整卡 VFIO 直通与 1~7 虚拟核显 (VF) 彻底解耦,针对下次启动内核精准预编译 DKMS,配合
qm digest事务锁机制,绝不在虚拟机运行或外部配置变动时强行覆写;- local-lvm 一键平滑合并:独立节点安全检测,告别存储碎片化,释放完整大平层存储池。
- 零第三方依赖全自动跨平台脚本:本文提供针对 Windows 11、Ubuntu 26.04 与 macOS 26 的三端原生一键投递工具,全面支持人类工程师的一键交互式运维与 AI Agent(自动化智能体)的静默自省巡检。
图 1:原创科技封面图。将传统复杂的底层黑盒监控转化为实时、立体、可视化的硬件健康感知网络。
一、问题背景:为什么每个 PVE 玩家都要经历一场“魔改噩梦”?
在如今的家庭实验室 (Homelab)、边缘计算微集群乃至中小企业虚拟化机房中,Proxmox VE (PVE) 凭借开源、Debian 纯正血统、LXC 容器与 KVM 虚拟机的卓越结合,稳坐虚拟化系统的头把交椅。
然而,凡是亲手安装过 PVE 的朋友,几乎无一例外都要经历以下几道让人抓狂的“入门下马威”:
- 企业源报错与订阅弹窗:刚装完系统登录 Web 控制台,迎面扑来一个大大的
No valid subscription(无有效订阅)弹窗;想要apt update更新一下软件包,立刻报401 Unauthorized失败退出,因为默认配置指向了官方企业订阅源。 - 硬件监控近乎“全瞎”:在节点概要页中,你只能看到 CPU 逻辑占用率和内存使用率,核心温度是多少?CPU 主频睿频到了多少 GHz?整颗 CPU 封装当前功耗是多少瓦?风扇在以多少转速狂转?NVMe 固态硬盘健康度如何?全都不显示!对于组装了静音小主机或被动散热工控机的玩家来说,没有温度就像盲人骑瞎马,随时担心硬件被焖熟。
- 生硬古怪的默认存储配比:官方安装向导默认将系统盘切分成一个极小的
local(用于放 ISO 镜像、容器模板) 和一个巨大的local-lvm(仅能放虚拟机虚拟磁盘)。很多新手想要多存几个几百 GB 的镜像或模板,发现local瞬间塞爆报磁盘满,而旁边local-lvm空躺着几百 GB 却无法使用。 - 显卡直通与 SR-IOV 的玄学泥潭:想把核显直通给群晖做硬解转码,或者切分成 3 个虚拟核显分给 Windows、FNOS 和 Linux,网上的教程版本杂糅、互相抄袭。修改了
/etc/modules、篡改了 GRUB 参数后一重启,网络失联、或者虚拟机启动时直接报vfio-pci设备死锁,甚至引发 Host 内核 Kernel Panic。
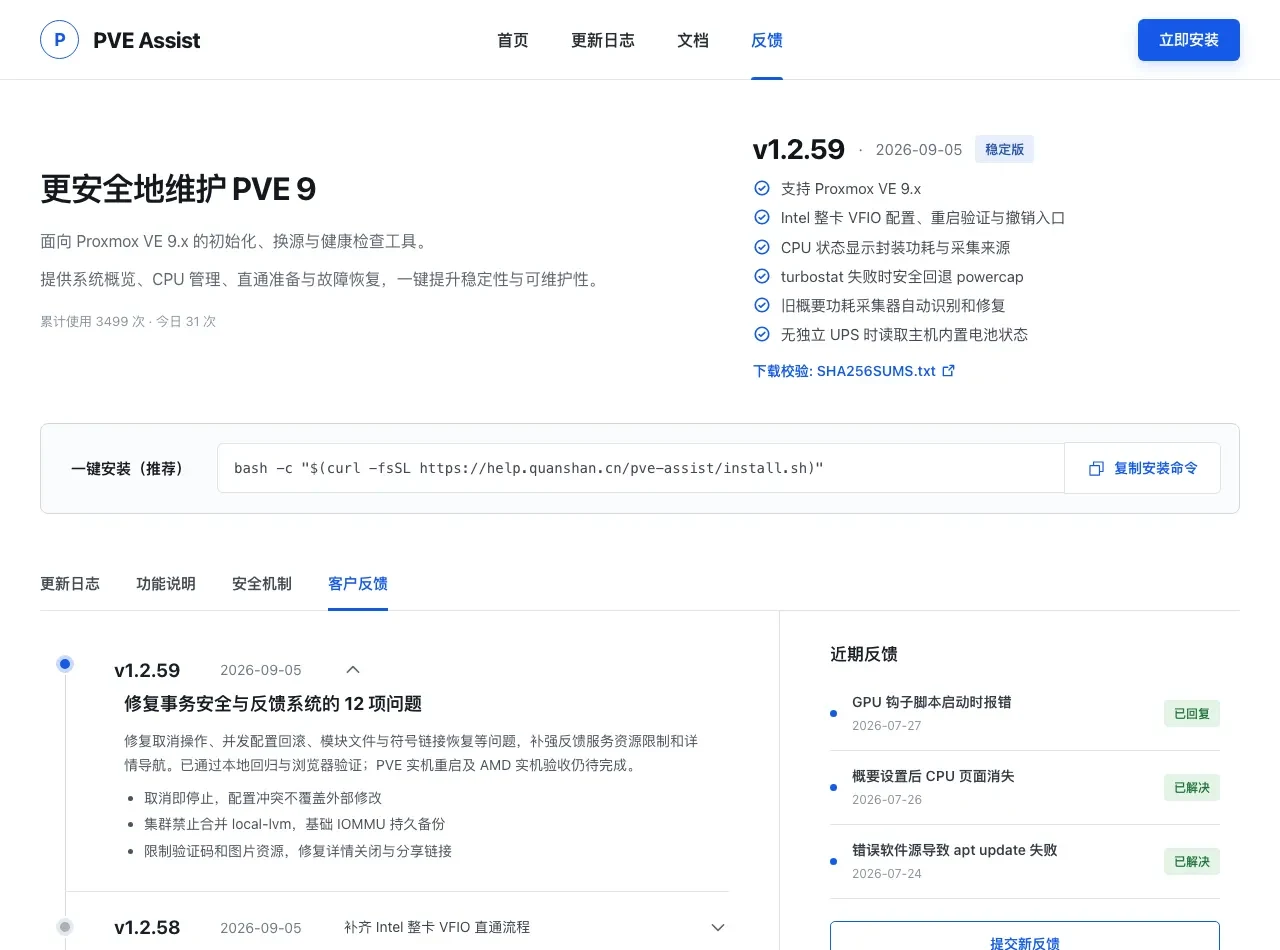
图 2:PVE Assist 官方发布页概览(v1.2.59 稳定版),直观清晰的维护与健康检查入口。
为了解决上述痛点,很多用户习惯去 GitHub、Gitee 或各大 NAS 论坛找一键优化脚本。早年间,“虎佬”的 pve_source 脚本可以说是人手一份的装机标配。
但到了 PVE 9 时代,风云突变:旧脚本不仅无法适配新的系统架构,反而成了搞垮系统的“定时炸弹”。
二、小学生也能听懂的比喻:原生 PVE 9 与 PVE Assist 的本质区别
为了让即使是刚接触电脑的小朋友也能理解这两者的关系,我们可以打一个非常接地气的生活比方:
图 3:生动比喻。原生 PVE 就像刚拿到钥匙的毛坯房,而 PVE Assist 是经验丰富的智能精装团队。
1. 原生 PVE 就像一套「商业大楼的毛坯房」
- 默认接的是企业专用水电(官方企业源):每打开水龙头(
apt update),水表先检查你有没有买昂贵的大厦商业月票,没有就直接断水。 - 屋里没有任何温湿度计和电表(缺失硬件传感器概要):房间到底有多热、电器用了多少度电,你完全看不见,只能自己用手去贴墙壁感受。
- 屋里砌了一堵不合理的承重假墙(local 与 local-lvm 分割):本来挺宽敞的单间,非要切成两个互不相通的小隔断,导致大件行李箱塞不进衣帽间,阳台却空着一大片。
- 想要接一根专用电线(硬件直通)需要徒手凿穿地板:如果不懂电路规范,乱剪一通,整栋房子的电闸(网络与内核)就会瞬间跳闸。
2. 传统第三方脚本就像「路边无资质的野队装修师傅」
- 师傅一进门,不管三七二十一,拿着电锯乱锯墙,把你原本墙上的电线管道全部剪断拉走;
- 为了装个温度计,师傅竟然拿电钻去硬钻电路主芯片的底座(读取原始 EC 寄存器
/dev/port); - 装修完虽然看起来有点效果,但只要楼上物业(Proxmox 官方)一发升级补丁,房子立刻漏水短路,师傅早已跑路,你连原来的电路图都找不到了。
3. 全山 PVE Assist 则是「持证上岗的工业级全屋智能交付团队」
- 严格进场验资(版本与哈希门禁):进门先量尺寸,如果发现你家不是 PVE 9 的户型,绝不强行施工,避免砸烂结构;
- 施工前全屋拍照存根(带 Marker 的快照备份):动每一颗螺丝前,都会建立带唯一指纹的备份快照,只要你一句话,随时 1 秒无损还原成出厂原样;
- 规范布设市政高速自来水(国内高校镜像):帮你把水路接入清华、中科大等国家骨干网镜像站,顺手修正管道的接头标准(Deb822 规范);
- 安装整套智能液晶仪表盘(无损非阻塞监控):在墙上安装最安全的感应式探针,不碰你的敏感电路,实时显示功耗、温度、风扇与固态寿命;
- 专线通道与高铁切片(直通与 SR-IOV 显式解耦):独享车道与拼车车道规划得清清楚楚,而且会为下次通车的新路提前做适配测试。
三、问题表现与事故现场:旧脚本在 PVE 9 上的 4 大爆雷惨剧
随着 Proxmox VE 升级到 9.x,底层系统从 Debian 12 (Bookworm) 迈向 Debian 13 (Trixie),Linux 内核与 Web 界面框架经历了大规模重构。依然使用旧脚本的用户,往往会在不知不觉中踏入深坑。
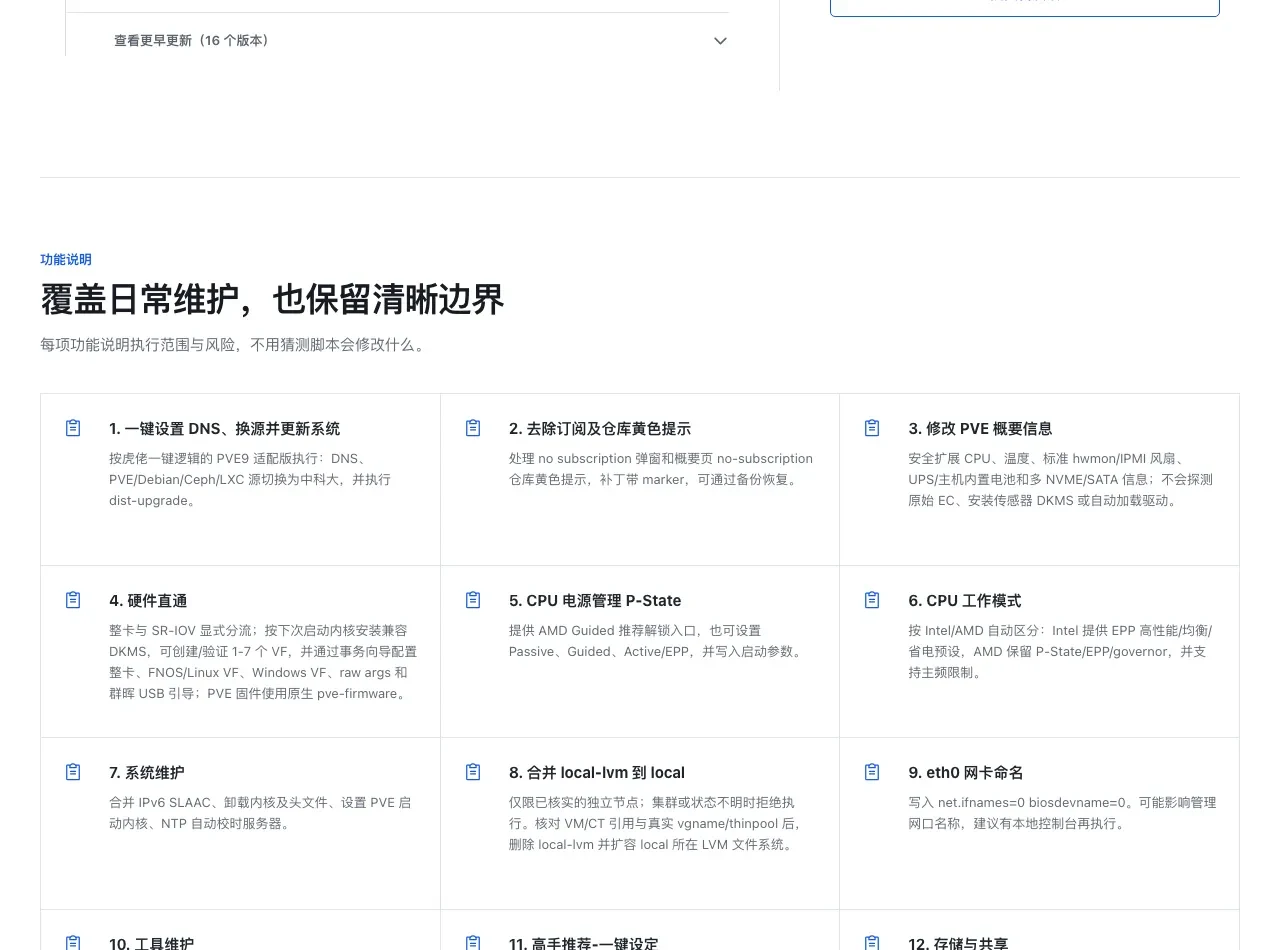
图 4:PVE Assist 清晰的 12 项核心功能版图,模块化设计且边界明确。
事故 1:Web 控制台里 QEMU 的 CPU 页面突然“人间蒸发”
- 现象:执行完某个旧版“概要温度增强脚本”后,虽然主节点概要页看到了温度,但当用户想要新建虚拟机,或者点击现有虚拟机的
硬件 -> 处理器 (Processors)进行配置时,整个弹窗一片空白或者报错崩溃。 - 原因:旧版脚本在清理旧组件或修改 ExtJS 前端代码时,使用了粗暴的正则全局匹配,把 Proxmox 官方原生定义在数据中心和 QEMU/LXC 创建向导里的通用
CPU对象也当成概要项直接误删了!
事故 2:Deb822 新格式报错导致 apt update 彻底锁死
- 现象:换源后运行
apt update报语法错误:E: Malformed entry 1 in sources file /etc/apt/sources.list.d/debian.sources (Component) E: The list of sources could not be read. - 原因:Debian 13 普及了 Deb822 结构化格式(
.sources文件),字段名必须严格使用复数Components:,而旧脚本使用粗糙的字符串替换写成了单数Component:,直接导致整个系统的软件包管理器瘫痪。
事故 3:盲目加载传感器驱动导致服务器不定时死机
- 现象:许多小主机或工控机运行旧版温度脚本后,隔三岔五就会莫名其妙死机、失去网络响应,查看内核日志甚至出现了
kernel NULL pointer dereference。 - 原因:旧脚本为了读取风扇和主板温度,在后台静默运行了
sensors-detect --auto,甚至强行加载未适配的第三方传感器驱动(如不稳定的 IT5571/IT87 DKMS 模块),并直接向主板 EC (嵌入式控制器) 的 I/O 端口/dev/port写入指令。在虚拟化高负载场景下,这种裸硬件访问极易造成主板总线竞争而直接硬件死锁。
事故 4:SR-IOV 核显直通遇到“幽灵内核”,重启就变砖
- 现象:好不容易配置好了 Intel 12/13/14 代核显的 SR-IOV,重启系统后所有虚拟机的显卡全部打上黄色感叹号(Code 43 或驱动无法加载),宿主机控制台输出一大堆关于
i915模块未找到的报错。 - 原因:用户在执行脚本时,系统实际上刚刚接收了一次内核更新。旧脚本只是按“当前正在运行的旧内核”去编译 DKMS,导致系统重启后加载了新内核,却发现根本没有匹配的
i915-sriov-dkms模块,直接变成“幽灵内核”故障。
四、问题根因剖析:为什么传统运维脚本难以为继?
通过分析上述典型故障,我们可以提炼出传统脚本式运维的深层根因:
flowchart TD
    subgraph Traditional["传统 Shell 脚本模式 (Fragile)"]
        T1["盲目执行,无架构校验"] --> T2["粗暴 sed/awk 覆盖系统核心文件"]
        T2 --> T3["无事务保障:并发操作即配置破损"]
        T3 --> T4["盲目探针:直写原始 EC 端口引起死锁"]
        T4 --> T5["故障后无从溯源,只能重装系统"]
    end

    subgraph PVEAssist["PVE Assist 工业级模式 (Robust)"]
        P1["严格版本门禁 (PVE 9 独占校验)"] --> P2["原子变更:qm digest 事务锁保护"]
        P2 --> P3["带指纹 Marker 的全量自动快照备份"]
        P3 --> P4["无损只读:hwmon/IPMI + 超时断路兜底"]
        P4 --> P5["一键安全回滚,支持出厂级自愈"]
    end
- 生命周期割裂:传统脚本是一次性的文本替换流,执行完毕即与宿主机解耦,根本不知道自己改动了哪些文件。一旦发生依赖变更或系统升级,原先打上的 Patch 就会与新版本的系统库产生剧烈排斥。
- 缺乏状态机与回滚设计:Shell 脚本一旦执行到第 8 步中途出错,前 7 步写进
/etc/的脏数据无法自动撤销,宿主机直接陷入“半生不熟”的损坏状态。 - 缺少并发冲突保护:如果在 Web 控制台和 SSH 终端同时操作,或者虚拟机正处于运行状态时强行修改底层 PCIe 分配,极易引发 PCI 树锁死。
五、全山 PVE Assist 核心解密:现代化架构如何炼成?
全山 PVE Assist 正是在上述痛点中诞生的代际革新之作。通过查验其发布版本与底层二进制实现,我们能够看到极具工程素养的安全防护体系。
图 5:PVE Assist 五层安全防御模型。严格防线保障每一次配置都有据可查、有险可避。
1. 严格版本门禁与二进制独立性
- 版本硬验证:安装器和二进制主程序在启动的第一秒,就会通过
dpkg-query和pveversion精确核验宿主机版本。只要不是 PVE 9.x,程序将立即安全退出,绝不盲目动系统一个字节。 - 单文件分发:不再往系统里胡乱散落七八个不知名的
.sh脚本,整个工具构建为标准的 Go 语言静态编译单二进制,安装后只有/usr/local/bin/pve-assist一个入口,干净清爽。
2. 无损探针设计与真实功耗采集
- 彻底摒弃高危行为:PVE Assist 明确宣布:坚决不再运行
sensors-detect、坚决不访问原始 EC/dev/port、坚决不盲目加载未签名的传感器驱动。它只读取 Linux 内核原生暴露在/sys/class/hwmon与标准 IPMI 接口的数据。 - CPU 封装功耗 (Package Watt) 突破:针对很多用户关心的主机整机功耗,PVE Assist 实现了原生封装功耗采集器:
- 优先调用内核级的
turbostat读取精准的PkgWatt指标,并严苛限制了采样间隔与超时窗口; - 一旦读取失败,能够自动回退尝试
powercap能耗计数器做微分计算兜底; - 所有采集均运行在带有断路器保护的独立线程中,即便探针读取超时,也绝不会拖慢或卡死 PVE Web 页面的渲染。
- 优先调用内核级的
- 贴心的内置电池支持:如果你的 PVE 运行在带电池的笔记本或便携主机上,PVE Assist 会在没有外置 UPS 时,自动读取 Linux 标准的
/sys/class/power_supply电池接口,在 Web 概要中实时呈现电池电量、充放电状态与续航预估时间!
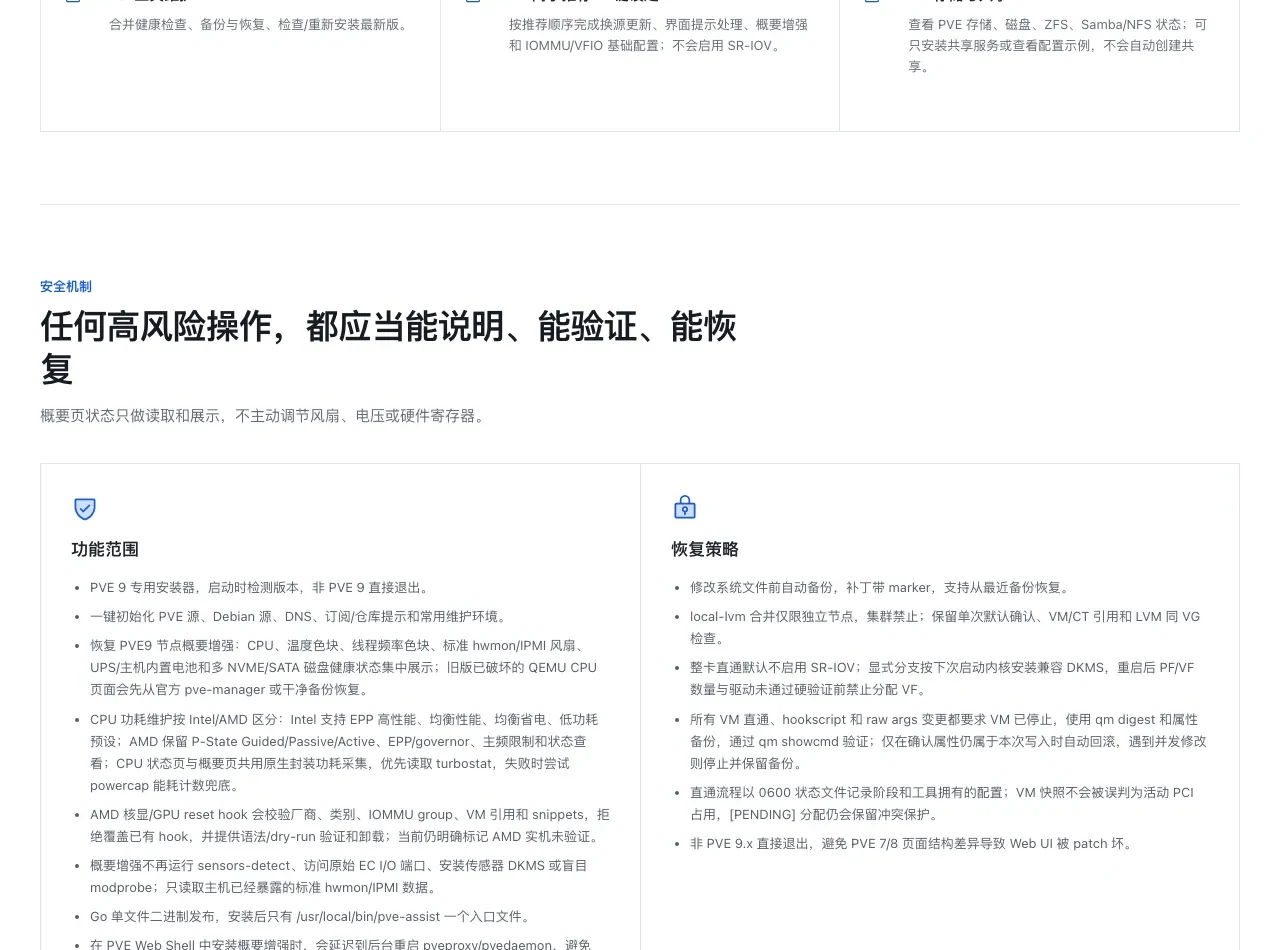
图 6:官方文档中阐明的安全准则——“任何高风险操作,都应当能说明、能验证、能恢复”。
3. 直通双轨制与 SR-IOV 事务闭环
- 显式分流规划:整卡直通 (Whole-Card Passthrough) 与 SR-IOV 虚拟切分被完全隔离开来。整卡直通默认不启用 SR-IOV 启动参数,避免驱动冲突;而在配置 SR-IOV 时,工具会严格比对下次启动内核,先自动构建好对应的 DKMS,硬校验成功后才写入启动引导项。
qm digest事务保护:对虚拟机的每一次 PCI 配置变更,都严格要求虚拟机处于停止状态,并生成快照摘要。如果检测到外部有人正在修改该虚拟机配置,工具会自动中止并回滚,杜绝配置被覆盖。
图 7:概要增强全景图。CPU、多盘 SMART、风扇与 UPS 指标的合理排布与颜色编码。
4. 科学合理的监控规则与色彩阈值
在概要增强模块中,PVE Assist 设计了极其符合工业监控心理学的颜色区分:
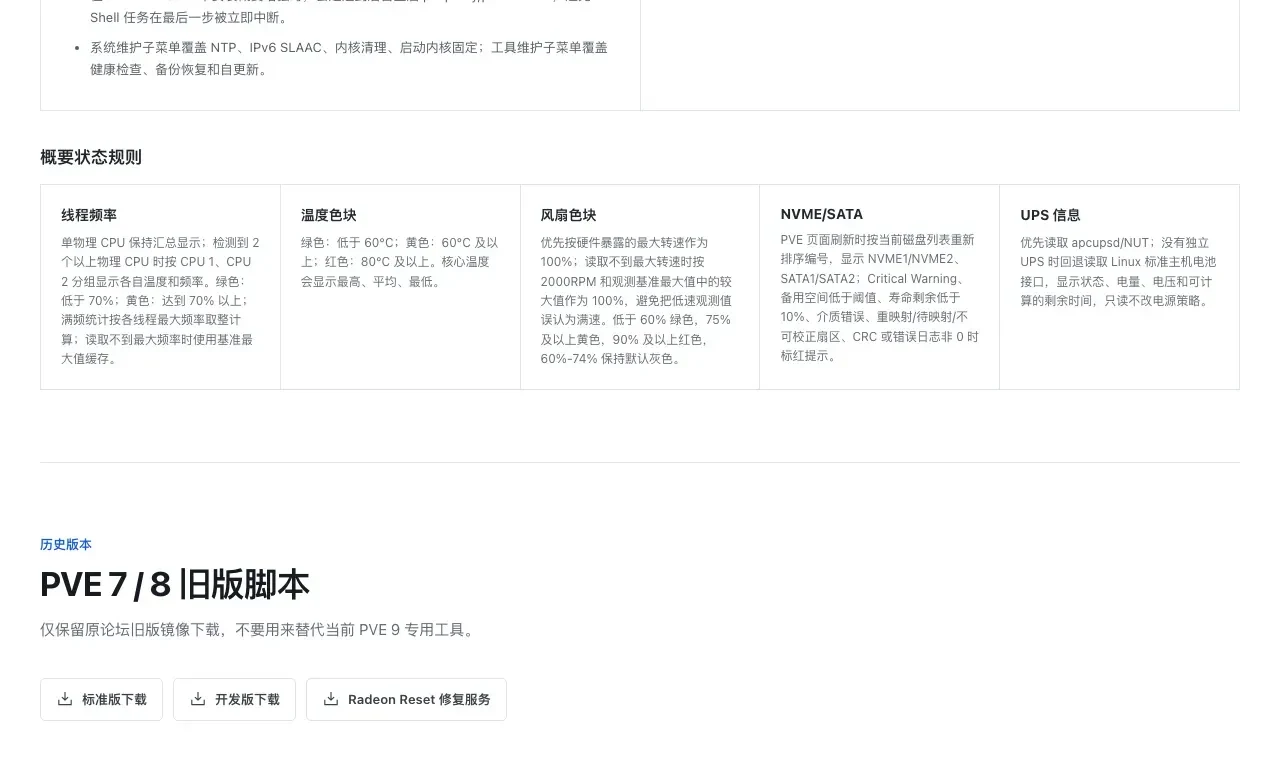
图 8:官方文档中详细规定的频率、温度、风扇转速与 NVMe SMART 健康度的告警阈值。
- 核心温度:低于 60°C 呈现舒适的绿色;60°C~79°C 呈现提示性的黄色;达到 80°C 及以上立即亮起红色警报,最高/平均/最低温度一目了然。
- 风扇转速防误报:许多低速静音风扇在 800 RPM 运转时,传统工具由于无法读取硬件预设的 Max RPM,会把当前观测值误当成满速,从而常年显示红色的 100%。PVE Assist 引入了
2000 RPM与实际观测值的较大者作为动态基准,确保低速运行保持健康的绿色(<60%)。 - 多盘 NVMe/SATA 与 0E 监测:按磁盘硬件类型自动编号(NVME1/NVME2, SATA1/SATA2)。一旦 NVMe 出现
Critical Warning、备用空间不足、寿命低于 10%,或者 SATA 出现重映射扇区/CRC 错误,立刻标红报警,第一时间挽救数据!
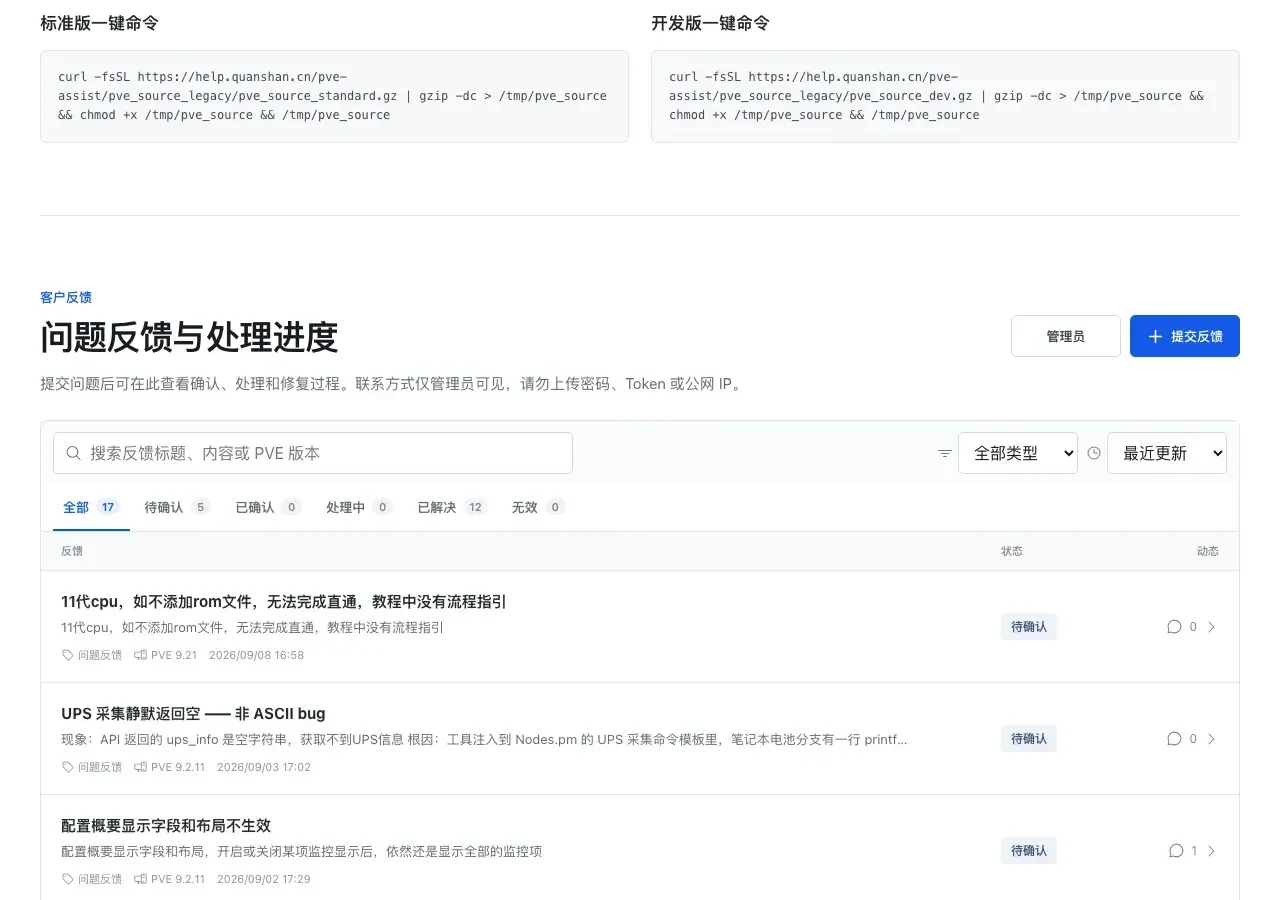
图 9:透明公开的社区问题反馈看板,每一个历史缺陷与实机验收都有详尽的技术闭环记录。
六、深度对比:整卡直通 vs SR-IOV 虚拟切分
很多刚接触 PVE 直通的小伙伴经常搞不清楚:我到底应该选“整卡直通”还是“SR-IOV”?我们用下面这张图和表格彻底讲明白:

图 10:整卡 VFIO 直通(独享专车)与 SR-IOV 虚拟切分(高铁拼车)的架构差异。
| 对比维度 | 整卡 VFIO 直通 (Whole Card) | SR-IOV 虚拟切分 (Virtual Functions) |
|---|---|---|
| 生动比喻 | 租下整条高速公路(包场专线) | 高铁列车划分车厢(按座拼车) |
| 硬件占用 | 独占物理 GPU,宿主机及其他虚拟机完全无法使用 | 物理卡切分成 1~7 个独立的 Virtual Function (VF) |
| 典型场景 | Windows 3D 游戏虚拟机、大模型训练专用机 | 群晖核显硬解 + Linux 容器转码 + Windows 办公机 |
| 配置复杂度 | 简单(绑定 vfio-pci 即可) |
较高(需内核支持、DKMS 模块编译、设备树划分) |
| PVE Assist 自动化支持 | 一键核对 BDF 设备、安全绑定、一键撤销恢复宿主机 | 自动按下次启动内核构建 DKMS、向导式分配 Linux/Win VF |
| 稳定性要求 | 极高,原生驱动无需魔改 | 依赖 Intel 11~14 代特定核显与配套驱动支持 |
七、交互体验:优雅的终端 TUI 仪表盘
在 PVE 的 WebShell 或 SSH 终端中执行 pve-assist,你将看到一个极具现代化质感的气泡菜单。所有选项均带中文注释和风险说明,无需记忆冗长的参数:
图 11:pve-assist 命令行主界面。12 项运维任务一目了然,支持方向键交互与带 Marker 备份。
八、全平台自动化投递脚本:Windows 11 / Ubuntu 26.04 / macOS 26
为了让各位工程师不论坐在什么系统面前,都能以最省心的方式对 PVE 进行运维,这里提供一套零第三方依赖、纯原生驱动的跨平台一键投递脚本。
这套脚本提供两种调用模式:
- 模式 A(人工交互执行):输入 IP 后自动建立加密通道,一键弹出交互式 TUI 菜单进行直观操作;
- 模式 B(AI Agent 自动配置与巡检):支持无提示参数传递,以结构化 JSON 返回宿主机健康状态与安装进度,专为自动化脚本或 AI Agent(例如 Claude Code、OpenCode、Cline 等)设计。
图 12:三端跨平台自动化投递管道,无缝打通人工运维与 AI Agent 自动化。
1. Windows 11 原生自动化脚本 (Deploy-PveAssist.ps1)
基于 Windows 11 自带的 PowerShell 5.1/7+ 与内置 OpenSSH Client,无需安装任何额外软件。
<#
.SYNOPSIS
    Windows 11 原生一键部署与管理 PVE Assist 运维脚本
.DESCRIPTION
    支持人工交互模式与 AI Agent 静默自动化配置模式
#>
[CmdletBinding()]
param (
    [Parameter(Position = 0)]
    [string]$PveHost = "",

    [Parameter(Position = 1)]
    [int]$PvePort = 22,

    [Parameter()]
    [string]$PveUser = "root",

    [Parameter()]
    [switch]$AgentMode,

    [Parameter()]
    [ValidateSet("status", "install", "quick_setup", "backup_status")]
    [string]$Action = "status"
)

$ErrorActionPreference = "Stop"

function Write-AgentJson {
    param([hashtable]$Data)
    [PSCustomObject]$Data | ConvertTo-Json -Compress
}

# 1. 交互输入检查
if ([string]::IsNullOrWhiteSpace($PveHost)) {
    if ($AgentMode) {
        Write-AgentJson @{ success = $false; error = "PveHost parameter is required in AgentMode" }
        exit 1
    }
    $PveHost = Read-Host "请输入 PVE 宿主机 IP 地址 (例如 10.0.0.100)"
    if ([string]::IsNullOrWhiteSpace($PveHost)) {
        Write-Error "PVE 宿主机 IP 不能为空!"
        exit 1
    }
}

# 2. 检查本地 OpenSSH
if (-not (Get-Command "ssh" -ErrorAction SilentlyContinue)) {
    Write-Error "未检测到系统内置 ssh 命令,请在 Windows 设置中启用 OpenSSH 客户端功能!"
    exit 1
}

# 3. 远程执行逻辑
$Target = "${PveUser}@${PveHost}"
$SshOpts = @("-p", $PvePort, "-o", "ConnectTimeout=8", "-o", "StrictHostKeyChecking=accept-new")

if ($AgentMode) {
    # Mode B: AI Agent 静默模式
    try {
        switch ($Action) {
            "status" {
                $cmd = 'if [ -f /usr/local/bin/pve-assist ]; then echo "{\"installed\":true,\"version\":\"$(/usr/local/bin/pve-assist -v 2>/dev/null || echo unknown)\"}"; else echo "{\"installed\":false}"; fi'
                $result = & ssh @SshOpts $Target $cmd
                Write-Output $result
            }
            "install" {
                $cmd = 'bash -c "$(curl -fsSL https://help.quanshan.cn/pve-assist/install.sh)" >/dev/null 2>&1 && echo "{\"success\":true,\"message\":\"pve-assist installed successfully\"}"'
                $result = & ssh @SshOpts $Target $cmd
                Write-Output $result
            }
            "quick_setup" {
                # 执行高手推荐自动化初始化
                $cmd = 'if [ ! -f /usr/local/bin/pve-assist ]; then bash -c "$(curl -fsSL https://help.quanshan.cn/pve-assist/install.sh)" >/dev/null 2>&1; fi; /usr/local/bin/pve-assist --quick-setup 2>&1 && echo "{\"success\":true,\"message\":\"quick setup applied\"}"'
                $result = & ssh @SshOpts $Target $cmd
                Write-Output $result
            }
        }
    } catch {
        Write-AgentJson @{ success = $false; error = $_.Exception.Message }
        exit 1
    }
} else {
    # Mode A: 人工交互模式
    Write-Host "`n>>> 正在连接 PVE 宿主机 [$PveHost]..." -ForegroundColor Cyan
    $testConn = & ssh @SshOpts $Target 'echo connected' 2>&1
    if ($LASTEXITCODE -ne 0) {
        Write-Host ">>> 连接失败,请检查网络、端口及密码/密钥凭据。" -ForegroundColor Red
        exit 1
    }

    Write-Host ">>> 检测或安装 PVE Assist 运行环境..." -ForegroundColor Green
    $remoteScript = @'
if [ ! -f /usr/local/bin/pve-assist ]; then
    echo ">>> 正在下载并安装全山 PVE Assist..."
    bash -c "$(curl -fsSL https://help.quanshan.cn/pve-assist/install.sh)"
fi
echo ">>> 启动 PVE Assist 交互界面..."
exec /usr/local/bin/pve-assist
'@
    # 建立伪终端拉起交互界面
    & ssh -t @SshOpts $Target $remoteScript
}
2. Ubuntu 26.04 LTS 原生自动化脚本 (deploy-pve-assist.sh)
纯 POSIX/Bash 语法构建,零外部包管理器依赖,支持标准重定向。
#!/usr/bin/env bash
set -euo pipefail

# ==============================================================================
# Ubuntu 26.04 LTS 原生一键部署与自动化调度脚本
# ==============================================================================

PVE_HOST="${1:-}"
PVE_PORT="${PVE_PORT:-22}"
PVE_USER="${PVE_USER:-root}"
AGENT_MODE="${AGENT_MODE:-false}"
ACTION="${ACTION:-status}"

die_json() {
  printf '{"success":false,"error":"%s"}\n' "$*"
  exit 1
}

# 参数校验
if [ -z "$PVE_HOST" ]; then
  if [ "$AGENT_MODE" = "true" ]; then
    die_json "Missing required target host argument."
  fi
  printf "请输入 PVE 宿主机 IP 地址 (例如 10.0.0.100): "
  read -r PVE_HOST
  [ -n "$PVE_HOST" ] || { printf "错误:主机 IP 不能为空!\n" >&2; exit 1; }
fi

SSH_OPTS=(-p "$PVE_PORT" -o ConnectTimeout=8 -o StrictHostKeyChecking=accept-new)
TARGET="${PVE_USER}@${PVE_HOST}"

if [ "$AGENT_MODE" = "true" ]; then
  # 模式 B:Agent 结构化输出
  case "$ACTION" in
    status)
      ssh "${SSH_OPTS[@]}" "$TARGET" '
        if [ -f /usr/local/bin/pve-assist ]; then
          printf "{\"installed\":true,\"version\":\"%s\"}\n" "$(/usr/local/bin/pve-assist -v 2>/dev/null || echo unknown)"
        else
          printf "{\"installed\":false}\n"
        fi
      '
      ;;
    install)
      ssh "${SSH_OPTS[@]}" "$TARGET" '
        bash -c "$(curl -fsSL https://help.quanshan.cn/pve-assist/install.sh)" >/dev/null 2>&1 \
          && printf "{\"success\":true,\"message\":\"installed successfully\"}\n" \
          || printf "{\"success\":false,\"error\":\"install script failed\"}\n"
      '
      ;;
    *)
      die_json "Unknown action: $ACTION"
      ;;
  esac
else
  # 模式 A:人类交互终端
  printf "\033[36m>>> 正在验证与 PVE 主机 [%s] 的连通性...\033[0m\n" "$PVE_HOST"
  ssh "${SSH_OPTS[@]}" "$TARGET" '
    if [ ! -f /usr/local/bin/pve-assist ]; then
      printf "\033[32m>>> 正在初始化安装全山 PVE Assist...\033[0m\n"
      bash -c "$(curl -fsSL https://help.quanshan.cn/pve-assist/install.sh)"
    fi
    exec /usr/local/bin/pve-assist
  '
fi
3. macOS 26 原生自动化脚本 (deploy_pve_assist_mac.sh)
完全契合 macOS 默认的 Zsh/Bash 环境,针对 Darwin 内核的 ssh 行为做了细致调优。
#!/usr/bin/env zsh
set -euo pipefail

# ==============================================================================
# macOS 26 原生一键部署与远程管理脚本
# ==============================================================================

typeset PVE_HOST="${1:-}"
typeset PVE_PORT="${PVE_PORT:-22}"
typeset PVE_USER="${PVE_USER:-root}"
typeset AGENT_MODE="${AGENT_MODE:-false}"

if [[ -z "$PVE_HOST" ]]; then
  if [[ "$AGENT_MODE" == "true" ]]; then
    print '{"success":false,"error":"Host IP required"}'
    exit 1
  fi
  read -r "PVE_HOST?请输入 PVE 宿主机 IP 地址 (例如 10.0.0.100): "
  [[ -n "$PVE_HOST" ]] || { print "错误:宿主机 IP 不能为空!" >&2; exit 1; }
fi

SSH_TARGET="${PVE_USER}@${PVE_HOST}"
SSH_ARGS=(-p "$PVE_PORT" -o ConnectTimeout=6 -o StrictHostKeyChecking=accept-new)

if [[ "$AGENT_MODE" == "true" ]]; then
  # Agent 无人值守调用
  ssh "${SSH_ARGS[@]}" "$SSH_TARGET" '
    if [ -f /usr/local/bin/pve-assist ]; then
      echo "{\"online\":true,\"installed\":true}"
    else
      echo "{\"online\":true,\"installed\":false}"
    fi
  '
else
  # 人工交互调用,分配 tty
  print "\033[34m>>> 连接并开启全山 PVE Assist 控制台...\033[0m"
  ssh -t "${SSH_ARGS[@]}" "$SSH_TARGET" '
    if [ ! -f /usr/local/bin/pve-assist ]; then
      bash -c "$(curl -fsSL https://help.quanshan.cn/pve-assist/install.sh)"
    fi
    exec /usr/local/bin/pve-assist
  '
fi
4. 两种执行方法的完整示范
方法一:人类工程师交互执行 (Interactive Mode)
以 macOS 终端为例,赋予权限后一键运行:
chmod +x deploy_pve_assist_mac.sh
./deploy_pve_assist_mac.sh 10.0.0.100
脚本会自动检查远端环境;如果未安装则自动拉取官方最新二进制,接着无缝拉起蓝底白字的 TUI 菜单。你可以通过键盘上下方向键自由探索换源、去弹窗、概要增强或直通向导,敲击回车即可轻松执行。
方法二:交给 AI Agent 自动巡检与配置 (Agent Automated Mode)
如果你正在通过具备 Terminal 权限的 AI Agent(如当前会话环境)管理多台服务器,可以直接以无阻断的环境变量触发静默状态巡检:
# Agent 状态巡检命令
AGENT_MODE=true ACTION=status ./deploy-pve-assist.sh 10.0.0.100
返回标准 JSON:
{"installed": true, "version": "v1.2.59"}
随后,Agent 可以根据检测结果判断是否需要进行升级或下发直通任务,整个过程无需人工敲击回车,彻底实现机房级自治运维!
九、深度 FAQ 与避坑指南
Q1:使用 PVE Assist 换源和打概要补丁后,未来执行 pveupdate 或大版本升级会破坏系统吗?
答:绝对不会。
- PVE Assist 写入的每一个系统文件补丁都包含独一无二的代码标记(Marker)。当官方发布微小更新覆盖了 Web UI 时,你只需重新运行一次
pve-assist,它会自动感知到官方更新并重新注入干净补丁; - 即使未来你要跨大版本(例如 PVE 9 升级至下一代),可以直接在菜单 10 中点击**「恢复原版」**,系统将在 1 秒内将所有软件源与 Web 界面无损还原至官方出厂状态,干干净净,绝无暗桩。
Q2:我是一台旧笔记本装的 PVE,如何确认它能正确显示内置电池状态?
答:PVE Assist 在 v1.2.59 中对便携式主机做了极其深度的优化。如果主机没有接昂贵的专业 USB/网络 UPS,系统会自动扫描 Linux 标准的 /sys/class/power_supply/BAT* 接口。无需手动配置 apcupsd,重新打开 Web 控制台的节点概要,就能在原本显示 UPS 的位置看到绿色的「主机内置电池」标志,电量百分比、电压和预估续航时间一应俱全。
Q3:执行“合并 local-lvm 到 local”真的安全吗?我的虚拟机会丢失吗?
答:在独立单节点模式下非常安全。PVE Assist 在执行合并操作前设置了多道铁律:
- 集群禁止:如果是处于 Proxmox Cluster 集群状态下的节点,工具会硬性拒绝执行,防止破坏共享存储元数据;
- 虚拟机占用核验:脚本会严格扫描当前所有 VM 和 CT,确认没有任何磁盘镜像挂载在
local-lvm这个 thin pool 上; - 同 VG 核对:确认无误并经人工确认后,工具才会调用 LVM 命令卸载 thin pool,并安全运行
lvextend -r扩容local根目录文件系统。合并后,你可以将所有空间毫无拘束地用于存储各种 ISO、大容量虚拟磁盘和容器模板。
Q4:SR-IOV 核显切分后,Windows 虚拟机驱动出现 Code 43 怎么办?
答:这往往是因为缺少 Windows 平台的虚拟 GOP 驱动或驱动版本不兼容导致的。PVE Assist 的硬件直通向导中贴心地内置了 Windows 配置档与平台匹配规则(已针对 UHD 730/770 等核心做了专门适配),并能自动生成干净的 raw args。只需在向导中选择「Windows VF 直通」并跟随流程引导,即可轻松达成设备管理器 Code 0 的完美满血运行。
十、写在最后:让虚拟化运维回归纯粹与笃定
玩 Homelab 和虚拟化,本质上是为了享受技术带来的掌控感,而不是被无穷无尽的语法报错、黑盒脚本、版本冲突所消耗。
全山科技的 PVE Assist 让我们看到了一种难能可贵的软件工程克制之美——它没有盲目堆砌华而不实的功能,而是把精力用在版本硬隔离、无损探针设计、事务锁保护和出厂级回滚这些看似枯燥却至关重要的基石上。
如果你手头正有一台刚刚安装完的 PVE 9 节点,不妨立即运行一行命令感受它的优雅:
bash -c "$(curl -fsSL https://help.quanshan.cn/pve-assist/install.sh)"
告别盲摸铁皮测温的时代,告别提心吊胆的野蛮魔改,把时间和精力留给更有价值的创造!