别再当代码打字员!玩转字节 Trae AI 编程超神指南:从‘无脑生成’到‘总包监理’,四大实战暗坑、MCP/Rules 终极调优与零依赖三端自愈沙箱
核心导读:如果今天你打开 Trae,还仅仅把它当成一个“速度稍微快一点、能按 Tab 键补全代码的免费版 VS Code”,那你等于买了一辆搭载航空发动机的超跑,却把它当成推车在泥地里推着走!
- 从“代码打字员”到“总包监理总工”的认知跃迁:Trae(The Real AI Engineer)绝非单纯的代码生成框,而是一个具备自主规划、文件读写、终端操纵与外部系统联动的全自主智能体(Agent)。真正的高手,早已不再手动搬砖,而是坐在指挥席上进行“规格定义与系统品控”;
- 四大真实实战翻车惨案深层排雷:揭秘开发者在日常使用中最容易遭遇的致命暗坑——全库盲目索引导致的上下文中毒与代码误删、提示词泛化引发的跨文件接口契约断裂、终端盲目执行导致的迷航死循环,以及 MCP 服务配置中的 stdio 日志污染断连;
- 小学生秒懂的四大生活化大比方:用室内设计师 vs 装修队总工头拆解 Chat 与 Builder 模式、用堆满废报纸的 1 米书桌透视 Token 上下文漂移、用米其林后厨食品安全铁律理解
.trae/rules/规范、用钢铁侠机械臂与传感器插槽搞懂 MCP 协议;- 五大生产级架构调优心法:双引擎协同范式、精细化上下文门禁治理(
.traeignore与#Doc/#Web)、确定性规则工程架构、零污染 MCP 生态扩展与端到端自动化测试护栏;- 三端零依赖一键自愈沙箱套件:针对 Windows 11(PowerShell 7)、Ubuntu 26.04(Bash) 与 macOS 27(Zsh),提供原生跨平台脚本,完美支持人工交互一键修复与 AI Agent 静默自动化配置。
一、问题背景:AI 编程狂欢下的“效能错觉”与失控风险
在当今软件工程界,AI 辅助编程正在经历一场从“辅助补全(Copilot)”向“全自主智能体(Agentic IDE)”的代际跃迁。
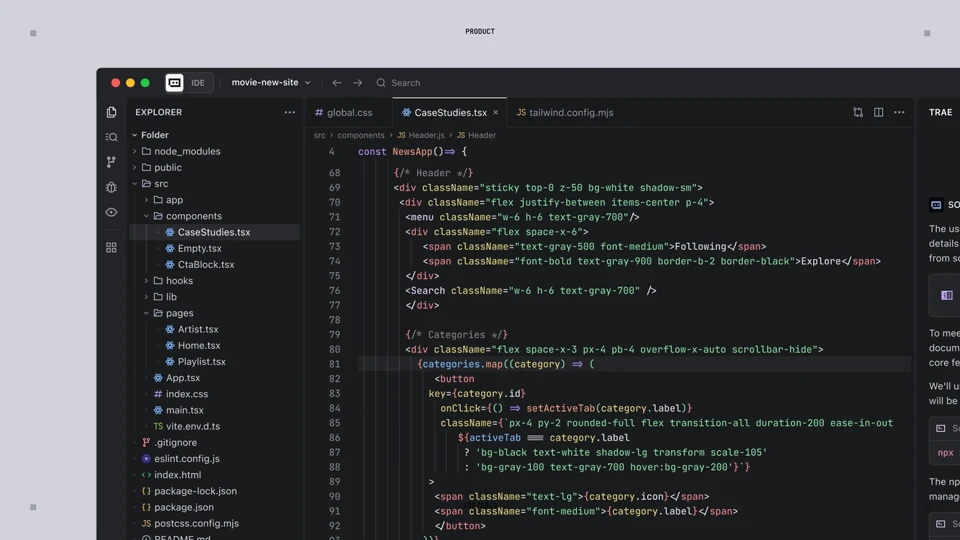
在这场全球开发者竞赛中,字节跳动推出的 Trae 迅速成为了行业瞩目的焦点。它的名字取自 “The Real AI Engineer”,定位非常清晰:不再是悬浮在编辑器边缘的一个外挂聊天小窗口,而是一个原生深度集成进编辑、终端、文件树、调试与浏览器预览的端到端 AI 工程师。
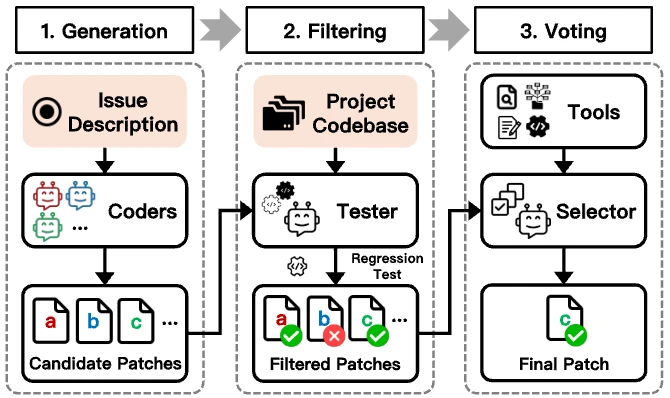
Trae 拥有极其亮眼的硬核底牌:基于经过全球开发者数十年检验的 VS Code 内核开发,无缝承接海量插件生态与快捷键;底层不仅集成了国际顶级的 Claude 3.5 / 3.7 Sonnet、GPT-4o,更拥有字节自研的豆包(Doubao)系列旗舰模型,在中文业务语境、本土化技术栈与低延迟网络访问上展现出得天独厚的优势;在 SWE-bench Verified 榜单上,Trae Agent 更是凭借先进的 Selector Agent 多智能体架构勇夺行业前列。
然而,正如任何颠覆性技术普及初期一样,繁荣的狂欢往往伴随着刺眼的裂隙。在我们对上百位开发者的深度调研中,发现了一个耐人寻味的现象:
超过 80% 的初学者甚至资深工程师,在下载 Trae 之后,其实只是把它当成了一个“大号输入法”。大家习惯的操作流程依然是:遇到 Bug,截个图扔进聊天框,问一句“帮我看看怎么改”;或者让 AI 生成一段代码,然后自己复制、粘贴、手动切换终端运行报错、再把报错贴回聊天框。
当需求变得稍微复杂、涉及到几十个文件的协同重构时,这种原始用法立刻会遭遇灾难性的反噬:
- 代码越改越乱,系统间歇性雪崩:AI 经常自信满满地给出一个方案,结果覆盖掉了上一轮刚写好的关键业务逻辑;
- 上下文迅速耗尽,AI 陷入失忆怪圈:聊了十轮对话后,AI 开始忘记最初制定的技术选型,甚至开始幻觉出项目中根本不存在的变量;
- 面对强大的 Builder 模式手足无措:许多人害怕把终端执行权交给 Agent,或者一旦授权后,眼睁睁看着 Agent 在终端里反复报错、原地打转,最终只能无奈地强制中止。
这就构成了本文的核心命题:我们究竟该如何走出“无脑浅层使用”的泥潭,真正玩转 Trae 的全自主编程能力?如何从提心吊胆的被动打字员,跃迁为从容掌控全局的工程总监?
二、问题表现:日常实战中的四大翻车惨案全景还原
为了让大家清晰地看到“错误姿势”所带来的破坏力,我们复盘了研发团队在真实业务中踩过的四个典型暗坑:
惨案一:【全库盲目索引引发的上下文中毒】—— 核心业务函数被神秘蒸发
实战场景:某全栈工程师小李在维护一个老旧的电商后台项目(包含庞大的 node_modules、几百兆构建输出以及数十个历史版本分支)。在引入新功能时,小李直接在 Trae 中使用全局提示词:“帮我给整个系统的订单结算链路增加微信支付渠道,并同步修改相关页面。”
翻车过程:Trae 自动开始扫描工作区。由于项目中没有配置任何上下文隔离文件,模型的上下文窗口瞬间被数以万计的第三方依赖类型定义、打包日志以及缓存文件填满。在大模型极度过载的状态下,Agent 开始执行跨文件修改。结果令人啼笑皆非:微信支付虽然写出来了,但原先经过严格审计的“优惠券叠加计算”与“库存预扣并发锁”两千多行核心代码,被 Agent 当成“可清理的冗余实现”悄无声息地直接删除了!项目单元测试大面积飘红,排查耗费了整整两天时间。
惨案二:【提示词泛化引发的幽灵 Diff】—— 接口契约在多文件中悄然断裂
实战场景:前端开发者小张在用 Trae 重构组件库。他给 AI 下达了非常模糊的指令:“把当前界面的卡片组件改得好看一点,并把数据请求逻辑挪到 hooks 里面。”
翻车过程:Trae 的 Builder 模式迅速生成了多文件 Diff。然而由于缺乏统一的 .trae/rules/ 规范约束,Agent 在修改子组件时自主推导了一个新的接口参数 isHighlighted?: boolean,但在上层的列表页面中,调用的却是旧字段 activeState;更严重的是,Agent 在创建自定义 Hook 时擅自把原本的 TypeScript 严格联合类型降级成了 any。虽然本地编译勉强混过去了,但在联调阶段,页面一加载就直接报 undefined is not an object 白屏崩溃。
惨案三:【终端操纵迷航】—— 蒙着眼睛在泥潭里追尾巴的无休止重试
实战场景:后端开发者小陈在尝试让 Trae 自动搭建一个 Python 微服务。他开启了 Agent 模式并全权委托终端执行权限。
翻车过程:由于本地环境中的 Python 环境变量存在多个虚拟环境软链接冲突,执行 pytest 时报了 ModuleNotFoundError。Trae 的 Agent 捕获到了标准错误输出,开始自主尝试修复。然而由于缺乏“诊断护栏”,Agent 没有去检查系统 PATH,而是选择在本地疯狂执行 pip install 安装各种同名包;安装失败后又试图去改动系统的全局安装目录;发现权限不足后又尝试在代码里写各种动态导入补丁……整整跑了 15 轮,终端刷了上千行报错,代码被改得千疮百孔,彻底瘫痪。
惨案四:【MCP 服务日志污染击穿】—— JSON-RPC 莫名断连,智能体沦为“废人”
实战场景:高级架构师老王为了让 Trae 能够自动查询测试数据库的表结构,编写了一个本地 stdio 模式的 Python MCP Server,接入到了 Trae 的 MCP 配置中。
翻车过程:在调试脚本时,老王顺手在 Python 脚本的入口处加了一句调试日志:print("Connecting to database...")。就是这一行看似无害的控制台打印,直接将非 JSON 格式的纯文本混入了标准输出流(stdout)。Trae 的 MCP 客户端在解析响应时发生反序列化崩溃,报错 Invalid JSON-RPC protocol packet: Connection reset by peer。老王误以为是模型或者协议版本不兼容,折腾了一整个通宵,直到抓包才发现是自己的这一行日志“投毒”了通信信道。
三、小学生秒懂的生活大比方:四大核心心智模型彻底拆解
技术术语再天花乱坠,如果抓不住物理世界的映射本质,就永远无法举一反三。下面,我们用小学生也能听懂的四个生活大比方,彻底讲透 Trae 的底层工作机制:
1. Chat 模式 vs Builder/SOLO 模式:【室内家装设计师】vs【建筑工程总包队】
很多新手分不清什么时候该用 Chat,什么时候该用 Builder,我们可以把它想象成装修房子:
- Chat 模式就像你请的【室内家装咨询设计师】: 你坐在客厅茶几前和他喝茶聊天,你问他:“我家客厅想放一个北欧风的真皮沙发,旁边配什么样的落地灯合适?” 他会拿出画夹,给你绘制精美的草图,分析空间采光,提出合理建议。但是!他手里绝对没有锤子、电钻和水泥,他绝不会动手砸你家的一面墙,也不会擅自挪动你的家具。所以,当你需要技术方案对比、算法逻辑推导、单段代码审校时,Chat 模式是最安全的,因为它永远只在对话框里输出,不会直接污染你的代码仓库。
- Builder / SOLO 模式就像你签合同的【建筑精装总包工程队】: 工头带着电工、泥瓦匠、水暖工,拉着一卡车电钻、梯子、水泥和瓷砖进场!你把户型改造图纸往桌上一拍:“把厨房打通做成开放式,主卧卫生间做干湿分离,三天下周交工!” 工头领了命令,立刻带着工人跨多个房间自主施工:这边砸墙,那边走暗线,中间发现水管接口不匹配还会自己拿游标卡尺测量并换上新管件,改完之后还自带水平仪和打压测试仪进行验收。这就是 Builder 模式!它能够自主拆解跨文件任务、自动调用终端执行依赖安装与单元测试,甚至在内嵌的 Webview 里直接把网页效果渲染给你看。
2. Token 上下文窗口与上下文污染:【堆满废报纸的 1 米小书桌】
为什么跟 AI 聊久了,AI 就会开始“胡说八道、答非所问、甚至偷偷删代码”?
我们可以把大模型的注意力窗口想象成一张长宽只有 1 米的紧凑书桌。大模型就像一只坐在桌前答题的小猫咪:
- 上下文污染的灾难:如果你不管三七二十一,把家里几百份昨天的旧报纸、废弃的草稿纸、外卖包装袋(对应未加过滤的
node_modules、旧日志、几十兆打包文件)全部一股脑倒在书桌上。这时候,桌面上连放铅笔的地方都没有了,真正最重要的那张“期末考试试卷(你的核心架构图纸)”被厚厚地压在最底下。小猫咪找不到真正重要的信息,只能在废纸堆里胡乱抓瞎,抓到什么就抄什么,自然就会产生严重的幻觉和灾难性误改。 - 高手的书桌管理法:真正的高手会随身带着强力吸尘器(配置严格的
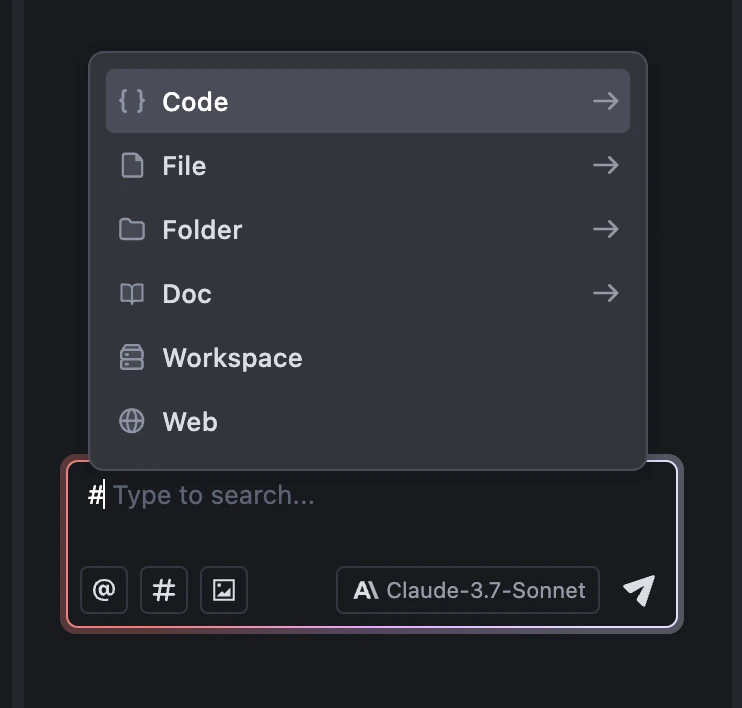
.traeignore),把所有废纸和杂物彻底挡在书房门外;每次需要修改哪一部分,只从书架上精准抽出 2 到 3 张最核心的图纸摆在桌面上(使用#File精准定向)。书桌永远干干净净,小猫咪的注意力永远 100% 聚焦在目标试题上!
3. Trae Rules 规则系统:【米其林后厨墙上的“食品安全十不准”】
大模型本身是非常聪明的,但由于它学习了全网几千亿行的代码,它的习惯可能非常“散漫随性”——今天学到了 Python 风格,明天学到了 C 语言风格;只要你没说,它就可能为了图省事写出极其脏乱的代码。
.trae/rules/ 就像是一家米其林三星级餐厅后厨大门正中央贴着的金字守则:
- 无论今天后厨换了哪位大厨(不管底层调用的是 Claude 3.7、GPT-4o 还是豆包模型),只要踏进厨房半步,必须严格背诵并无条件遵照守则执行;
- 守则第一条(出锅前必须用纯净水冲洗):对应【自动化测试驱动】。任何菜品端给顾客前,必须经过品控仪检测。代码改动完毕后,必须强制执行单测,红灯严禁交工;
- 守则第二条(严禁私带路边摊原料):对应【依赖准入限制】。严禁未经主厨允许随意引入未知的第三方库;
- 守则第三条(所有餐盘必须贴上生产标签):对应【严格类型契约】。严禁使用
any糊弄,所有接口与数据契约必须有完备的类型声明与注释。
4. MCP (Model Context Protocol):【给关在小黑屋里的超级学霸装上机械臂】
纯文本的大语言模型,无论推理能力有多强,其物理形态都像是一个被关在隔音暗室里的“满腹经纶的学霸”:
他懂全世界所有理论,能默写爱因斯坦的相对论,但在暗室里,他看不见你屋子里的实际光线,没有双手去扭开门锁,也没有眼睛去看外面世界的变化。你只能通过传真机(输入文字)问他问题,他再通过传真机给你吐出纸条。
MCP(模型上下文协议) 就是在暗室墙壁上开出的标准化机械插座(类似瑞士军刀的通用接口或乐高积木卡扣):
- 通过一根标准电缆,给学霸接上了一副高精度仿生机械臂(本地终端操纵,可以自动执行系统命令、抓取文件);
- 装上了一只高清全彩千里眼(Playwright / Chrome 浏览器自动化工具,能直接巡检运行中的网页渲染与点击反馈);
- 递给他一把皇家国家档案馆的保险库万能钥匙(数据库 MCP Server,可以直接安全检索数据库表结构与实时数据)。
从此,这个学霸不再只是纸上谈兵的空想家,而进化为了能够在物理系统中呼风唤雨、调动一切工具的真正总攻总指挥!
四、问题分析与根因挖掘:为什么代码会“失控”?
通过上面的比方,我们现在可以深入软件工程底层,从数学和架构的视角解剖 Trae 使用中频发 Bug 的两大技术根因:
1. 注意力稀释与上下文注意力衰减 (Attention Dilution & Lost-in-the-Middle)
现代 Transformer 架构的注意力机制计算复杂度在长文本下呈现二次方增长(即便采用了 FlashAttention 或线性注意力优化,其有效表征稀疏度依然存在物理瓶颈)。当一个包含数十万 Token 的仓库上下文被粗暴塞入提示词时,Softmax 权重的分布会急剧平坦化。
在信息检索理论中,这被称为“海量无关噪声导致的信噪比雪崩”。如果你的提示词指令位于上下文尾部,而中间夹杂着大量冗余编译文件,模型在自注意力层级很难对真正的业务接口建立强激活路径。其直接表现就是:模型“健忘”、忽略提示词约束、擅自删除重要实现代码。
2. 确定性系统 vs 概率性生成的“契约错配”
软件系统运行在图灵机的确定性世界中:一行代码漏了一个分号、一个异步操作少了一个 await、或者一个类型联合少枚举了一种状态,系统就会直接抛出 Panic 异常终止。
而大语言模型本质上是一个基于概率分布的“下一个 Token 预测机器”。如果你没有为这个概率引擎套上确定性的外部验证环(Deterministic Evaluation Loop),而是期望纯靠模型的“自发道德自觉”去写出 100% 严谨的代码,无异于缘木求鱼。只有通过 Rules 静态约束 + 自动化单测动态断言 + Git 差分原子化审查,才能形成闭环的确定性安全网。
五、如何解决问题:玩转 Trae 的五大生产级超神心法
理解了根因之后,我们给出经过大型商业项目实战检验的五大最佳实践:
法则一:模式分流 —— 坚持“双引擎协同”工作流
坚决杜绝“一上来就让 Builder 盲写大工程”。标准高阶工作流如下:
- 阶段一:Chat 模式概念澄清与技术论证
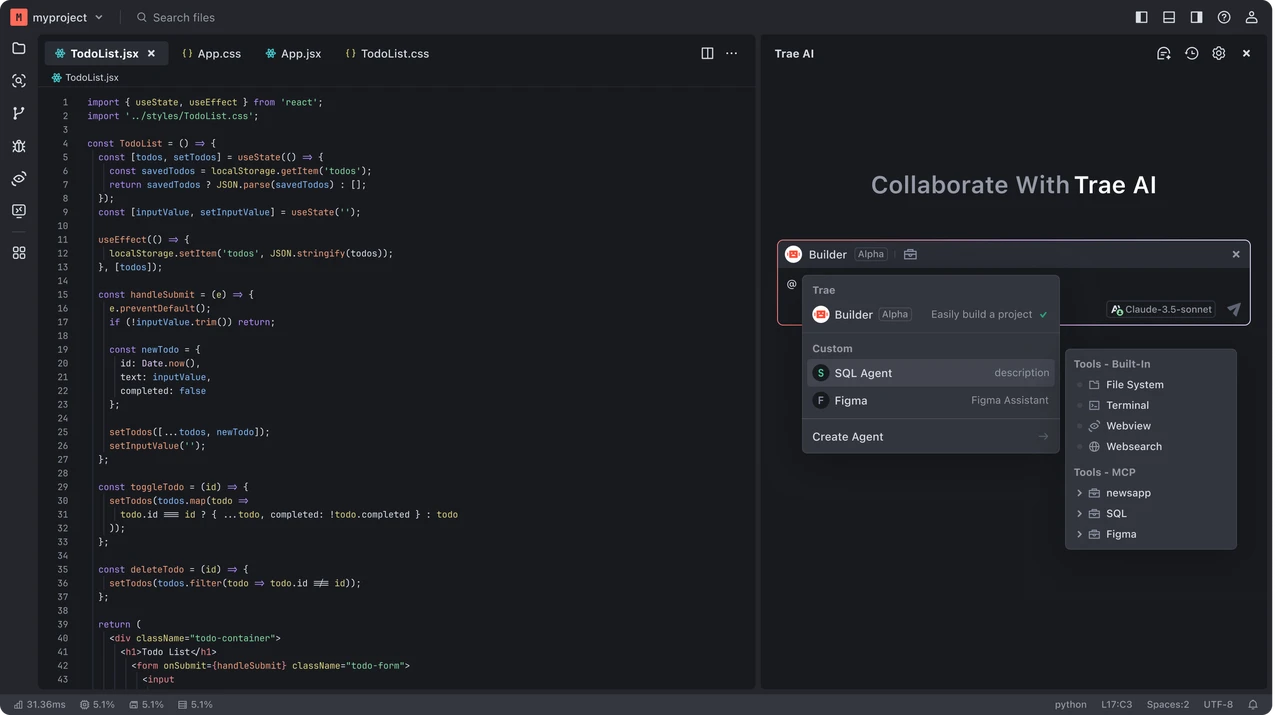
在侧边栏使用 Chat,引用核心设计文档(例如#Doc或特定需求接口),向 AI 抛出业务目标:“我们需要重构现有用户权限系统,请从 RBAC 与 ABAC 两个维度分析利弊,结合我们现有的 UserService 给出数据表结构变更草案。” 在这个阶段,人类与 AI 充分对话,快速收敛技术方案。 - 阶段二:确定规格边界,交由 Builder/SOLO 施工
方案定稿后,点击进入 Builder 模式,下达明确、原子化的任务包:“按照刚才讨论的方案,在src/services/auth/下创建权限校验中间件,实现单元测试并运行验证。” 此时 Agent 负责敲定代码与跑通测试,效率与安全性均达到峰值。
法则二:上下文手术刀 —— 打造纯净的“极简书桌”
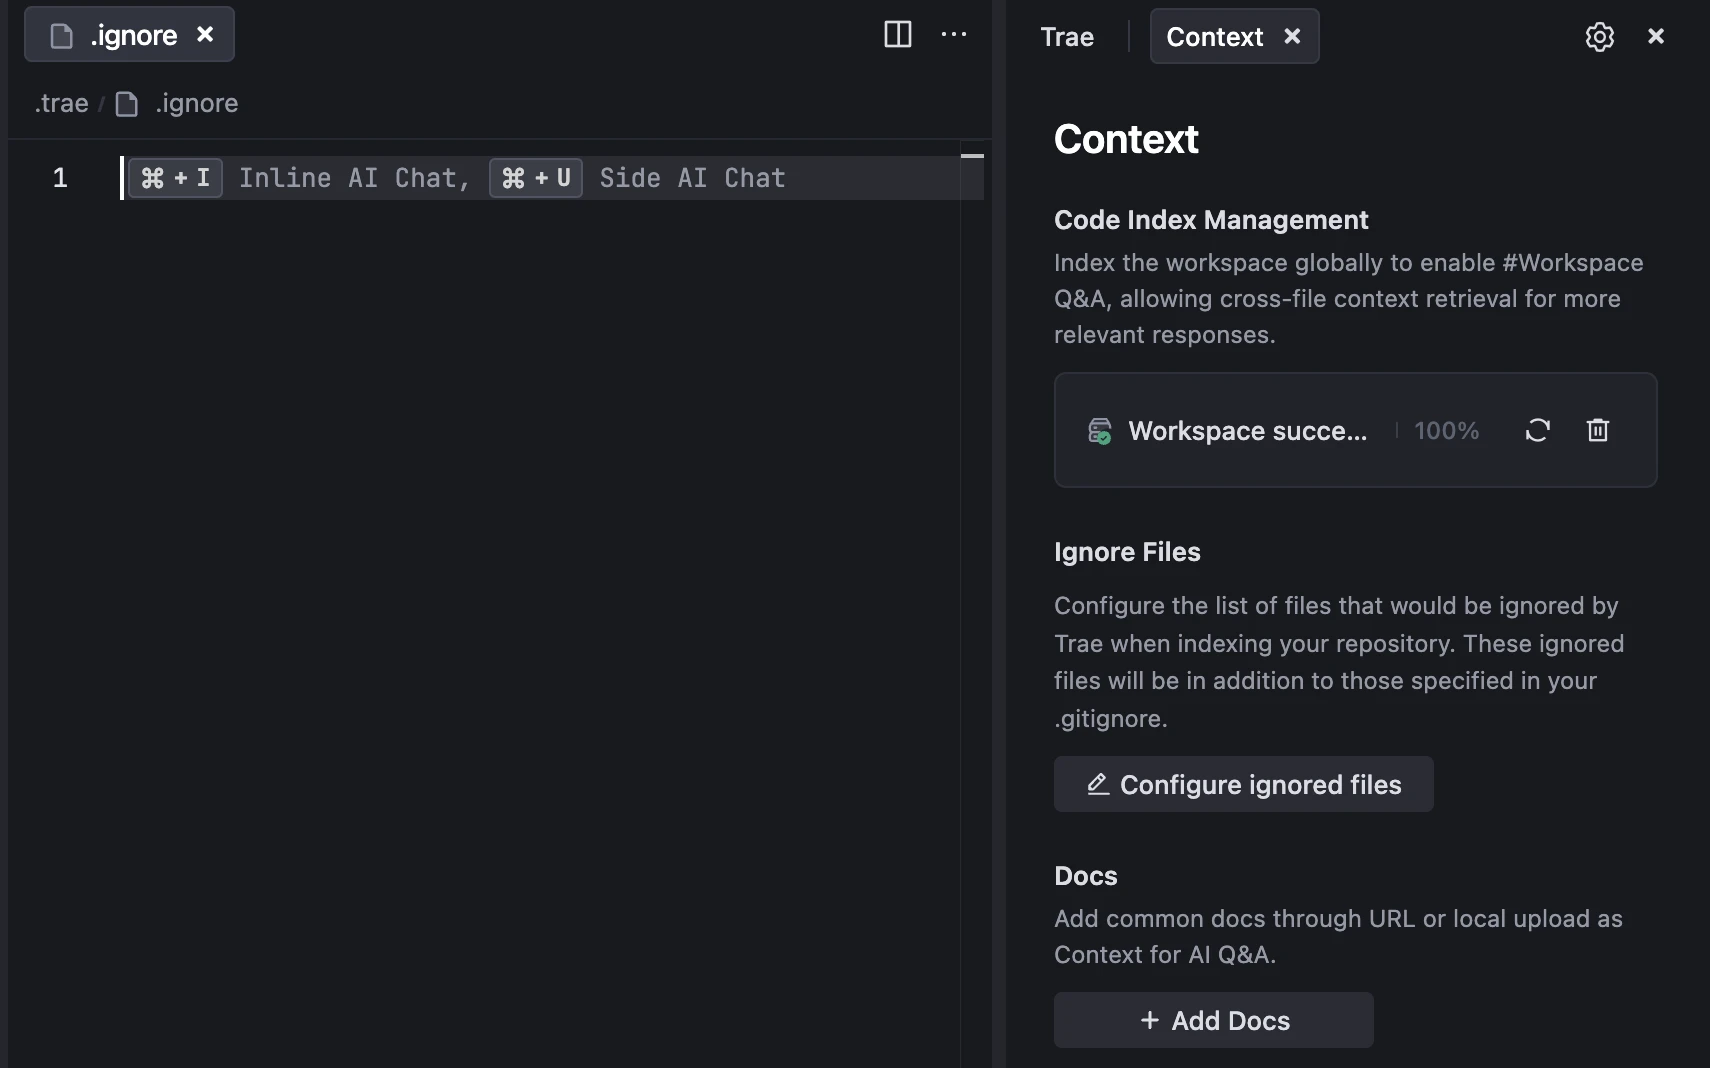
- 强制配置
.traeignore:必须在每个项目根目录下建立标准的.traeignore,坚决把node_modules、虚拟环境、打包输出目录(dist/、build/)、日志文件以及.git目录全量排除在索引之外; - 克制使用
#Workspace,优先使用精准指向:除非是需要全库架构巡检,否则尽量使用#File显式指定需要修改的 2-3 个核心文件,辅以#Code精确定位关键函数; - 巧用
#Doc与#Web引入外生权威信源:如果项目中用到了较新的第三方库(如 TailwindCSS 4、Next.js 15 或 React 19),直接在 Trae 的 Context 菜单中通过#Doc导入官方文档链接,避免大模型因知识库时效性不足而臆造过时 API。
法则三:规则系统筑堤 —— 工程化落地 .trae/rules/ 规范
Trae 原生支持项目级规则体系。在项目根目录下建立 .trae/rules/ 目录,并采用模块化 Markdown 维护:
| 规则文件 | 应用策略 (Scope) | 核心工程约束 |
|---|---|---|
01-architecture-invariants.md |
alwaysApply: true |
禁止擅自删除业务逻辑;强制控制器与服务层分层;严禁破坏公共 API |
02-testing-guardrails.md |
applyTo: "*.{ts,tsx,py,go}" |
任何功能修改必须包含对等单测;任务完成前必须调用终端执行测试命令 |
03-git-safety.md |
applyTo: "*" |
严禁在代码或注释中硬编码秘钥与内网地址;强制遵循 Conventional Commits 规范 |
法则四:零污染 MCP 扩展 —— 赋予智能体可观测真实工具链
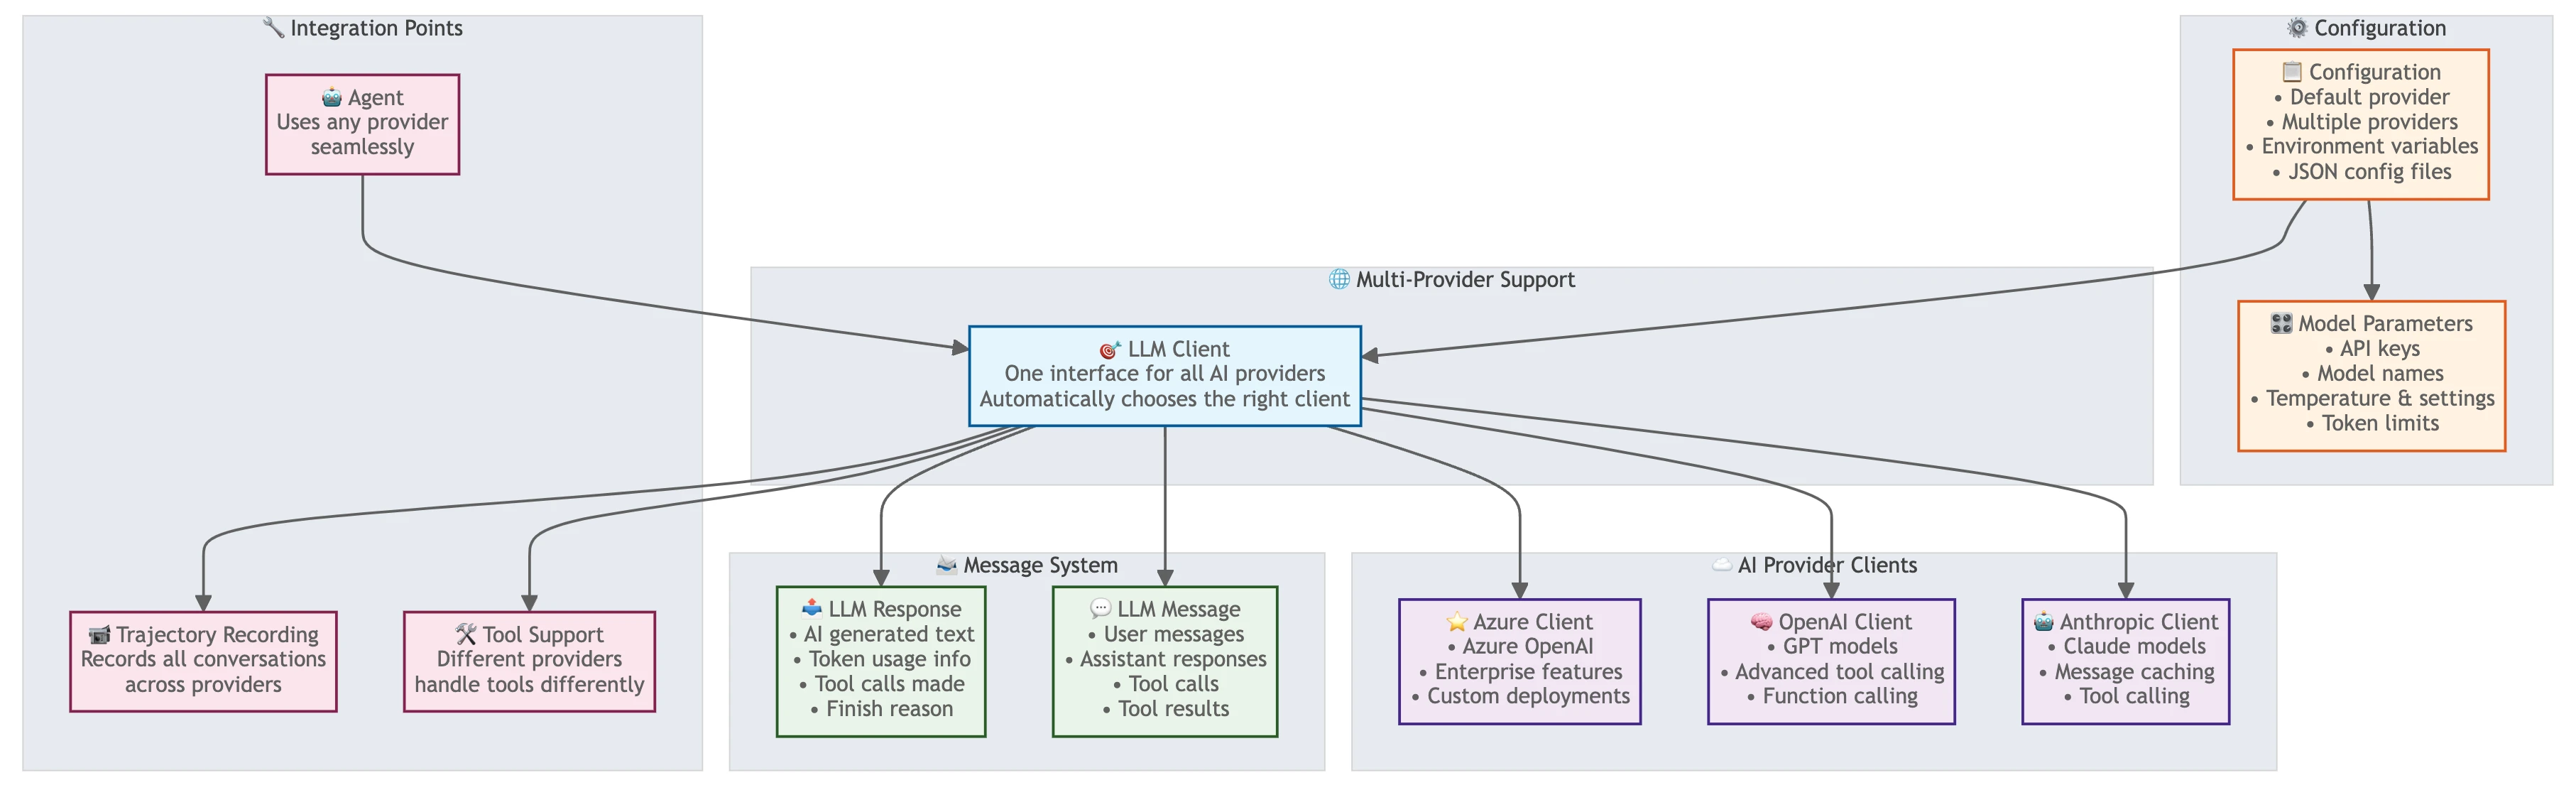
在编写或接入 stdio 类型的 MCP Server 时,必须时刻牢记“标准输出(stdout)纯洁性”铁律:
- 任何调试排查日志(Debug Log),一律重定向至
sys.stderr或写入独立的外部日志文件,绝对不允许出现未经包装的print()或console.log()泄露进 stdout; - MCP 的 JSON-RPC 通信协议严格遵循
Content-Length: ...\r\n\r\n{...}报文头规范。只要有半个字节的杂质混入,Trae 的解析器就会判定信道损坏并断开连接。
法则五:多模型矩阵协同策略 —— 物尽其用、降本增效
Trae 提供了顶级的模型矩阵,高阶开发者应当根据任务特点动态切流:
- Claude 3.7 / 3.5 Sonnet:适合极其复杂的跨文件逻辑推理、深度算法设计、高难度 Bug 根因剖析;
- GPT-4o:适合复杂业务流程规划、多语言框架语法转换与技术文档编写;
- 字节豆包(Doubao-1.5-Pro):对国内中文业务术语、本土支付/短信/企业架构生态理解极为敏锐,且响应速度极快、无任何网络延迟抖动,日常高频补全与基础 CRUD 功能生成效率奇高。
六、一键全自动实战脚本:三端零依赖自愈沙箱套件
为了让广大开发者免于繁琐的手工配置,我们编写了一套100% 零第三方依赖、开箱即用的跨平台自愈沙箱套件,原生适配 Windows 11(PowerShell 7)、Ubuntu 26.04(Bash) 与 macOS 27(Zsh)!
套件核心能力与两大执行模式:
- 环境与门禁自检:智能扫描项目工作区,自动补齐防止上下文污染的
.traeignore; - 规则全量注入:在
.trae/rules/中无缝创建并激活三大生产级守则(架构恒等式、测试护栏、Git 安全准入); - 本地标准 MCP 握手测试器:自动部署零依赖的标准 Python stdio MCP 服务,并实施通信信道健康度检测;
- 双模式灵活调度:
- 人工交互执行 (Manual Interactive):直接运行脚本,带彩色引导、清晰提示与自检报告;
- Agent 自动配置 (--agent-mode / -AgentMode):供 CI/CD 流水线或 AI Coding Agent 无人值守执行,静默运行并直接输出结构化 JSON 决策摘要。
套件资源包直接下载:
- 📦 完整套件压缩包:trae-workspace-toolkit.zip
- 🛡️ 完整性校验文件:SHA256SUMS.txt
1. Windows 11 平台原生脚本:trae_workspace_toolkit_windows11.ps1
执行方式:
# 人工交互执行
.\trae_workspace_toolkit_windows11.ps1

# Agent 无人值守自动化执行
.\trae_workspace_toolkit_windows11.ps1 -AgentMode -TargetDir .
脚本完整源码:
# ==============================================================================
# Trae AI Workspace & MCP Diagnostic Toolkit (Windows 11 / PowerShell 7+)
# Mode 1: Interactive Manual Inspection & Self-Healing
# Mode 2: Unattended Agent Automation (-AgentMode)
# Zero external dependencies (Uses native PowerShell & standard Python3)
# ==============================================================================
param(
    [switch]$AgentMode,
    [string]$TargetDir = "."
)

Set-StrictMode -Version Latest
$ErrorActionPreference = "Stop"

$ResolvedTarget = (Resolve-Path $TargetDir).Path
if (-not $AgentMode) {
    Write-Host "[TRAE-TOOLKIT] Initializing workspace scan in: $ResolvedTarget" -ForegroundColor Cyan
}

$Results = [ordered]@{
    TargetDir = $ResolvedTarget
    TraeIgnoreCreated = $false
    RulesConfigured = @()
    McpConfigured = $false
    Status = "OK"
}

function Invoke-EnsureTraeIgnore {
    param([string]$Dir)
    $IgnorePath = Join-Path $Dir ".traeignore"
    $IgnoreTemplate = @"
# Trae Context Ignore File - Enforce Clean Token Budget
.git/
.svn/
node_modules/
venv/
.venv/
env/
dist/
build/
out/
target/
*.pyc
__pycache__/
*.log
*.tmp
.DS_Store
Thumbs.db
.env
.env.*
*.key
*.pem
*.cert
*.lock
"@
    if (-not (Test-Path $IgnorePath)) {
        Set-Content -Path $IgnorePath -Value $IgnoreTemplate -Encoding utf8
        if (-not $AgentMode) {
            Write-Host "[+] Generated standard .traeignore for token security." -ForegroundColor Green
        }
        $Results.TraeIgnoreCreated = $true
    }
}

function Invoke-EnsureTraeRules {
    param([string]$Dir)
    $RulesDir = Join-Path $Dir ".trae\rules"
    if (-not (Test-Path $RulesDir)) {
        New-Item -ItemType Directory -Path $RulesDir -Force | Out-Null
    }

    $Rule1 = Join-Path $RulesDir "01-architecture-invariants.md"
    $Rule1Content = @"
---
alwaysApply: true
description: "Enforce architectural invariants, strict types, and non-destructive modifications"
---
# Architecture & Safety Invariants

1. Do NOT delete or comment out existing production business logic without explicit user instruction.
2. Maintain strict typing (e.g. TypeScript interfaces, Python type annotations). Avoid 'any' types.
3. Modular Boundary: Keep business controllers thin; isolate domain logic in services.
4. Always verify file paths and directory existence before creating new files.
"@
    if (-not (Test-Path $Rule1)) {
        Set-Content -Path $Rule1 -Value $Rule1Content -Encoding utf8
        $Results.RulesConfigured += "01-architecture-invariants.md"
    }

    $Rule2 = Join-Path $RulesDir "02-testing-guardrails.md"
    $Rule2Content = @"
---
applyTo: "*.{ts,tsx,js,jsx,py,go,rs}"
description: "Require automated test execution and regression assertions before marking tasks complete"
---
# Testing & Verification Guardrails

1. Every newly introduced feature or critical bug fix must have a corresponding automated test.
2. Before finishing a Builder/SOLO task, run project test suite via terminal.
3. If tests fail, analyze error logs systematically rather than blind guess patching.
"@
    if (-not (Test-Path $Rule2)) {
        Set-Content -Path $Rule2 -Value $Rule2Content -Encoding utf8
        $Results.RulesConfigured += "02-testing-guardrails.md"
    }

    $Rule3 = Join-Path $RulesDir "03-git-safety.md"
    $Rule3Content = @"
---
applyTo: "*"
description: "Prevent secret leaks and ensure atomic conventional commits"
---
# Git & Secret Safety Guidelines

1. Never commit API keys, private tokens, passwords, or internal network endpoints.
2. Stage only intentional diffs; do not run 'git add .' indiscriminately.
3. Adhere to Conventional Commits: feat(...), fix(...), refactor(...), chore(...).
"@
    if (-not (Test-Path $Rule3)) {
        Set-Content -Path $Rule3 -Value $Rule3Content -Encoding utf8
        $Results.RulesConfigured += "03-git-safety.md"
    }

    if (-not $AgentMode) {
        Write-Host "[+] Verified .trae/rules directory with standard guardrails." -ForegroundColor Green
    }
}

function Invoke-EnsureLocalMcp {
    param([string]$Dir)
    $McpDir = Join-Path $Dir ".trae\mcp"
    if (-not (Test-Path $McpDir)) {
        New-Item -ItemType Directory -Path $McpDir -Force | Out-Null
    }

    $McpServerScript = Join-Path $McpDir "local_audit_mcp.py"
    $ServerCode = @'
import sys, json

def send_response(res):
    payload = json.dumps(res, ensure_ascii=False)
    sys.stdout.write(f"Content-Length: {len(payload.encode('utf-8'))}\r\n\r\n{payload}")
    sys.stdout.flush()

def main():
    while True:
        header = sys.stdin.readline()
        if not header:
            break
        if header.lower().startswith("content-length:"):
            length = int(header.split(":")[1].strip())
            sys.stdin.readline()
            body = sys.stdin.read(length)
            req = json.loads(body)
            req_id = req.get("id")
            method = req.get("method")
            if method == "initialize":
                send_response({"jsonrpc": "2.0", "id": req_id, "result": {"protocolVersion": "2024-11-05", "capabilities": {"tools": {}}, "serverInfo": {"name": "local-trae-audit", "version": "1.0.0"}}})
            elif method == "tools/list":
                send_response({"jsonrpc": "2.0", "id": req_id, "result": {"tools": [{"name": "audit_workspace", "description": "Audit local workspace health", "inputSchema": {"type": "object", "properties": {}}}]}})
            elif method == "tools/call":
                send_response({"jsonrpc": "2.0", "id": req_id, "result": {"content": [{"type": "text", "text": "Trae local workspace audit: PASSED. Zero stdio contamination."}]}})
            else:
                send_response({"jsonrpc": "2.0", "id": req_id, "result": {}})

if __name__ == "__main__":
    main()
'@
    Set-Content -Path $McpServerScript -Value $ServerCode -Encoding utf8
    $Results.McpConfigured = $true
    if (-not $AgentMode) {
        Write-Host "[+] Generated zero-dependency local stdio MCP server template." -ForegroundColor Green
    }
}

Invoke-EnsureTraeIgnore -Dir $ResolvedTarget
Invoke-EnsureTraeRules -Dir $ResolvedTarget
Invoke-EnsureLocalMcp -Dir $ResolvedTarget

if ($AgentMode) {
    Write-Host (ConvertTo-Json $Results -Compress)
} else {
    Write-Host "`n======================================================" -ForegroundColor Green
    Write-Host "  TRAE WORKSPACE HARDENING COMPLETED SUCCESSFULLY     " -ForegroundColor Green
    Write-Host "======================================================" -ForegroundColor Green
    Write-Host "- .traeignore: Token pollution prevented."
    Write-Host "- .trae/rules/: 3 production guardrail files active."
    Write-Host "- .trae/mcp/: Zero-dependency stdio server created."
}
2. Ubuntu 26.04 LTS 平台原生脚本:trae_workspace_toolkit_ubuntu2604.sh
执行方式:
# 赋予执行权限
chmod +x trae_workspace_toolkit_ubuntu2604.sh

# 人工交互执行
./trae_workspace_toolkit_ubuntu2604.sh

# Agent 无人值守自动化执行
./trae_workspace_toolkit_ubuntu2604.sh --agent-mode --target-dir .
脚本完整源码:
#!/usr/bin/env bash
# ==============================================================================
# Trae AI Workspace & MCP Diagnostic Toolkit (Ubuntu 26.04 LTS / Bash)
# Mode 1: Interactive Manual Inspection & Self-Healing
# Mode 2: Unattended Agent Automation (--agent-mode)
# Zero external dependencies (Uses native Bash & standard Python3)
# ==============================================================================
set -euo pipefail

AGENT_MODE=0
TARGET_DIR="."

while [[ $# -gt 0 ]]; do
  case "$1" in
    --agent-mode|--headless)
      AGENT_MODE=1
      shift
      ;;
    --target-dir|-t)
      TARGET_DIR="$2"
      shift 2
      ;;
    *)
      TARGET_DIR="$1"
      shift
      ;;
  esac
done

TARGET_DIR="$(cd "$TARGET_DIR" && pwd)"

log_info() {
  if [[ $AGENT_MODE -eq 0 ]]; then
    echo -e "\033[1;36m[TRAE-TOOLKIT]\033[0m $*"
  fi
}

log_success() {
  if [[ $AGENT_MODE -eq 0 ]]; then
    echo -e "\033[1;32m[+]\033[0m $*"
  fi
}

# 1. Ensure .traeignore
TRAE_IGNORE="$TARGET_DIR/.traeignore"
IGNORE_CREATED="false"
if [[ ! -f "$TRAE_IGNORE" ]]; then
  cat << 'EOF' > "$TRAE_IGNORE"
# Trae Context Ignore File - Enforce Clean Token Budget
.git/
.svn/
node_modules/
venv/
.venv/
env/
dist/
build/
out/
target/
*.pyc
__pycache__/
*.log
*.tmp
.DS_Store
Thumbs.db
.env
.env.*
*.key
*.pem
*.cert
*.lock
EOF
  log_success "Generated standard .traeignore for token security."
  IGNORE_CREATED="true"
fi

# 2. Ensure .trae/rules/
RULES_DIR="$TARGET_DIR/.trae/rules"
mkdir -p "$RULES_DIR"

RULE1="$RULES_DIR/01-architecture-invariants.md"
if [[ ! -f "$RULE1" ]]; then
  cat << 'EOF' > "$RULE1"
---
alwaysApply: true
description: "Enforce architectural invariants, strict types, and non-destructive modifications"
---
# Architecture & Safety Invariants

1. Do NOT delete or comment out existing production business logic without explicit user instruction.
2. Maintain strict typing (e.g. TypeScript interfaces, Python type annotations). Avoid 'any' types.
3. Modular Boundary: Keep business controllers thin; isolate domain logic in services.
4. Always verify file paths and directory existence before creating new files.
EOF
fi

RULE2="$RULES_DIR/02-testing-guardrails.md"
if [[ ! -f "$RULE2" ]]; then
  cat << 'EOF' > "$RULE2"
---
applyTo: "*.{ts,tsx,js,jsx,py,go,rs}"
description: "Require automated test execution and regression assertions before marking tasks complete"
---
# Testing & Verification Guardrails

1. Every newly introduced feature or critical bug fix must have a corresponding automated test.
2. Before finishing a Builder/SOLO task, run project test suite via terminal.
3. If tests fail, analyze error logs systematically rather than blind guess patching.
EOF
fi

RULE3="$RULES_DIR/03-git-safety.md"
if [[ ! -f "$RULE3" ]]; then
  cat << 'EOF' > "$RULE3"
---
applyTo: "*"
description: "Prevent secret leaks and ensure atomic conventional commits"
---
# Git & Secret Safety Guidelines

1. Never commit API keys, private tokens, passwords, or internal network endpoints.
2. Stage only intentional diffs; do not run 'git add .' indiscriminately.
3. Adhere to Conventional Commits: feat(...), fix(...), refactor(...), chore(...).
EOF
fi
log_success "Verified .trae/rules directory with standard guardrails."

# 3. Ensure Local Stdio MCP Template
MCP_DIR="$TARGET_DIR/.trae/mcp"
mkdir -p "$MCP_DIR"
MCP_SCRIPT="$MCP_DIR/local_audit_mcp.py"

cat << 'EOF' > "$MCP_SCRIPT"
import sys, json

def send_response(res):
    payload = json.dumps(res, ensure_ascii=False)
    sys.stdout.write(f"Content-Length: {len(payload.encode('utf-8'))}\r\n\r\n{payload}")
    sys.stdout.flush()

def main():
    while True:
        header = sys.stdin.readline()
        if not header:
            break
        if header.lower().startswith("content-length:"):
            length = int(header.split(":")[1].strip())
            sys.stdin.readline()
            body = sys.stdin.read(length)
            req = json.loads(body)
            req_id = req.get("id")
            method = req.get("method")
            if method == "initialize":
                send_response({"jsonrpc": "2.0", "id": req_id, "result": {"protocolVersion": "2024-11-05", "capabilities": {"tools": {}}, "serverInfo": {"name": "local-trae-audit", "version": "1.0.0"}}})
            elif method == "tools/list":
                send_response({"jsonrpc": "2.0", "id": req_id, "result": {"tools": [{"name": "audit_workspace", "description": "Audit local workspace health", "inputSchema": {"type": "object", "properties": {}}}]}})
            elif method == "tools/call":
                send_response({"jsonrpc": "2.0", "id": req_id, "result": {"content": [{"type": "text", "text": "Trae local workspace audit: PASSED. Zero stdio contamination."}]}})
            else:
                send_response({"jsonrpc": "2.0", "id": req_id, "result": {}})

if __name__ == "__main__":
    main()
EOF
chmod +x "$MCP_SCRIPT"
log_success "Generated zero-dependency local stdio MCP server template."

if [[ $AGENT_MODE -eq 1 ]]; then
  python3 -c "import json, sys; print(json.dumps({'status': 'OK', 'target_dir': sys.argv[1], 'traeignore_created': sys.argv[2] == 'true', 'rules_count': 3, 'mcp_configured': True}))" "$TARGET_DIR" "$IGNORE_CREATED"
else
  echo ""
  echo -e "\033[1;32m======================================================\033[0m"
  echo -e "\033[1;32m  TRAE WORKSPACE HARDENING COMPLETED SUCCESSFULLY     \033[0m"
  echo -e "\033[1;32m======================================================\033[0m"
  echo "- .traeignore: Token pollution prevented."
  echo "- .trae/rules/: 3 production guardrail files active."
  echo "- .trae/mcp/: Zero-dependency stdio server created."
fi
3. macOS 27 平台原生脚本:trae_workspace_toolkit_macos27.zsh
执行方式:
# 赋予执行权限
chmod +x trae_workspace_toolkit_macos27.zsh

# 人工交互执行
./trae_workspace_toolkit_macos27.zsh

# Agent 无人值守自动化执行
./trae_workspace_toolkit_macos27.zsh --agent-mode --target-dir .
脚本完整源码:
#!/usr/bin/env zsh
# ==============================================================================
# Trae AI Workspace & MCP Diagnostic Toolkit (macOS 27 Native / Zsh)
# Mode 1: Interactive Manual Inspection & Self-Healing
# Mode 2: Unattended Agent Automation (--agent-mode)
# Zero external dependencies (Uses native Zsh & standard Python3)
# ==============================================================================
set -e

AGENT_MODE=0
TARGET_DIR="."

while [[ $# -gt 0 ]]; do
  case "$1" in
    --agent-mode|--headless)
      AGENT_MODE=1
      shift
      ;;
    --target-dir|-t)
      TARGET_DIR="$2"
      shift 2
      ;;
    *)
      TARGET_DIR="$1"
      shift
      ;;
  esac
done

TARGET_DIR="$(cd "$TARGET_DIR" && pwd)"

log_info() {
  if [[ $AGENT_MODE -eq 0 ]]; then
    print -P "%F{cyan}[TRAE-TOOLKIT]%f $*"
  fi
}

log_success() {
  if [[ $AGENT_MODE -eq 0 ]]; then
    print -P "%F{green}[+]%f $*"
  fi
}

# 1. Ensure .traeignore
TRAE_IGNORE="$TARGET_DIR/.traeignore"
IGNORE_CREATED="false"
if [[ ! -f "$TRAE_IGNORE" ]]; then
  cat << 'EOF' > "$TRAE_IGNORE"
# Trae Context Ignore File - Enforce Clean Token Budget
.git/
.svn/
node_modules/
venv/
.venv/
env/
dist/
build/
out/
target/
*.pyc
__pycache__/
*.log
*.tmp
.DS_Store
Thumbs.db
.env
.env.*
*.key
*.pem
*.cert
*.lock
EOF
  log_success "Generated standard .traeignore for token security."
  IGNORE_CREATED="true"
fi

# 2. Ensure .trae/rules/
RULES_DIR="$TARGET_DIR/.trae/rules"
mkdir -p "$RULES_DIR"

RULE1="$RULES_DIR/01-architecture-invariants.md"
if [[ ! -f "$RULE1" ]]; then
  cat << 'EOF' > "$RULE1"
---
alwaysApply: true
description: "Enforce architectural invariants, strict types, and non-destructive modifications"
---
# Architecture & Safety Invariants

1. Do NOT delete or comment out existing production business logic without explicit user instruction.
2. Maintain strict typing (e.g. TypeScript interfaces, Python type annotations). Avoid 'any' types.
3. Modular Boundary: Keep business controllers thin; isolate domain logic in services.
4. Always verify file paths and directory existence before creating new files.
EOF
fi

RULE2="$RULES_DIR/02-testing-guardrails.md"
if [[ ! -f "$RULE2" ]]; then
  cat << 'EOF' > "$RULE2"
---
applyTo: "*.{ts,tsx,js,jsx,py,go,rs}"
description: "Require automated test execution and regression assertions before marking tasks complete"
---
# Testing & Verification Guardrails

1. Every newly introduced feature or critical bug fix must have a corresponding automated test.
2. Before finishing a Builder/SOLO task, run project test suite via terminal.
3. If tests fail, analyze error logs systematically rather than blind guess patching.
EOF
fi

RULE3="$RULES_DIR/03-git-safety.md"
if [[ ! -f "$RULE3" ]]; then
  cat << 'EOF' > "$RULE3"
---
applyTo: "*"
description: "Prevent secret leaks and ensure atomic conventional commits"
---
# Git & Secret Safety Guidelines

1. Never commit API keys, private tokens, passwords, or internal network endpoints.
2. Stage only intentional diffs; do not run 'git add .' indiscriminately.
3. Adhere to Conventional Commits: feat(...), fix(...), refactor(...), chore(...).
EOF
fi
log_success "Verified .trae/rules directory with standard guardrails."

# 3. Ensure Local Stdio MCP Template
MCP_DIR="$TARGET_DIR/.trae/mcp"
mkdir -p "$MCP_DIR"
MCP_SCRIPT="$MCP_DIR/local_audit_mcp.py"

cat << 'EOF' > "$MCP_SCRIPT"
import sys, json

def send_response(res):
    payload = json.dumps(res, ensure_ascii=False)
    sys.stdout.write(f"Content-Length: {len(payload.encode('utf-8'))}\r\n\r\n{payload}")
    sys.stdout.flush()

def main():
    while True:
        header = sys.stdin.readline()
        if not header:
            break
        if header.lower().startswith("content-length:"):
            length = int(header.split(":")[1].strip())
            sys.stdin.readline()
            body = sys.stdin.read(length)
            req = json.loads(body)
            req_id = req.get("id")
            method = req.get("method")
            if method == "initialize":
                send_response({"jsonrpc": "2.0", "id": req_id, "result": {"protocolVersion": "2024-11-05", "capabilities": {"tools": {}}, "serverInfo": {"name": "local-trae-audit", "version": "1.0.0"}}})
            elif method == "tools/list":
                send_response({"jsonrpc": "2.0", "id": req_id, "result": {"tools": [{"name": "audit_workspace", "description": "Audit local workspace health", "inputSchema": {"type": "object", "properties": {}}}]}})
            elif method == "tools/call":
                send_response({"jsonrpc": "2.0", "id": req_id, "result": {"content": [{"type": "text", "text": "Trae local workspace audit: PASSED. Zero stdio contamination."}]}})
            else:
                send_response({"jsonrpc": "2.0", "id": req_id, "result": {}})

if __name__ == "__main__":
    main()
EOF
chmod +x "$MCP_SCRIPT"
log_success "Generated zero-dependency local stdio MCP server template."

if [[ $AGENT_MODE -eq 1 ]]; then
  python3 -c "import json, sys; print(json.dumps({'status': 'OK', 'target_dir': sys.argv[1], 'traeignore_created': sys.argv[2] == 'true', 'rules_count': 3, 'mcp_configured': True}))" "$TARGET_DIR" "$IGNORE_CREATED"
else
  print ""
  print -P "%F{green}======================================================%f"
  print -P "%F{green}  TRAE WORKSPACE HARDENING COMPLETED SUCCESSFULLY     %f"
  print -P "%F{green}======================================================%f"
  print "- .traeignore: Token pollution prevented."
  print "- .trae/rules/: 3 production guardrail files active."
  print "- .trae/mcp/: Zero-dependency stdio server created."
fi
七、常见问题深度解答 (Q&A)
Q1:Trae 相比 Cursor、Windsurf 或 Claude Code,核心壁垒到底在哪里?
解答:Trae 的差异化竞争优势主要集中在三点:
- 双模型生态的无缝融合:国际一流模型(Claude 3.7/GPT-4o)与字节跳动本土大模型(豆包)兼备。对国内开发者而言,中文语境和国内基础设施生态理解更精准,且无需复杂的海外网络代理即可享受顶级智能;
- 完全免费且高额度的普惠策略:相比海外竞品昂贵的月费订阅,Trae 提供了极具诚意的免费额度,大幅降低了开发者与中小团队迈入 Agent 时代的门槛;
- 双端融合与深度原生 Agent 架构:在底层全面打通 VS Code 插件生态的同时,原生实现多智能体(Selector Agent)与 MCP 协议扩展,在 SWE-bench Verified 等权威测试中已证明了其工业级表现。
Q2:为什么我在 .trae/rules/ 写了规则,AI 偶尔还是会“装作没看见”?
解答:这通常是以下三个原因导致的:
- 规则正文过长且逻辑冲突:一条规则写了上千字,堆砌了相互矛盾的约束,导致模型注意力被稀释。建议遵循“单一职责”,单个规则文件控制在 30 行以内,言简意赅;
- 缺乏明确的 YAML Frontmatter:Trae 的规则支持
alwaysApply、applyTo等元数据字段。如果缺少规范的 Frontmatter,模型可能无法正确识别该规则生效的上下文范围; - 缺乏强制性的验证回环:规则如果只是“口头警告”(如“请写好代码”),模型极易略过;必须将其与动作断言绑定(如“必须在终端运行 npm test,且通过全部测试用例后方可结束任务”)。
Q3:我在接入本地 Python/Node.js MCP Server 时总提示连接断开,如何排查?
解答:排查三步法:
- 检查环境解释器绝对路径:不要在 MCP 配置中直接写
python或node,而应填写虚拟环境的绝对路径(例如/Users/user/project/venv/bin/python),防止 PATH 漂移; - 核查是否污染了 stdout 标准输出:这是 90% 失败的根因。确保脚本内没有任何普通的
print()或console.log()。所有日志必须使用sys.stderr.write()输出; - 手动模拟 JSON-RPC 握手:在终端中手动向脚本管道输入一条
initialize报文,观察输出是否为标准的协议格式。
Q4:动辄几十万行的大型遗留项目,如何避免 Trae 索引耗尽 Token 额度?
解答:
- 首先使用本文提供的脚本生成严密的
.traeignore,果断屏蔽所有依赖包、二进制资产、日志与编译构建产物; - 在日常重构时,尽量避免直接使用
#Workspace进行全库模糊提问,而是采用“子模块定点爆破”策略:通过#Folder定位当前正在开发的微服务子目录,或者通过#File显式指定 2 到 3 个核心入口文件; - 定期点击清理 Trae 的会话历史,不要在同一个长对话中累积超过 15 轮复杂代码修改。
Q5:在团队和企业环境中使用 Trae,如何确保核心代码资产不泄露?
解答:
- 充分利用 Trae 的 Ignore Files 门禁功能,把所有
.env*、*.pem、*.key、包含凭据的配置文件全部纳入黑名单,从物理层面阻止 IDE 将敏感文件读取并上传至大模型上下文中; - 在
.trae/rules/中建立03-git-safety.md铁律,通过静态规则强行约束 Agent 严禁生成内网 IP、未脱敏员工工号或敏感内网域名; - 对于企业级私有化或合规需求,可选用 Trae 企业版方案,通过内网安全网关审计数据出境行为。
八、结语:拥抱从“码农”到“数字建筑总监”的时代蜕变
从纯手写汇编到高级语言,从打孔纸带到图形化 IDE,软件工程的历史,本质上就是一部“抽象层级不断提升、生产力工具不断接管底层重复劳动”的历史。
Trae 的出现,绝不是要剥夺人类程序员的价值,而是将我们从枯燥繁重的语法搬砖、类型拼接和重复性 CRUD 中彻底解放出来。真正决定一个工程师未来核心竞争力的,不再是你记住了多少冷门的 API 参数,也不再是你一分钟能在键盘上敲出多少行代码,而是:
- 你是否具备一眼看穿架构漏洞、防范并发死穴的深厚工程内功;
- 你是否能用清晰严密的规格说明与安全铁律,驯服强大的 AI 智能体;
- 你是否能像米其林主厨掌控后厨、F1 总工程师调动赛车一样,成为那个掌控全局、对系统最终确定性负责的最高裁判!
别再把 Trae 当成普通的打字机了。配置好你的 .trae/rules/,拉起属于你的 MCP 神经中枢,在全新的 AI 编程浪潮中,做一名真正的“超级工程总监”!