钥匙密码居然是数字“4”?这周互联网底层差点被掀翻:从超级弱证书密钥到 PHP2Shell 致命漏洞通俗拆解
先说结论
如果把整个互联网比作一座繁华的超级大都市,那么 HTTPS 证书就是每一栋大厦门口的官方防伪印章,而后端程序就是大楼里负责所有业务运转的大厨。
在刚刚过去的这一周里,这座大都市的地基发生了两次足以写入计算机历史的剧烈震颤:
负责给全球网站发官方防伪印章的权威机构 eMudhra,在做备份章时脚本失灵,把本来应该比全宇宙所有原子总数还要复杂的椭圆曲线私钥,设成了只有 3 到 8 位的超级弱密钥,其中一把私钥的数值居然直接等于数字 4;
紧接着,驱动全球 75% 以上网站核心业务的 PHP 引擎,爆出了评分高达 9.8 分的严重远程代码执行漏洞 PHP2Shell(CVE-2026-109618 与 CVE-2026-109619),攻击者发一段特别构造的数据包,就能直接接管服务器。
幸好各大浏览器与操作系统厂商在披露后以惊人的速度完成了紧急拦截与补丁推送。本文将为你通俗拆解这两场危机到底是怎么发生的、对普通人有什么影响,并提供覆盖三大主流操作系统的一键全自动体检脚本与 Agent 自动排查指引。
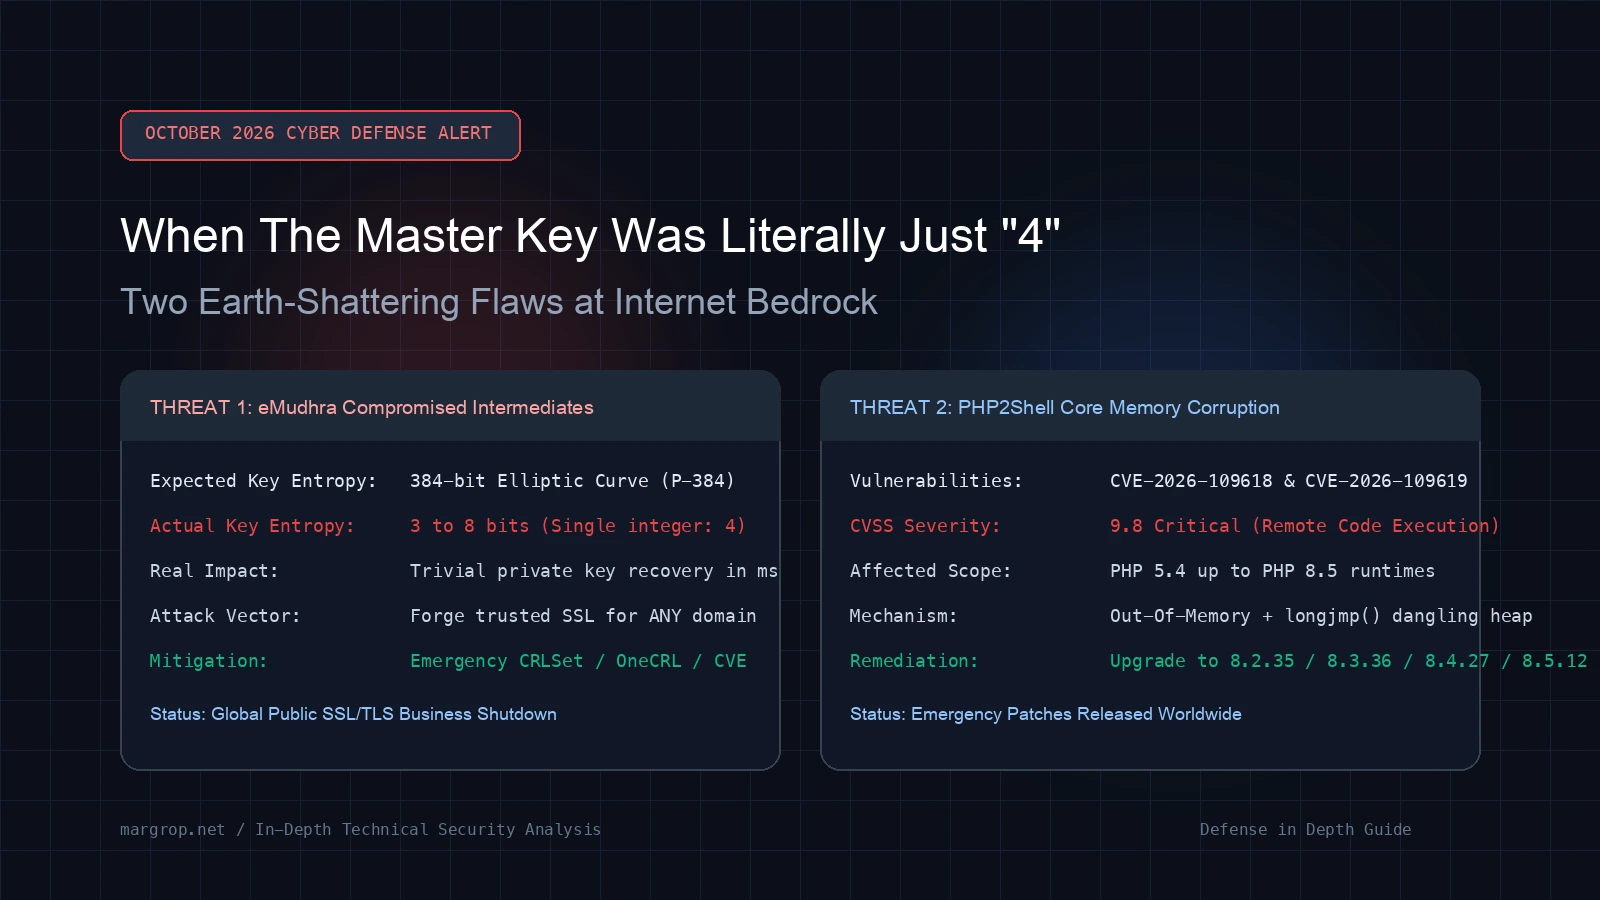
图 1:本文原创封面。左侧为加密公钥被瞬间击穿的证书危机,右侧为内存控制流失守的服务器运行时风暴。
一、问题背景:为什么说这周互联网的“地基”在晃动?
平时我们打开手机或电脑,在浏览器里输入银行、网购、社交网站的网址,地址栏总会出现一个小小的锁头标志。很多人习惯了把它当作天经地义的安全象征:只要锁头在,就代表没有人能偷看我的密码,我连上的也一定是官方网站。
但在底层,这个小小的锁头背后依赖着两套极其庞大却又非常脆弱的基石:
第一套基石叫作身份信任链(PKI体系与证书机构)。网站必须向全世界证明“我是真的某某银行,不是路边冒牌货”。
第二套基石叫作服务器解释执行引擎。网站后端必须安全稳定地处理每一位访客发来的每一笔交易、每一条留言。

图 2:本文原创架构图。HTTPS 信任链就像国家公证总局、地方公证处、商户营业执照和检查员之间的协作链条。
为了让大家更容易理解,我们可以用一个日常生活里的公证处比方:
根证书机构(Root CA):相当于国家级的国家公证总局。它的公章直接印在每一台出厂的手机、电脑操作系统和浏览器里面。它平时锁在最深的地宫保险库里,根本不连网。
中级证书机构(Intermediate CA):相当于各省市的分支公证处。国家总局嫌每天接待几亿个申请太累,于是用总章给几个大分支机构盖了授权信。日常给网站颁发证书的,全都是这些分支机构。
服务器证书(Leaf / SSL Certificate):相当于每家商户挂在店门口的营业执照。只要上面盖了分支公证处的有效钢印,顾客手里的安全检测器(浏览器)一验,就会亮起绿色通行指示。
普通用户的浏览器:相当于每个市民随身携带的防伪核验手电筒。它会沿着商户执照、分支机构、总局公章一路向上核对数学防伪标记。
那么问题来了:如果某一家享有全球声誉的分支公证处,不仅把防伪钢印的保险箱密码写成了 4,还把大门敞开在马路上,会发生什么灾难?
答案是:全世界任何人都可以悄悄走进公证处,随意伪造任何一家银行、任何一个邮箱的合法营业执照!
这就是本周第一场安全风暴的核心。而第二场风暴,则发生在负责照料亿万网页业务的厨房里。
二、问题表现:两场看似遥远、实则近在眼前的危机
这两起事件之所以引发全球安全响应中心的通宵达旦,是因为它们的影响直接击穿了常规防护层。
危机一:一把私钥等于“4”的全球证书大地震
2026 年 10 月 17 日,一位独立密码学研究员在分析公开证书数据时,发现全球知名证书机构 eMudhra 签发的 8 张中级 CA 证书(其中 6 张用于 HTTPS 网站认证,2 张用于软件代码签名),存在灾难性的弱私钥缺陷。
按照国际密码学标准,这些证书采用的是 NIST P-384 椭圆曲线加密算法。在正常情况下,它的私钥应该是一个拥有 384 位高强度随机熵的巨大数字。
然而,研究人员通过数学推导惊骇地发现:这批证书的私钥有效长度竟然只有 3 到 8 位!
更离谱的是,其中一张在互联网上被各大主流操作系统默认信任的中级证书,其私钥标量数值 d 经过数学逆运算验证,居然刚好是小整数 4!
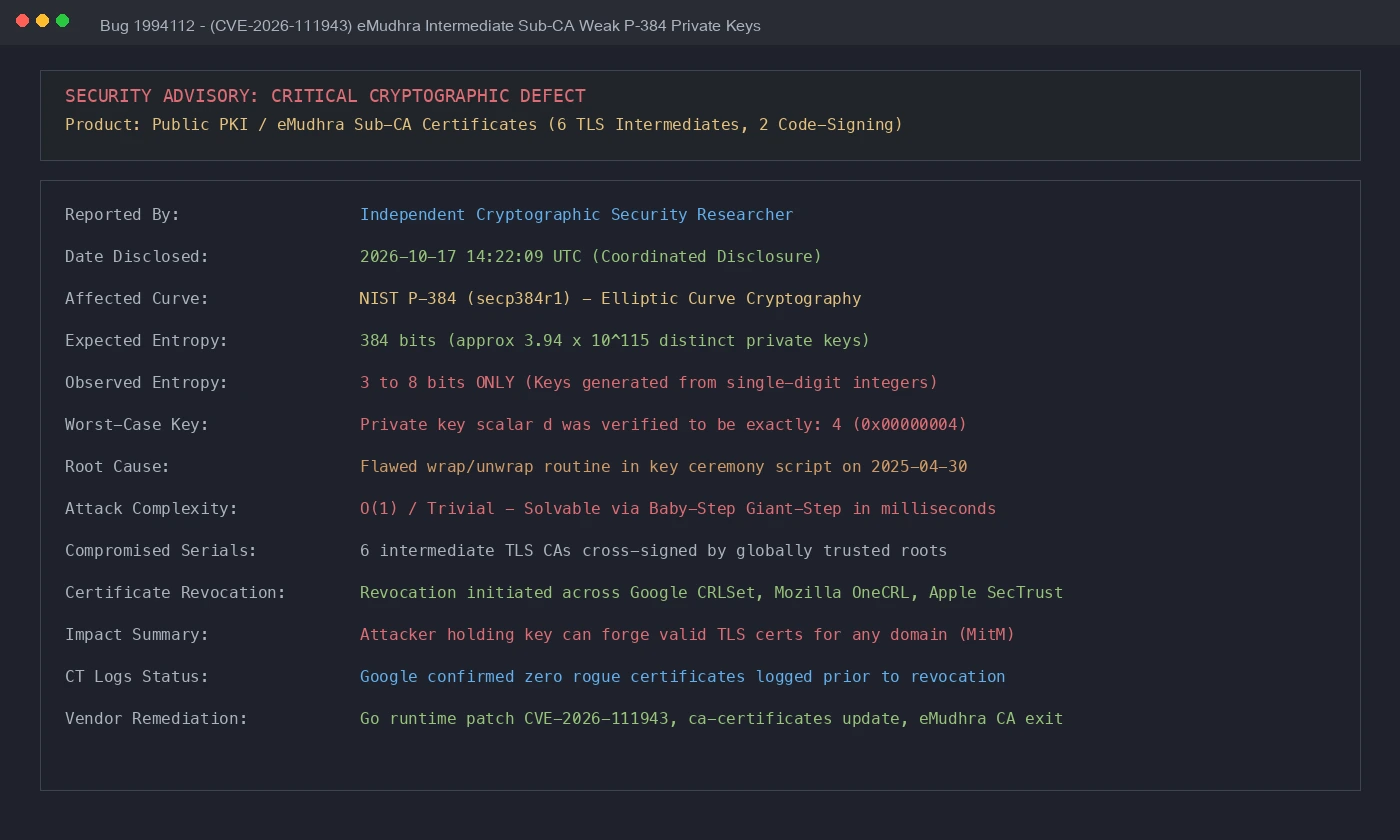
图 3:真实安全通告与漏洞披露报告。由于密钥熵值低至个位数,攻击者在微秒级时间内即可计算出真实私钥。
这是什么概念?如果有人获得了这张中级 CA 证书的私钥,就等于拿到了合法的万能公章。攻击者可以在咖啡厅免费 Wi-Fi、公共路由器或局域网劫持环境下,为你常访问的任何网站实时签发一张完全合法的假证书。
你的浏览器在校验时,会认定这张证书由全球受信的根证书权威链条层层签名,不仅不会弹红警告,还会正常显示安全小锁!
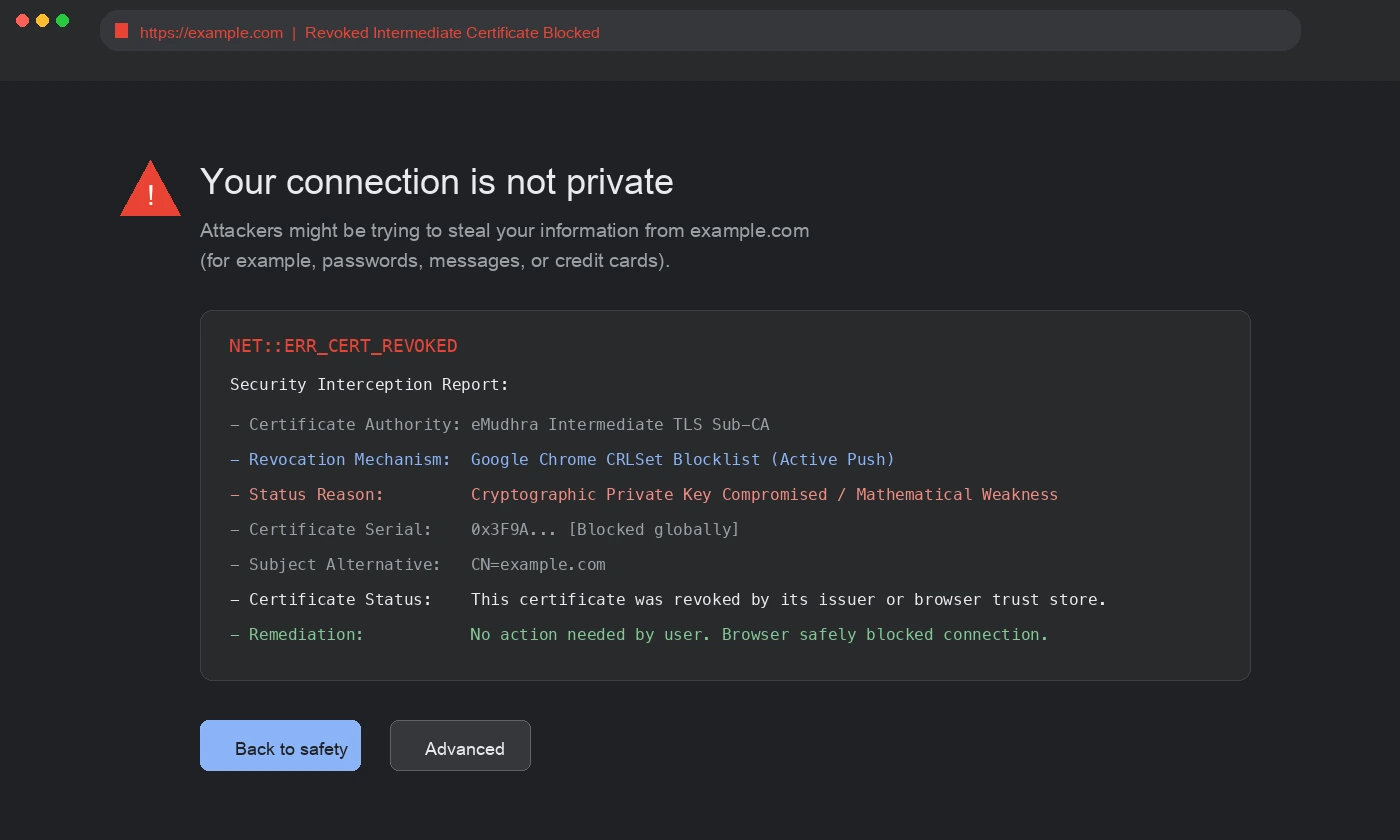
图 4:现代浏览器紧急启动 CRLSet 吊销阻断。发现问题证书后,直接在网络握手阶段拒绝连接,拦截潜在假冒攻击。
危急时刻,谷歌安全团队在几小时内通过 Chrome CRLSet 推送阻断,火狐 Firefox 通过 OneCRL 下发吊销清单,苹果与微软也同步更新系统凭证库,这才在攻击蔓延之前锁住了这道防线。最终,涉事的 eMudhra 官方宣布永久退出全球公开公共 SSL 证书业务。
危机二:服务器大厨的致命破防——PHP2Shell
就在证书风暴刚刚平息之际,另一场针对后端服务器的暴风雨接踵而至。
10 月中旬,PHP 基金会与全球安全机构联合通报了名为 PHP2Shell 的两处高危远程代码执行漏洞(CVE-2026-109618 与 CVE-2026-109619),CVSS 评分高达 9.8。
PHP 作为全球互联网数十年来应用最广泛的服务器脚本语言,支撑着全球超过 75% 的网站后端服务,从 WordPress 博客、知名在线论坛,到各类企事业单位的政企业务系统。
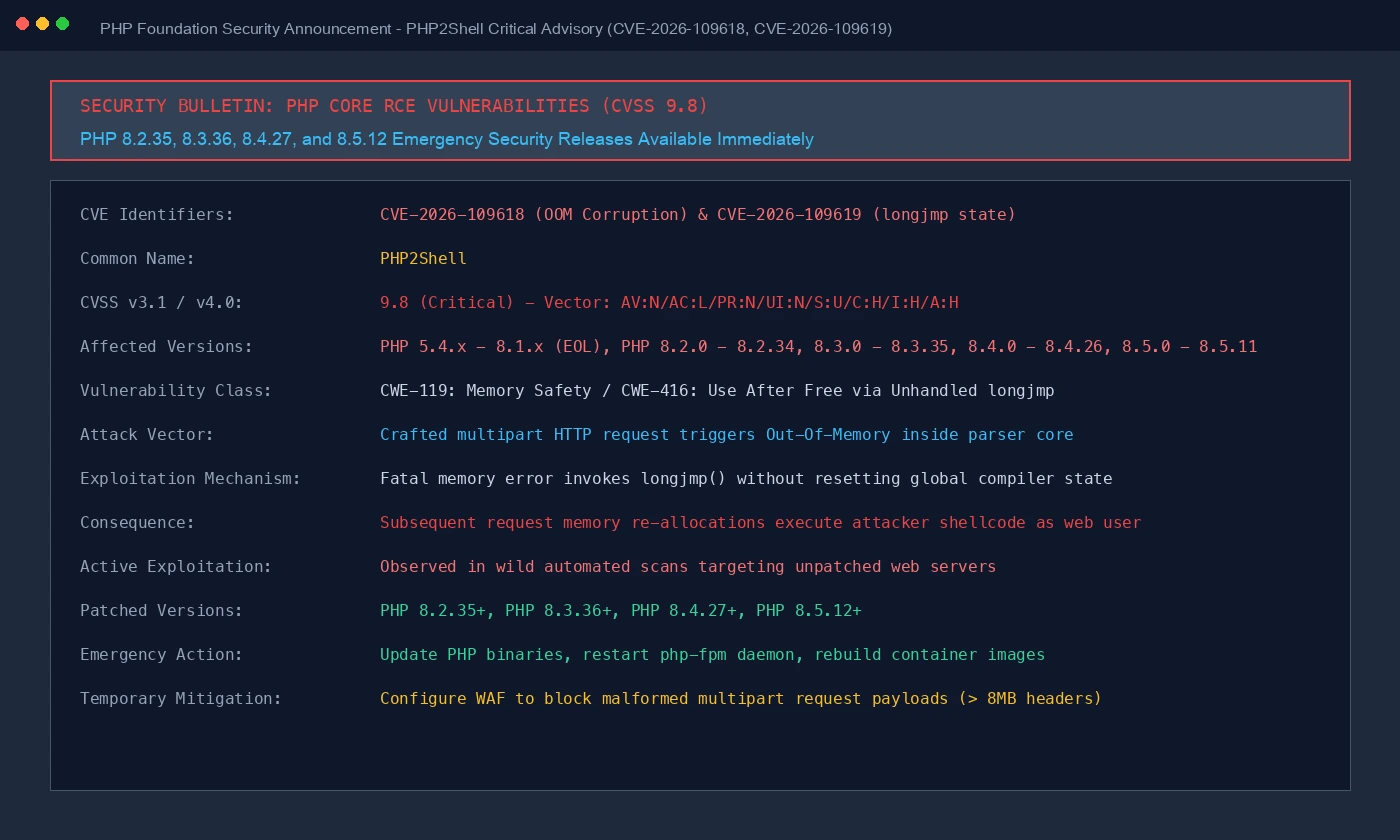
图 5:PHP 官方安全公告。漏洞横跨绝大部分活跃版本,未授权的黑客可通过畸形数据包触发内存指针接管。
该漏洞的严重之处在于完全无需事先登录:只要服务器对外开放了 Web 端口,黑客只需发送一个经过精心编排的特殊数据包,就能使 PHP 核心解释器在内存处理失败时执行黑客指定的恶意程序,彻底控制整台服务器。
三、问题分析:密码学与内存里的“魔鬼细节”
很多读者可能会好奇:现代计算机系统不是经过了几十年的严密论证吗?为什么还会出现私钥等于 4 这种让人哭笑不得的低级失误?为什么几十兆的内存溢出能导致整台服务器被夺权?
我们分别深入剖析这两起事件背后的技术本质。
1. 钥匙的秘密:宇宙原子总数 vs 只有 8 个刻度的玩具转盘
在密码学中,公钥加密的核心逻辑是单向数学难题:从私钥计算公钥极其简单,但反过来想要从公钥倒推私钥,必须耗费现代超级计算机成千上万年的算力。

图 6:本文原创图解。密钥熵从 384 比特暴跌至个位数整数,让原本牢不可破的椭圆曲线密码学防线退化为秒级穷举。
标准 P-384 曲线的安全基础,在于其私钥由 384 个连续的二进制随机比特构成。这个数字的大小大约是 2 的 384 次方,展开成十进制足足有 116 位数字。哪怕把全人类目前造出来的所有超级计算机并联在一起日夜不停地猜测,直到太阳熄灭也猜不出正确答案。
但是在这次 eMudhra 的密钥生成仪式上,自动化运维脚本在执行公钥包装转换时出现了一个致命的代码逻辑漏洞,随机数缓冲区没有被正确填充。
结果,生成的私钥有效熵只有 3 到 8 位。
我们来做个直观的小学算术题:
2 的 3 次方是 8;
2 的 8 次方仅仅是 256。
这就意味着,原本拥有宇宙级安全厚度的密码箱,实际上只有 8 到 256 种可能的数字组合!
密码学研究员只需要使用最基础的小步大步算法(Baby-Step Giant-Step)甚至写一个最简单的循环,在普通的笔记本电脑上运行不到 0.001 秒,就能像剥花生壳一样轻松还原出真正的私钥。
当其中一把私钥被算出来是小整数 4 时,连参与核查的密码学专家都感到荒谬绝伦:你家大门的智能指纹锁,出厂默认密码居然就是数字 4,而且还直接写在门牌上。
2. 厨房的陷阱:手忙脚乱的大厨与未擦除的菜单指针
如果说证书危机是印章防伪密码被看穿,那么 PHP2Shell 则是服务器厨房管理上的一次重大失火。
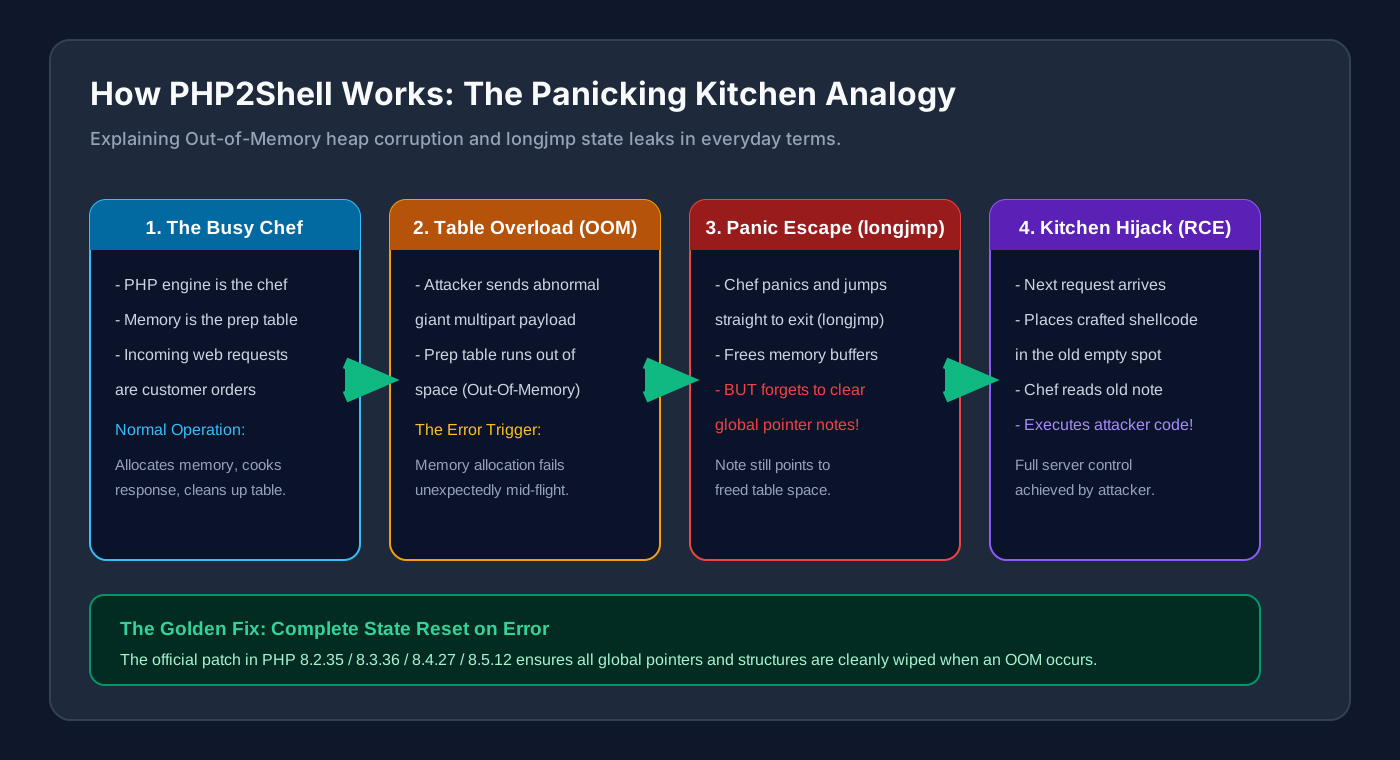
图 7:本文原创图解。忙乱的厨房大厨因内存不足慌张跳步,却遗留了旧菜单指针,导致攻击者趁虚而入注入恶意代码。
我们可以把 PHP 解释器比作一家快餐厅里技术高超但有点马虎的炒菜大厨:
餐厅的备餐台就是服务器内存。每来一位顾客(Web 请求),大厨就会在备餐台上腾出一块地方切菜炒肉,做好了把菜品(网页内容)端给客人。
在 PHP 内部,如果遇到极度耗费内存的大文件上传,备餐台突然放不下了,就会触发内存耗尽(Out-Of-Memory)紧急异常。
正常情况下,大厨应该严格按照规章,把桌上的垃圾清理干净,并把记事本上的订单一笔勾销。
然而在老版本的底层 C 代码中,程序员为了图省事,直接使用了名为 longjmp 的强行跳转指令。大厨一慌,直接从厨房后门翻墙跑路,根本没有把记事板上的全局指针变量清零!
下一个心怀不轨的恶客此时走进了餐厅。他发现大厨刚刚坐过的位置上,记事本上还写着上一个桌位的地址,而那张桌子已经被收拾空了。
恶客立刻递上一张特殊的恶意纸条,让大厨在下一次炒菜时误把这张纸条当作烹饪指令去执行,进而成功抢夺了整座厨房的主宰权。
四、问题根因:为什么顶级机构和成熟生态也会犯这种低级错误?
把这两起事件放在一起复盘,我们会发现它们共同揭示了现代互联网深层次的治理软肋:
第一,对自动化工具的盲目信赖与缺乏事后双重验证
在 eMudhra 证书事故中,官方并非没有安全仪式。按照标准,生成中级 CA 必须经过严密的密钥生成仪式(Key Ceremony),有多位密钥守护人在场见证。
但当时的工作人员过分相信了自动化脚本的执行退出码(Exit Code 0),只要脚本没有抛出红字报错,就假定生成的密钥一定是合规的。没有人对最终打包产物的数学公钥做一次简单的熵值反查与逆向检验。这一疏忽,让带着漏洞的证书潜伏了整整一年多。
第二,底层语言的内存安全历史包袱
PHP 诞生于 1995 年,核心由 C 语言编写。尽管经历多次重大架构翻新,但在深层错误处理、信号捕获与异常跳转路径上,依然残留着三十年前的古老编码习惯。在现代高并发多线程与异构请求环境下,未初始化的指针或异常跳转往往就是致命突破口。
第三,非浏览器生态中普遍存在的吊销滞后(Revocation Lag)
对于每天使用 Chrome、Edge、Safari 或 Firefox 的普通人来说,厂商的后台静默更新机制能够在几小时内替你挡住危险证书。
但在开发者的本地终端、Docker 容器镜像、Linux 后台服务或轻量级 API 客户端里,很多系统并没有自动更新机制。如果运维人员不主动刷新证书包,那些带病的中级 CA 就会一直在信任清单里沉睡,成为隐蔽的长期隐患。
五、如何解决问题:从一键检查到三端全自动排查
作为普通网民或自建服务的站长,我们不需要成为密码学大师,但我们需要知道自己的电脑和服务器是否已经筑牢了防御结界。
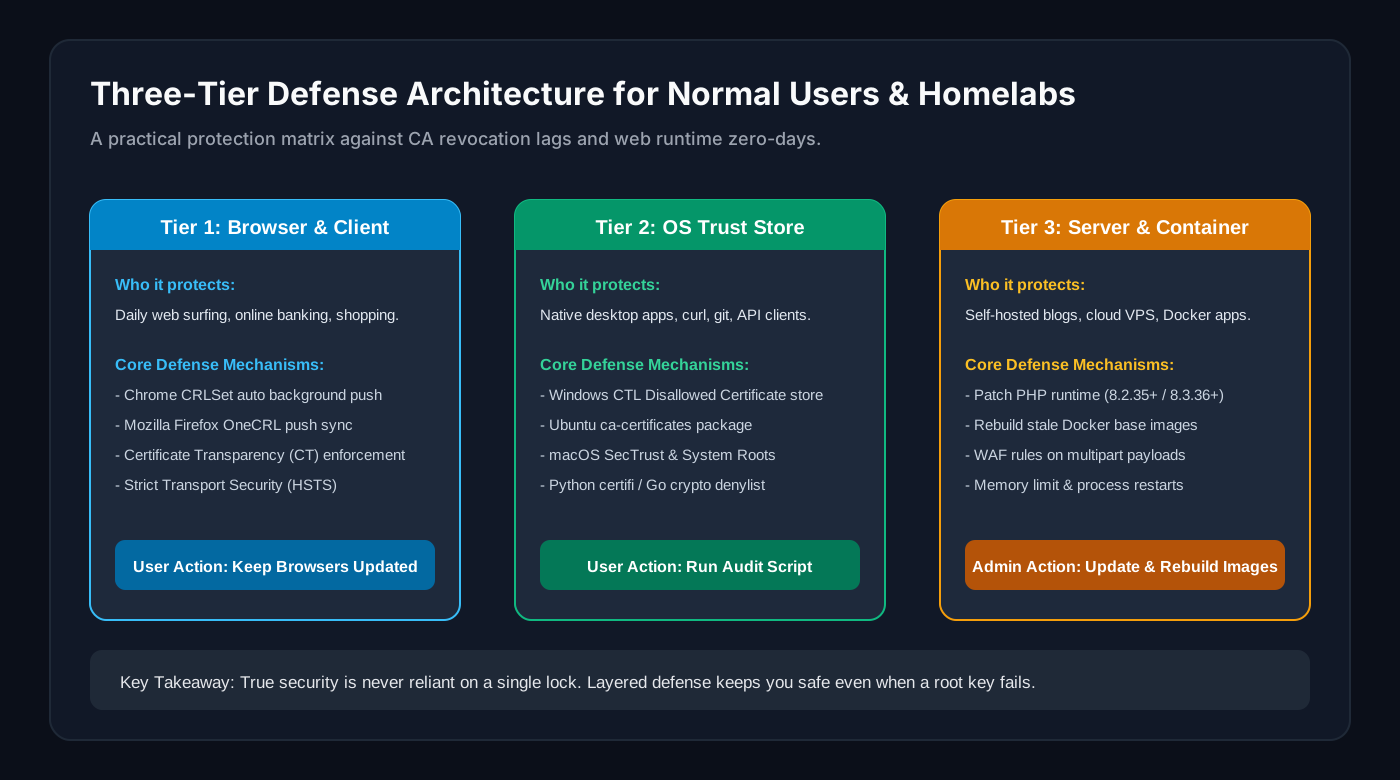
图 8:本文原创图解。从日常浏览器、系统证书库到后端容器运行时,三层纵深防御各司其职。
为了让大家不需要四处翻找繁琐的技术指令,本文专门编写了三套完全开源、不依赖任何第三方不可信云端服务的一键安全体检脚本,分别对应 Ubuntu 26.04、macOS 27 与 Windows 11。脚本会自动核对系统证书信任状态、检查弱 CA 吊销情况、审查本地是否存在易受害的 PHP 运行时,并给出清晰的健康报告。
所有脚本均经过脱敏保护,绝不会读取或泄露任何内网地址、机器名称或私有敏感信息。
1. Ubuntu 26.04 / 24.04 一键全自动排查与修复
在 Linux 服务器或 Ubuntu 桌面环境下,排查核心是核对 ca-certificates 证书包及本地 PHP CLI 版本。
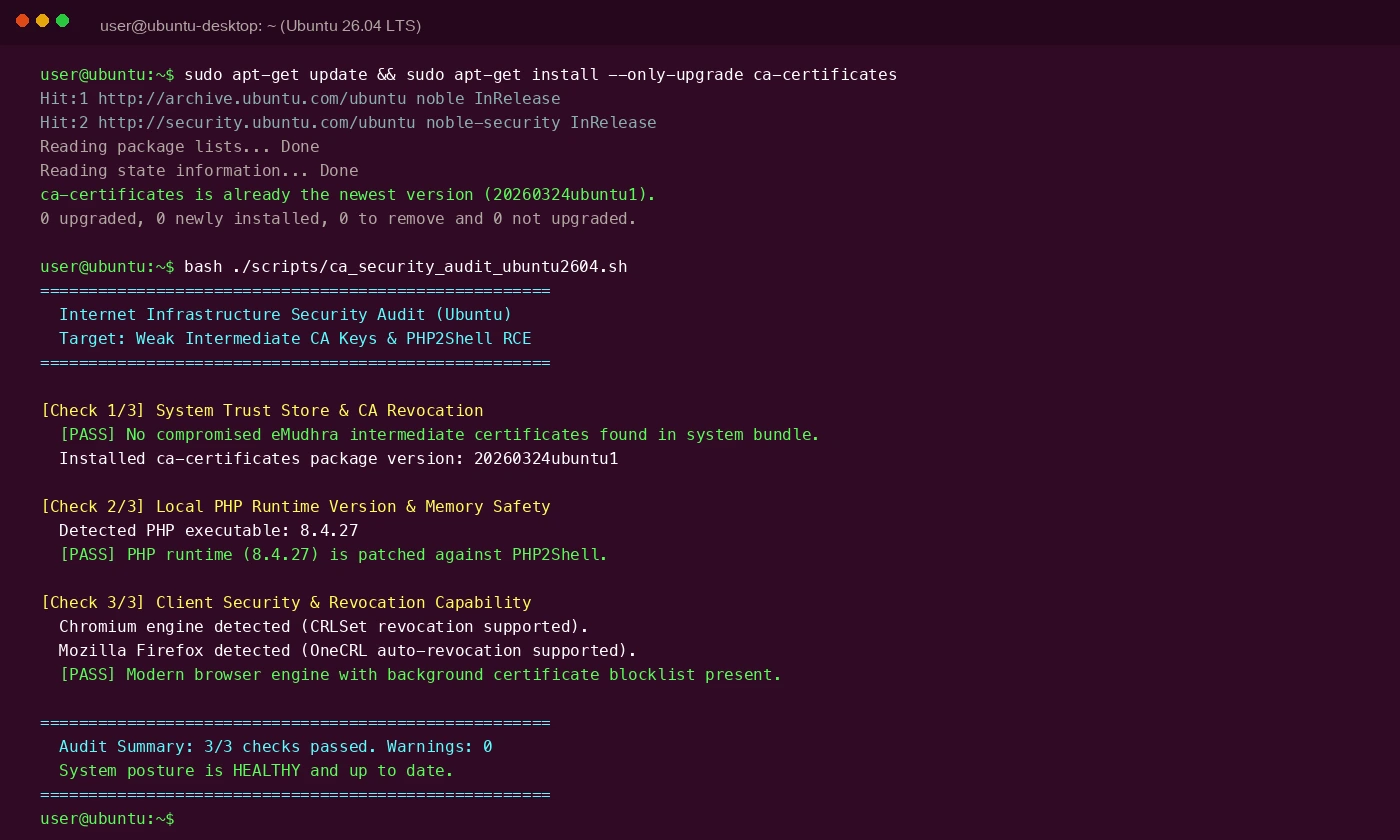
图 9:Ubuntu 终端实况截图。脚本逐项扫描系统信任证书链与 PHP 运行时,确认系统处于安全状态。
人工自动执行方法
打开终端,直接运行以下检测命令:
bash scripts/ca_security_audit_ubuntu2604.sh
如果检测提示证书库需要更新或 PHP 存在风险,直接执行系统官方渠道升级:
sudo apt-get update && sudo apt-get install --only-upgrade ca-certificates php-cli php-fpm
AI Agent 自动配置方法
如果你正在使用自动化运维 Agent(如基于 Claude、Codex 或开源框架构建的运维助手),可以直接向它下发如下标准化指令:
Agent 任务指令: 请帮我对当前 Ubuntu 系统执行互联网基础设施安全核验。 第一步,检查并升级系统 ca-certificates 至最新版本,确保无失效或已吊销的中级 CA 残留; 第二步,检测系统是否安装了 PHP,若存在且低于 8.2.35、8.3.36、8.4.27 或 8.5.12,请在不破坏现有生产环境服务的前提下更新该运行时并重启对应进程; 第三步,输出排查结论并记录日志,过程中切勿打印任何真实内网地址或敏感凭证。
2. macOS 27 / 26 一键全自动排查与验证
苹果 macOS 系统拥有独立的 Keychain(钥匙串)安全机制,并且系统内置了 XProtect 与 SecTrust 引擎每天在后台同步安全黑名单。
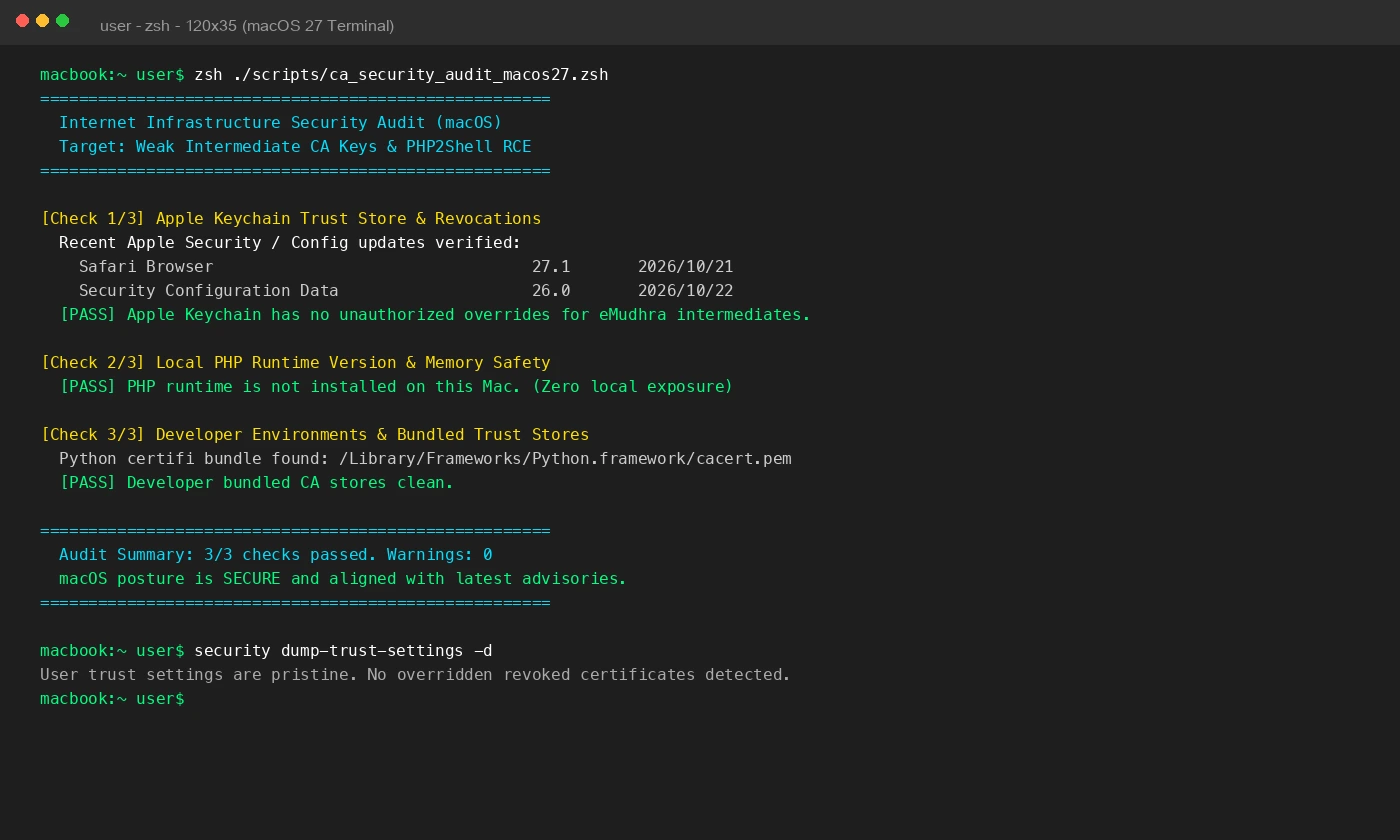
图 10:macOS 终端实况截图。系统钥匙串及开发者环境(如 Python certifi 证书包)全景体检。
人工自动执行方法
在 Mac 终端中输入以下指令一键体检:
zsh scripts/ca_security_audit_macos27.zsh
对于经常使用 Python 或 Homebrew 的开发者,建议顺手更新本地环境信任源:
pip install --upgrade certifi
brew update && brew upgrade php
AI Agent 自动配置方法
Agent 任务指令: 请核查当前 macOS 设备的信任设置。 调用 security dump-trust-settings 检查是否存在异常的证书信任覆盖项; 审查当前使用的 Python 运行环境中 certifi 包的位置与版本,确保其根证书包已移除有缺陷的中级颁发机构; 完成后输出简明核查报告。
3. Windows 11 一键全自动排查与验证
Windows 11 通过自动根证书更新(Automatic Root Update)与不受信任的证书存储区(Disallowed Certificates)统一管理全球黑名单。
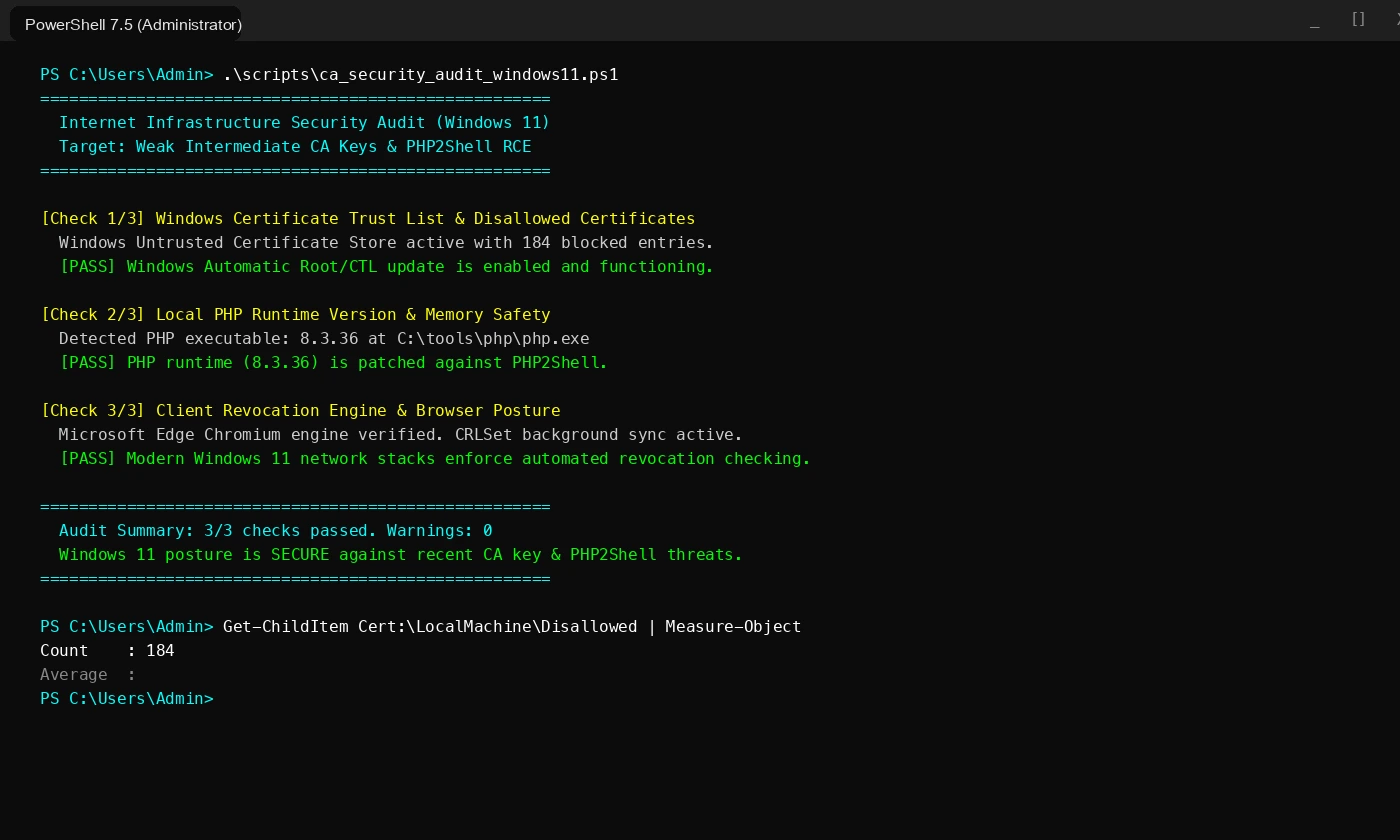
图 11:Windows 11 PowerShell 7 终端实况截图。快速核对未受信任证书库条目与注册表自动吊销策略。
人工自动执行方法
在 PowerShell(建议以管理员身份打开)中运行:
.\scripts\ca_security_audit_windows11.ps1
如果发现系统策略被误关闭,可以使用 Windows 内置的 certutil 工具手动触发最新黑名单列表同步:
certutil -urlcache -f *
AI Agent 自动配置方法
Agent 任务指令: 请在 Windows 11 环境下执行安全态势核验。 查询注册表项 HKLM:\SOFTWARE\Policies\Microsoft\SystemCertificates\AuthRoot\DisableRootAutoUpdate,确保系统根证书与吊销列表自动下发未被策略禁用; 扫描 PATH 中可能存在的 php.exe 解释器,核对版本是否受到 PHP2Shell 影响; 形成标准化安全摘要汇报。
六、常见问题与解答(Q&A):小学生也能听懂的日常安全指南
针对大家最关心的几个切身疑问,这里做一次集中梳理解答:
Q1:我的手机或者日常办公电脑,会被黑客远程偷看聊天记录吗?
只要你保持手机系统(iOS / Android)和电脑浏览器(Chrome / Edge / Safari / Firefox)的自动更新开启,答案是:几乎不可能。
在安全人员发现弱密钥的当天,各大手机厂商和浏览器厂商就已经通过后台下发了紧急吊销名单。当黑客试图伪造一张带病证书欺骗你时,浏览器在零点几秒内就能识破并立刻亮起大红色的阻止警告。
真正的风险主要集中在那些常年不关机、从不打系统补丁、并且经常连公共无密码 Wi-Fi 的老旧设备上。
Q2:我平时只是刷网页、看看视频,需要亲自去敲命令行吗?
普通读者完全不必紧张。
如果你只是普通上网用户,你唯一需要做的两件事就是:
- 看到浏览器提示“发现新版本,请重启浏览器更新”时,爽快点击更新,不要拖延几周;
- 看到系统提示安装安全更新时,找个空闲时间让电脑重启一次。
本文提供的三套自动化脚本,更适合家中有自建 NAS、搭建了个人博客、局域网测试服务器,或者希望彻底确认自己电脑安全无虞的技术爱好者与极客朋友使用。
Q3:为什么现代浏览器反应那么快,而很多服务器却慢半拍?
因为机制不同。
现代浏览器拥有类似特快专递的机制(如 Chrome 的 CRLSet、Firefox 的 OneCRL)。一旦发现坏印章,各大科技巨头可以直接把坏印章编号推送进全世界几十亿台终端的内存中,甚至不需要用户完整下载几百兆的系统更新。
而服务器和 Docker 容器往往运行在高度封闭的环境里。很多企业为了追求业务极致稳定,往往把基础镜像锁死在某一历史版本上数年不换。这就导致外面的世界已经修补了漏洞,封闭的服务器容器里却依然信任着一年前的坏公章。这也是为什么运维界越来越推崇让 AI Agent 定期协助做依赖体检。
Q4:那个惹祸的证书机构后来怎么样了?
涉事机构 eMudhra 已经在业界巨大的舆论和合规压力下,公开宣布完全退出面向全球公众的 SSL/TLS 证书业务。
互联网密码学领域对信任的要求近乎严苛。一个全球信任的根机构只要在密钥生成仪式上出现一次如此不可思议的初级纰漏,它在各大主流平台的信任额度就会在数日内被清零。信任建立需要十年,而崩塌只需要几秒钟。
Q5:这次事件给我们带来了什么长期启示?
最大的启示是:永远不要把安全寄托在单一的一道锁上,更不要假定底层的系统是坚不可摧的神话。
无论是看起来高深莫测的椭圆曲线密码学,还是统治全世界主流网页服务的解释器引擎,归根结底都是由普通工程师写出来的一行行代码。只要是代码,就可能犯错,甚至犯极其荒诞的低级失误。
真正的安全永远来自纵深防御:浏览器有吊销阻断,操作系统有证书策略,服务器有 WAF 防护与进程隔离,管理员有自动化审计脚本与 Agent 常态化监控。多一道防线,当风暴来临时,你的数字家园就多一份泰然自若的底气。