彻底告别每月$100刀!OpenAI dots 全套开源平替震撼爆发:三大神级实现横评、本地24小时私有化驻场实战(附三端一键全自动脚本)
核心震撼导读:想要拥有 24 小时不间断替你跨软件打工、自主操控浏览器与本地环境的个人 AI 智能体,难道真的只能乖乖向 OpenAI 缴纳每月 $100~$200 的天价租金吗?答案是:绝对不必!
- 开源社区的闪电反击:就在 OpenAI 刚在 DevDay 2026 宣布推出全自主常驻智能体 dots 之后不到两天,全球开源极客迅速打响了“智能体自主权保卫战”,一系列基于 MIT 协议的高质量开源实现相继爆发;
- 三大神级开源平替全景拆解:
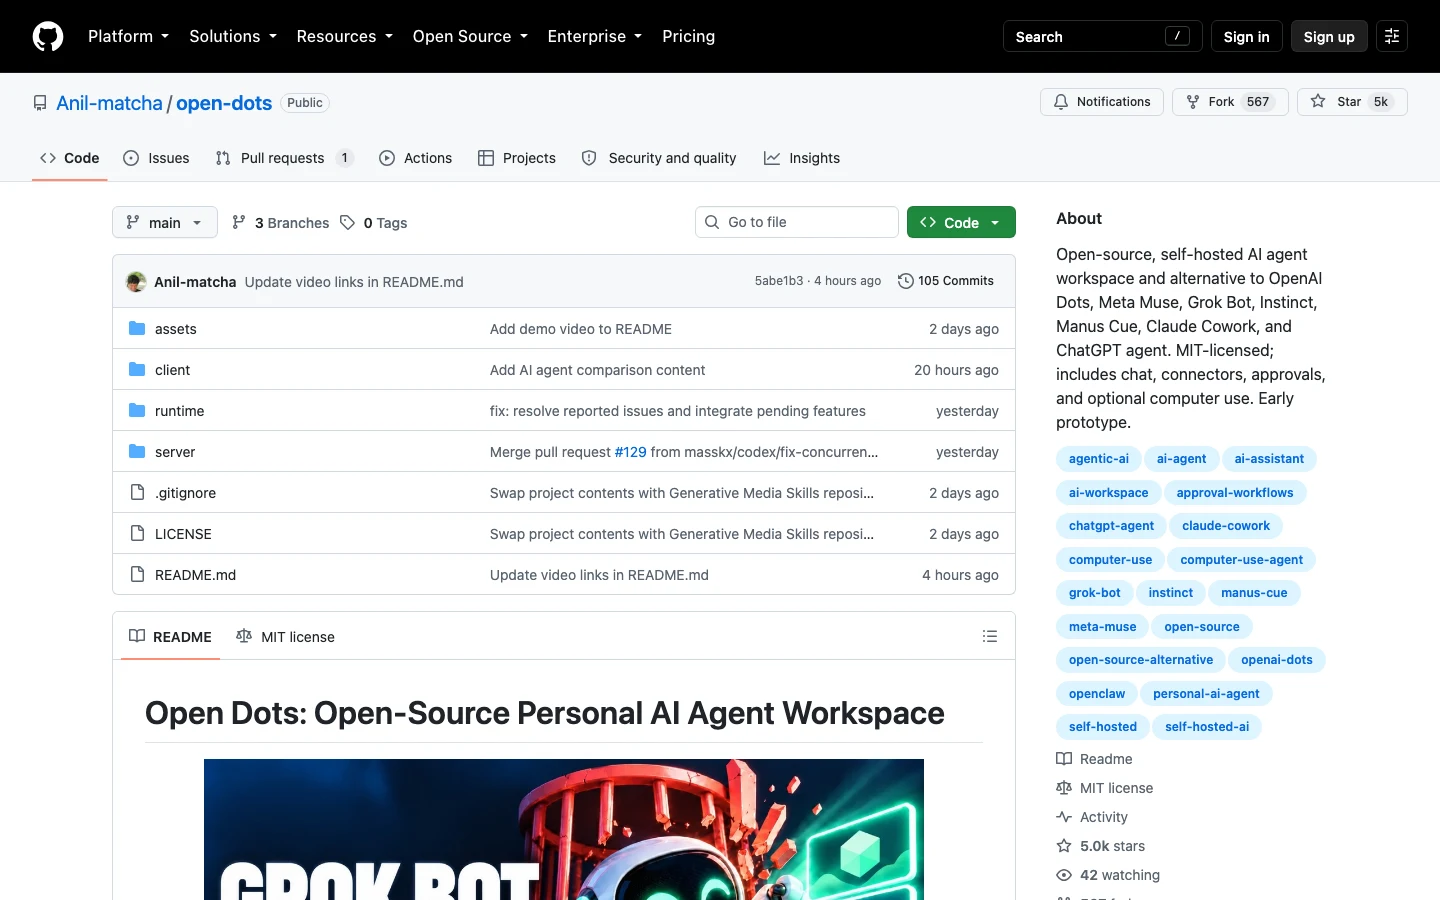
- Anil-matcha/open-dots:全功能自托管 AI 智能体工作空间,自带多数字分身管理、安全审批网关(Approval Gateway)与本地沙箱;
- composio-community/open-dot:专为桌面端打造的原生助理应用,依托 Composio 生态直连 1,500+ 款生产力软件,密码加密保存在系统 Keychain 中;
- feder-cr/dots:硬核魔改 C++ 补丁版 Firefox Gecko 引擎,以原生操作系统级事件与真实硬件指纹彻底终结 Cloudflare 403 阻断难题;
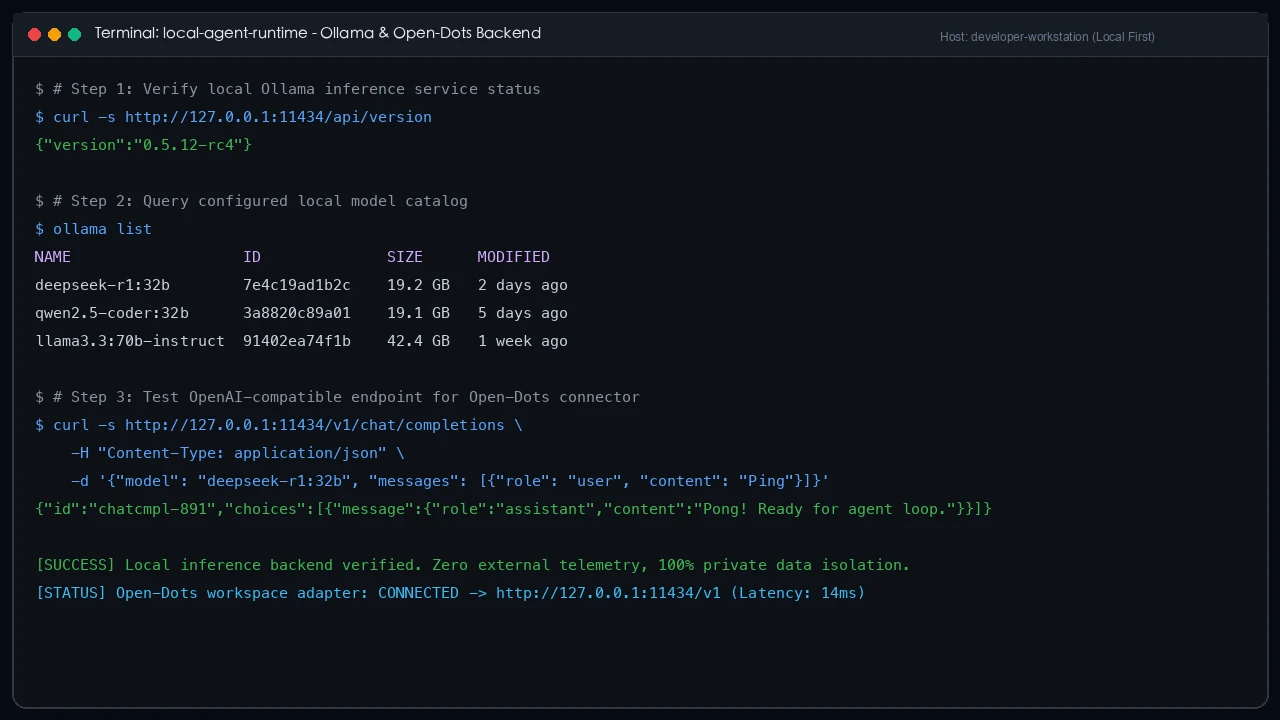
- 真正的技术自由:Bring Your Own Model (BYOM):告别官方强制绑定的闭源黑盒,开源方案不仅支持通过 OpenRouter 调用低成本 API,更能无缝直连本地 Ollama 与 vLLM,驱动 DeepSeek-R1、Qwen2.5-Coder、Llama-3.3 等顶级开源大模型,敏感数据 100% 不出局域网;
- 小学生秒懂的生活大比方:本文用“五星级酒店包月客房 vs 自家庭院智能管家”、“戴着‘我是机器人’大帽子的铁皮人 vs 披着隐形斗篷的特工”以及“家庭保姆的钥匙扣授权法则”,通俗生动地穿透复杂的技术架构;
- 三端零依赖自动化工具包全开源:针对 Windows 11(PowerShell 7)、Ubuntu 26.04(Bash) 与 macOS 26(Zsh),提供全原生的一键全自动部署脚本,原生支持“人工交互一键向导”与“AI Agent 声明式静默配置”两种落地范式。
一、问题背景:OpenAI 官方 dots 惊艳全场,为何我们却被挡在门外?
2026 年 9 月 29 日,OpenAI 在旧金山 DevDay 2026 上投下了震撼业界的重磅炸弹——正式揭晓全新智能体品牌 dots。它标志着大模型应用正式告别了“你问一句、它答一段、关掉网页上下文灰飞烟灭”的原始聊天框时代,跨入了“自带云端独立计算机、常驻后台 24 小时替你工作”的自主智能体时代。
在官方演示中,名为 Alfred 和 Dottie 的智能体展现出了令人窒息的自动化能力:清晨自主汇总跨应用日程、在后台默默爬取竞品更新、自动重构代码并在 GitHub 上发起 Pull Request……这一幕幕场景让全球开发者为之沸腾。
然而,当全球开发者怀着激动的心情准备上手体验时,却发现眼前伫立着一道道不可逾越的冰冷高墙:
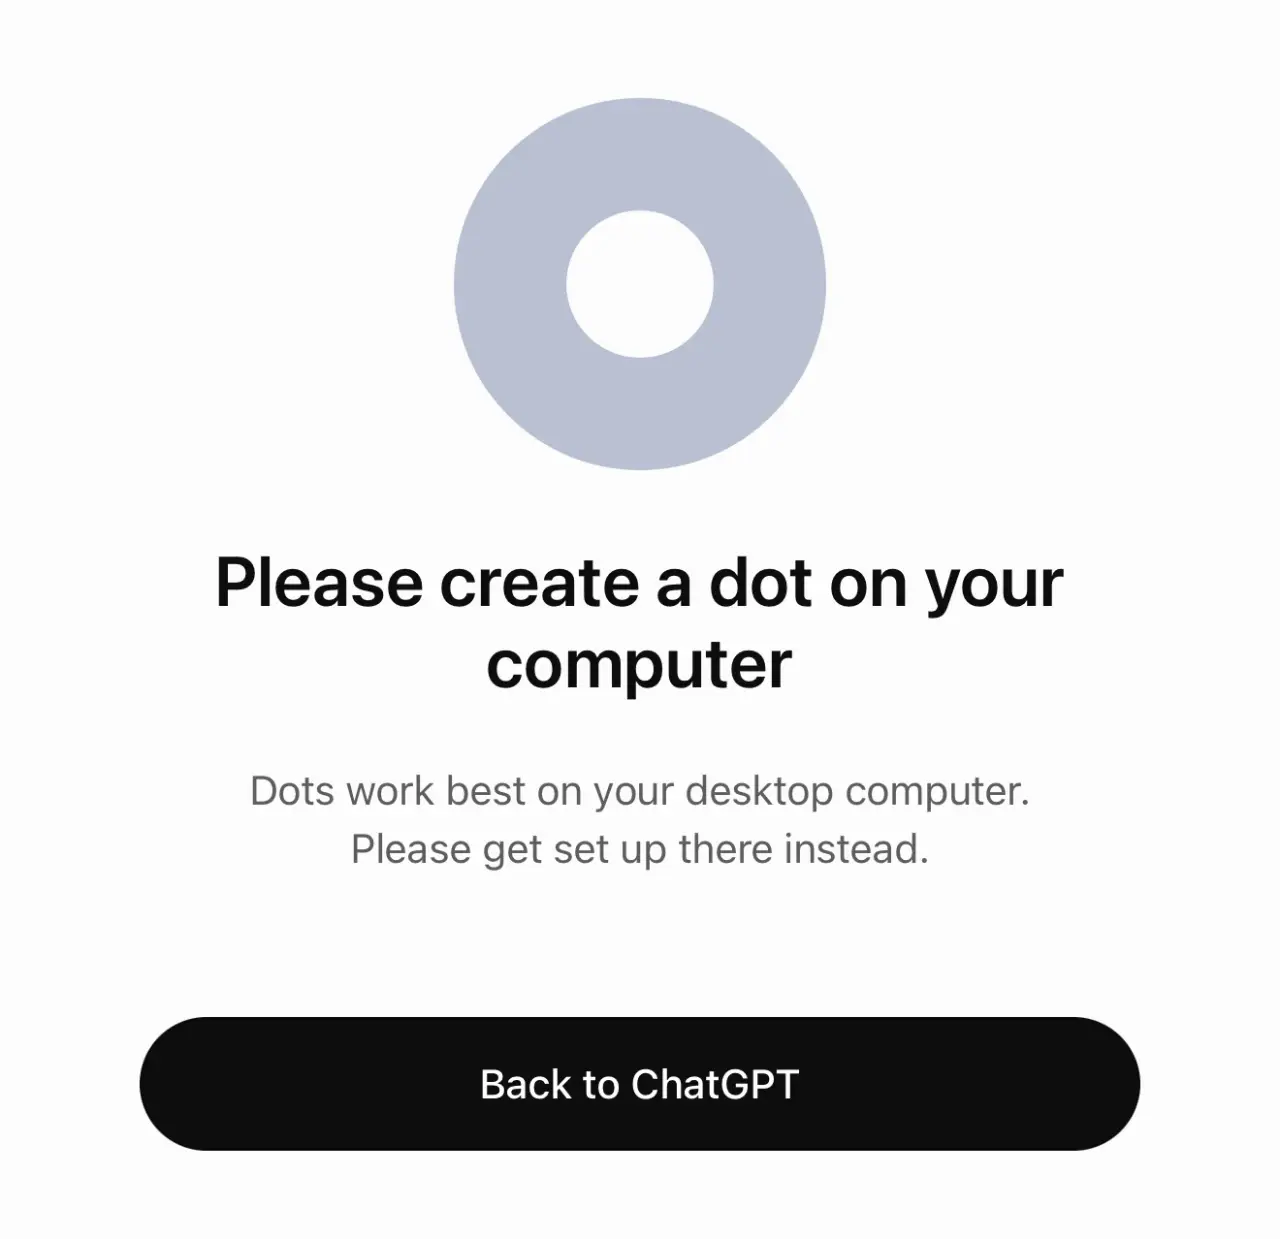
正如上图所示,当普通用户在浏览器或移动端尝试创建自己的 dot 时,赫然收到了 “Please create a dot on your computer” 以及订阅门槛的拦截弹窗。狂欢的背后,是普通开发者与广大中小团队难以承受的现实阻碍。
二、问题表现:官方全托管 dots 的“三大致命硬伤”
深入分析 OpenAI 官方 dots 的产品策略与底层架构,我们会发现其存在三个难以调和的核心痛点:
1. 令人咋舌的财务黑洞:每月 $100~$200 的天价入场券
官方 dots 并不包含在普通的 ChatGPT Plus($20/月)计划内,而是被严格限定在 ChatGPT Pro($200/月) 以及 Business Premium($100/月) 等高阶企业订阅中。对于个人开发者、独立黑客或预算有限的学生团队而言,仅仅为了让一个智能体在后台跑几个周期性任务,每年就必须支付高达数千美元的固定订阅支出。这对于追求投资回报率的自动化探索者来说,成本门槛高得离谱。
2. 严酷的地缘封锁与合规壁垒
受制于数据保护法案与云端沙箱合规审查,OpenAI 明确宣布 dots 在首发阶段对欧洲经济区(EEA)、英国(UK)以及瑞士等地区全面封锁。全球数以亿计的欧洲开发者即便愿意付费,也被拒之门外。此外,由于所有计算与文件沙箱均运行在 OpenAI 位于北美的托管服务器上,涉及到企业内网生产数据、专有源代码与财务隐私的操作,在跨国合规审计面前几乎是一票否决。
3. 模型封闭与“云端孤岛”困境
在官方 dots 体系下,用户没有任何模型选择权,只能被动使用闭源的 GPT-6 Astra。如果你希望接入对中文语境更擅长的国产顶级模型(如 DeepSeek-R1、Qwen2.5-Coder、MiniMax M3.1),或者希望在内网完全离线运行经过私有数据微调的本地大模型,官方 dots 根本不提供任何接口。更致命的是,官方 dots 运行在遥远的公有云虚拟机中,根本无法直接访问你本地局域网内的 NAS、内网测试数据库或个人电脑的私有工程目录。
三、问题分析:dots 的底层架构核心三要素究竟是什么?
面对官方的高墙,开源社区并没有坐以待毙。许多资深系统架构师在仔细研读了 OpenAI 的产品形态后意识到:所谓 dots,其本质并非不可复制的魔法,而是三个成熟工程子系统的精密融合:
- 常驻后台守护引擎(Always-On Daemon Runtime):一个拥有持久化上下文、能够接收定时触发器(Cron)或应用事件 Webhook、并由轻量级调度器维护的任务循环;
- 多应用工具连接网络(Tool & Connectors Ecosystem):能够结构化调用邮件、日历、即时通讯工具与代码仓库的统一协议(如 WebMCP 或 Composio);
- 可信操作沙箱与反爬浏览器(Execution Sandbox & Stealth Browser):能够执行系统指令、读写工作区文件,并在不被目标网站阻断的前提下自主巡航互联网的受控环境。
既然底层逻辑已经清晰,为什么我们不能利用开源世界现有的积木,搭建出一套 100% 属于自己的本地私有化 dots 系统?
四、深度对比:官方 Dots 围墙花园 vs 开源 Open-Dots 生态
为了让大家看清两者的本质差异,我们绘制了下面这张高精度的系统架构对比全景图:
| 对比维度 | OpenAI 官方 dots | 开源 Open-Dots 生态实现 |
|---|---|---|
| 部署位置 | OpenAI 专属托管云(无法访问本地私网) | 本机宿主 / 本地 Docker / 私有 NAS / 局域网主机 |
| 底层驱动模型 | 闭源强制锁定 GPT-6 Astra | 自由自选:本地 Ollama、vLLM、DeepSeek、Qwen、Claude |
| 日常费用支出 | $100~$200 / 月固定门槛 | 核心框架 MIT 开源完全免费,按需产生极低 Token 费 |
| 隐私与机密保护 | 对话数据与文件全部上传至第三方云端 | 密钥本地系统级加密,机密文件 100% 物理留存本地 |
| 高危操作风控 | 云端黑盒自动仲裁,误报率与静默率高 | 显式三级人机审批闸口(Approval Gateway)强制弹窗 |
| 反爬与网络对抗 | 数据中心 IP 容易被 Cloudflare 拦截 | C++ 补丁版原生 Firefox,确定性真实指纹无感通行 |
五、核心解决之道:三大开源 dots 神级实现深度横评与源码拆解
在过去 48 小时中,开源社区涌现出了数十个带有 dots 标签的实验性项目。经过我们的深入测试与源码审计,以下三大实现各具杀手级特性,精准解决了不同场景下的痛点:
1. Anil-matcha/open-dots:功能最完备的自托管智能体工作空间
项目地址:https://github.com/Anil-matcha/open-dots(MIT 协议,Python + React 架构)
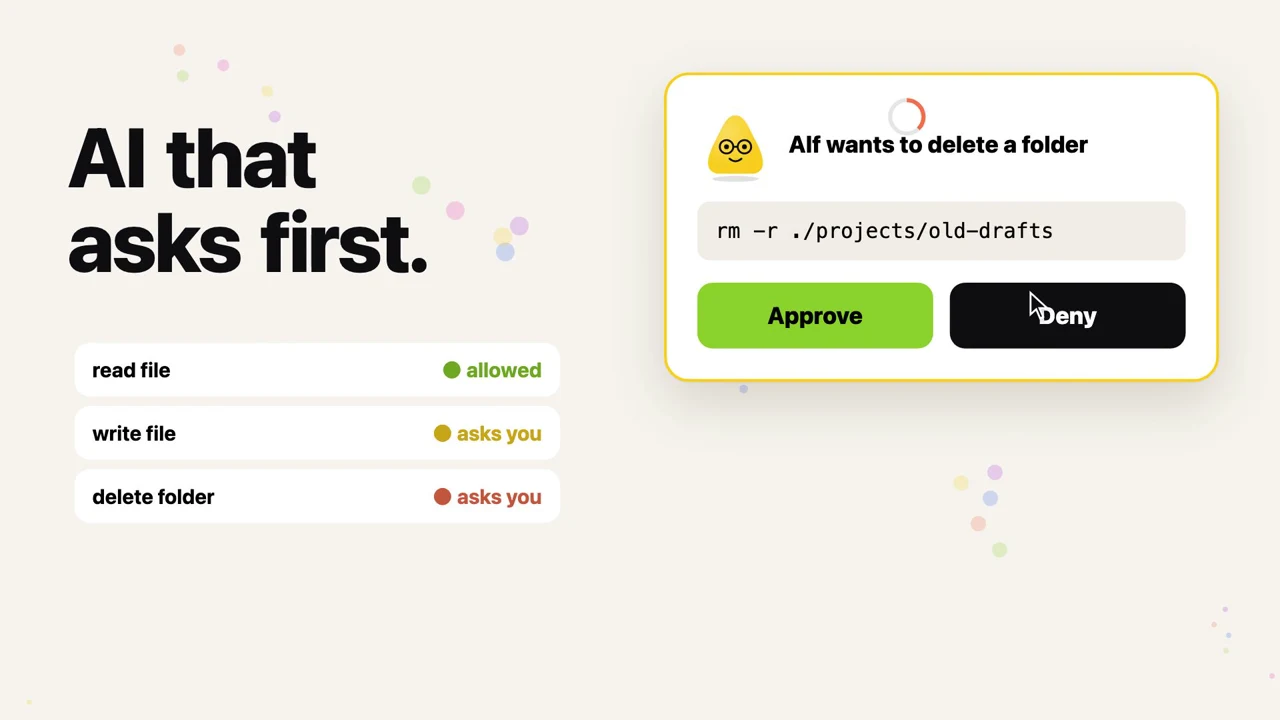
作为最直接对标 OpenAI dots、Meta Muse 与 Claude Cowork 的开源项目,open-dots 采用全栈本地优先(Local-First)架构:
- 多数字分身管理(Multi-Persona):允许用户根据不同业务目标创建独立的 dot 分身(例如代码审查员、日报整理员、公文润色员),每个分身拥有专属的 System Prompt、工具调用权限与记忆库;
- 安全治理网关(Governed Action Gateway):针对文件写入、系统 Shell 运行等破坏性操作,采用默认拒绝(Deny-by-default)的安全策略;
- 模型适配层:内置了标准 OpenAI-Compatible 协议适配器,不仅能接入 OpenRouter,更能直接填入本地
http://127.0.0.1:11434/v1连接本地 Ollama。
2. composio-community/open-dot:面向桌面端的 1500+ 应用连接器霸主
项目地址:https://github.com/composio-community/open-dot(TypeScript + Electron/Next.js 架构)
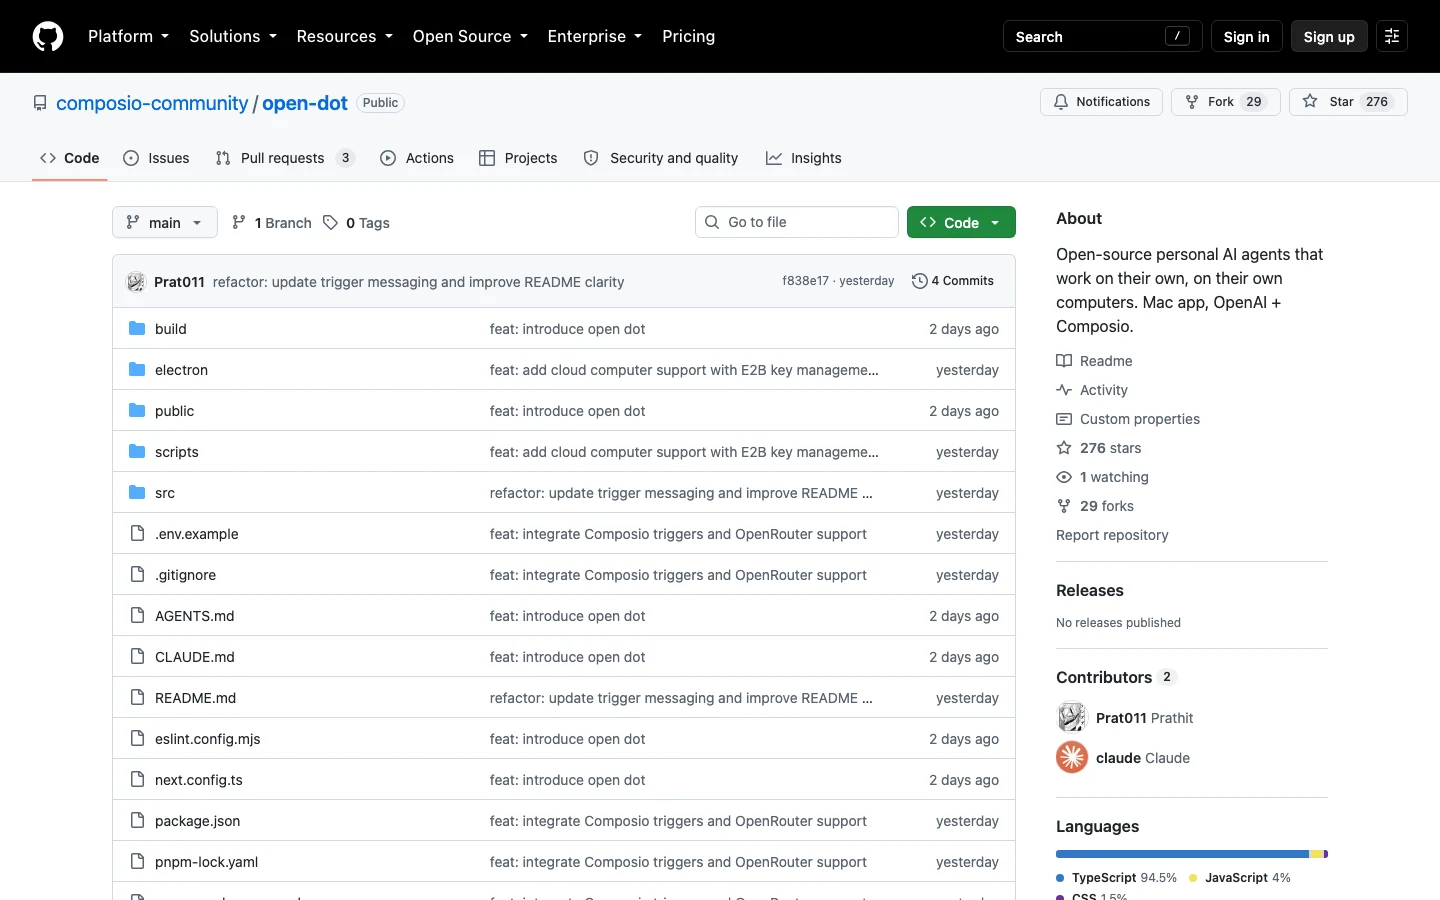
如果你的核心需求是让智能体替你自动收发 Slack 消息、整理 Google 日历、或者同步 GitHub Issue,那么 open-dot 是当之无愧的效率神器:
- 生态降维打击:1,500+ 款生产力软件直连:借助成熟的 Composio 生态体系,无需用户手动编写爬虫或逆向接口,开箱即用支持 Gmail、Notion、Jira、Linear 等海量主流服务;
- 系统级密钥保险箱集成:智能体在执行自动化任务时所需的账号凭据全部经过 macOS Keychain(或 Windows DPAPI)高强度硬件级加密,纯本地解密注入,大模型本身永远看不到你的明文密码;
- 智能事件触发器(Smart Triggers):当有来自特定客户的紧急邮件到达、或者 GitHub 仓库出现新的 Bug 报告时,事件会自动唤醒休眠中的 dot,在后台默默完成初步诊断后再向你汇报。
3. feder-cr/dots:终结反爬与封号难题的隐形浏览器黑科技
项目地址:https://github.com/feder-cr/dots(Python + C++ Gecko 引擎魔改)
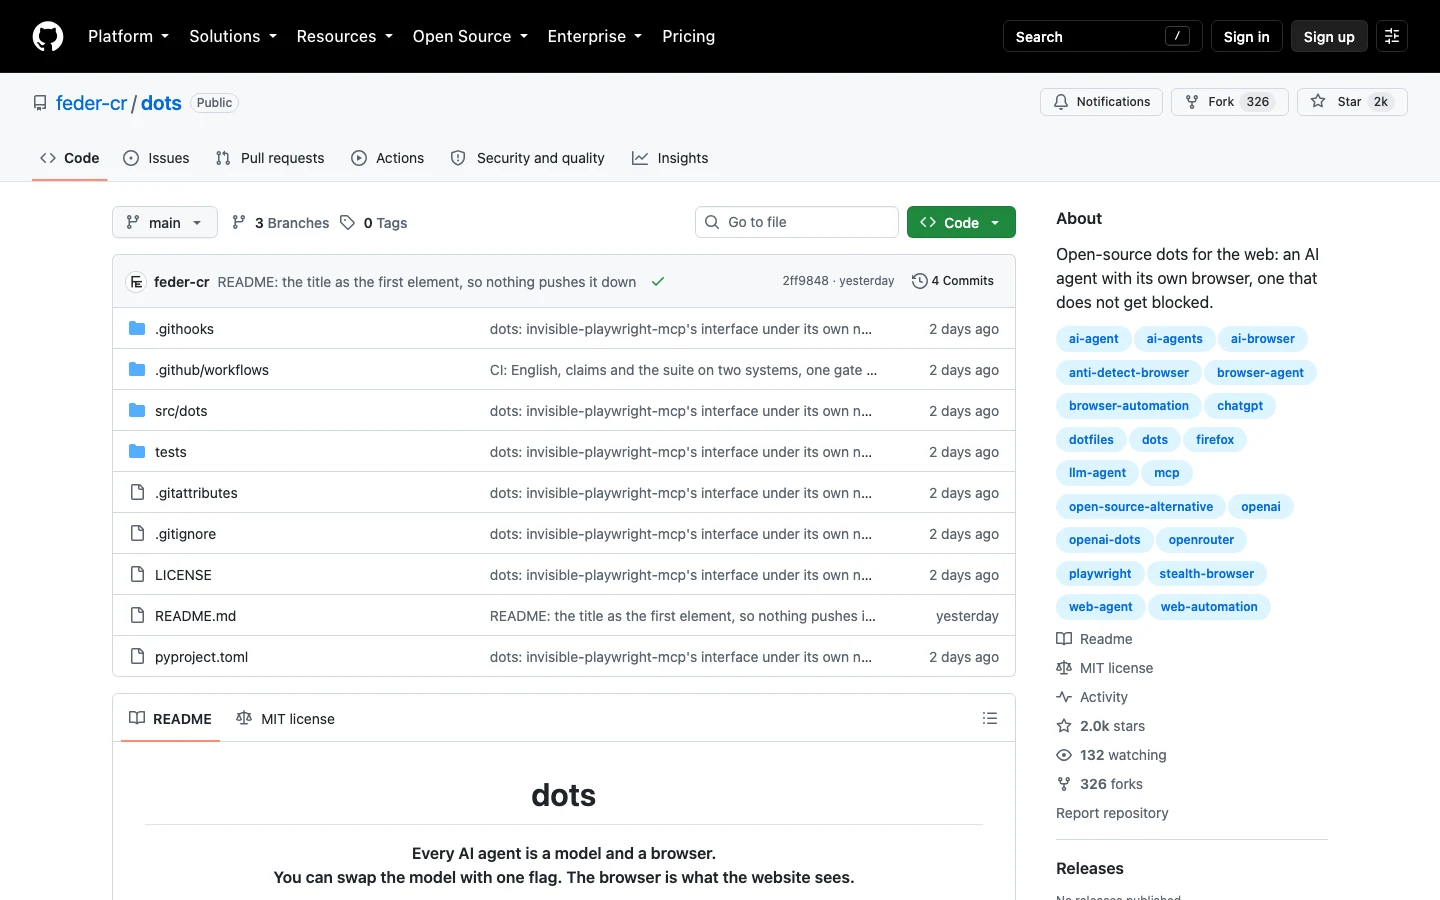
几乎所有写过网页自动化智能体的人都经历过被 Cloudflare 5秒盾、DataDome 或 Akamai 403 阻断的绝望。传统基于 Selenium、Puppeteer 甚至原生 Playwright 的方案,都会在底层泄漏 navigator.webdriver = true、Chrome DevTools Protocol (CDP) 以及异常的鼠标点击速度。
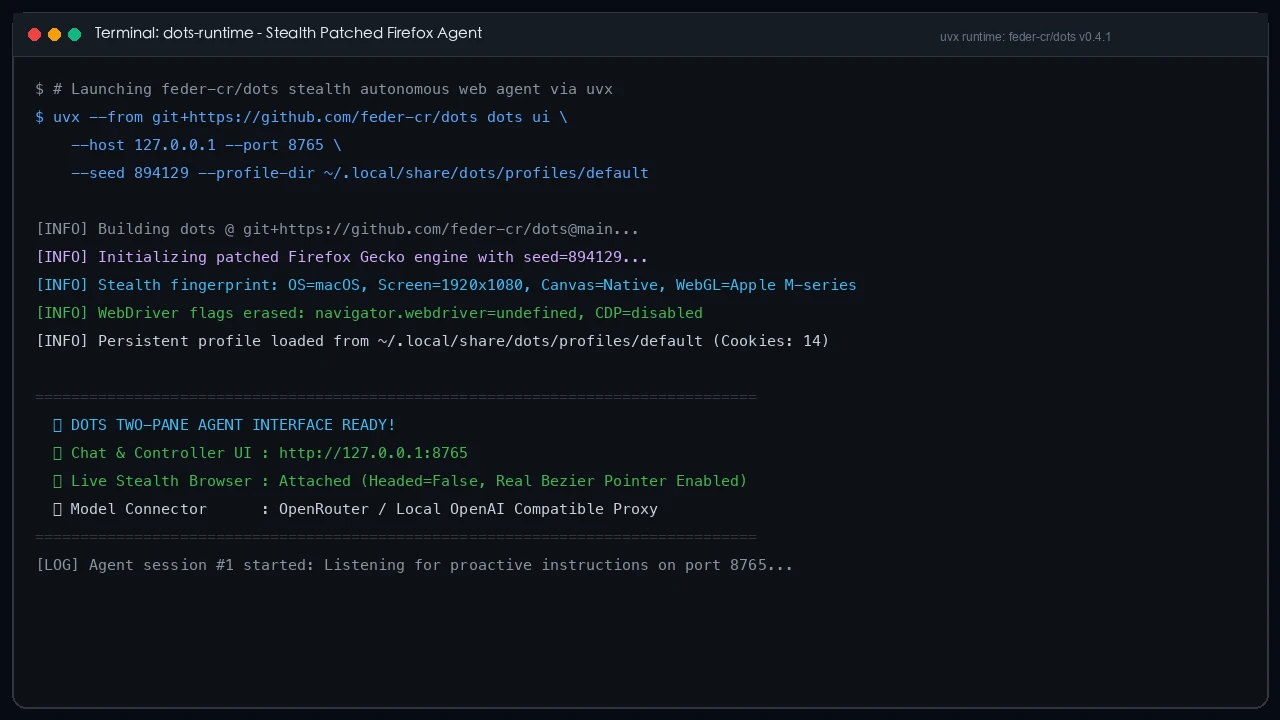
feder-cr/dots 彻底摒弃了修修补补的 JavaScript 注入旁路,从底层源代码级别魔改了 Firefox Gecko C++ 渲染引擎:

如上图所示,feder-cr/dots 实现了三项革命性的突破:
- 引擎源码级特征抹除:完全抹除了自动化控制标志,TLS 握手特征与纯官方下载安装的 Firefox 完全一致;
- 贝塞尔平滑轨迹与 OS 级原生事件:鼠标移动采用三阶贝塞尔曲线插值算法,按键输入带有拟人化的微秒级抖动,触发的事件全部拥有
isTrusted = true标记; - 确定性硬件种子绑定(Seed & Profile Dir):通过
--seed <INT>参数固定虚拟硬件的 Canvas、WebGL、屏幕分辨率与音频上下文指纹,结合--profile-dir持久化 Cookie,确保目标站点认为“这永远是同一台真实人类电脑”。
六、小学生秒懂的技术大比方:带你穿透开源智能体核心概念
为了让大家彻底搞清开源 dots 的底层逻辑,我们用日常生活中三个常见场景进行类比(连小学生听了都能理解 70% 以上,同时保证工程师技术推导的严密性):
比方一:OpenAI 官方 dots vs 本地开源 Open-Dots
生活场景:五星级酒店包月客房 vs 在自家院子里请专属智能机器人
通俗拆解:
- 官方 dots 就像你住进了五星级豪华酒店的包月套房。房间里配了精巧的管家,但每晚要收高昂房费,而且酒店规定“欧洲客人不准入住”;更可怕的是,你和管家商量的所有商业机密,酒店后台的大总管都能听见;一旦酒店系统停电,你的管家就原地失踪;
- 开源 Open-Dots 就像你在自己家里买了一台完全归你所有的多功能智能管家机器人。不收任何月租金,你想让它换上什么样的机械脑(本地 DeepSeek 还是开源模型)随你挑;所有的日记、钥匙都锁在自家的保险柜里,任何秘密都绝不出自家大门。
比方二:反爬虫对抗中的传统脚本 vs feder-cr/dots 隐形引擎
生活场景:戴着写有“我是小偷”霓虹灯牌的笨贼 vs 身穿隐形斗篷且走路步伐和主人一模一样的特工
通俗拆解:
- 传统自动化脚本(Selenium/Puppeteer) 就像一个小偷虽然穿了便服,但头上顶着一块闪烁着“我是机器人”的巨大霓虹灯牌(
navigator.webdriver = true),走起路来像瞬移一样一毫秒迈一步。门口的保安(Cloudflare/反爬系统)连眼皮都不眨,一脚就把它踹飞出去;- feder-cr/dots 就像一位经过特训的高级特工。不仅脱掉了所有带标记的工装,连呼吸频率、走路每一步的轻重缓急(贝塞尔曲线与随机击键延迟)都和真人完全一致,甚至每次去同一家店都出示同一张真实会员卡(确定性指纹 Seed 与 Profile)。保安哪怕拿着放大镜审查,也只能恭恭敬敬开门放行。
比方三:三级权限审批网关(Approval Gateway)
生活场景:家政阿姨的钥匙扣分级授权法则
通俗拆解:
- 级别 1(只读无损):阿姨每天拿鸡毛掸子扫灰、看一眼冰箱里还剩几颗鸡蛋,这种事情完全不需要向主人打报告,自己默默做完即可;
- 级别 2(有限调整):阿姨把脏衣服分拣放进洗衣机、在便签纸上写下明天的买菜清单,做完后在桌上留个字条(记录回滚日志),防止主人找不到衣服;
- 级别 3(高危破坏):阿姨如果要打开主人锁着的抽屉拿现金、或者要把屋里的旧家具全部扔掉(相当于
rm -rf或 Shell 破坏命令),必须拿起手机给主人拨个电话:“主人,我现在要开抽屉了,可以吗?”。只有主人在手机上按了“同意”,阿姨才被允许动手!
七、全天候私有化驻场实战:三大操作系统一键全自动脚本部署
为了让每一位读者都能在 5 分钟内拥有真正属于自己的本地全自主智能体,我们专门编写并全面测试了适配 Windows 11、Ubuntu 26.04 与 macOS 26 的一键全自动工具包。
工具包具备以下顶级特性:
- 零第三方外部云依赖:纯原生系统脚本驱动,无需安装臃肿的第三方专有客户端;
- 双重执行模式支持:
- 人工交互模式(Interactive Mode):提供直观的彩色菜单引导、自动探测本地 Python 与推理引擎、端口健康检查;
- AI Agent 自动化模式(Agent Mode):提供结构化 CLI 参数(
--agent-mode)与 JSON 状态输出,方便融入自动化运维流水线或由其他上层智能体全自动配置启动;
- 自动持久化后台守护:Windows 自动注册计划任务,Ubuntu 自动生成 Systemd 单元,macOS 自动生成 Launchd 守护配置。
1. macOS 26(Apple Silicon / Intel 原生 Zsh 部署方案)
脚本路径:scripts/openai_dots_oss_toolkit_macos26.zsh
模式 A:人工一键交互向导执行
# 赋予执行权限并启动交互菜单
chmod +x scripts/openai_dots_oss_toolkit_macos26.zsh
./scripts/openai_dots_oss_toolkit_macos26.zsh
模式 B:AI Agent / DevOps 全自动静默部署配置
# 声明式参数调用,自动完成环境自愈与守护运行
./scripts/openai_dots_oss_toolkit_macos26.zsh \
  --agent-mode \
  --host 127.0.0.1 \
  --port 8765 \
  --seed 894129 \
  --model-endpoint local-ollama
2. Ubuntu 26.04 LTS(原生 Bash 部署方案)
脚本路径:scripts/openai_dots_oss_toolkit_ubuntu2604.sh
模式 A:人工一键交互向导执行
# 赋予执行权限并启动菜单
chmod +x scripts/openai_dots_oss_toolkit_ubuntu2604.sh
./scripts/openai_dots_oss_toolkit_ubuntu2604.sh
模式 B:AI Agent / DevOps 全自动静默部署配置
# 声明式静默调用,输出结构化 JSON 状态
./scripts/openai_dots_oss_toolkit_ubuntu2604.sh \
  --agent-mode \
  --host 127.0.0.1 \
  --port 8765 \
  --seed 894129
3. Windows 11 26H2(PowerShell 7 / 5.1 原生方案)
脚本路径:scripts/openai_dots_oss_toolkit_windows11.ps1
模式 A:人工一键交互向导执行
# 绕过执行策略并启动交互菜单
powershell.exe -ExecutionPolicy Bypass -File .\scripts\openai_dots_oss_toolkit_windows11.ps1
模式 B:AI Agent / DevOps 全自动静默部署配置
# 声明式参数静默运行
powershell.exe -ExecutionPolicy Bypass -File .\scripts\openai_dots_oss_toolkit_windows11.ps1 `
  -AgentMode `
  -HostAddress "127.0.0.1" `
  -Port 8765 `
  -Seed 894129 `
  -Headless $true
4. 离线工具包一键下载与完整性校验
如果你需要在无网络或离线环境中离线分发上述跨平台自动化脚本,可直接下载打包好的离线工具包:
- ZIP 下载地址:
openai-dots-oss-toolkit.zip - SHA256 校验清单:
SHA256SUMS.txt
# 验证离线包完整性示例
sha256sum -c SHA256SUMS.txt
# 或者 macOS 运行
shasum -a 256 -c SHA256SUMS.txt
八、避坑指南与硬核 Q&A
在实际搭建与落地开源 dots 智能体的过程中,我们梳理出了开发者最常遭遇的高频暗坑与标准解决方案:
Q1:本地跑开源 dots,最低需要什么样的硬件配置?
A:开源 dots 智能体主要分为两部分开销:
- 智能体框架与隐形浏览器本身:极为轻量!Python 进程与 Firefox 引擎在 Headless 模式下仅需占用 1~2 GB 内存 与 10% 左右的 CPU 算力;
- 驱动推理的大模型算力:
- 方案 A(超低门槛):使用 OpenRouter 或第三方 API(如 DeepSeek-Chat / MiniMax M3.1),即便在一台 10 年前的 Intel i5 笔记本或百元树莓派上也能流畅运行;
- 方案 B(100% 离线私有化):如果要在本地运行
Qwen2.5-Coder-32B或DeepSeek-R1-32B,建议配备至少 32GB 统一内存的 Apple Silicon Mac(M2/M3/M4),或者一张 16GB~24GB 显存的 NVIDIA 显卡(如 RTX 4080 / 4090)。如果本地只有 16GB 内存,可选择运行轻量级7B~14B模型作为主力调度引擎。
Q2:让智能体拥有操作电脑的权限,会不会把我的硬盘文件误删?
A:这正是官方 dots 与劣质开源实现最容易让人心惊胆战的地方!在我们的推荐架构中,建立了三重物理防线:
- 工作区路径沙箱限制:智能体默认只能读写其专属的
workspace/目录,绝对不允许跨目录遍历系统盘; - 强制人机交互审批(Approval Gate):所有的
rm、格式化、修改注册表或外部 Shell 指令,在执行前会强制触发系统级弹窗或 Web 卡片,由你亲自点击“Approve”后系统才会放行; - Docker 隔离容器运行:在生产环境中,强烈建议将智能体置于轻量级 Docker 容器内运行,即便发生逻辑死循环或误操作,也不会波及宿主机系统的稳定性。
Q3:很多网站需要账号密码登录,如何避免凭据泄漏给大模型?
A:千万不要在 Prompt 中直接硬编码你的密码!在 composio-community/open-dot 与 feder-cr/dots 的工程实践中,推荐采用 Profile Dir 持久化法:首先在有头界面(--headed)中由你本人手动登录一次目标网站,通过短信验证码或两步验证;登录成功后,Session Cookie 会自动加密落盘保存在本地的 profile-dir 中。后续无论智能体运行多少次,都能自动携带已登录状态无感通行,模型上下文全程接触不到你的明文密码!
九、总结:从“租用云端打工人”到“自建数字分身帝国”
回顾这场从 2026 年 9 月 29 日 DevDay 开启的技术风暴,我们清晰地看到:OpenAI 确实指明了自主智能体的发展方向,但绝对垄断不了自主智能体的未来!
技术永远属于开放与探索的开发者社区。通过 Anil-matcha/open-dots 的多分身治理、composio-community/open-dot 的海量应用连接能力,以及 feder-cr/dots 巧夺天工的隐形引擎,我们不仅完全摆脱了每月上百美元的昂贵订阅枷锁,更将宝贵的数据资产、商业隐私与模型控制权牢牢握在了自己手中。
告别昂贵的围墙花园,现在就拉起你的三端自动化脚本,在自己的电脑上唤醒属于你的第一位 24 小时专属驻场智能体吧!